Sprawl is costing you

83

Avg Security tools used

29

Avg vendors sources

$4.4M

Avg global breach cost

sprawl layout 2

Sprawl is costing you

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Tagline

Title header will go here

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Consolidation is not about reducing vendor count.

03 - consolidation reason layout 1

101% average ROI vs. 28%

Organizations using consolidated security platforms vs organizations with fragmented environments

72 days faster

Consolidated organizations identified threats

84 days faster

Consolidated organizations contained threats

consolidation reason layout 2

Consolidation

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

Invicti

Lorem ipsum dolor sit amet consectetur. Arcu ornare est dui est congue gravida eget euismod mi. Diam in neque pellentesque.

How Invicti solves consolidation v1

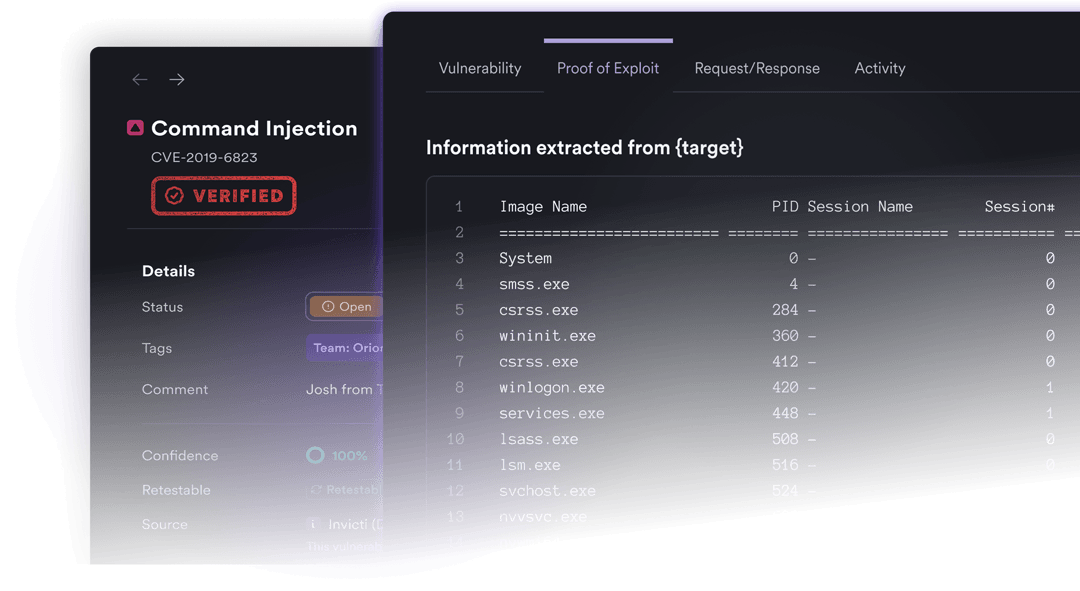
Test running applications

Use this sliding "role card" section for short - 3 max- bullet list + image (optional)

DAST

Cut AppSec risk. Prove ROI. Lead with confidence.

Slash time spent on manual triage with 99.98% accurate scan results
Govern 1,000+ apps with flexible, scalable deployment models
Surface asset and risk inventory insights that satisfy auditors
Learn more
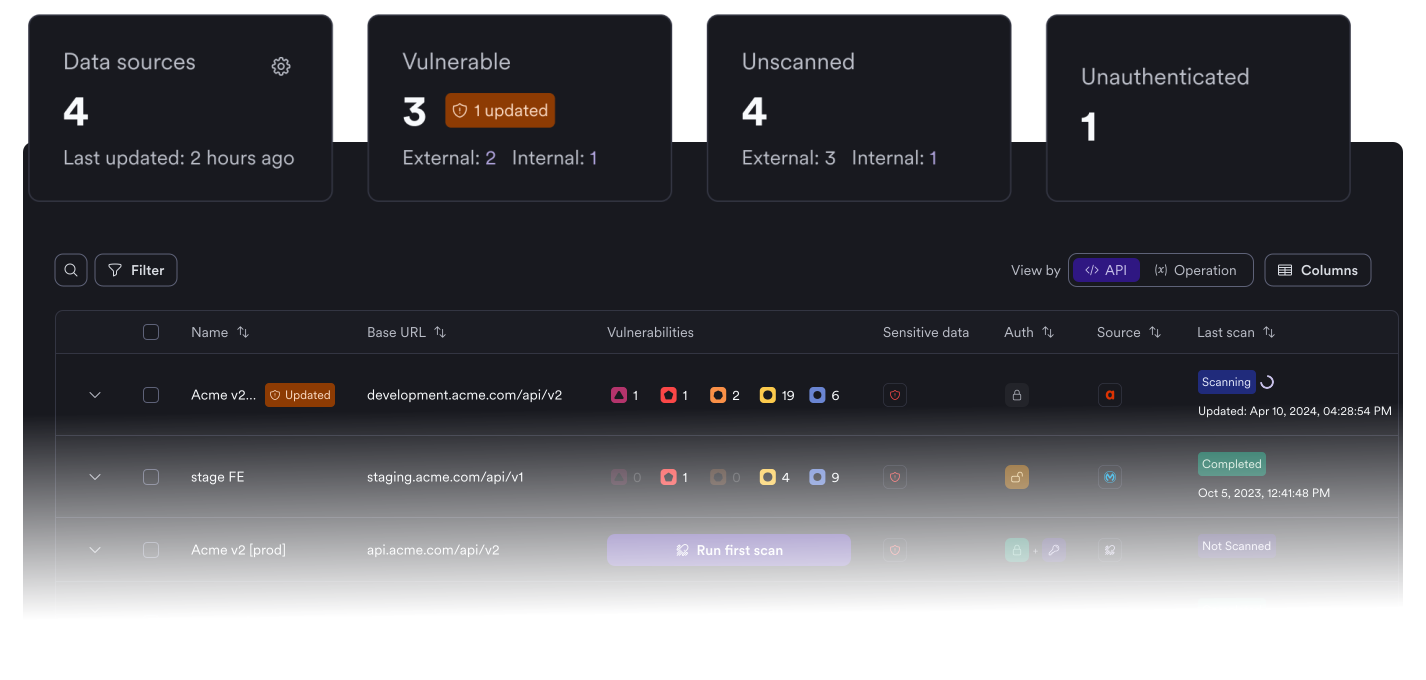
API security testing

Cut AppSec risk. Prove ROI. Lead with confidence.

Slash time spent on manual triage with 99.98% accurate scan results
Govern 1,000+ apps with flexible, scalable deployment models
Surface asset and risk inventory insights that satisfy auditors
Learn more
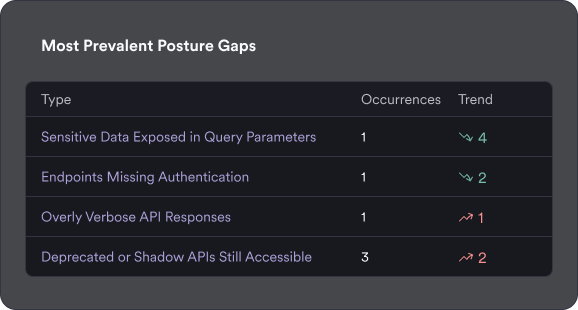
Web application discovery

Cut AppSec risk. Prove ROI. Lead with confidence.

Slash time spent on manual triage with 99.98% accurate scan results
Govern 1,000+ apps with flexible, scalable deployment models
Surface asset and risk inventory insights that satisfy auditors
Learn more
Tagline

Title header will go here

Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.

Benefits of Invicti - v1 (avoid if consolidation v1 is used above)

Invicti consolidates AppSec around proof of real risk.

Most platforms can centralize findings. Invicti uses runtime evidence to determine which findings deserve action.

Proof-Based Scanning

Safely validates whether vulnerabilities are exploitable
Reduces manual false-positive verification
Delivers 99.98% accuracy for proof-validated vulnerabilities Invicti AppSec Core Technical S…

Prioritize real runtime risk

Combine exploitability, reachability, severity, and business context
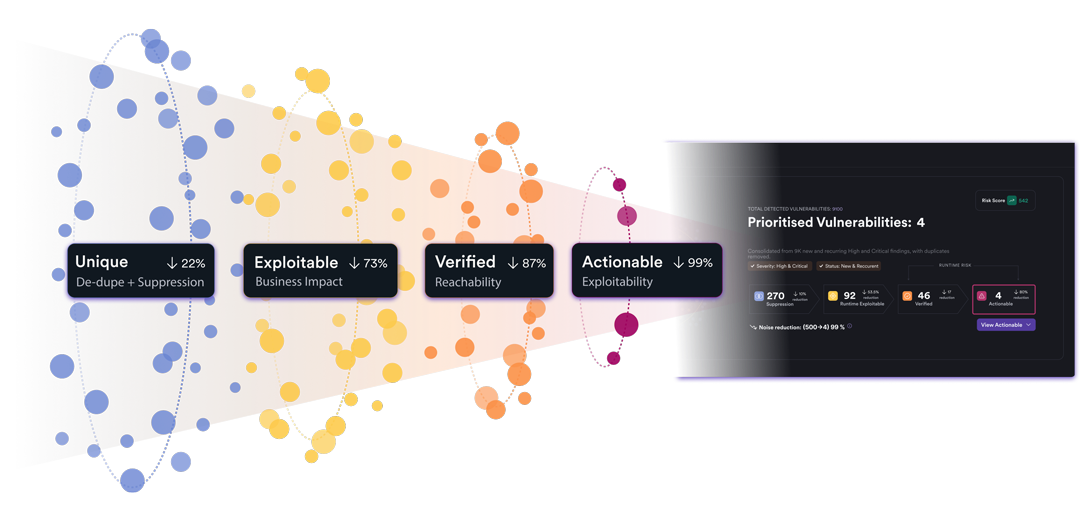
Turn large volumes of findings into a smaller actionable set
Focus scarce security resources on vulnerabilities most likely to matter

Connect runtime risk to code

Correlate DAST and SAST findings
Connect validated vulnerabilities to source-code context
Give developers clearer ownership and remediation paths

Reduce AppSec work, not just AppSec tools

Correlate and deduplicate findings
Automate ticketing and workflows
Integrate security directly into developer processes

Improve coverage while consolidating

Discover web assets and APIs
Test both code and running applications
Support modern SPAs, APIs, authenticated applications, and traditional web applications

Benefits of Invicti - v2

short sentence instead of bullets for this version

Proof-Based Scanning

These cards need content that aren't bullets

Prioritize real runtime risk

These cards need content that aren't bullets

Connect runtime risk to code

These cards need content that aren't bullets

Reduce AppSec work, not just AppSec tools

These cards need content that aren't bullets

Improve coverage while consolidating

These cards need content that aren't bullets

Invicti consolidates AppSec around proof of real risk.

How Invicti does it

Consolidate

Bring native security testing and existing AppSec findings into one operating model.

Correlate

Normalize and deduplicate findings across scanners.

Validate

Use runtime testing and Proof-Based Scanning to determine what is actually exploitable.

Prioritize

Apply runtime context, reachability, exploitability, severity, and business context.

Remediate

Route actionable issues to developers with code context, remediation guidance, automation, and AI assistance.

Verify

Retest fixes, track remediation, measure posture, and report progress.

Heading

Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

This is some text inside of a div block.

How we deliver

Which container security findings should block deployment?

Deployment gates should reflect organizational risk policies, considering vulnerability severity, exploitability evidence, workload exposure, business criticality, and available fixes. Actively exploited vulnerabilities and serious security misconfigurations may warrant an immediate block, while other findings may be managed through documented exceptions with assigned owners and remediation deadlines.

What is the difference between container vulnerability scanning and runtime security?

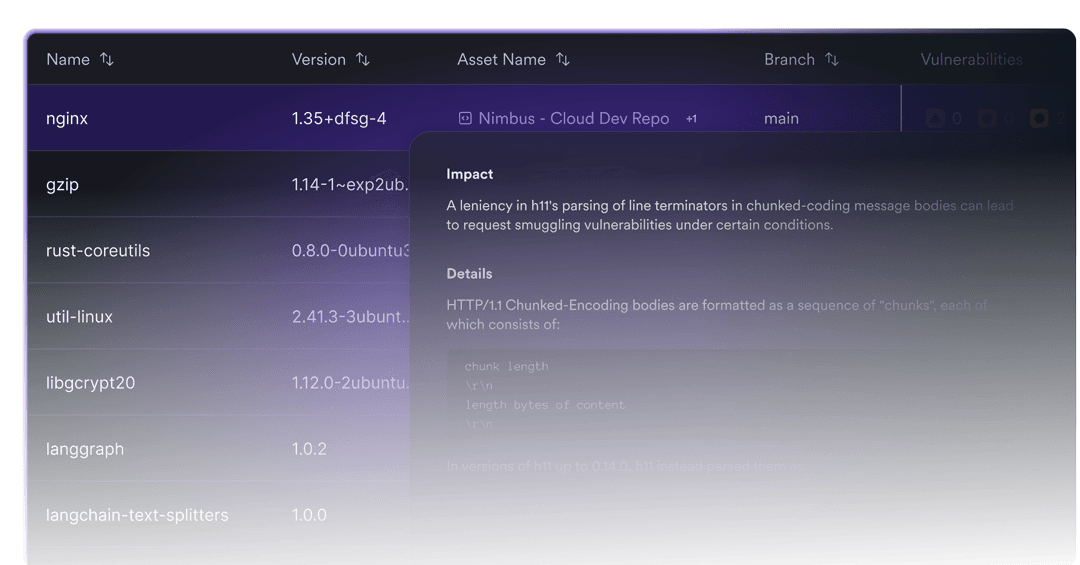
Container vulnerability scanning identifies known security issues in software components and, depending on the tool, configuration weaknesses. Runtime security monitoring observes running workloads for suspicious behavior and security-relevant events. Both contribute different evidence.

Prove vulnerabilities, remediate faster with Invicti

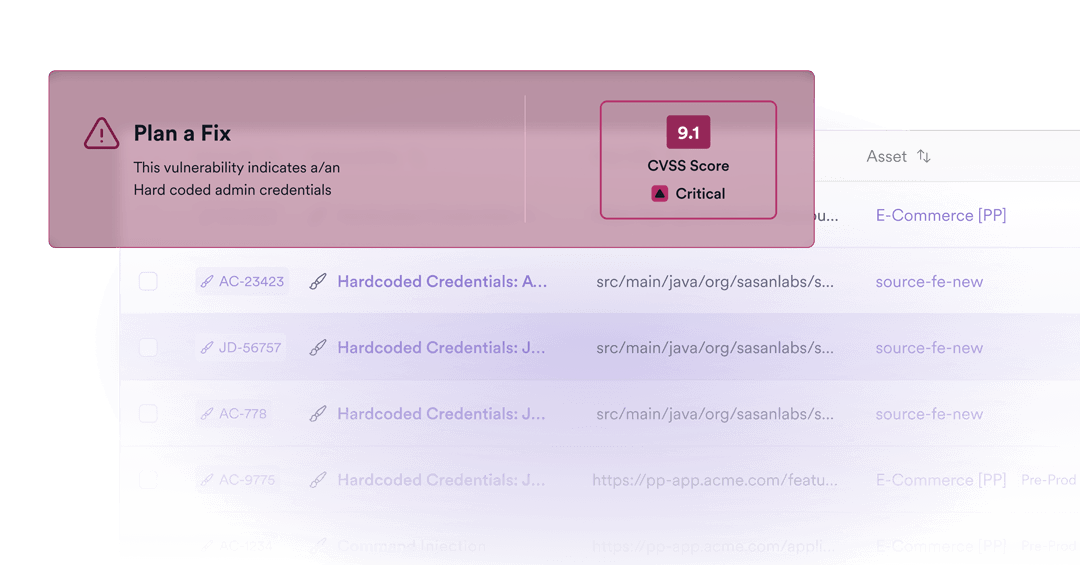
See one prioritized view of risk

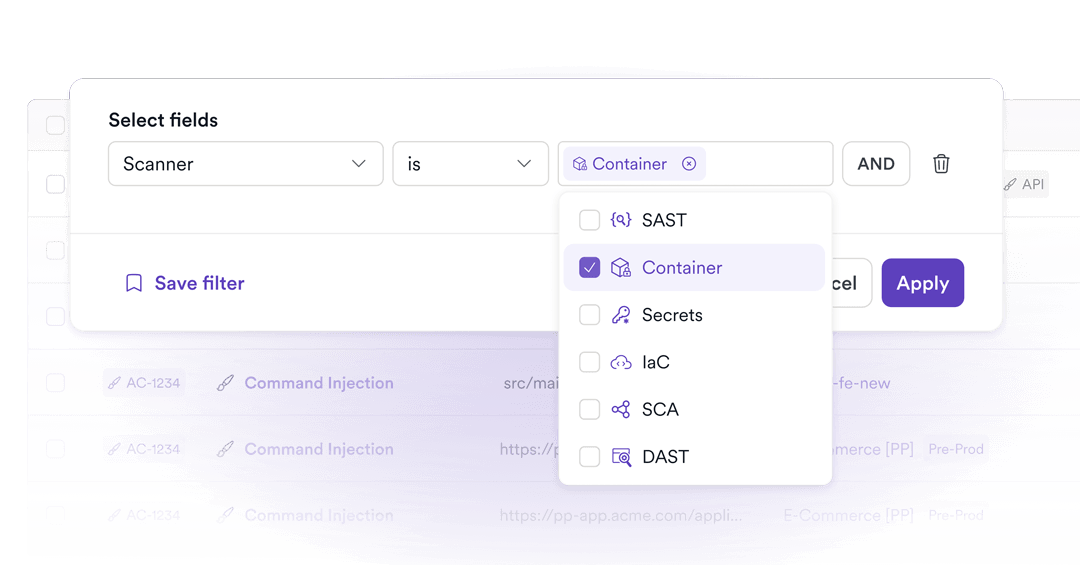
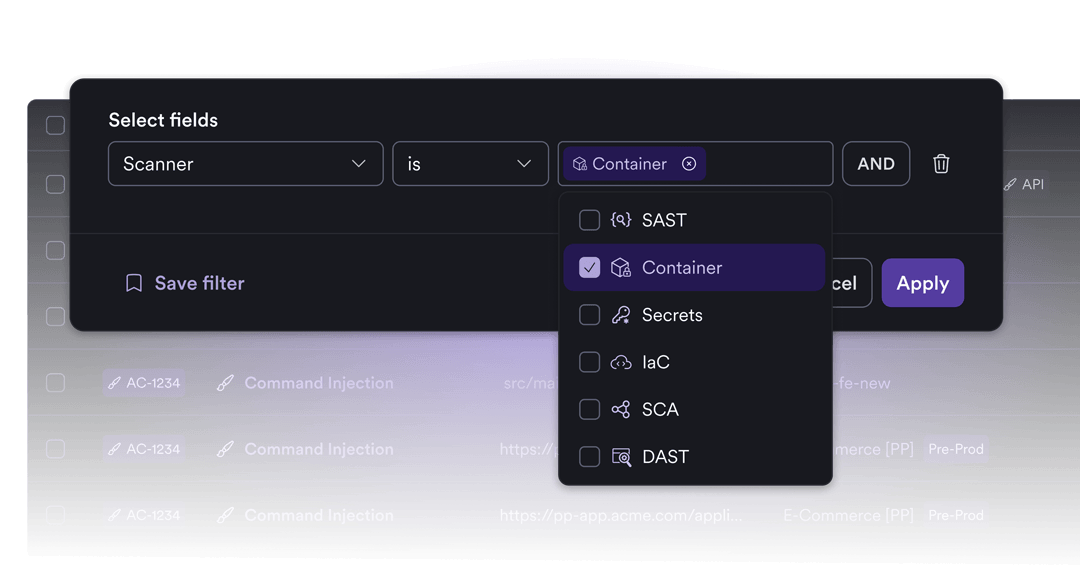
Unify findings: Bring DAST, SAST, SCA, API, IaC, and other scanner results into a common workflow.

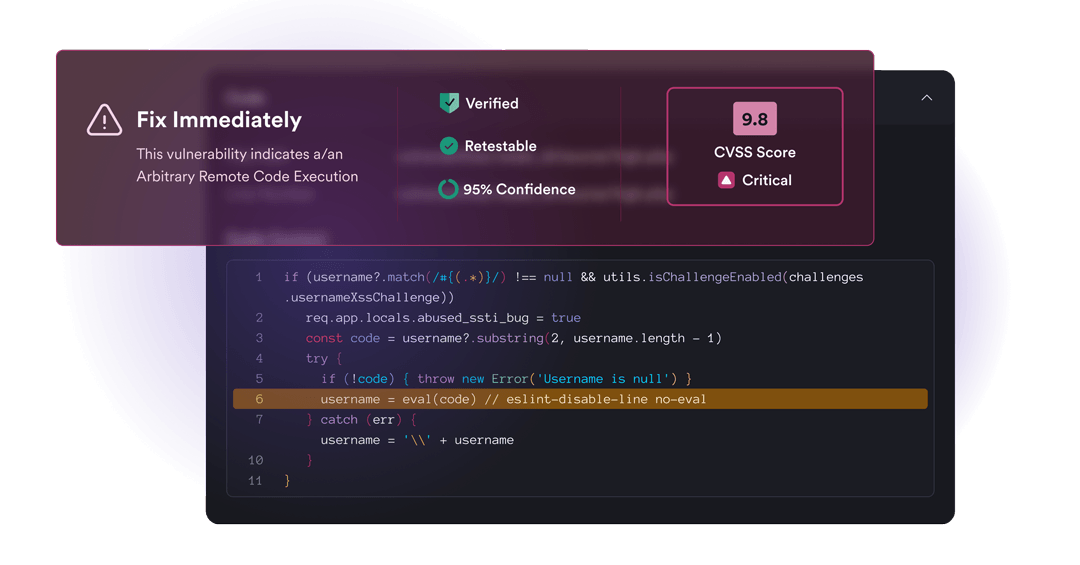
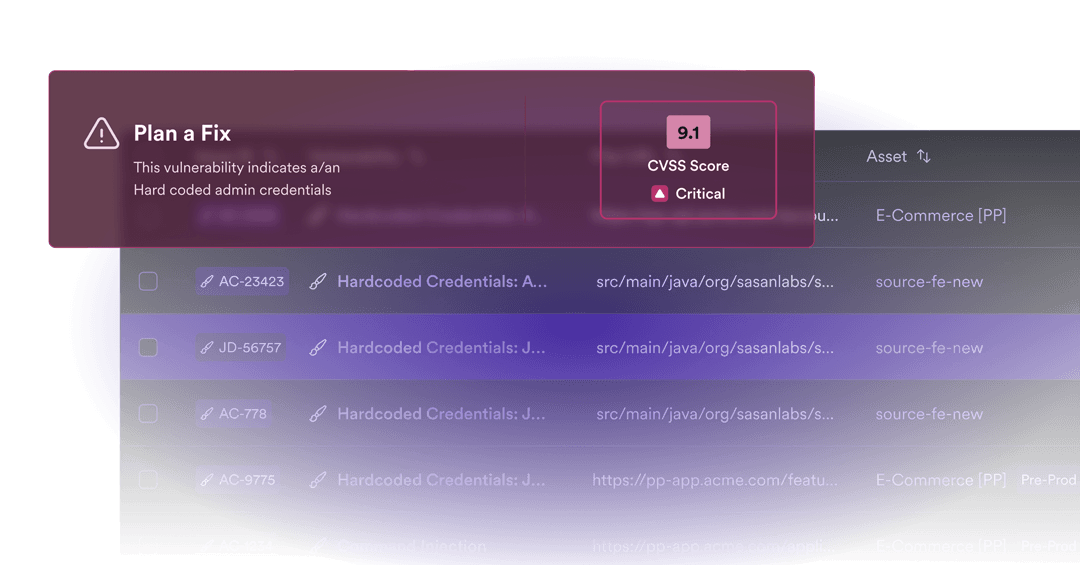
Risk-based prioritization: Combine exploitability signals, threat intelligence, and business context with severity.

Correlate and deduplicate: Connect related findings across tools and map compatible DAST and SAST evidence.

Developer workflows: Route findings into existing tools and provide AI-guided remediation where supported.

Measure progress: Report on posture trends, remediation status, and time to triage and fix.