SEGURIDAD DE API: descubrimiento y pruebas
Descubra, pruebe y asegure cada API
Invicti extiende el DAST a la seguridad de API con descubrimiento, escaneo con estado y tecnología Proof-Based Scanning, para que pueda descubrir API ocultas, probar vulnerabilidades y proteger cada endpoint en contexto.

Solicitar una demo
Más de 5000 organizaciones líderes confían en Invicti


Los desafíos del descubrimiento y las pruebas de API
El descubrimiento de API y las pruebas continuas son fundamentales para proteger sus aplicaciones y sus resultados, pero los enfoques tradicionales han dejado a los equipos de seguridad sobrecargados y desconectados. De hecho, hasta el 84% de los profesionales de la seguridad experimentan un incidente de seguridad en una API cada año.
Puntos ciegos en el inventario de API
La mayoría de los equipos no saben cuántas API tienen, y mucho menos cuáles están indocumentadas, expuestas o son vulnerables.
Pruebas superficiales o con mucho ruido
Los escaneos básicos o las revisiones que solo analizan el código fuente no pueden validar problemas complejos como BOLA o BFLA. Los equipos terminan sepultados en falsos positivos mientras pasan por alto las vulnerabilidades más peligrosas.
Remediación desconectada
Aunque las API forman parte de la aplicación, los hallazgos de seguridad de las API a menudo se gestionan de forma aislada. Los equipos de seguridad carecen de una visión unificada, mientras que los desarrolladores reciben una orientación incompleta. Esto ralentiza la remediación y deja las API expuestas mientras tanto.
Encuentre endpoints de API en la sombra
Profundice con el descubrimiento de API multicapa
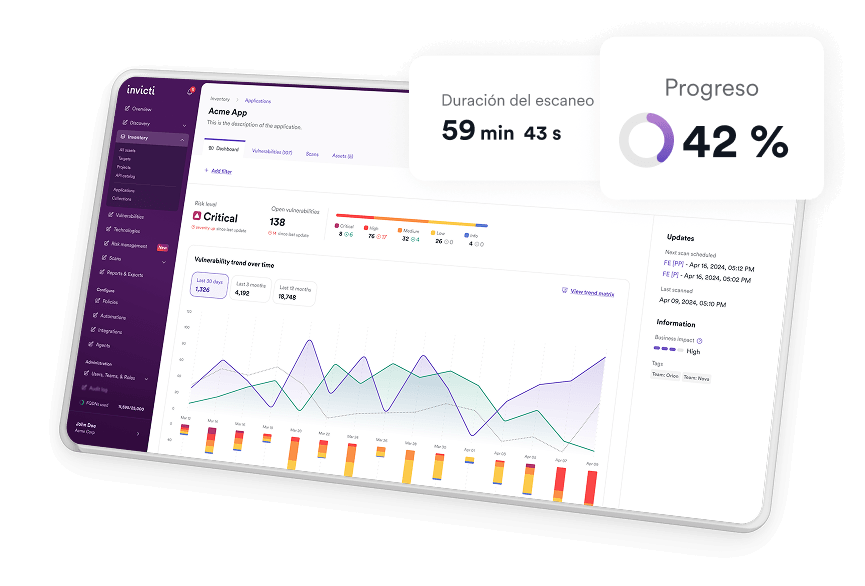
Potencie a los desarrolladores
Vea qué es vulnerable con un escaneo de API preciso basado en la tecnología Proof-Based Scanning
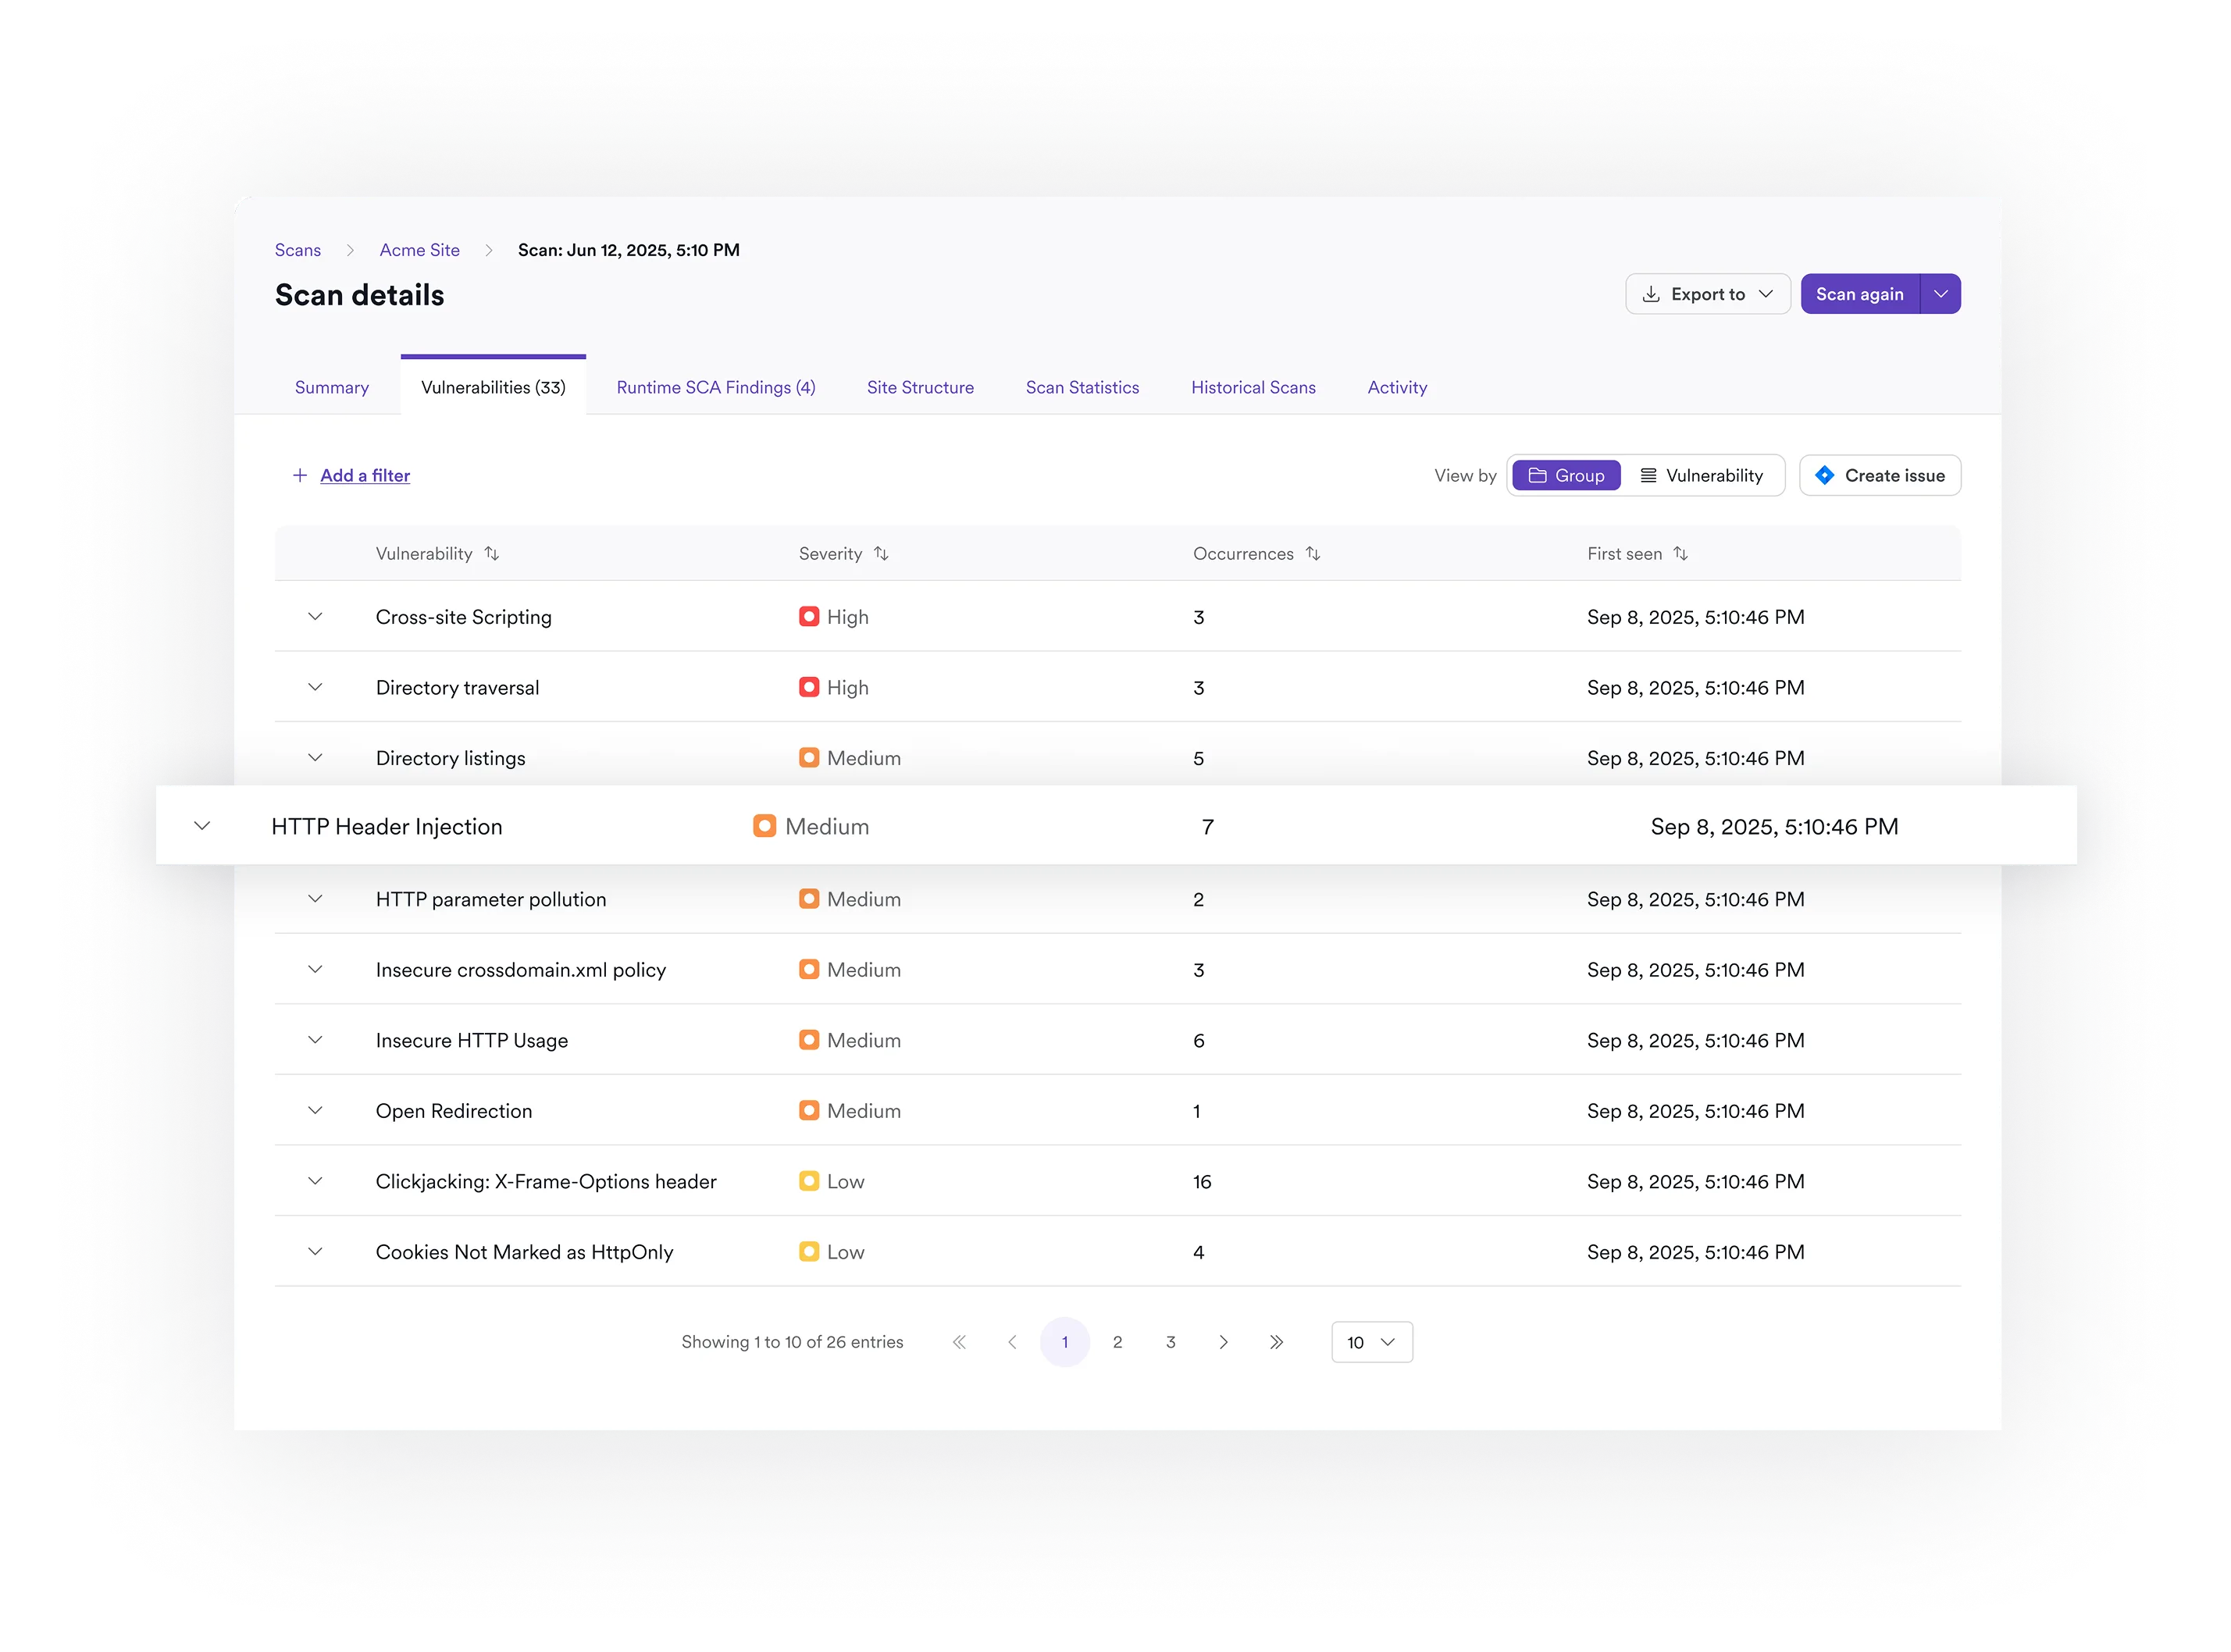
Unifique y automatice
Convierta los hallazgos de las API en acciones

Experimente el futuro de la seguridad de API
MÁS DE 110 INTEGRACIONES
Intégrese con sus herramientas actuales


Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y aplicar la remediación a nuestro gusto. Como resultado, el presupuesto que gastábamos cada año en test de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough, CISO

«El software es una parte importante de mi estrategia de seguridad, la cual está en proceso de expansión hacia otros servicios en la OCDE. Y me parece mejor que la experiencia externa. Tuve, por supuesto, la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles, Analista sénior
«Escaneamos todos nuestros sitios web en busca de vulnerabilidades a medida que se desarrollan. Estos escaneos también se utilizan para cumplir con un requisito de escaneo anual de nuestra organización rectora. Hemos identificado y corregido más de 100 vulnerabilidades con Invicti».
– David Pope, Departamento de Educación

«A diferencia de otros escáneres de aplicaciones web que hemos utilizado, Invicti es muy fácil de usar y no requiere mucha configuración. Una instalación estándar del escáner de seguridad de aplicaciones web de Invicti puede detectar más vulnerabilidades que cualquier otro escáner de seguridad de aplicaciones web que hayamos usado hasta ahora».
– Perry Mertens, Supervisor de Auditoría
Preguntas frecuentes sobre APIs
¿Cómo descubre Invicti las APIs?
Invicti descubre APIs a través de múltiples métodos:
- Técnicas de configuración cero (análisis de tráfico pasivo y detección de patrones de URL)
- Detección sin sensores basada en el tráfico de API generado durante los escaneos de aplicaciones web.
- Integración con pasarelas (Apigee, Azure, Kong)
- Importaciones basadas en archivos (Swagger/OpenAPI, Postman, WSDL, esquemas GraphQL).
¿Admite Invicti el escaneo de API autenticado?
Sí. Invicti admite los métodos de autenticación habituales, incluida la autenticación básica y OAuth2, lo que permite ampliar la cobertura de los endpoints de API durante los escaneos.
¿Qué tan preciso es el escaneo de API de Invicti?
Invicti también aplica su tecnología Proof-Based Scanning a las API cuando es técnicamente posible, demostrando determinadas vulnerabilidades mediante la extracción de datos o mostrando un exploit funcional. Esto proporciona evidencia verificable para los hallazgos compatibles, lo que facilita su evaluación y remediación.
¿Proporciona Invicti orientación para la remediación de fallos en APIs?
Sí. Invicti entrega informes de vulnerabilidad procesables, completos con orientación para la remediación de APIs, como parte de su flujo de trabajo integrado.
¿Puede Invicti cubrir APIs en entornos de contenedores o microservicios?
Sí. Invicti analiza el tráfico de red de la API en despliegues de contenedores, como clústeres de Kubernetes, para reconstruir las definiciones de API basándose en el tráfico observado.
¿Puede Invicti encontrar APIs ocultas (shadow APIs)?
Sí. Invicti incluye el descubrimiento de API en la sombra como parte de su plataforma, y su enfoque de descubrimiento por capas ayuda a cubrir las brechas en los inventarios conocidos.
¿Cómo detecta Invicti fallos de lógica complejos como BOLA o BFLA?
Al configurar el escaneo de API en la plataforma Invicti, puede definir más de una cuenta de usuario para utilizarla en pruebas relacionadas con la autenticación, idealmente una cuenta con privilegios altos y otra con privilegios bajos. Al comparar los intentos de acceso con ambas cuentas, Invicti puede detectar problemas de control de acceso horizontal y vertical.
¿Invicti ofrece cobertura para el OWASP API Top 10?
Sí. El escaneo de API asigna explícitamente los resultados a gran parte del OWASP API Top 10, incluyendo IDOR/BOLA, BFLA y fallos de inyección.
¿Cómo gestiona Invicti los diferentes formatos de API?
Invicti admite el escaneo de API REST, SOAP y GraphQL, ajustándose dinámicamente a su estructura.
Descubra API en la sombra, valide riesgos reales y asegure cada endpoint.