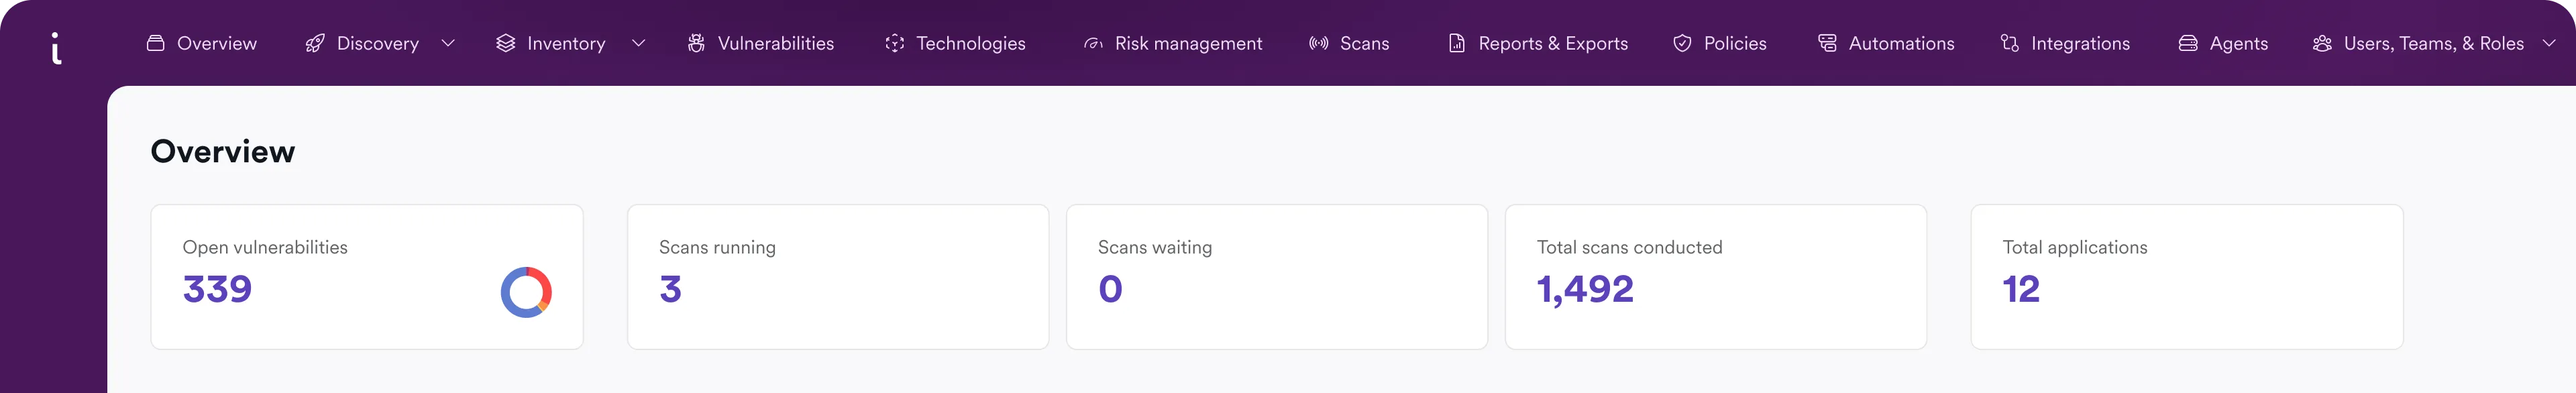
Gestión de la superficie de ataque
Gestione la superficie de ataque de sus aplicaciones
Supervise y gestione la superficie de ataque de sus aplicaciones desde el desarrollo hasta la producción. Identifique configuraciones de riesgo en IaC, detecte vulnerabilidades en aplicaciones en ejecución mediante DAST y descubra API ocultas.
Más de 5000 organizaciones líderes confían en Invicti




ASM para código, aplicaciones y API
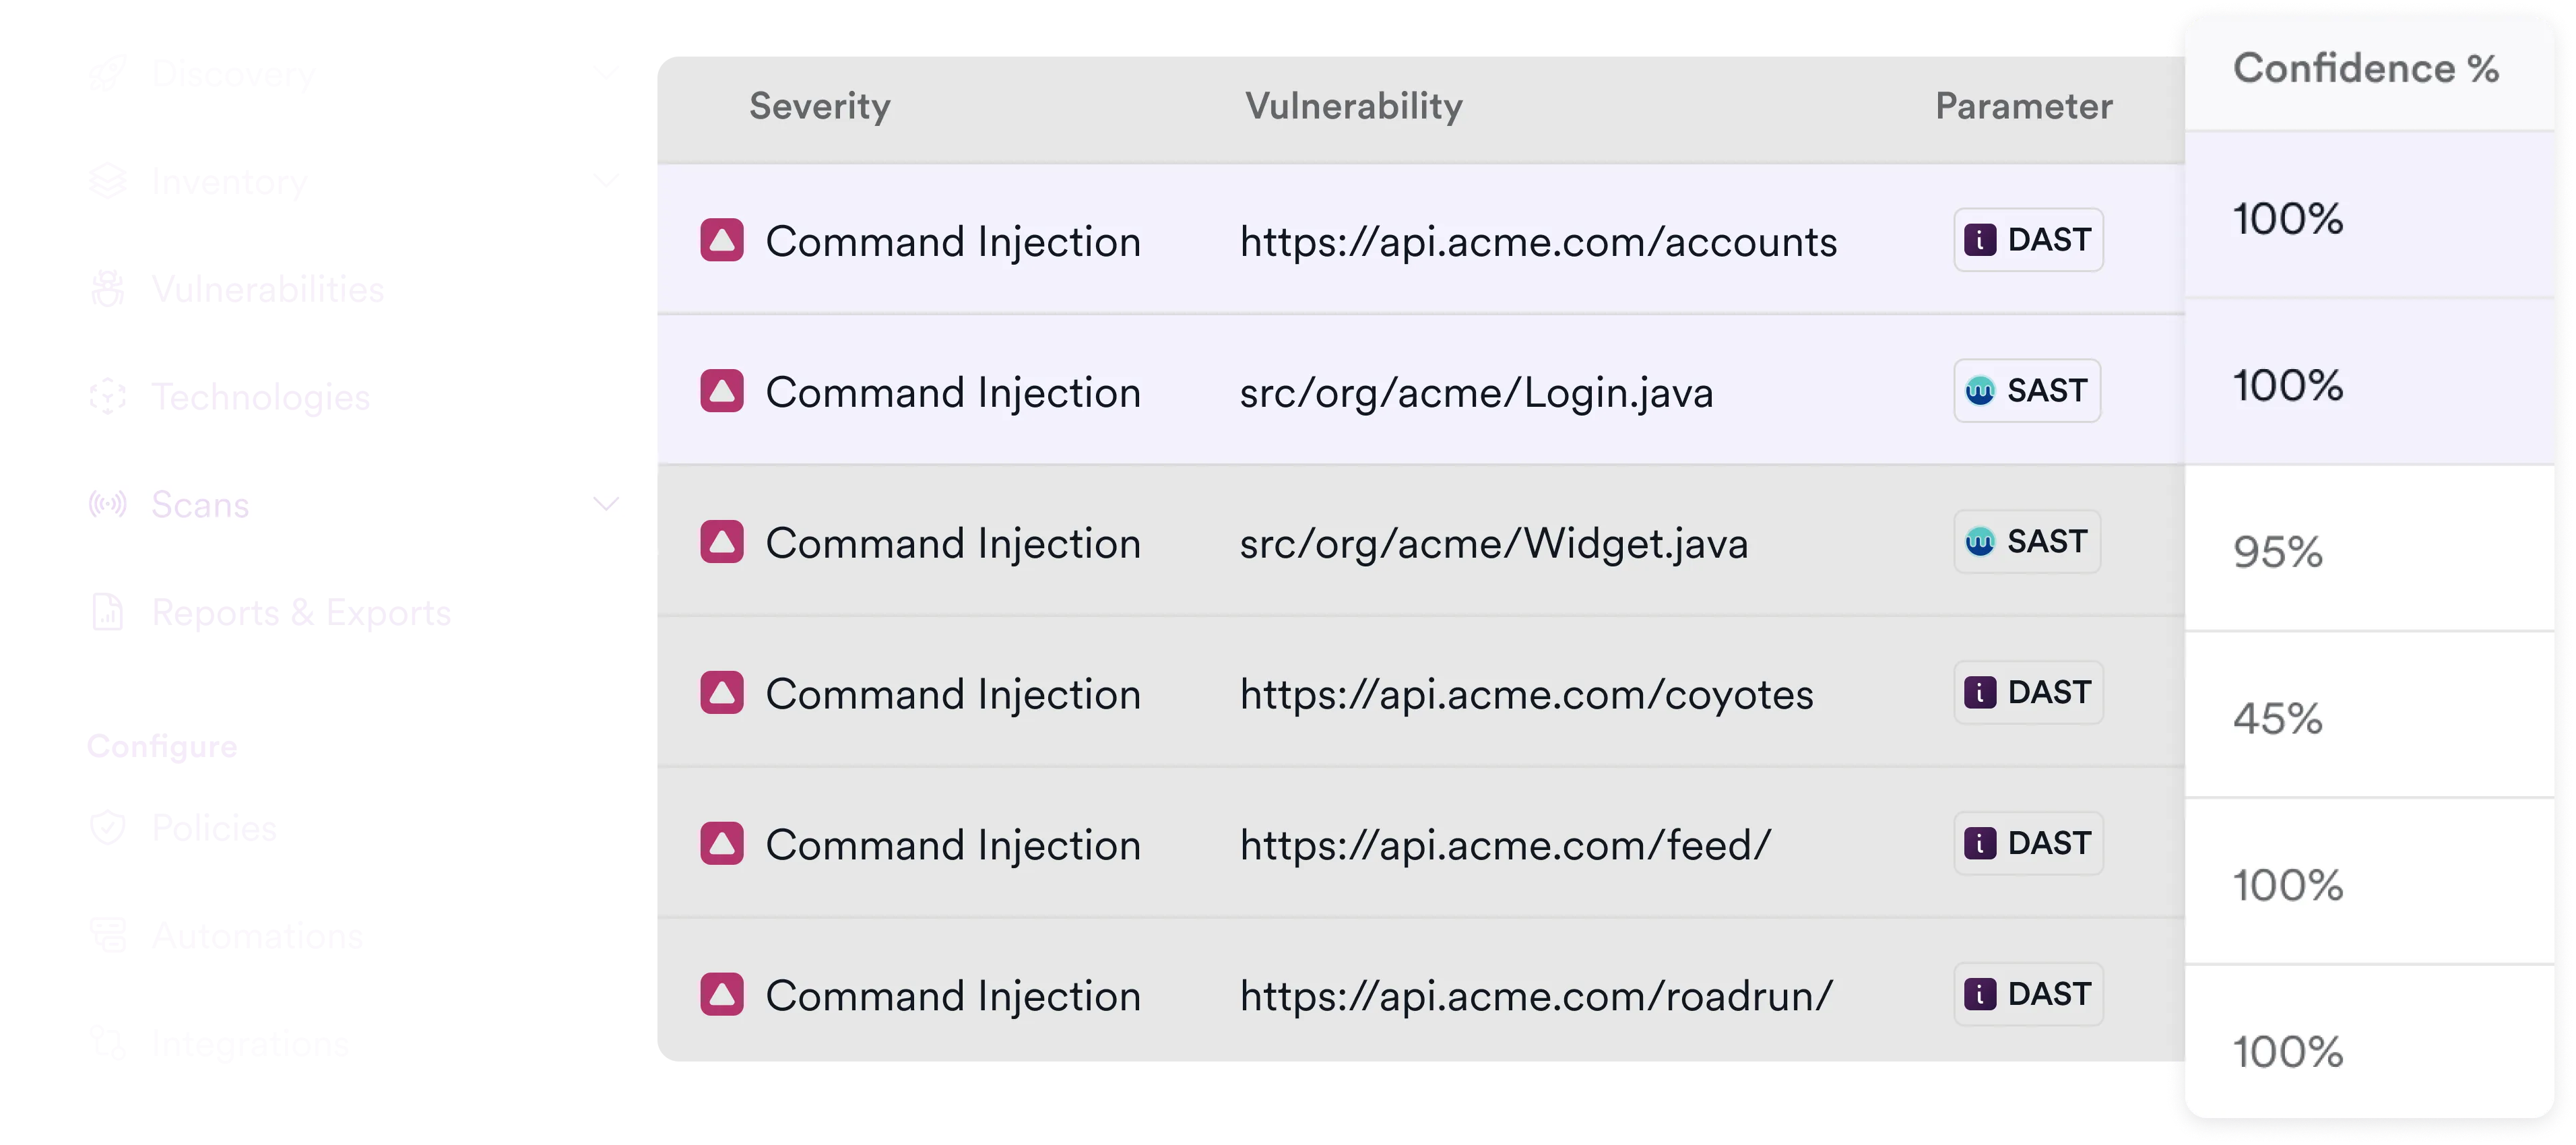
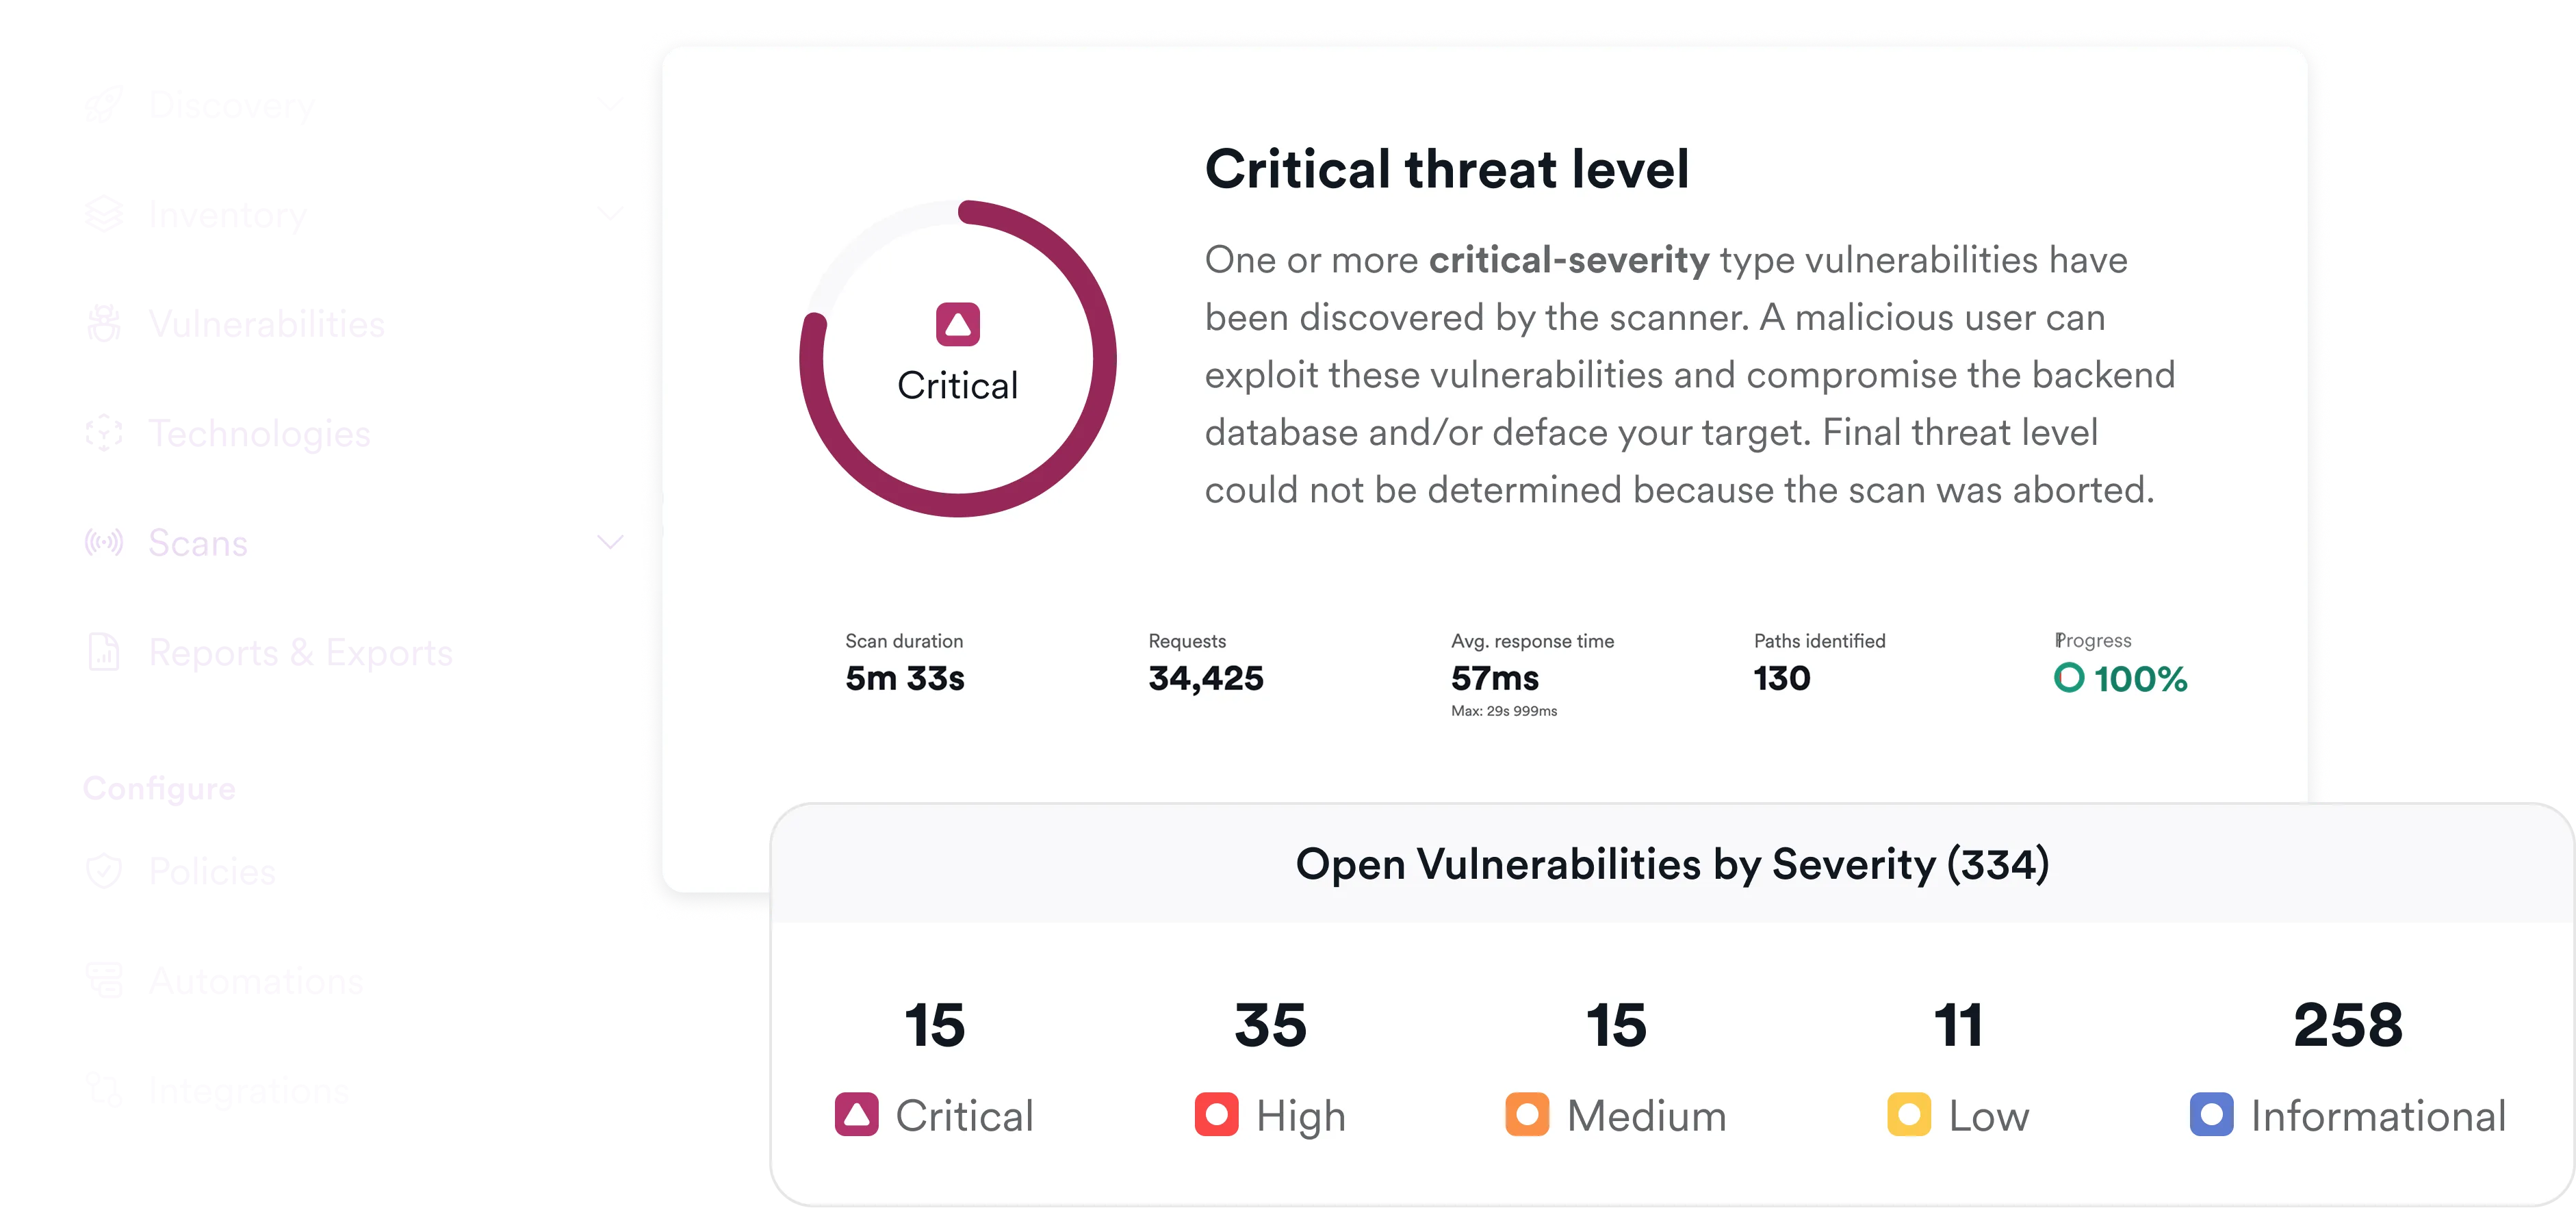
Invicti supervisa y gestiona la superficie de ataque de las aplicaciones mediante hallazgos de IaC, pruebas de aplicaciones en ejecución y descubrimiento de API. Los hallazgos se correlacionan y priorizan en una vista unificada para agilizar la remediación.

Infraestructura como código
Evite que la infraestructura de riesgo se convierta en una superficie de ataque de aplicaciones expuesta.

DAST
Descubra y pruebe rutas de aplicaciones y flujos de trabajo para identificar posibles vulnerabilidades, incluidas las relacionadas con la lógica de negocio.

API
Rastree API conocidas y desconocidas, detectando riesgos de autorización y exposición de datos.
Orqueste y correlacione escaneos de IaC
Active comprobaciones de seguridad de Infraestructura como Código y correlacione los hallazgos con la exposición en tiempo de ejecución.
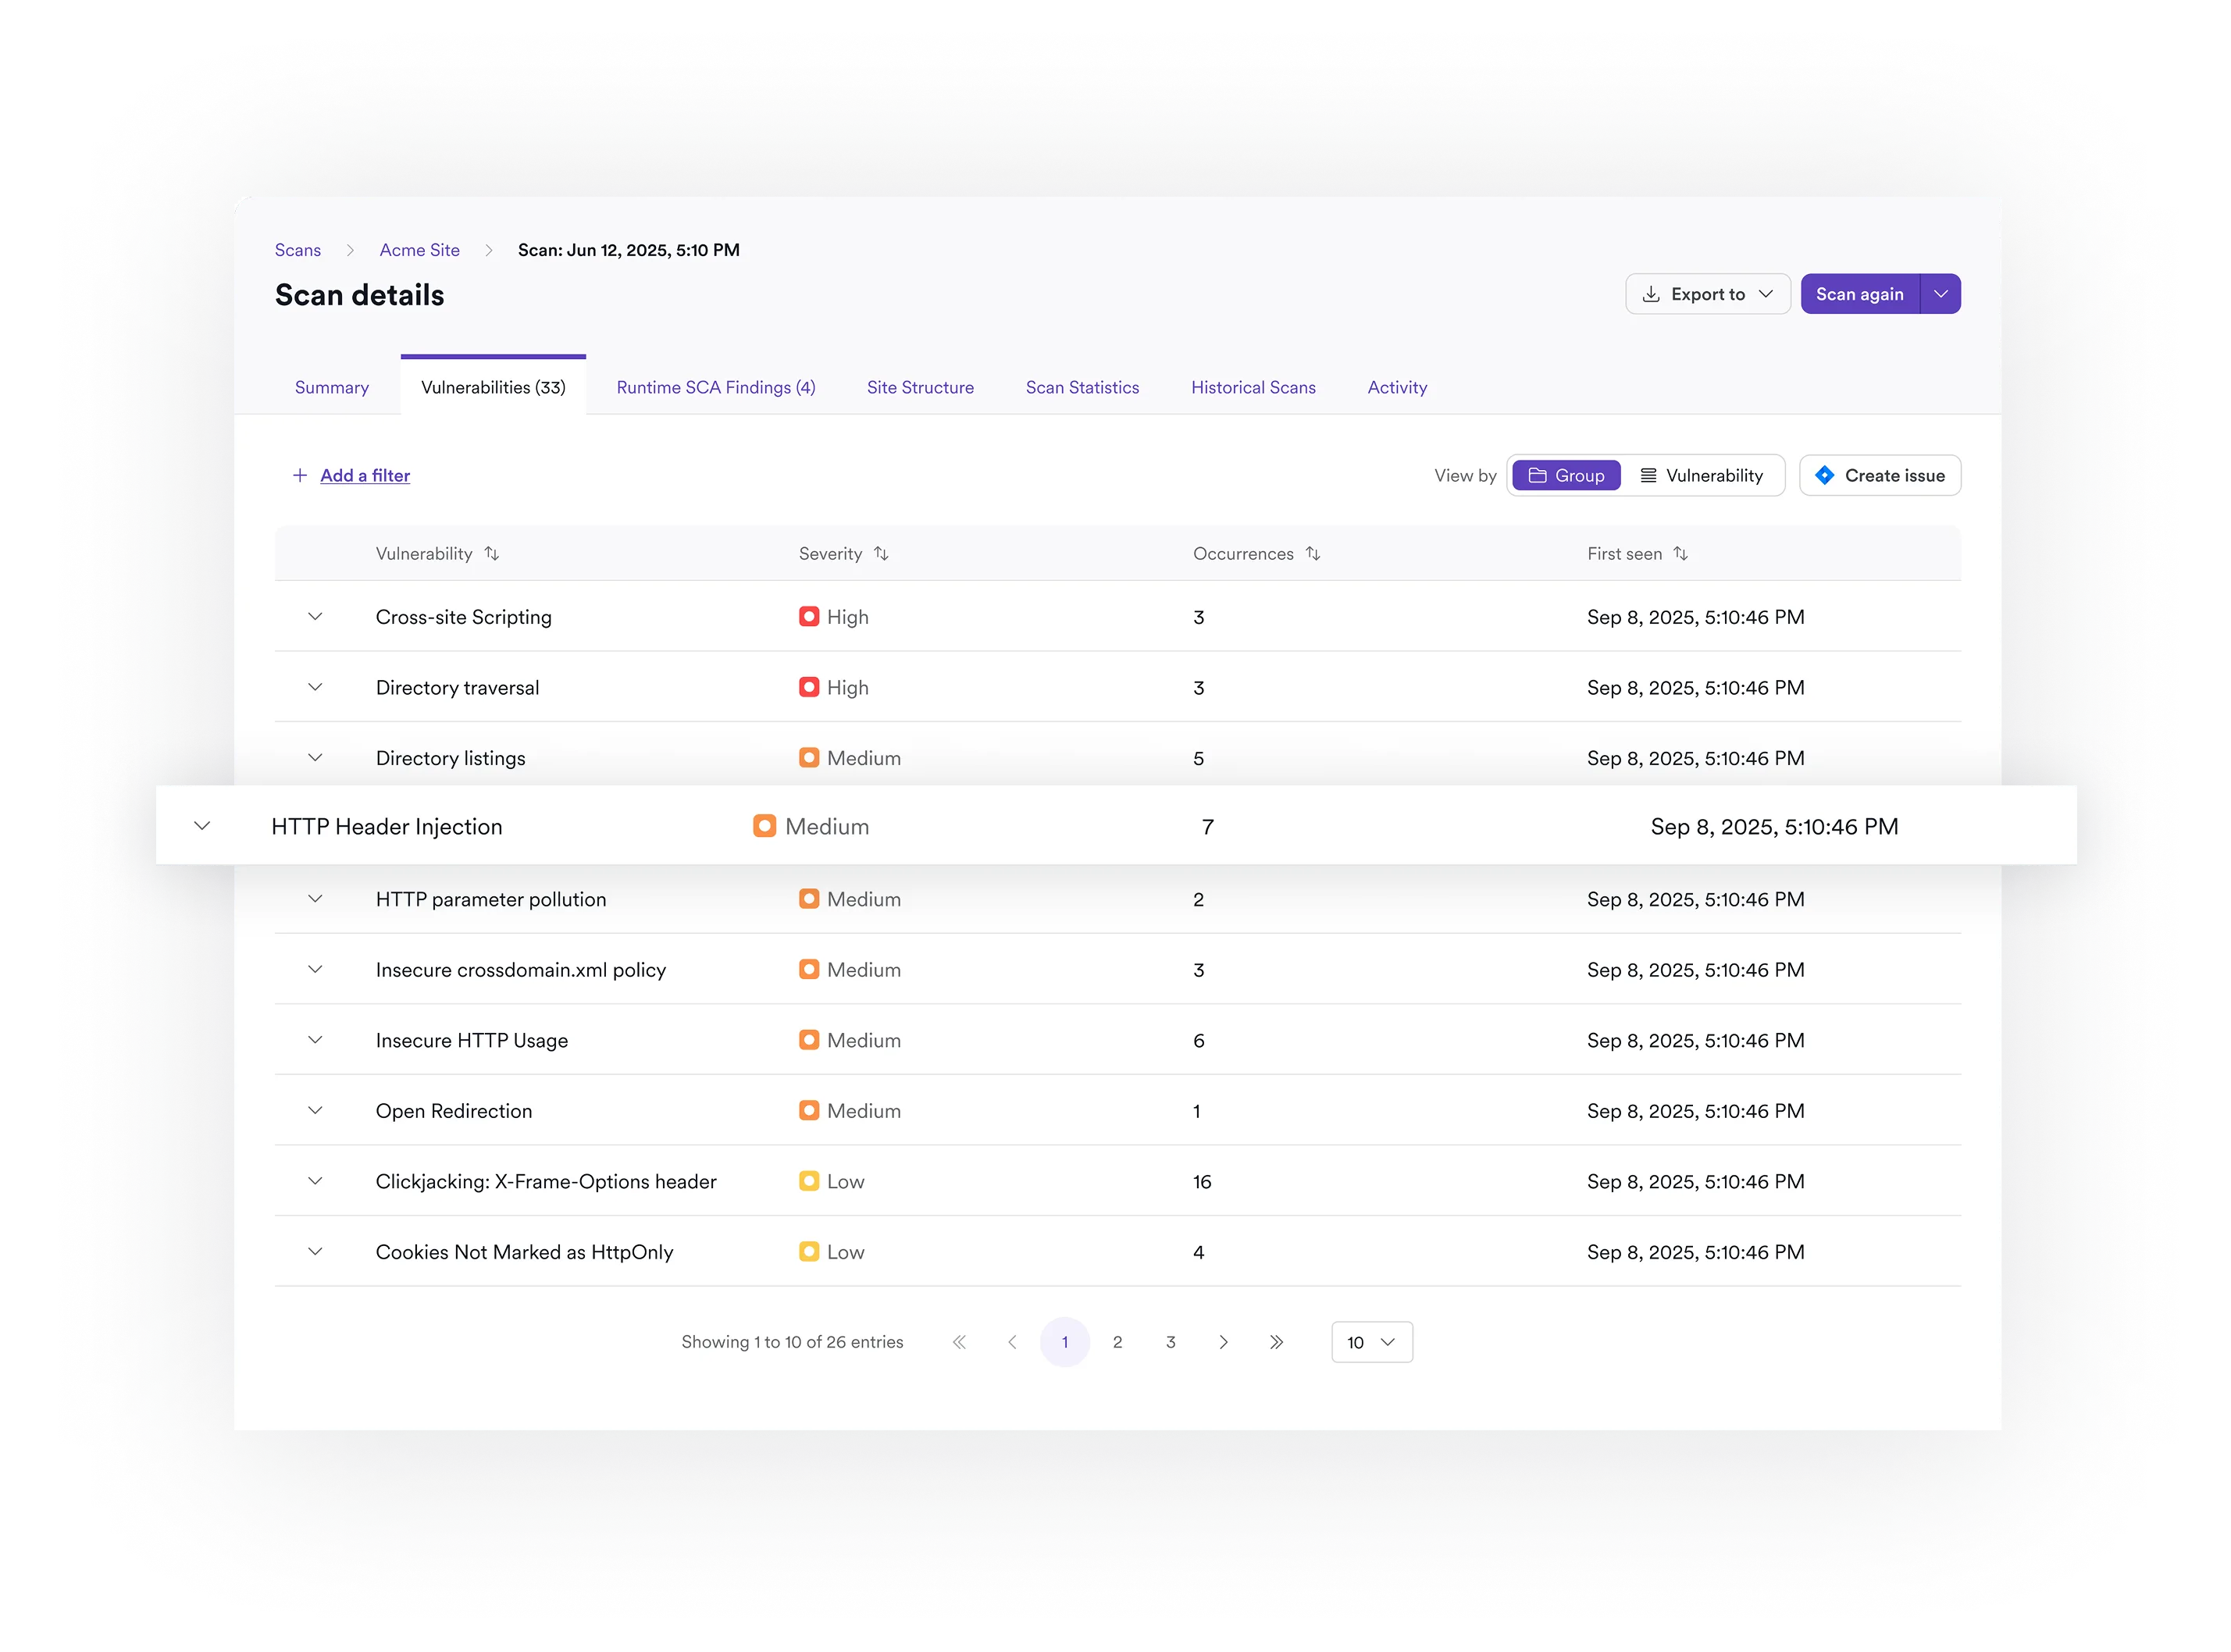
El mejor DAST del sector
Reduzca el ruido con la tecnología Proof-Based Scanning, que permite confirmar automáticamente determinadas vulnerabilidades detectadas en aplicaciones en ejecución.
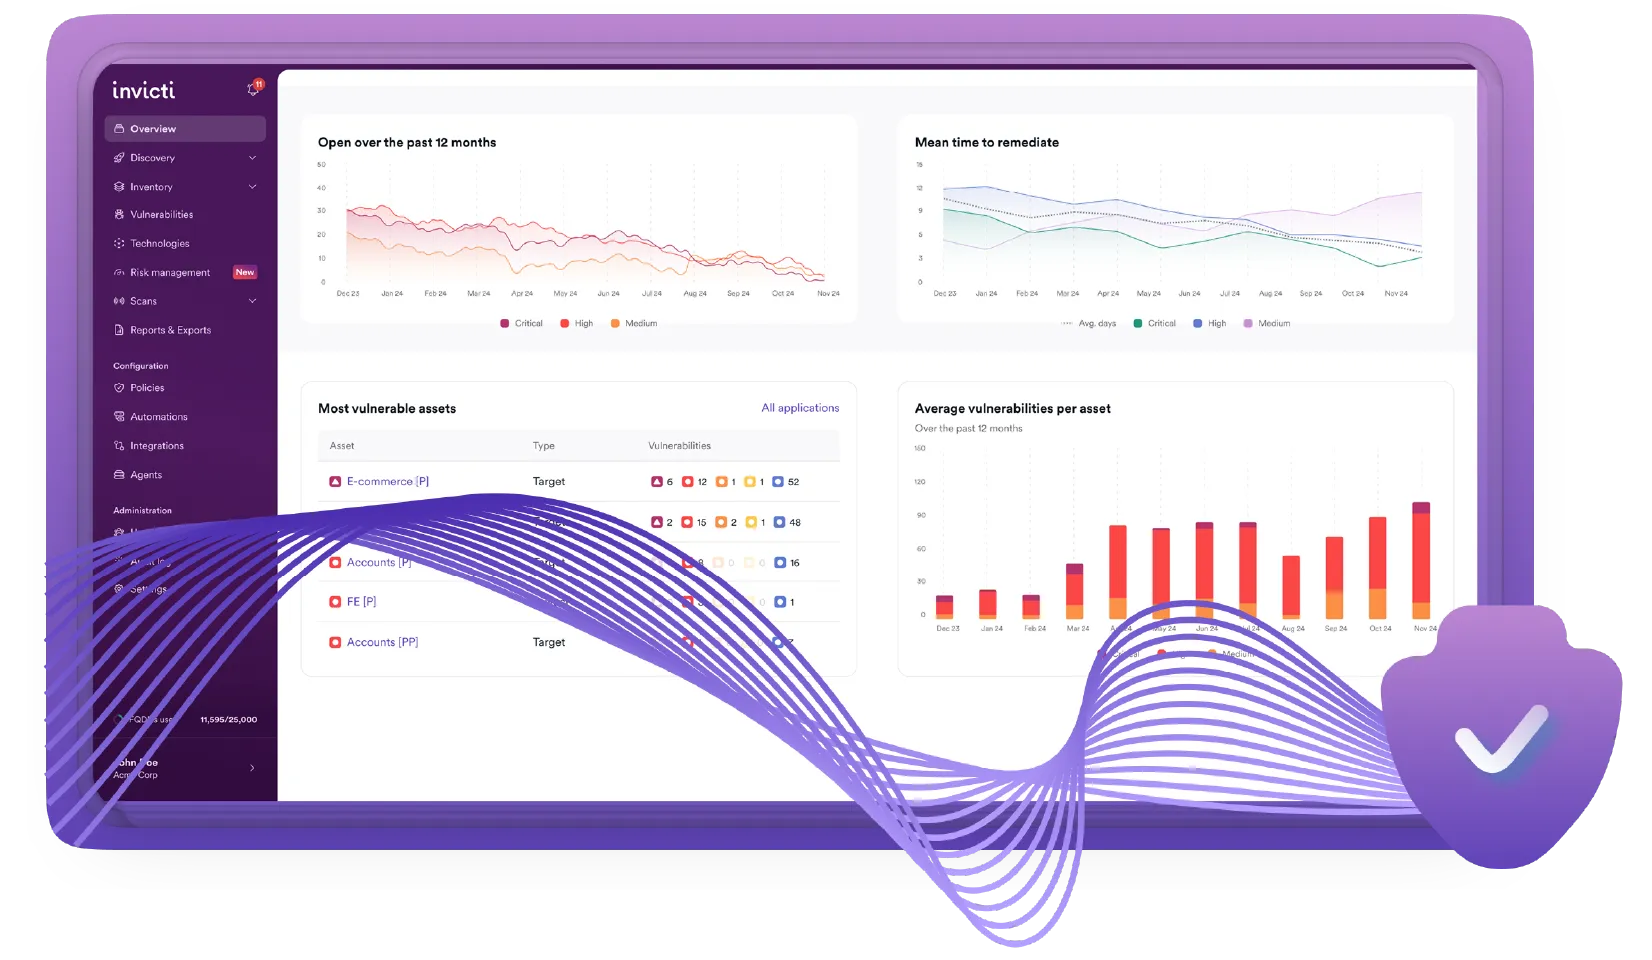
Detección y pruebas de API
Descubrimiento y pruebas de seguridad para mejorar la visibilidad de los riesgos de sus API.

Gestión de vulnerabilidades
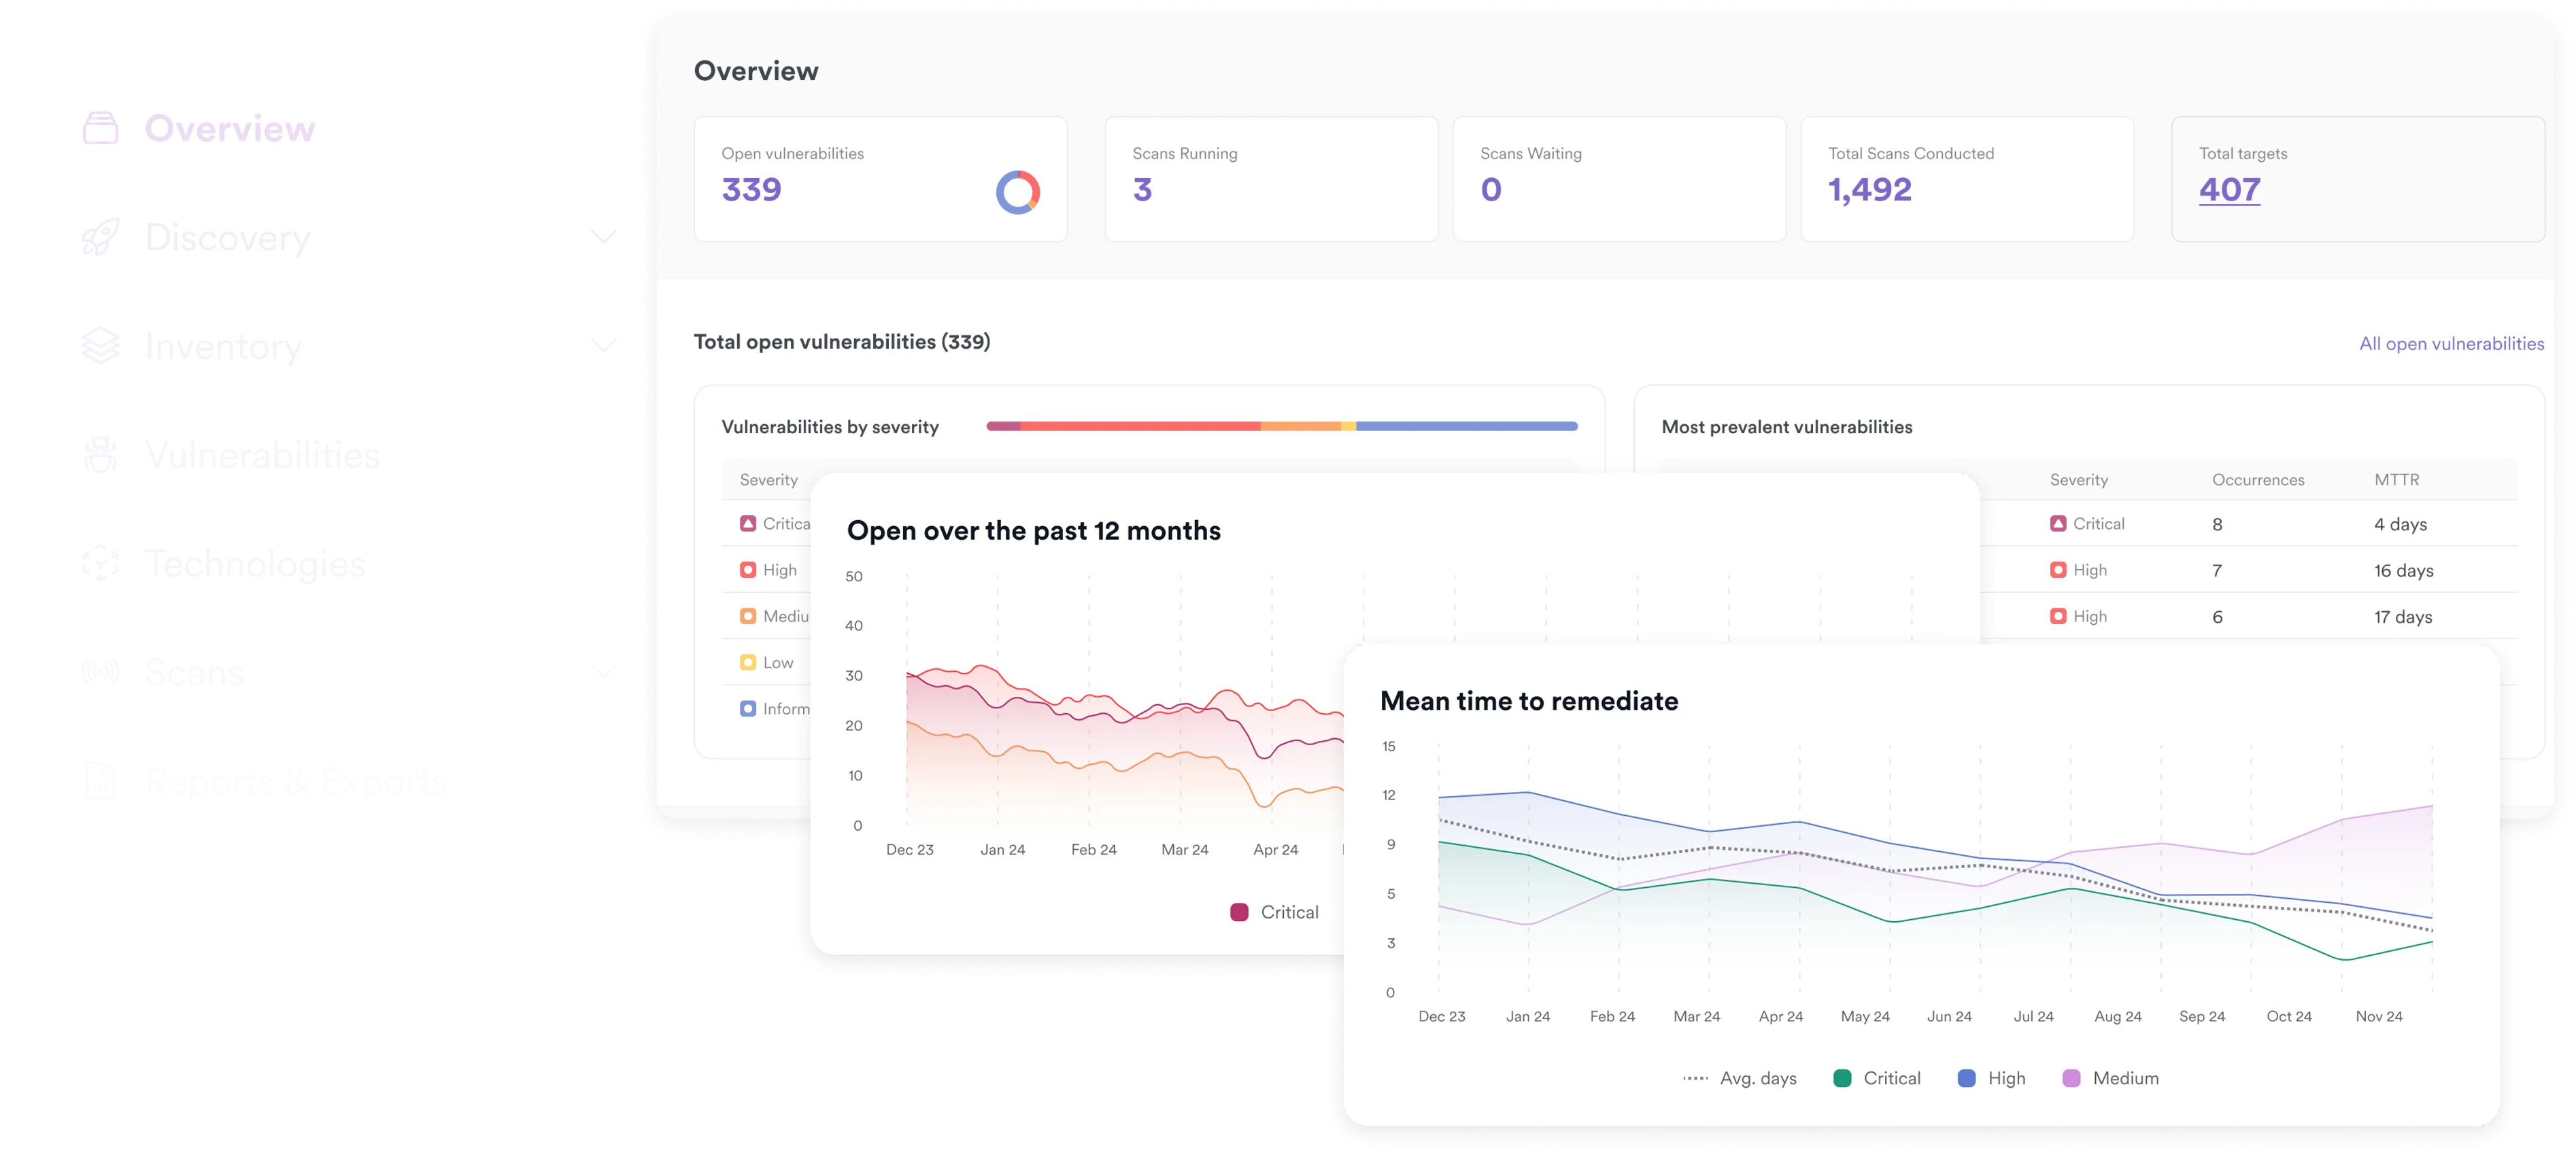
Consulte los hallazgos de vulnerabilidades deduplicados y correlacionados en una vista unificada.
Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre ASM
¿Qué significa la gestión de la superficie de ataque en Invicti?
Invicti ayuda a gestionar la superficie de ataque de las aplicaciones al relacionar los riesgos de IaC con las aplicaciones en ejecución y las API. Las pruebas dinámicas permiten identificar vulnerabilidades y confirmar la explotabilidad de determinados hallazgos.
¿Cómo descubre Invicti las API desconocidas o en la sombra?
Invicti utiliza múltiples técnicas de descubrimiento de API, incluido el descubrimiento sin sensores y el análisis basado en tráfico, para identificar API no documentadas y no gestionadas que amplían la superficie de ataque sin una revisión de seguridad. Invicti admite el escaneo de API con estado, manteniendo el contexto de autenticación y sesión en flujos de trabajo de API de varios pasos para descubrir fallos de autorización y de lógica de negocio que las herramientas de solicitud única pasan por alto.
¿Cómo encaja el DAST en la gestión de la superficie de ataque?
El DAST es un componente fundamental de la supervisión y gestión de la superficie de ataque de Invicti. Descubre y prueba rutas de aplicaciones y flujos de trabajo accesibles en entornos de ejecución, identifica vulnerabilidades y permite confirmar la explotabilidad de determinados hallazgos.
¿Puede Invicti generar SBOM?
Sí. Invicti es compatible con el Análisis de Composición de Software (SCA) y la generación de SBOM para ayudar a los equipos a comprender los componentes de código abierto y el riesgo de la cadena de suministro asociado a sus aplicaciones. Por sí mismos, los SBOM no son una herramienta de monitoreo de la superficie de ataque, pero contribuyen a reducirla al identificar dependencias vulnerables que aumentan el riesgo explotable dentro de las aplicaciones.
Recursos destacados
Rastree el riesgo hasta su origen
Proteja las superficies de ataque a lo largo del SDLC