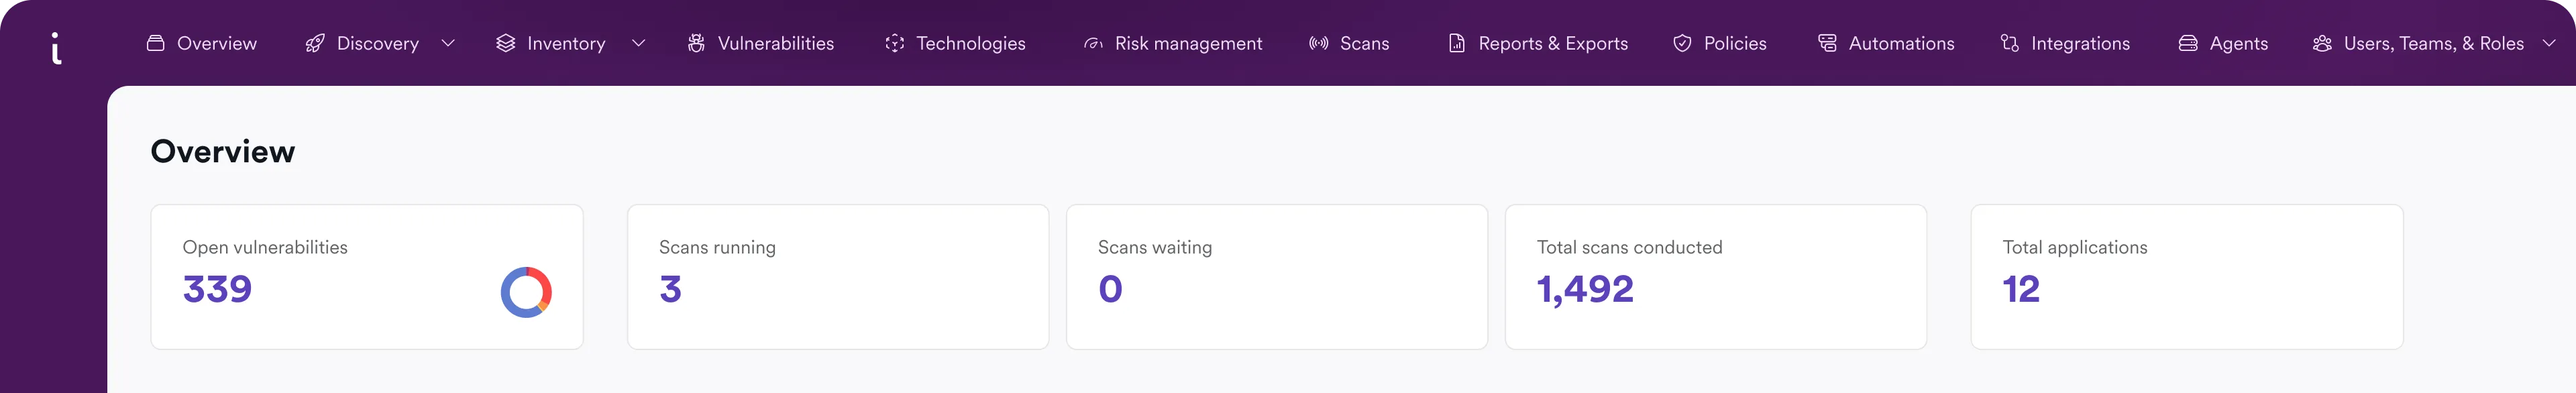
Tranquilidad frente a los riesgos del código abierto
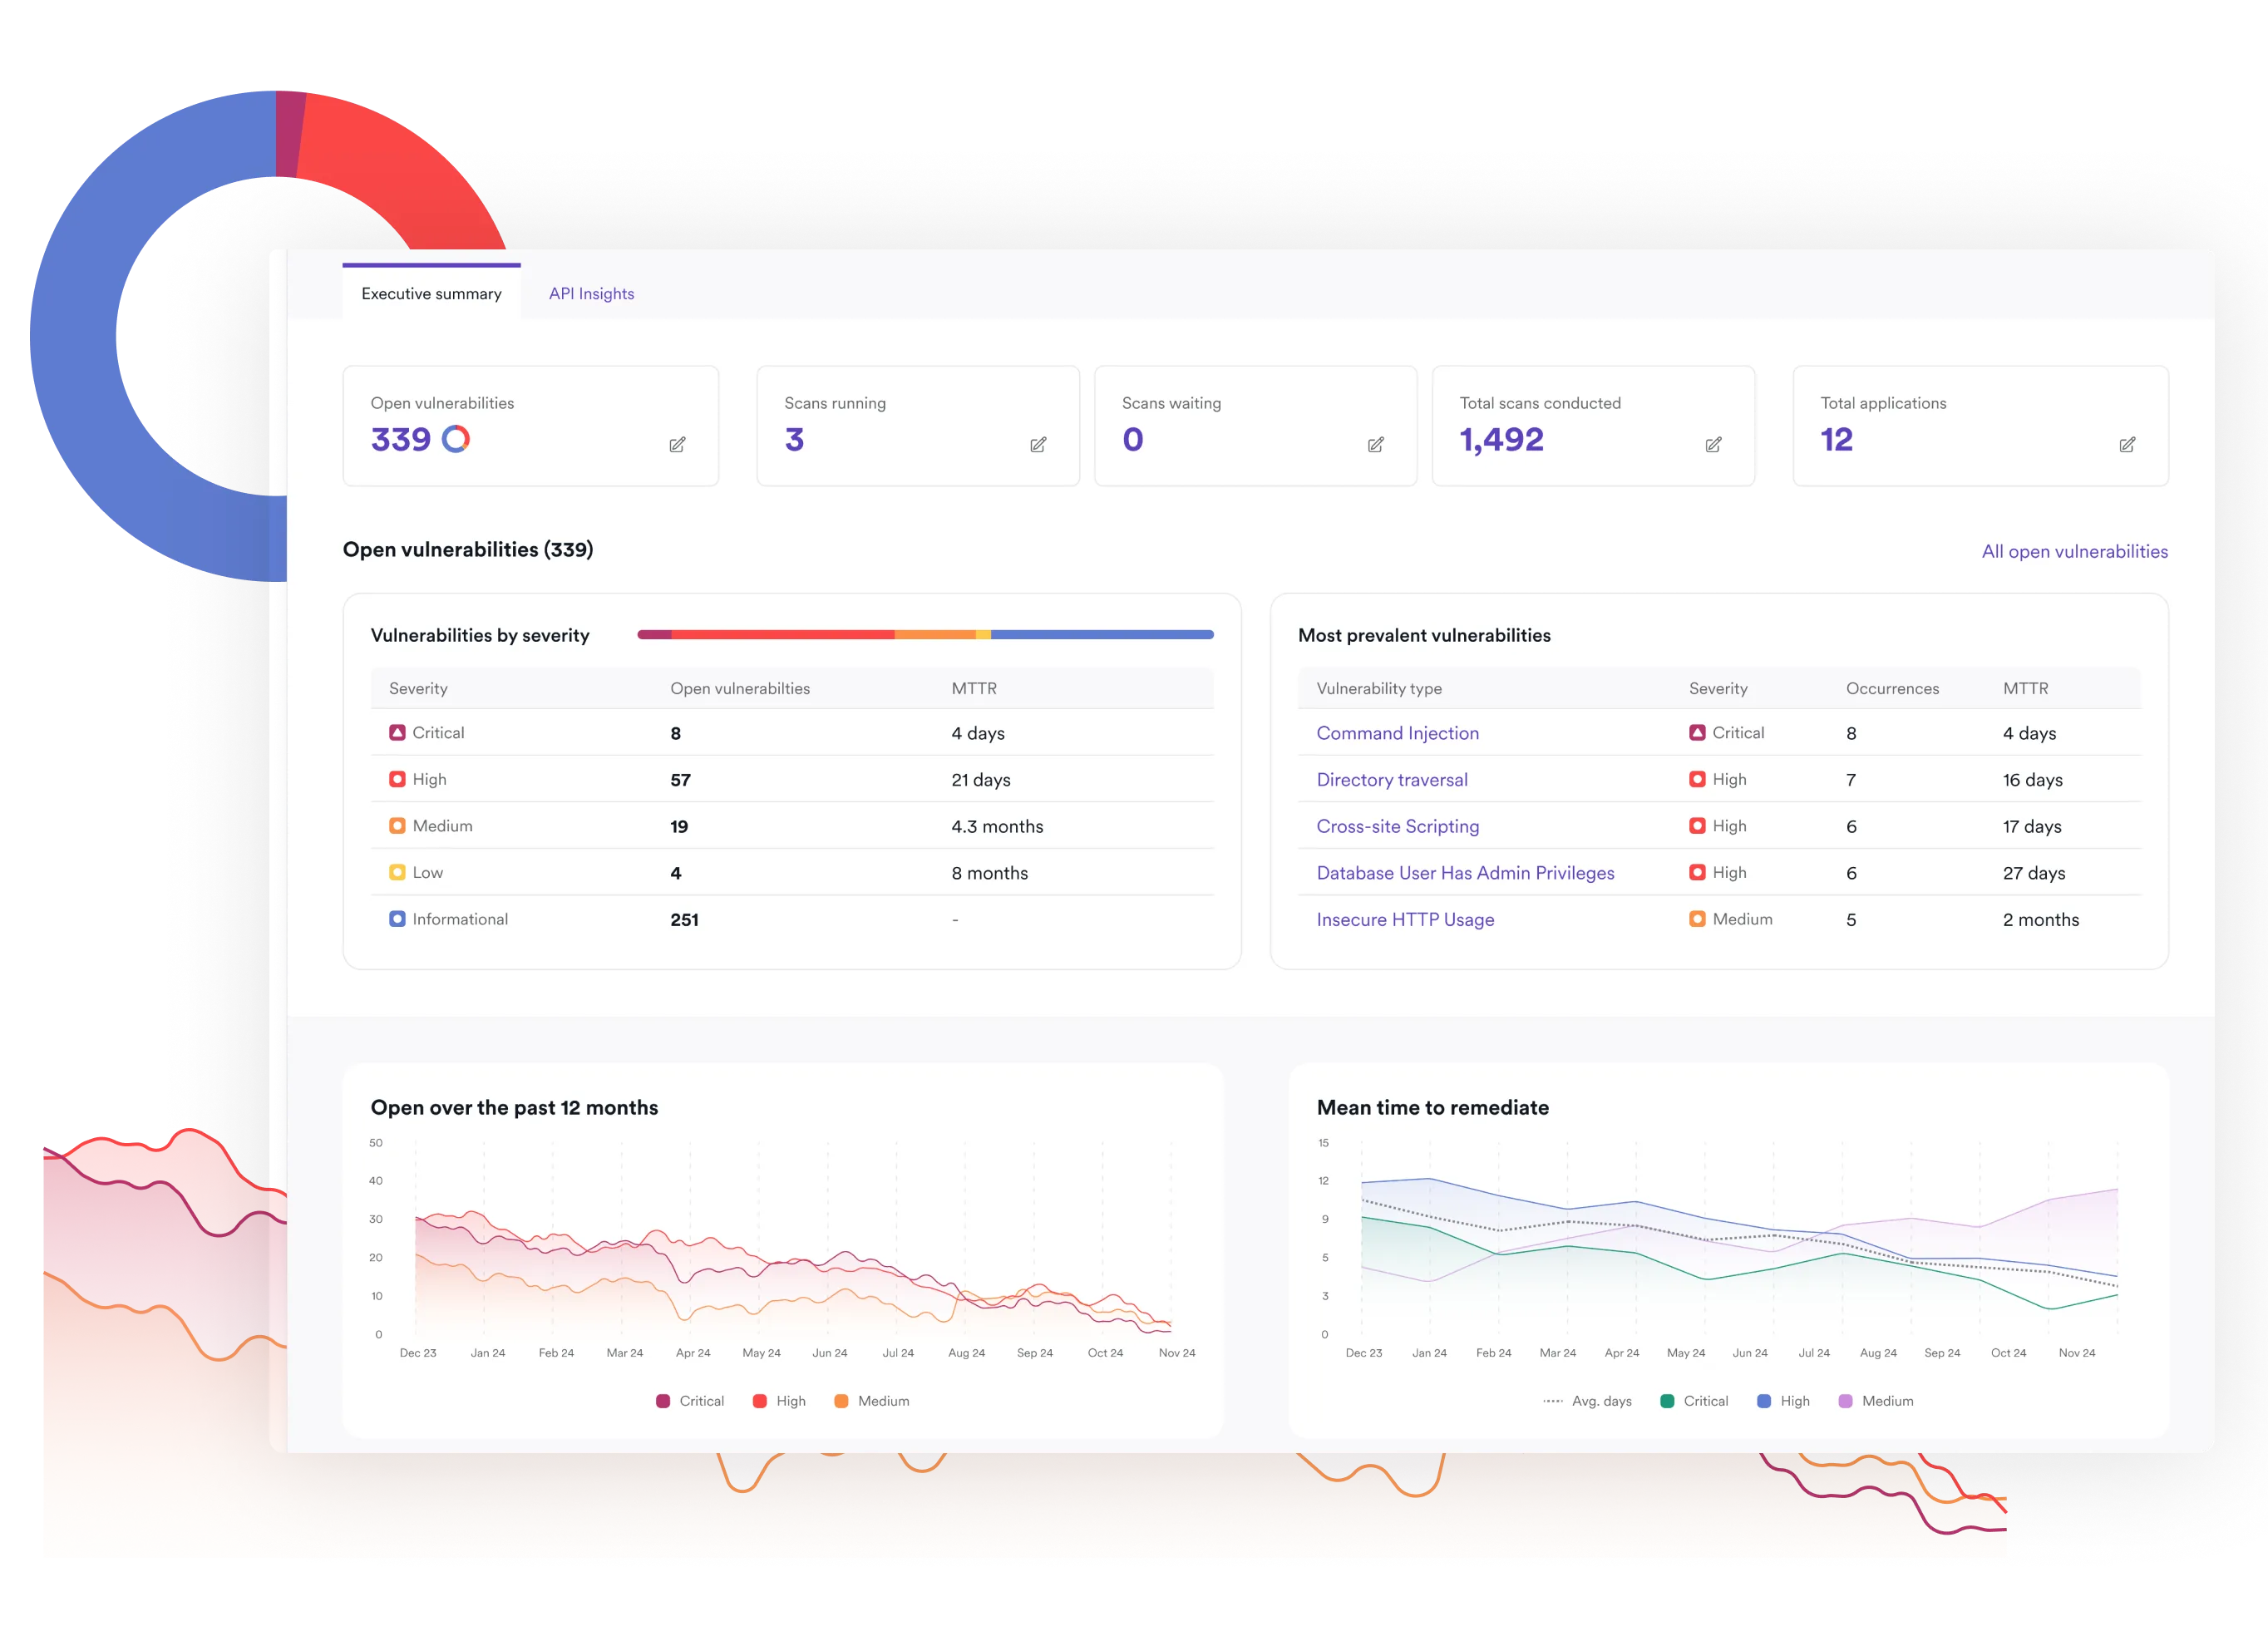
Los componentes de código abierto se utilizan ampliamente en el desarrollo de software moderno sin prestar mucha atención a los riesgos legales o de seguridad que pueden conllevar. SBOM Radar de Invicti aporta tranquilidad a sus procesos de SBOM.
Solicitar una demo
Más de 5000 organizaciones líderes confían en Invicti




Gestione el riesgo de código abierto a gran escala
Invicti ofrece funciones únicas que hacen que la gestión de riesgos de código abierto sea sencilla y rápida.

SBOM Radar
Cree fácilmente informes SBOM para todas sus aplicaciones y expórtelos en múltiples formatos.

Verificación de riesgos de licencia
Obtenga una lista de todas las licencias de código abierto asociadas a los componentes que utiliza su aplicación.

Cumplimiento de SOC 2. Preparado para auditorías.
Invicti se ha sometido a una evaluación SOC 2. Consulte los registros de auditoría de nuestra plataforma e intégrelos en sus programas de cumplimiento.
Gestione los SBOM de todas sus aplicaciones
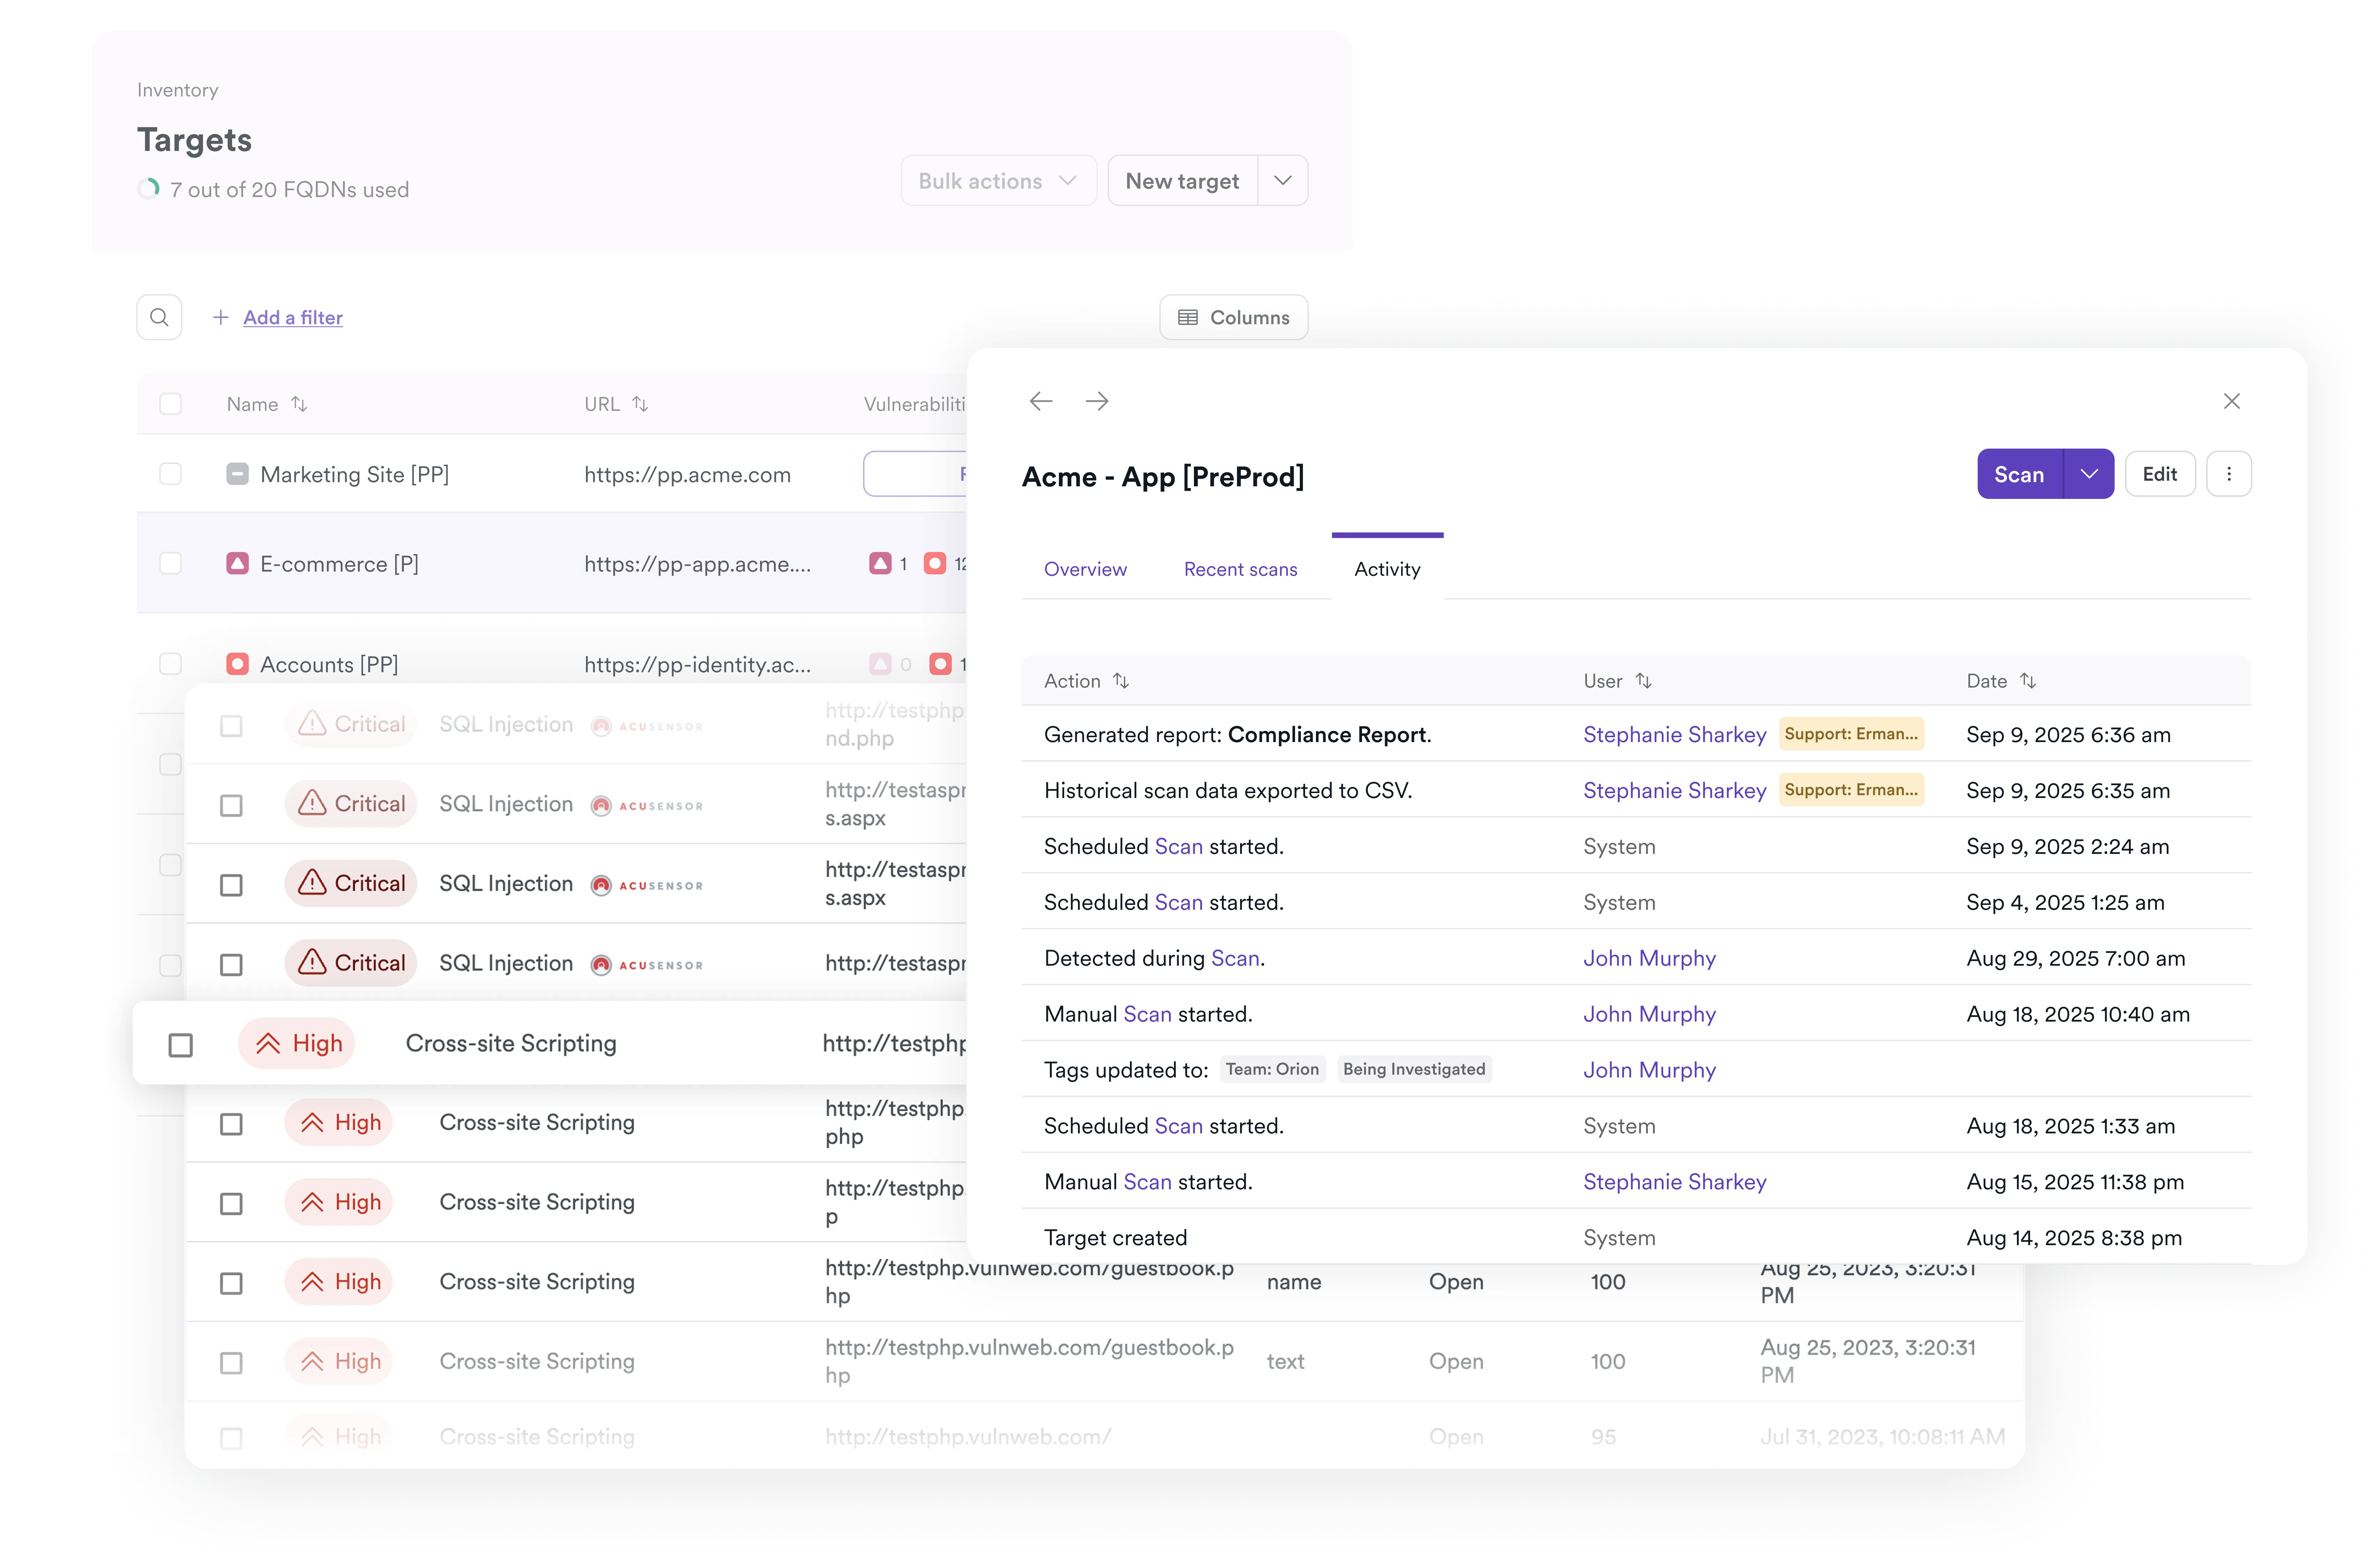
SBOM Radar automatiza el descubrimiento de componentes, las comprobaciones de vulnerabilidades y la aplicación de políticas.
Reduzca los riesgos de licencia
Identifique qué componentes de código abierto presentan mayores riesgos.
Manténgase preparado para auditorías
Utilice el monitoreo continuo de SBOM para respaldar sus procesos de cumplimiento.
Integrado con las herramientas que ya utiliza


Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».

«Invicti es el mejor escáner de seguridad de aplicaciones web en cuanto a relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
Recursos destacados
Cubrimos los riesgos del código abierto.