Pentesting shouldn't be a special occasion
With Invicti, you can pentest 10 times more often, keep cost low, and generate findings that are immediately actionable for developers.
El único pentesting agéntico basado en la tecnología Proof-Based Scanning. Hasta 10 veces más rápido y hasta 10 veces más económico que el pentesting manual, sin renunciar a la profundidad ni a la precisión.




With Invicti, you can pentest 10 times more often, keep cost low, and generate findings that are immediately actionable for developers.

Invicti agents prepare a plan that incorporates code and technology assessments of your unique apps.

Specialized agents run in parallel, safely using DAST for known exploits and AI logic for complex attack chains.

Every finding is proven exploitable with Invicti runtime intelligence, showing you only critical risks.

Pentest reports are automatically customized to your business context with blended DAST + AI findings.
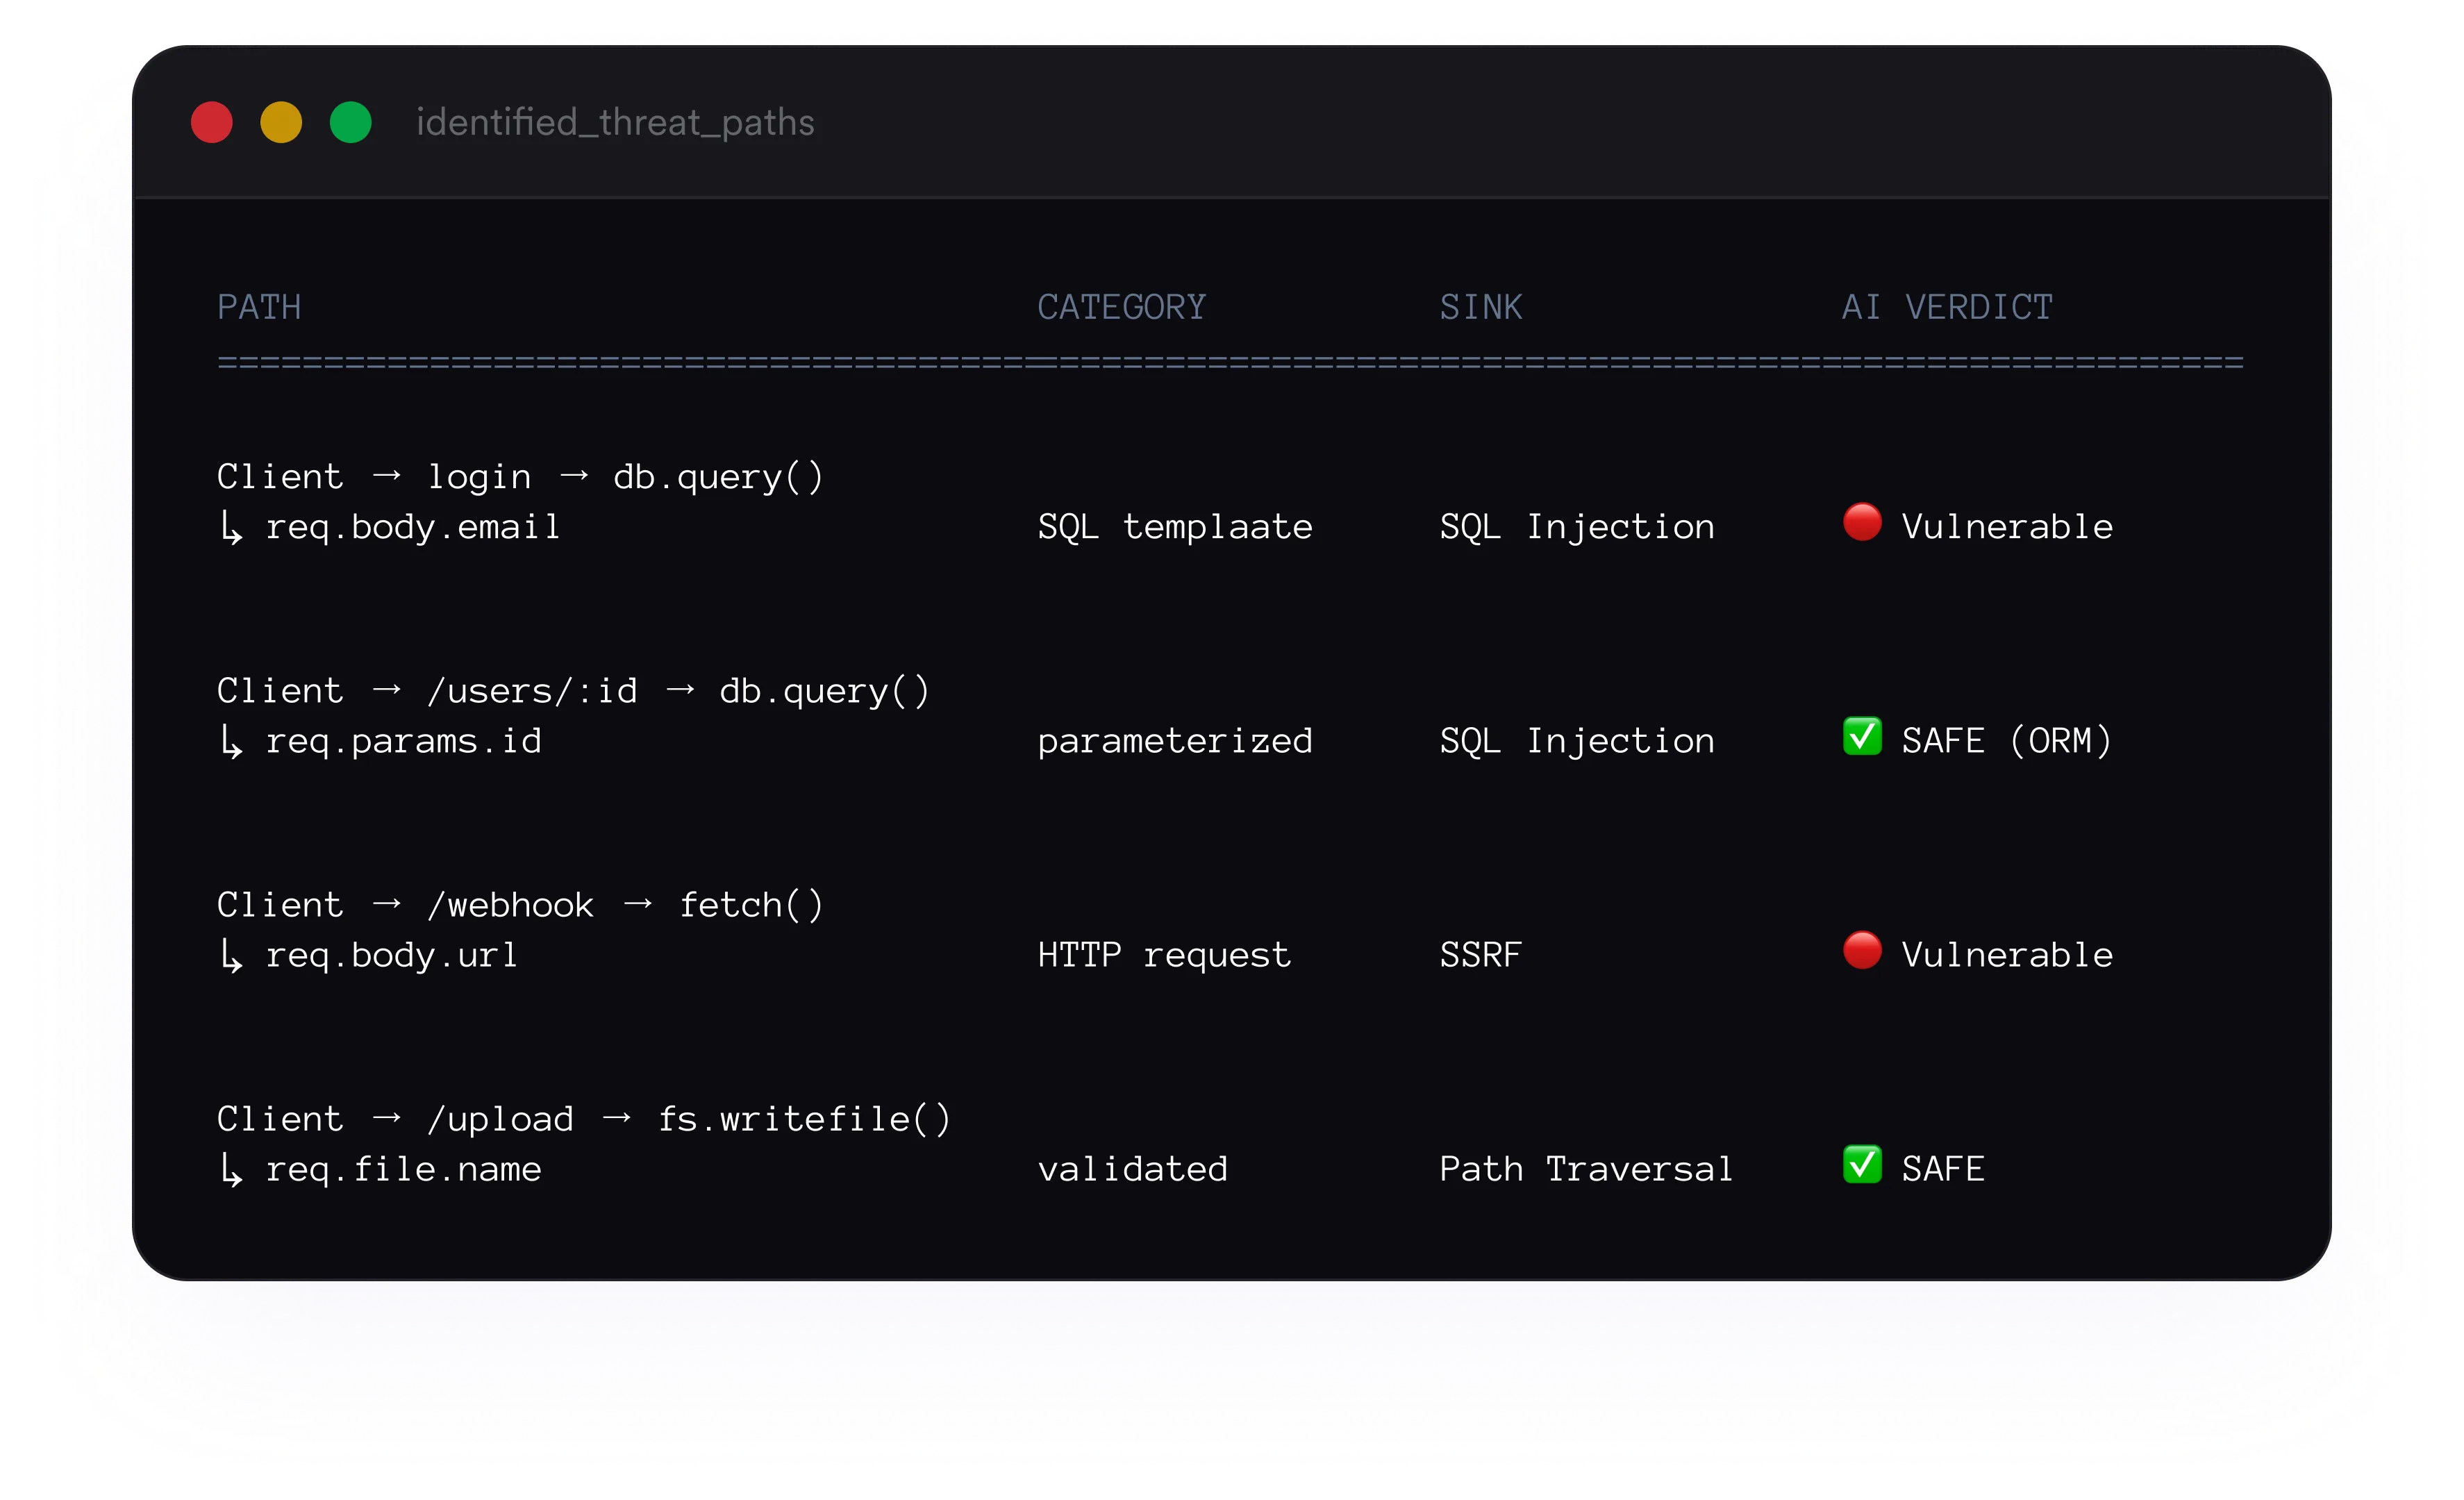
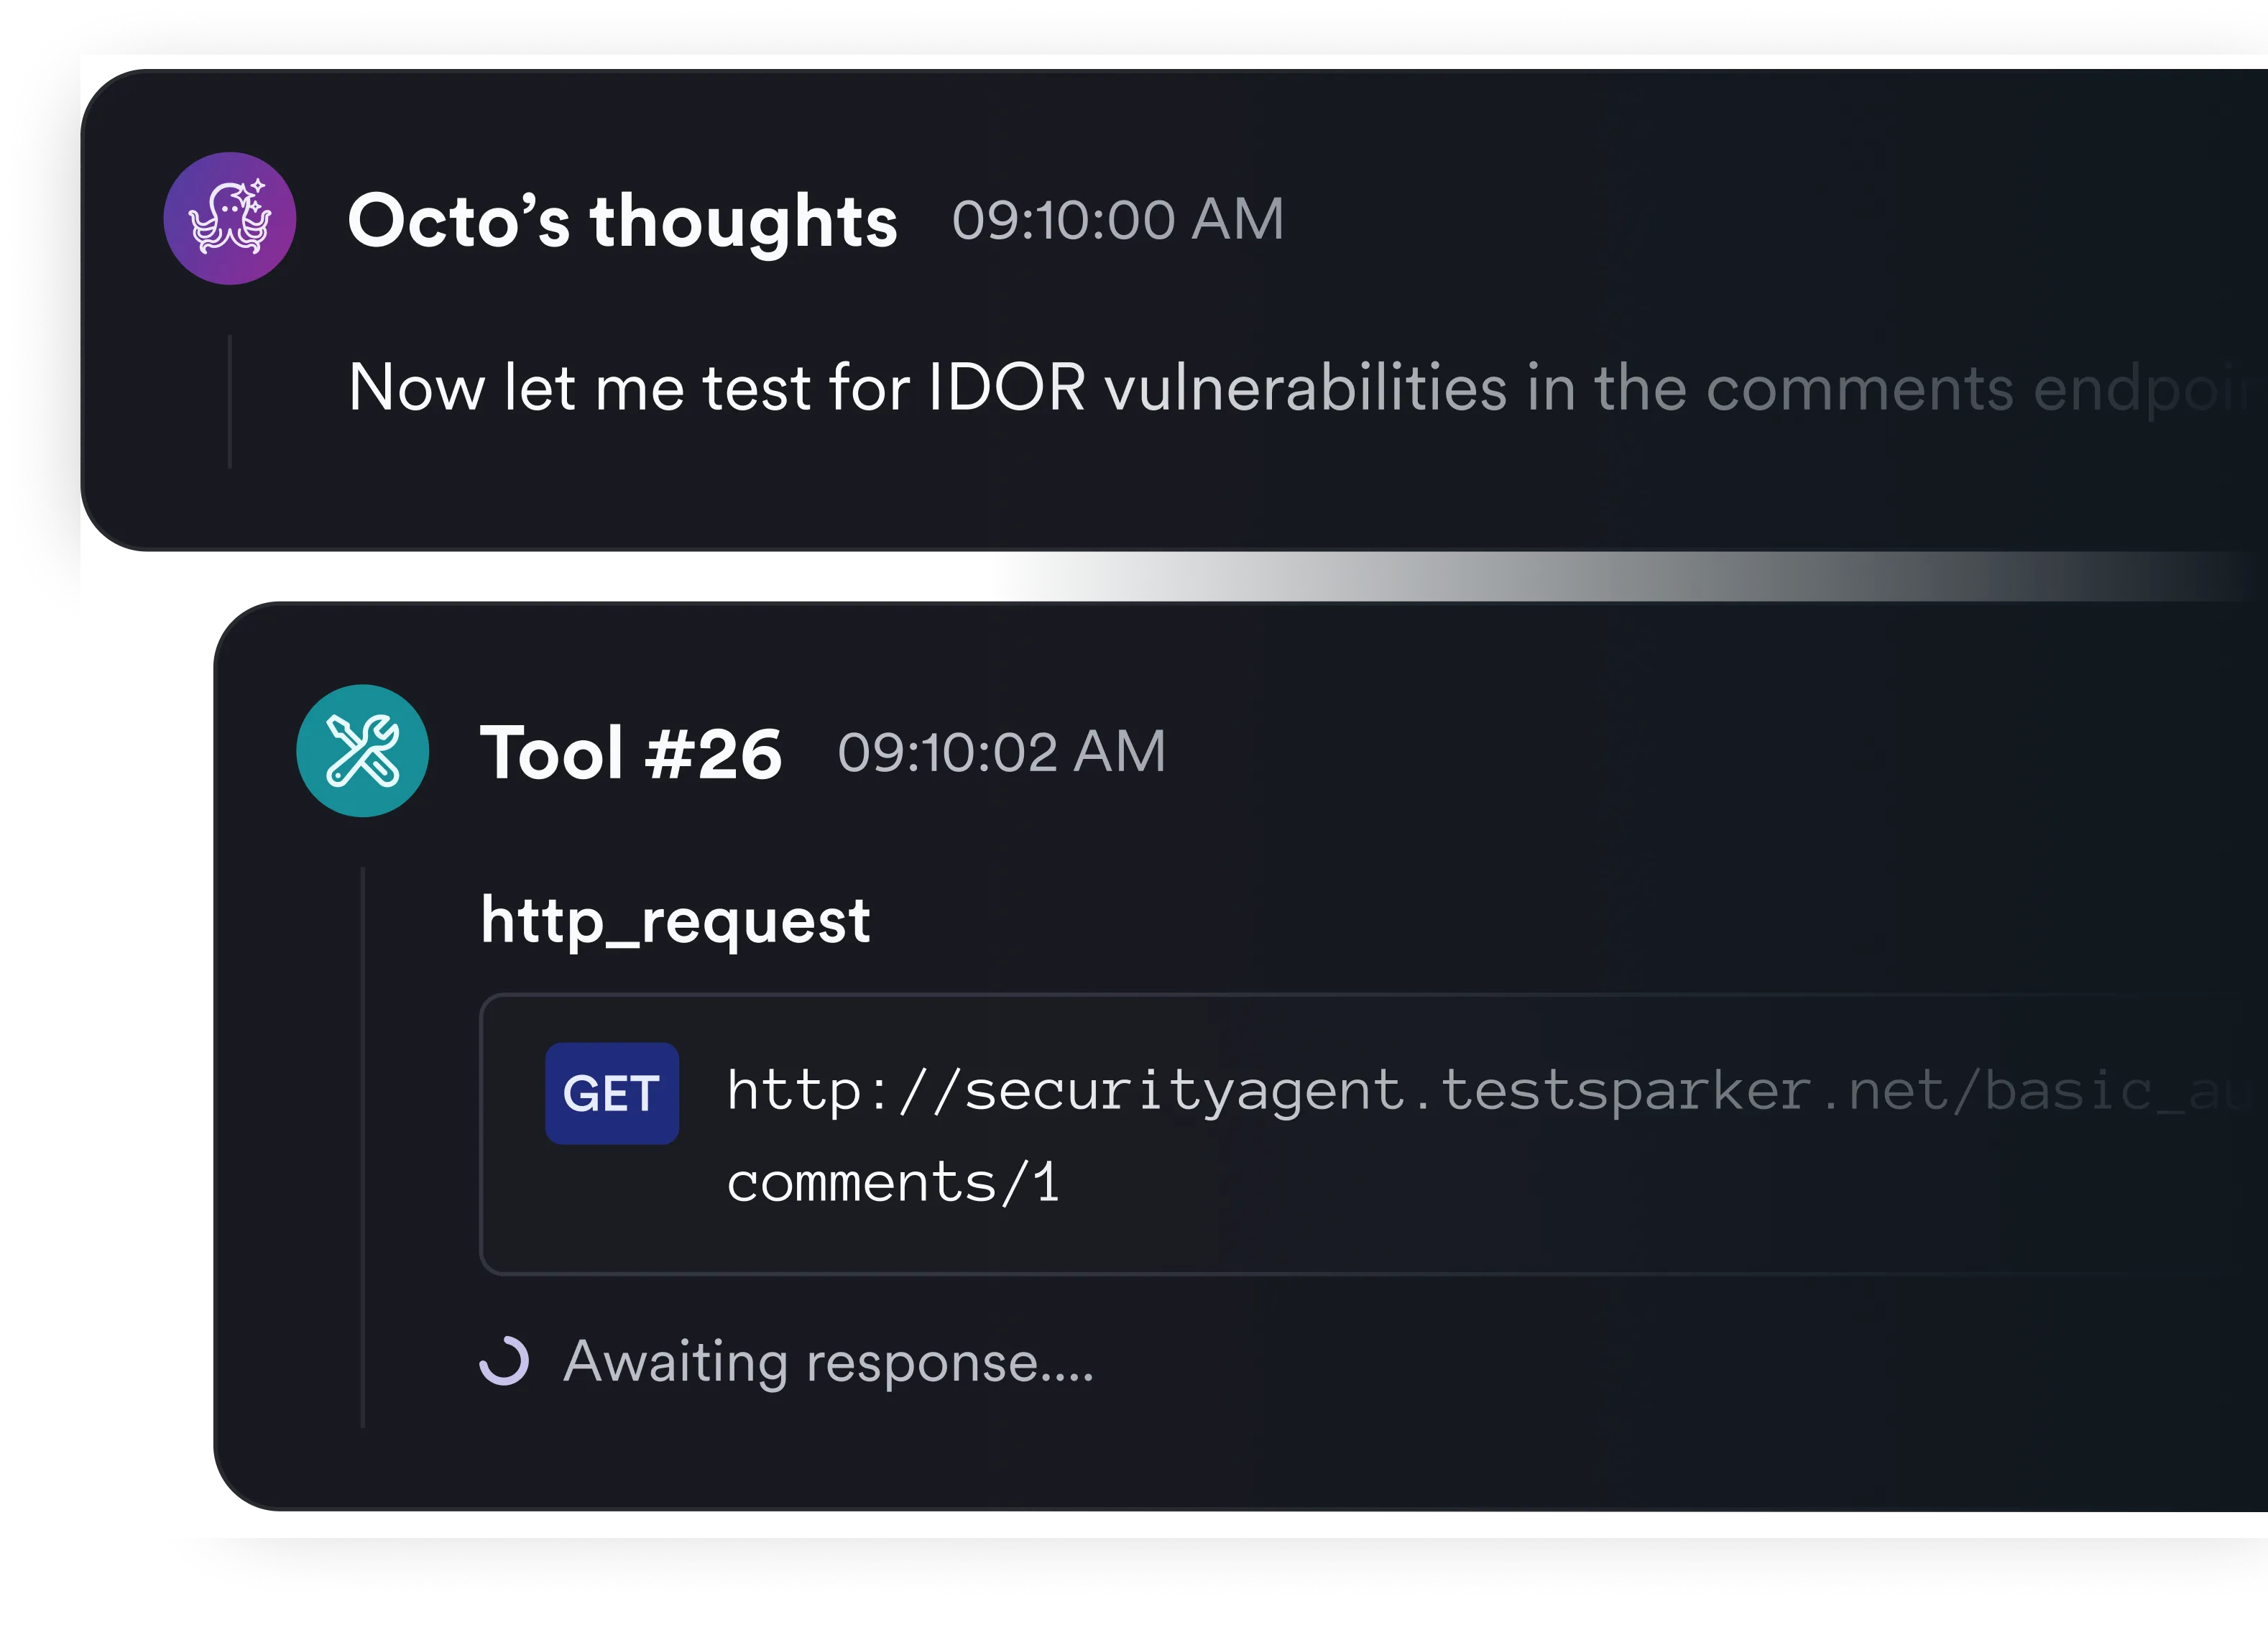
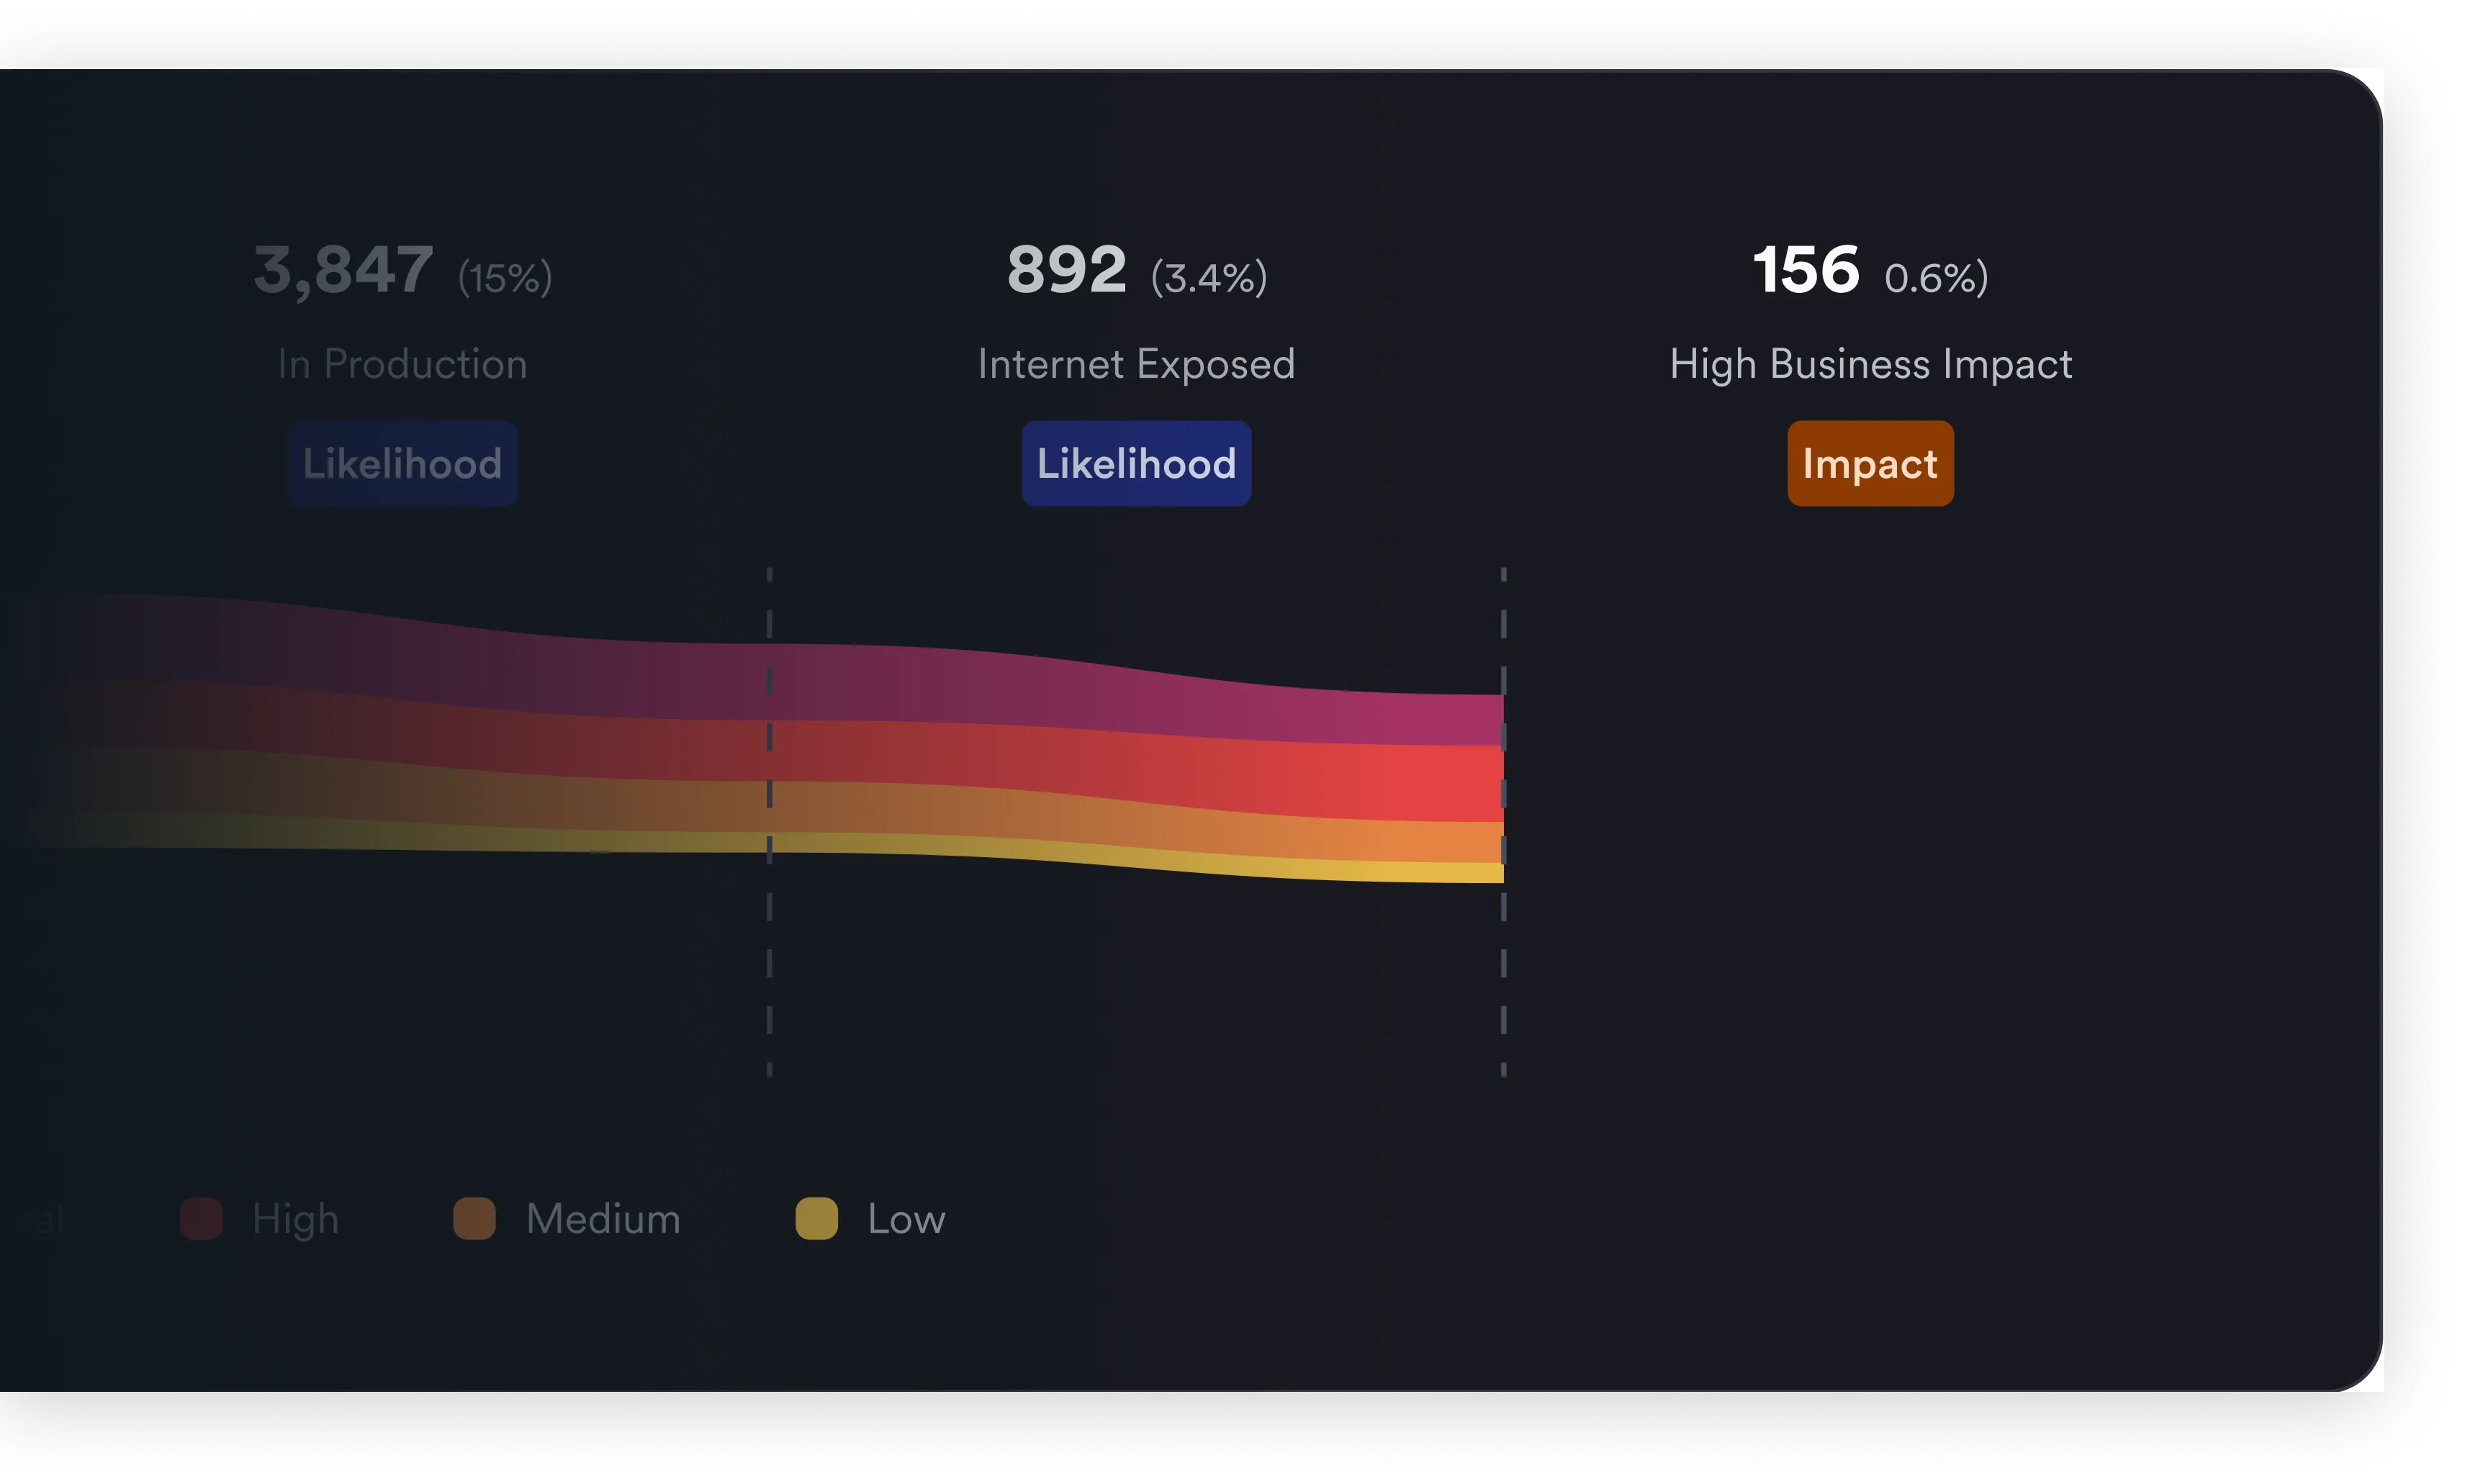

Los agentes trabajan junto con el motor DAST de Invicti para reducir el consumo de tokens y mejorar la eficiencia.

Las evaluaciones manuales pueden tardar entre 4 y 5 semanas. Invicti ofrece informes de pentesting agéntico en menos de 24 horas.

Consulte la evidencia de explotación y comprenda el razonamiento del agente para cada vulnerabilidad.

Los hallazgos se relacionan con el OWASP Top 10 y otros marcos de referencia habituales.
“We can fire up Invicti, run the tests as often as we like, and mitigate to our hearts’ content. The budget we were spending every year on penetration testing decreased by approximately 60% almost immediately …

“As opposed to other web application scanners we used, Invicti is very easy to use and does not require a lot of configuring. An out of the…

“Start integrating Invicti into your process and you’ll be surprised at how much time it saves you and how much ‘auto magic’ it brings to your entire development pipeline …

El pentesting agéntico utiliza agentes de IA coordinados para realizar una prueba de penetración inteligente. En lugar de ejecutar un conjunto de reglas estáticas, Invicti crea un plan de ataque a medida y activa agentes especializados que trabajan en paralelo, compartiendo información y ajustando sus ataques, como lo haría un equipo de pentesters humanos.
El pentesting agéntico está diseñado para ofrecer pruebas más profundas que los escaneos automatizados tradicionales, pero de una manera escalable y coordinada.
Aunque el pentesting manual sigue siendo valioso para ciertos requisitos de cumplimiento, Invicti ayuda a descubrir vulnerabilidades avanzadas sin las esperas de planificación y las limitaciones de recursos propias de una evaluación manual puntual.
Invicti utiliza un coordinador de IA centralizado que activa agentes especializados, cada uno especializado en categorías de vulnerabilidades como inyección SQL, ejecución remota de código, cross-site scripting y fallos de autenticación.
Estos agentes trabajan en paralelo y comparten contexto, lo que mejora la profundidad y la relevancia de las pruebas.
El DAST tradicional identifica de manera eficiente clases de vulnerabilidades conocidas a gran escala.
Los agentes de IA se basan en ese motor probado y centran sus esfuerzos en descubrir vulnerabilidades de alto valor que los escaneos tradicionales no detectan fácilmente.
Cada hallazgo candidato generado se valida utilizando las técnicas de confirmación probadas de Invicti.
Invicti prioriza la eliminación del ruido, lo que significa que las vulnerabilidades reportadas se confirman como explotables antes de aparecer en su informe final.
Sí. Los agentes pueden utilizar el código fuente para orientar las pruebas y generar comprobaciones específicas que complementan el DAST tradicional. El código fuente permite a Invicti perfeccionar las estrategias de ataque y generar comprobaciones de seguridad más específicas y adaptadas a su aplicación.