Seguridad de aplicaciones en la nube
Seguridad de aplicaciones en la nube
Seguridad de aplicaciones en la nube para detectar vulnerabilidades y configuraciones inseguras en IaC, contenedores, API y aplicaciones en producción.
Más de 5000 organizaciones líderes confían en Invicti




Detecte y priorice los riesgos de seguridad de las aplicaciones en la nube
Las aplicaciones desplegadas en la nube pueden presentar riesgos en el código, los contenedores, las API y los entornos de ejecución. Invicti detecta y correlaciona configuraciones inseguras, secretos expuestos y vulnerabilidades para ofrecer una vista unificada de los hallazgos priorizados y facilitar su remediación.

Identifique el riesgo desde el principio
Detecte problemas de seguridad en el código, las configuraciones, las dependencias y los contenedores antes de que lleguen a producción.

Proteja aplicaciones en la nube
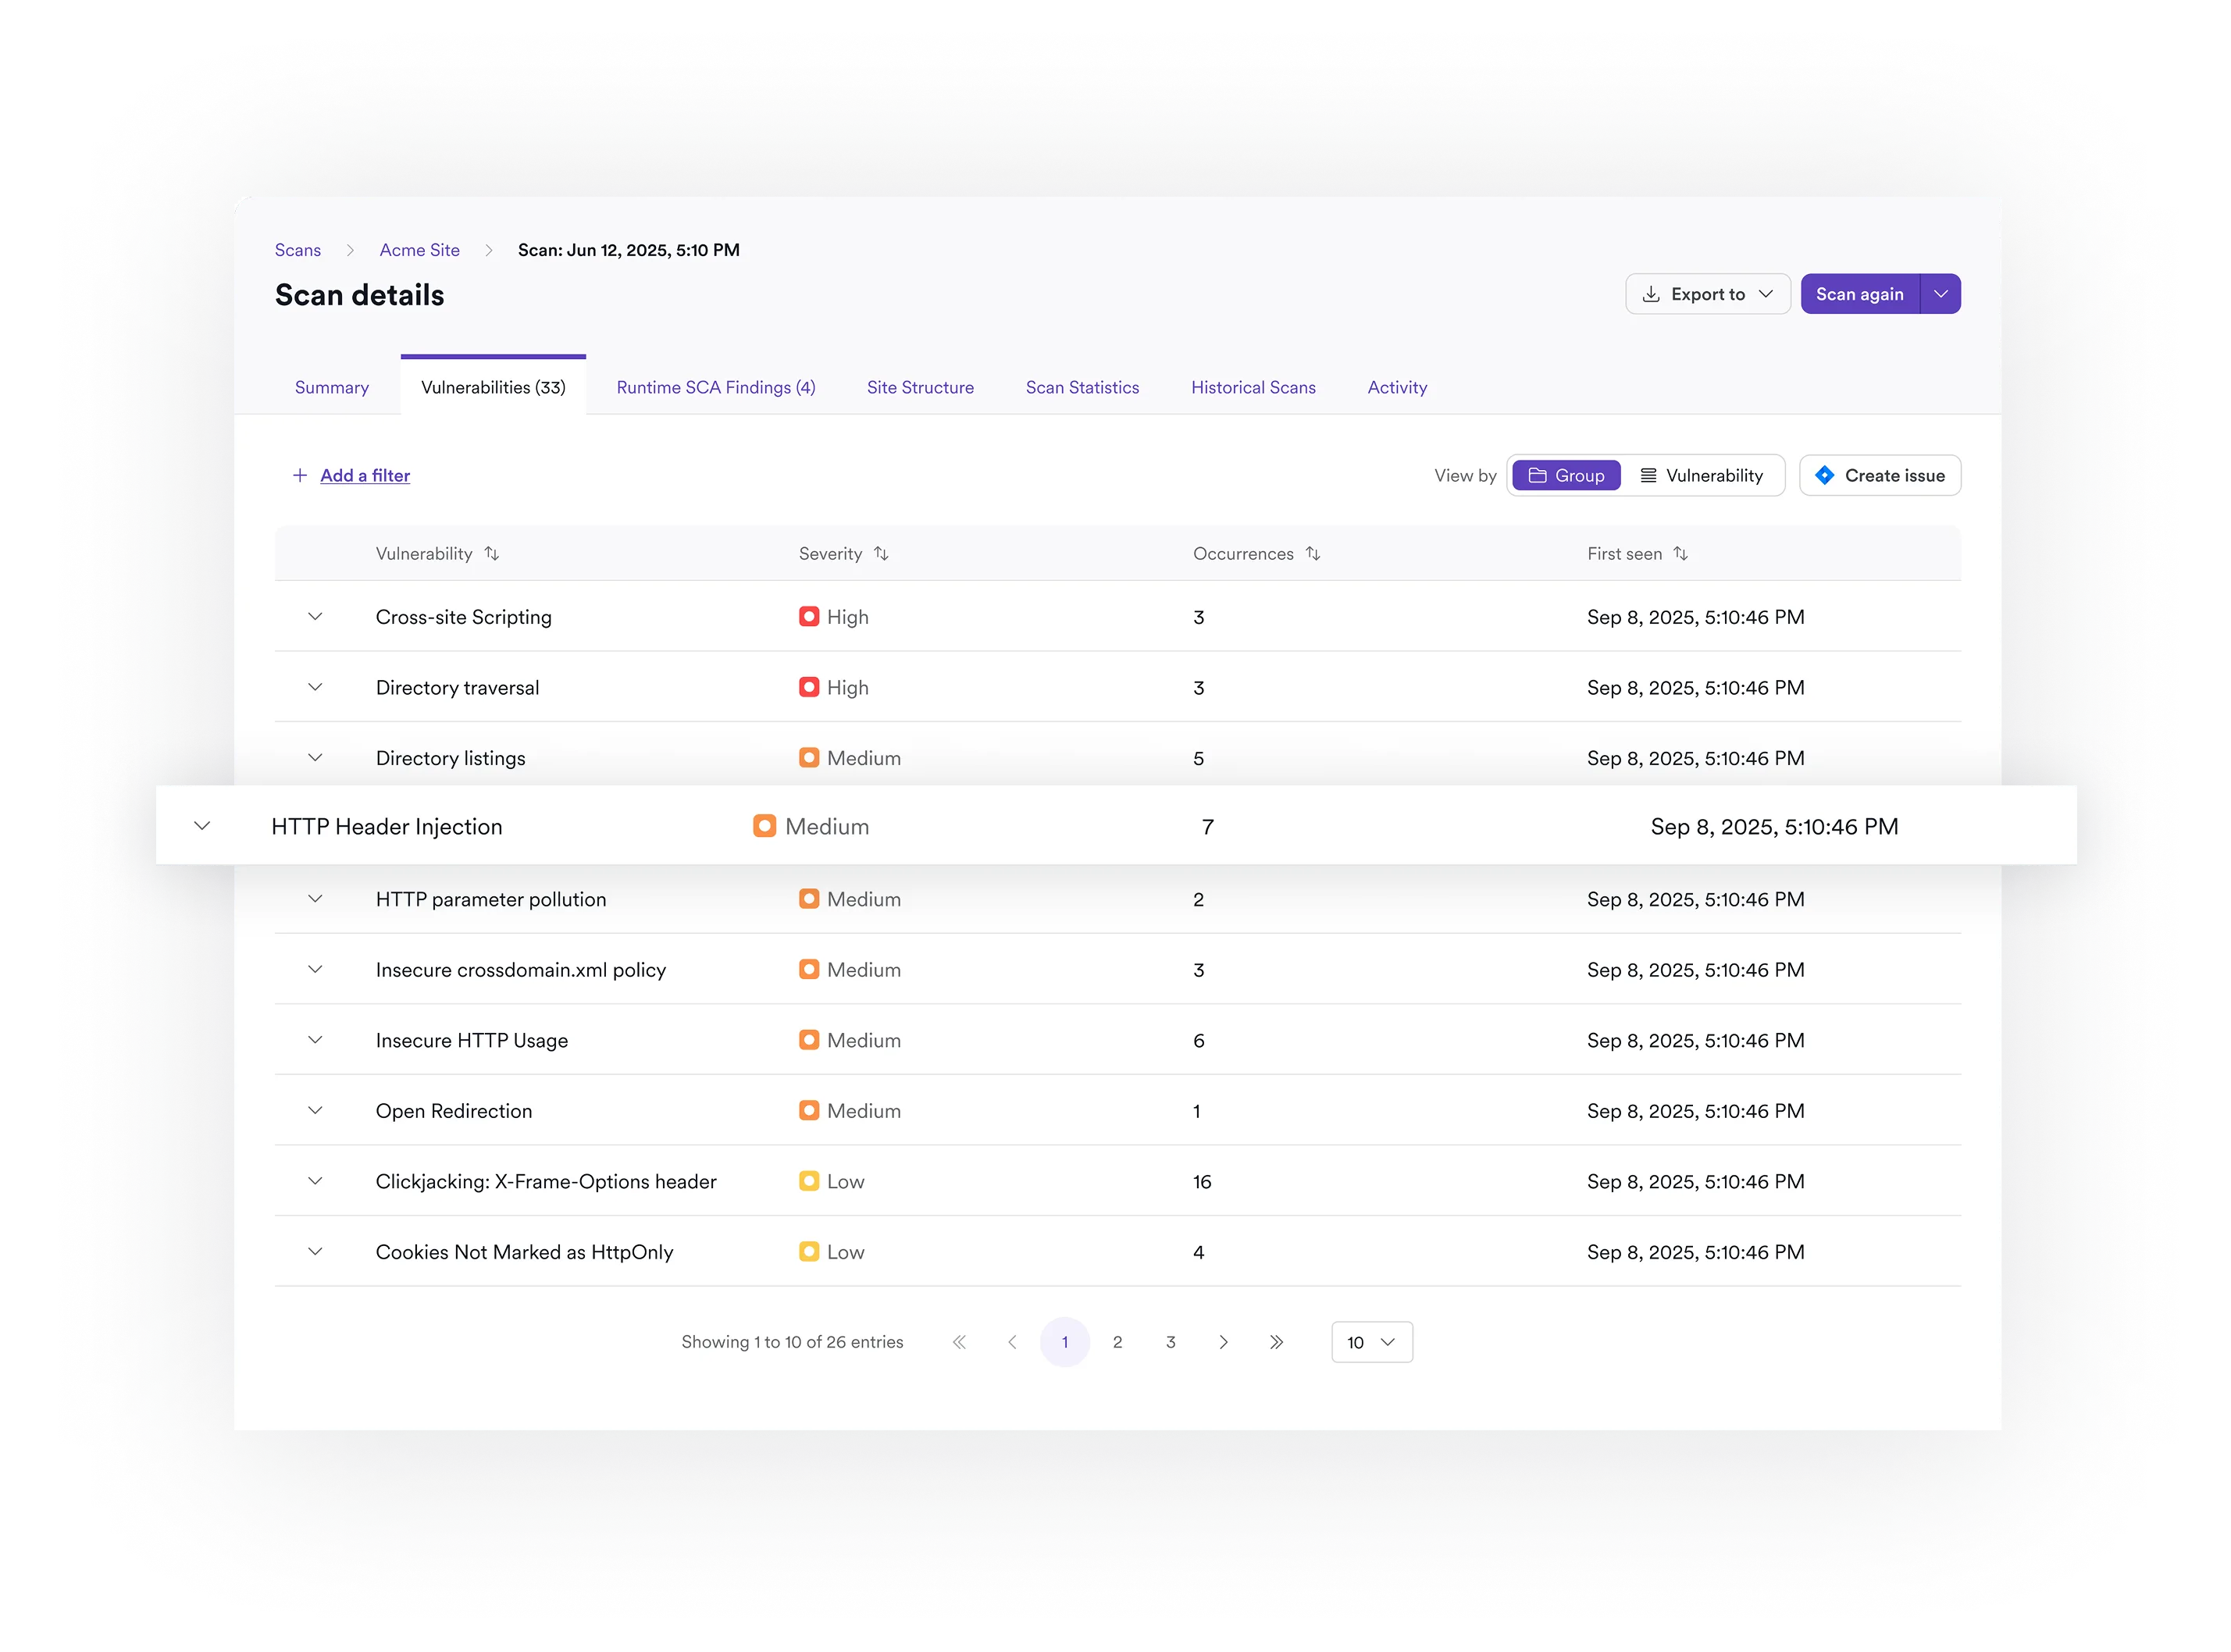
Pruebe las aplicaciones en sus entornos de ejecución en la nube para detectar vulnerabilidades y confirmar la explotabilidad de determinados hallazgos.

Priorice el riesgo real
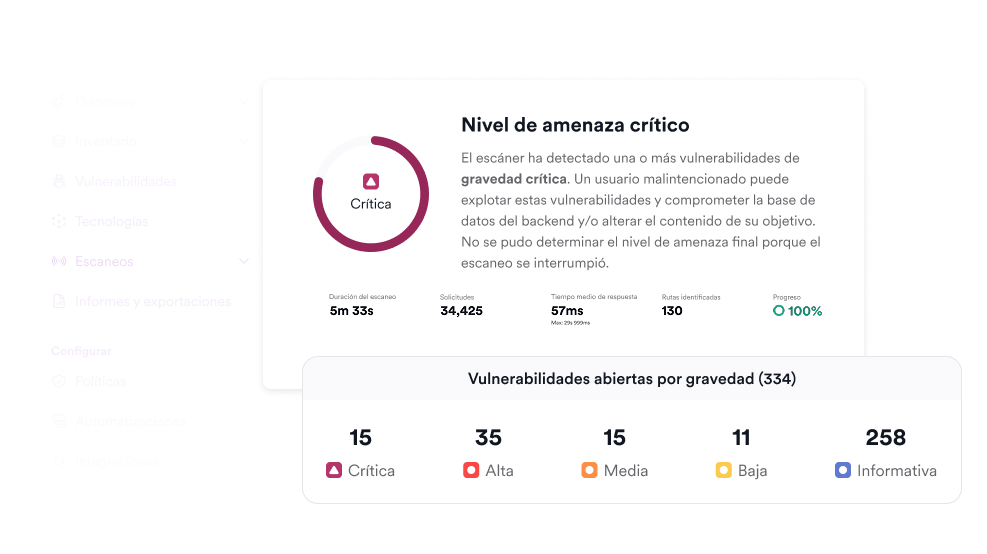
Correlacione los hallazgos de distintas capas de la aplicación y ayude a los equipos a priorizar las vulnerabilidades según su riesgo y la evidencia disponible.
Detecte problemas antes de que sean costosos
Escanee código, configuraciones y dependencias durante el desarrollo para reducir el riesgo posterior sin ralentizar la entrega.
Proteja lo que se ejecuta en la nube
Pruebe las aplicaciones tal como se ejecutan realmente en la nube. Encuentre y valide vulnerabilidades explotables a las que los atacantes pueden acceder.

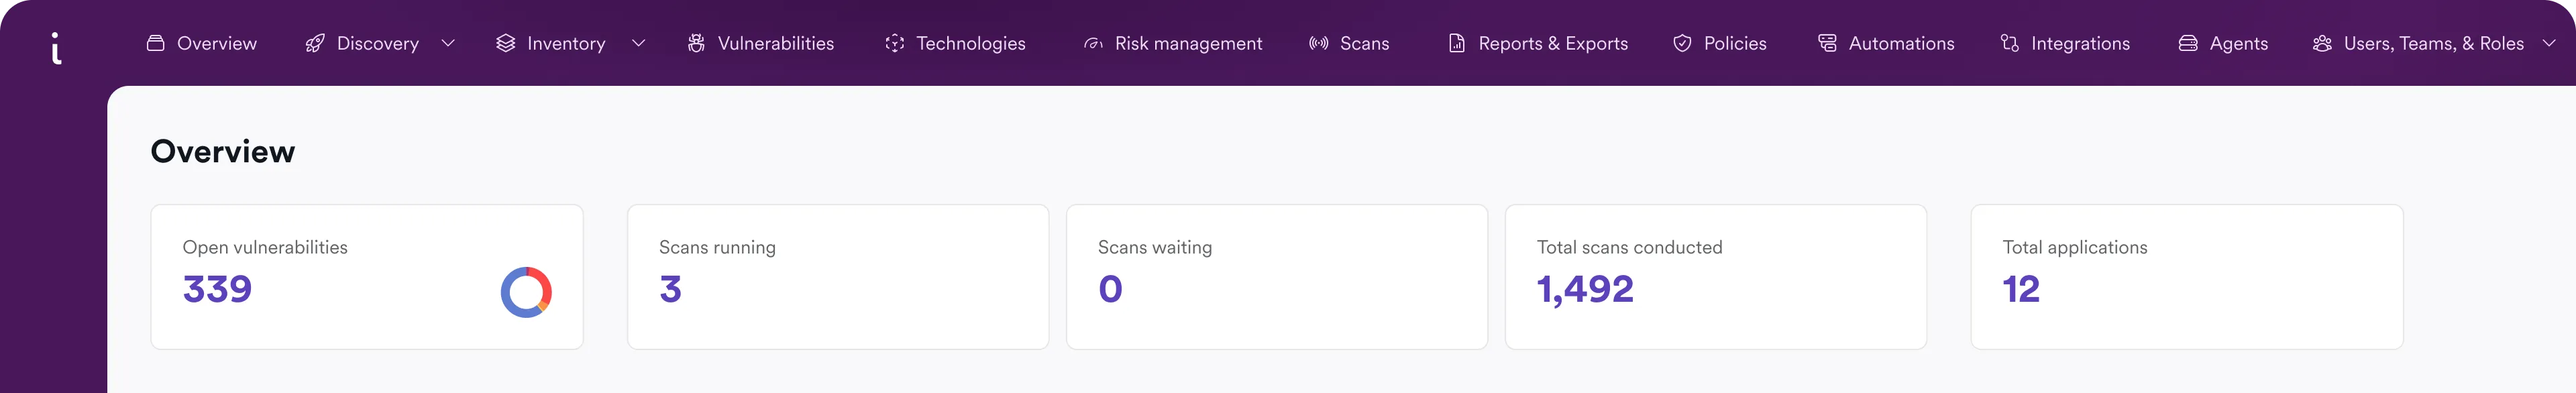
Correlacione y priorice el riesgo en una sola vista
Correlacione y priorice los hallazgos de seguridad de sus aplicaciones en una vista unificada. Utilice la información sobre exposición, explotabilidad y gravedad para decidir qué riesgos abordar primero.

Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre seguridad de aplicaciones en la nube
¿Qué es la seguridad de aplicaciones en la nube?
La seguridad de aplicaciones basada en la nube se centra en proteger las aplicaciones y las API que se ejecutan en la nube. Evalúa cómo los atacantes reales pueden explotar sus aplicaciones activas, independientemente de dónde estén alojadas.
¿Qué tipos de marcos de trabajo de IaC admiten?
Invicti es compatible con formatos comunes de IaC como Terraform, CloudFormation y manifiestos de Kubernetes, lo que permite la detección temprana de configuraciones de nube arriesgadas en los procesos de CI/CD.
¿En qué se diferencia el análisis de IaC de CSPM?
El análisis de IaC permite detectar configuraciones inseguras antes del despliegue, mientras que CSPM evalúa las configuraciones de los entornos en la nube una vez desplegados. Invicti se centra en la prevención temprana y en el riesgo a nivel de aplicación, no en la supervisión continua de cuentas en la nube.
¿Es esto lo mismo que CSPM?
Las herramientas CSPM evalúan las configuraciones de los entornos en la nube para identificar riesgos de seguridad y cumplimiento relacionados con la gestión de identidades y accesos (IAM), el almacenamiento y las redes. Invicti se centra en el riesgo a nivel de aplicación: analiza el código, las dependencias, las API y las aplicaciones en ejecución para encontrar vulnerabilidades explotables.
¿Qué partes de la pila de seguridad de aplicaciones en la nube protege Invicti?
Invicti ayuda a proteger las aplicaciones en distintas fases del desarrollo y la ejecución mediante capacidades que abarcan IaC, dependencias de código abierto, imágenes de contenedores, API y pruebas de aplicaciones en ejecución.
¿Analizan las dependencias de código abierto utilizadas en aplicaciones en la nube?
Sí. Invicti identifica dependencias de código abierto e imágenes base vulnerables utilizadas en aplicaciones nativas de la nube, lo que ayuda a los equipos a gestionar el riesgo de la cadena de suministro de software.
Recursos destacados
Rastree el riesgo hasta su origen
Reduzca el ruido y agilice la remediación de vulnerabilidades en aplicaciones en la nube