Una reputación respaldada por pruebas

Invicti cuenta con décadas de experiencia en runtime intelligence para priorizar los riesgos de AppSec basándose en pruebas.

Más de 5.000 clientes

Con la confianza de miles de empresas

N.º 1 en precisión del análisis en tiempo de ejecución

La plataforma de seguridad de aplicaciones más precisa

Tiempo medio de corrección (MTTR) reducido a la mitad

Los clientes solucionan los riesgos más rápido con Invicti

Más de 1 M de apps y API protegidas

Más de 20 años protegiendo millones de aplicaciones y API

“Pruebas de sitios web sin esfuerzo con un soporte excepcional”

- Chris M. | Administrador de sistemas

Una gran cantidad de controles de seguridad que son fácilmente personalizables. Puedes crear exactamente el perfil o tipo de escaneo que desees. Un soporte realmente bueno que responde rápido y te da recomendaciones adecuadas. Cada vez que informamos de falsos positivos, la reacción fue rápida y adecuada. Es la mejor solución que puedes encontrar en el mercado.

Volodymyr S. | Ingeniero sénior de seguridad de la información

La interfaz de usuario es excelente y hace que todo sea sencillo. El motor de escaneo destaca por producir resultados de alta calidad, especialmente en comparación con la competencia. Reduce significativamente el esfuerzo manual y el tiempo necesario para realizar acciones manualmente. También me pareció muy fácil la configuración inicial.

Zach G.

El aspecto más valioso de Invicti es su capacidad para cerrar la brecha entre el escaneo activo de vulnerabilidades y la gestión de dependencias. Mientras que muchas herramientas se centran solo en amenazas activas, Invicti proporciona la profundidad de SCA que necesitamos para carteras empresariales.

Usuario verificado en TI y servicios

Todas las soluciones de AppSec en un solo lugar

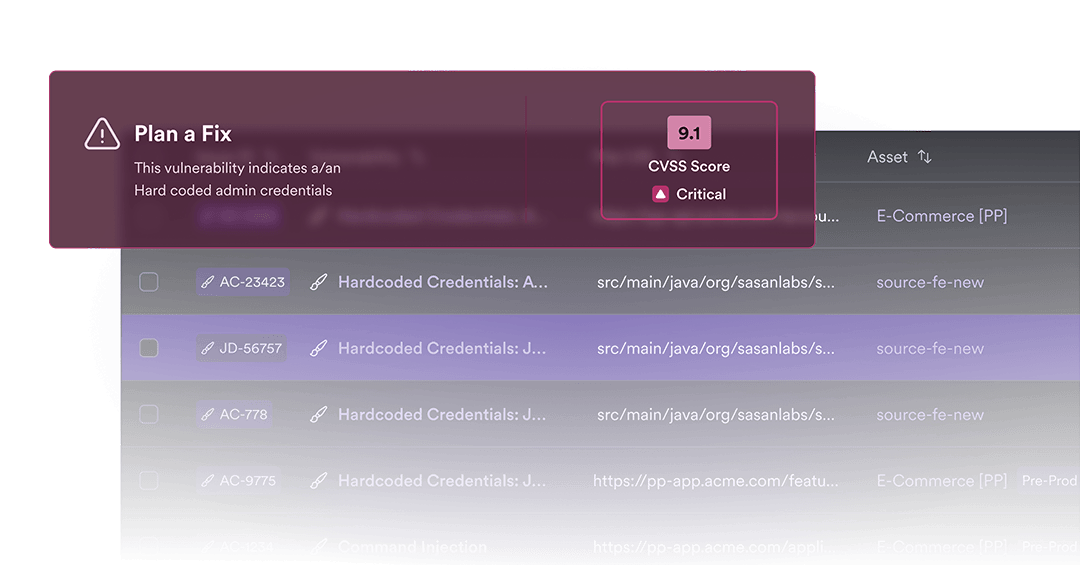
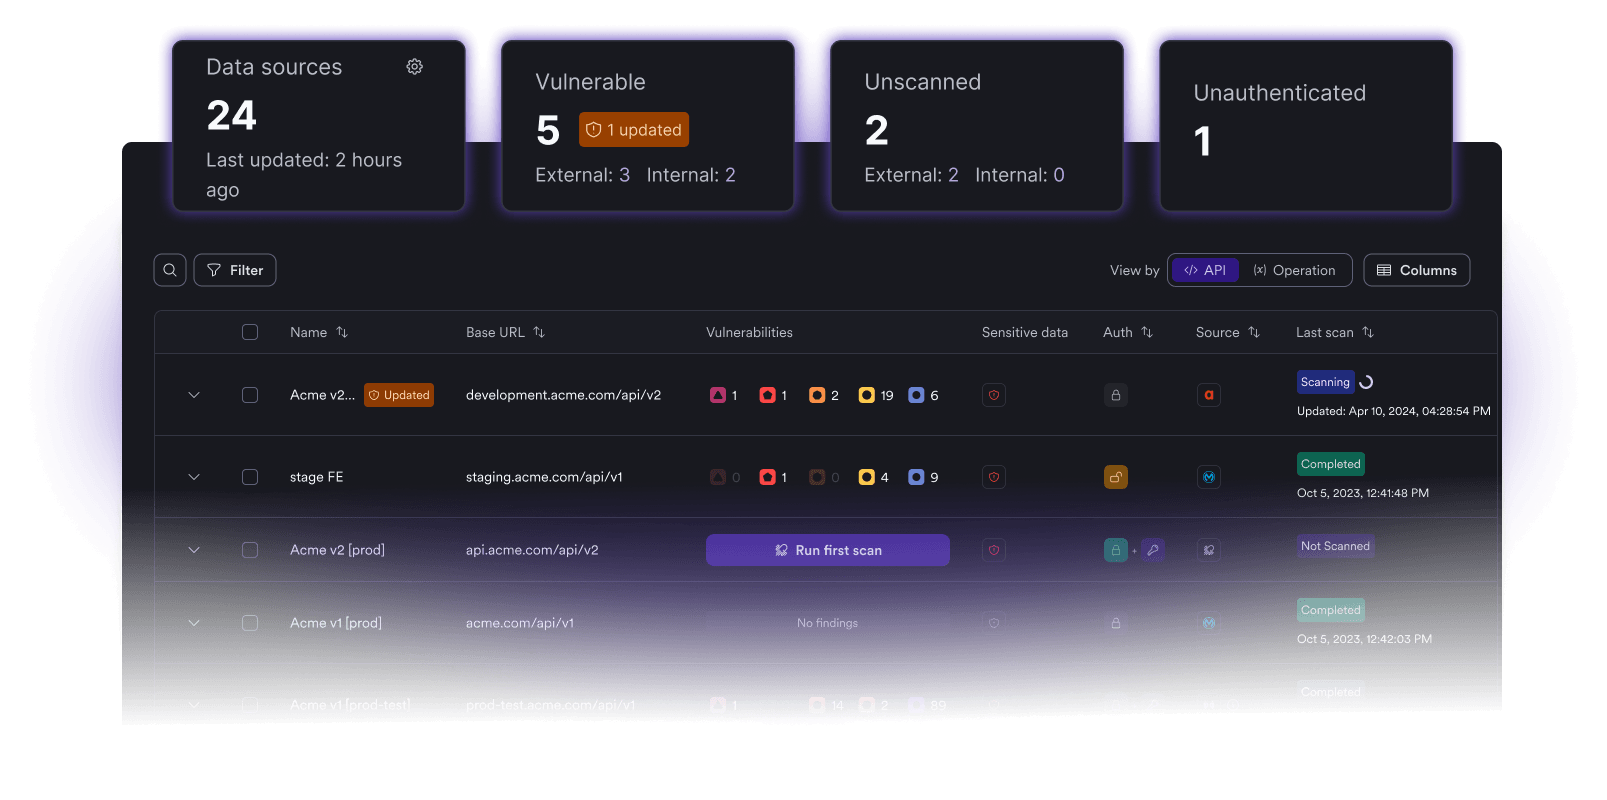
Encuentre y escanee API que no sabía que existían

El descubrimiento en varias capas identifica automáticamente API desconocidas para los equipos de seguridad.
Detecte fallos complejos como BOLA, BFLA y errores de configuración.
Prepare automáticamente las API descubiertas para el escaneo DAST sin necesidad de configuración manual.
Más información
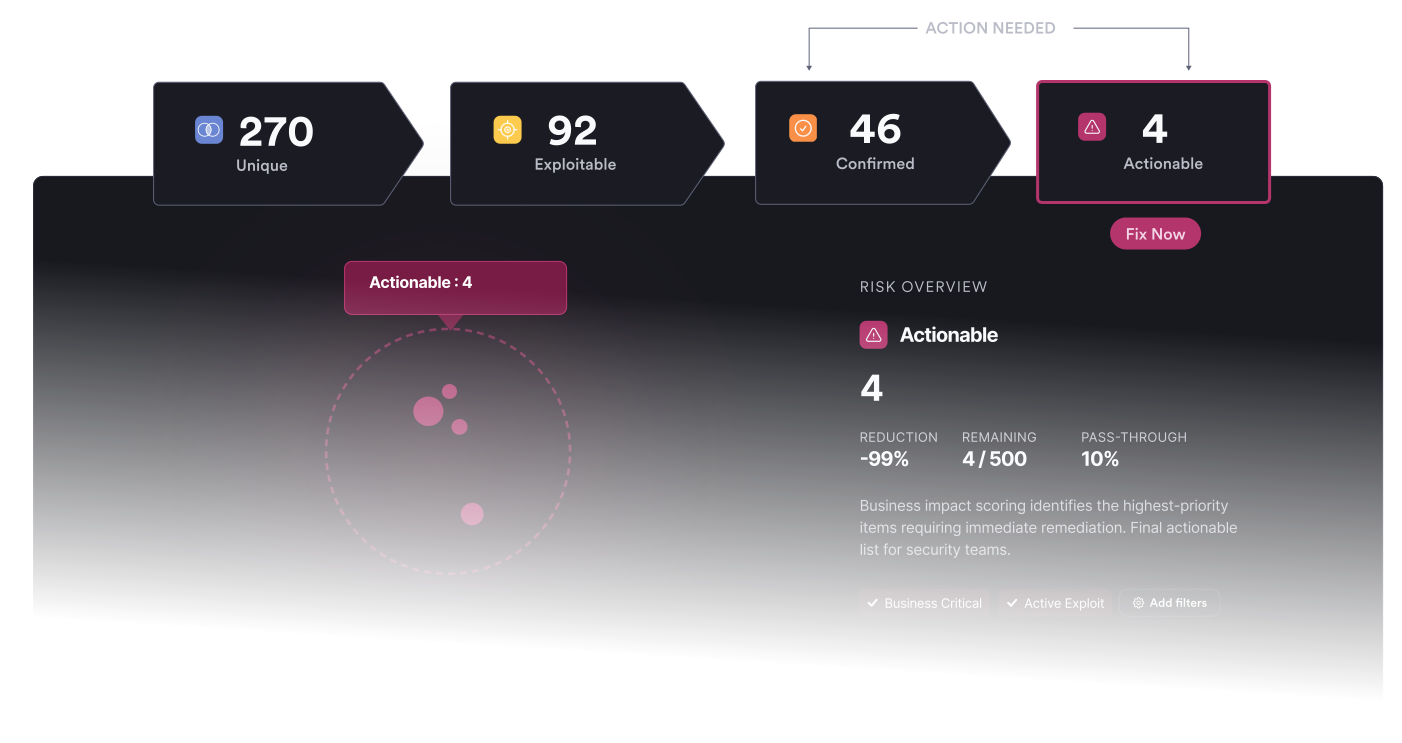
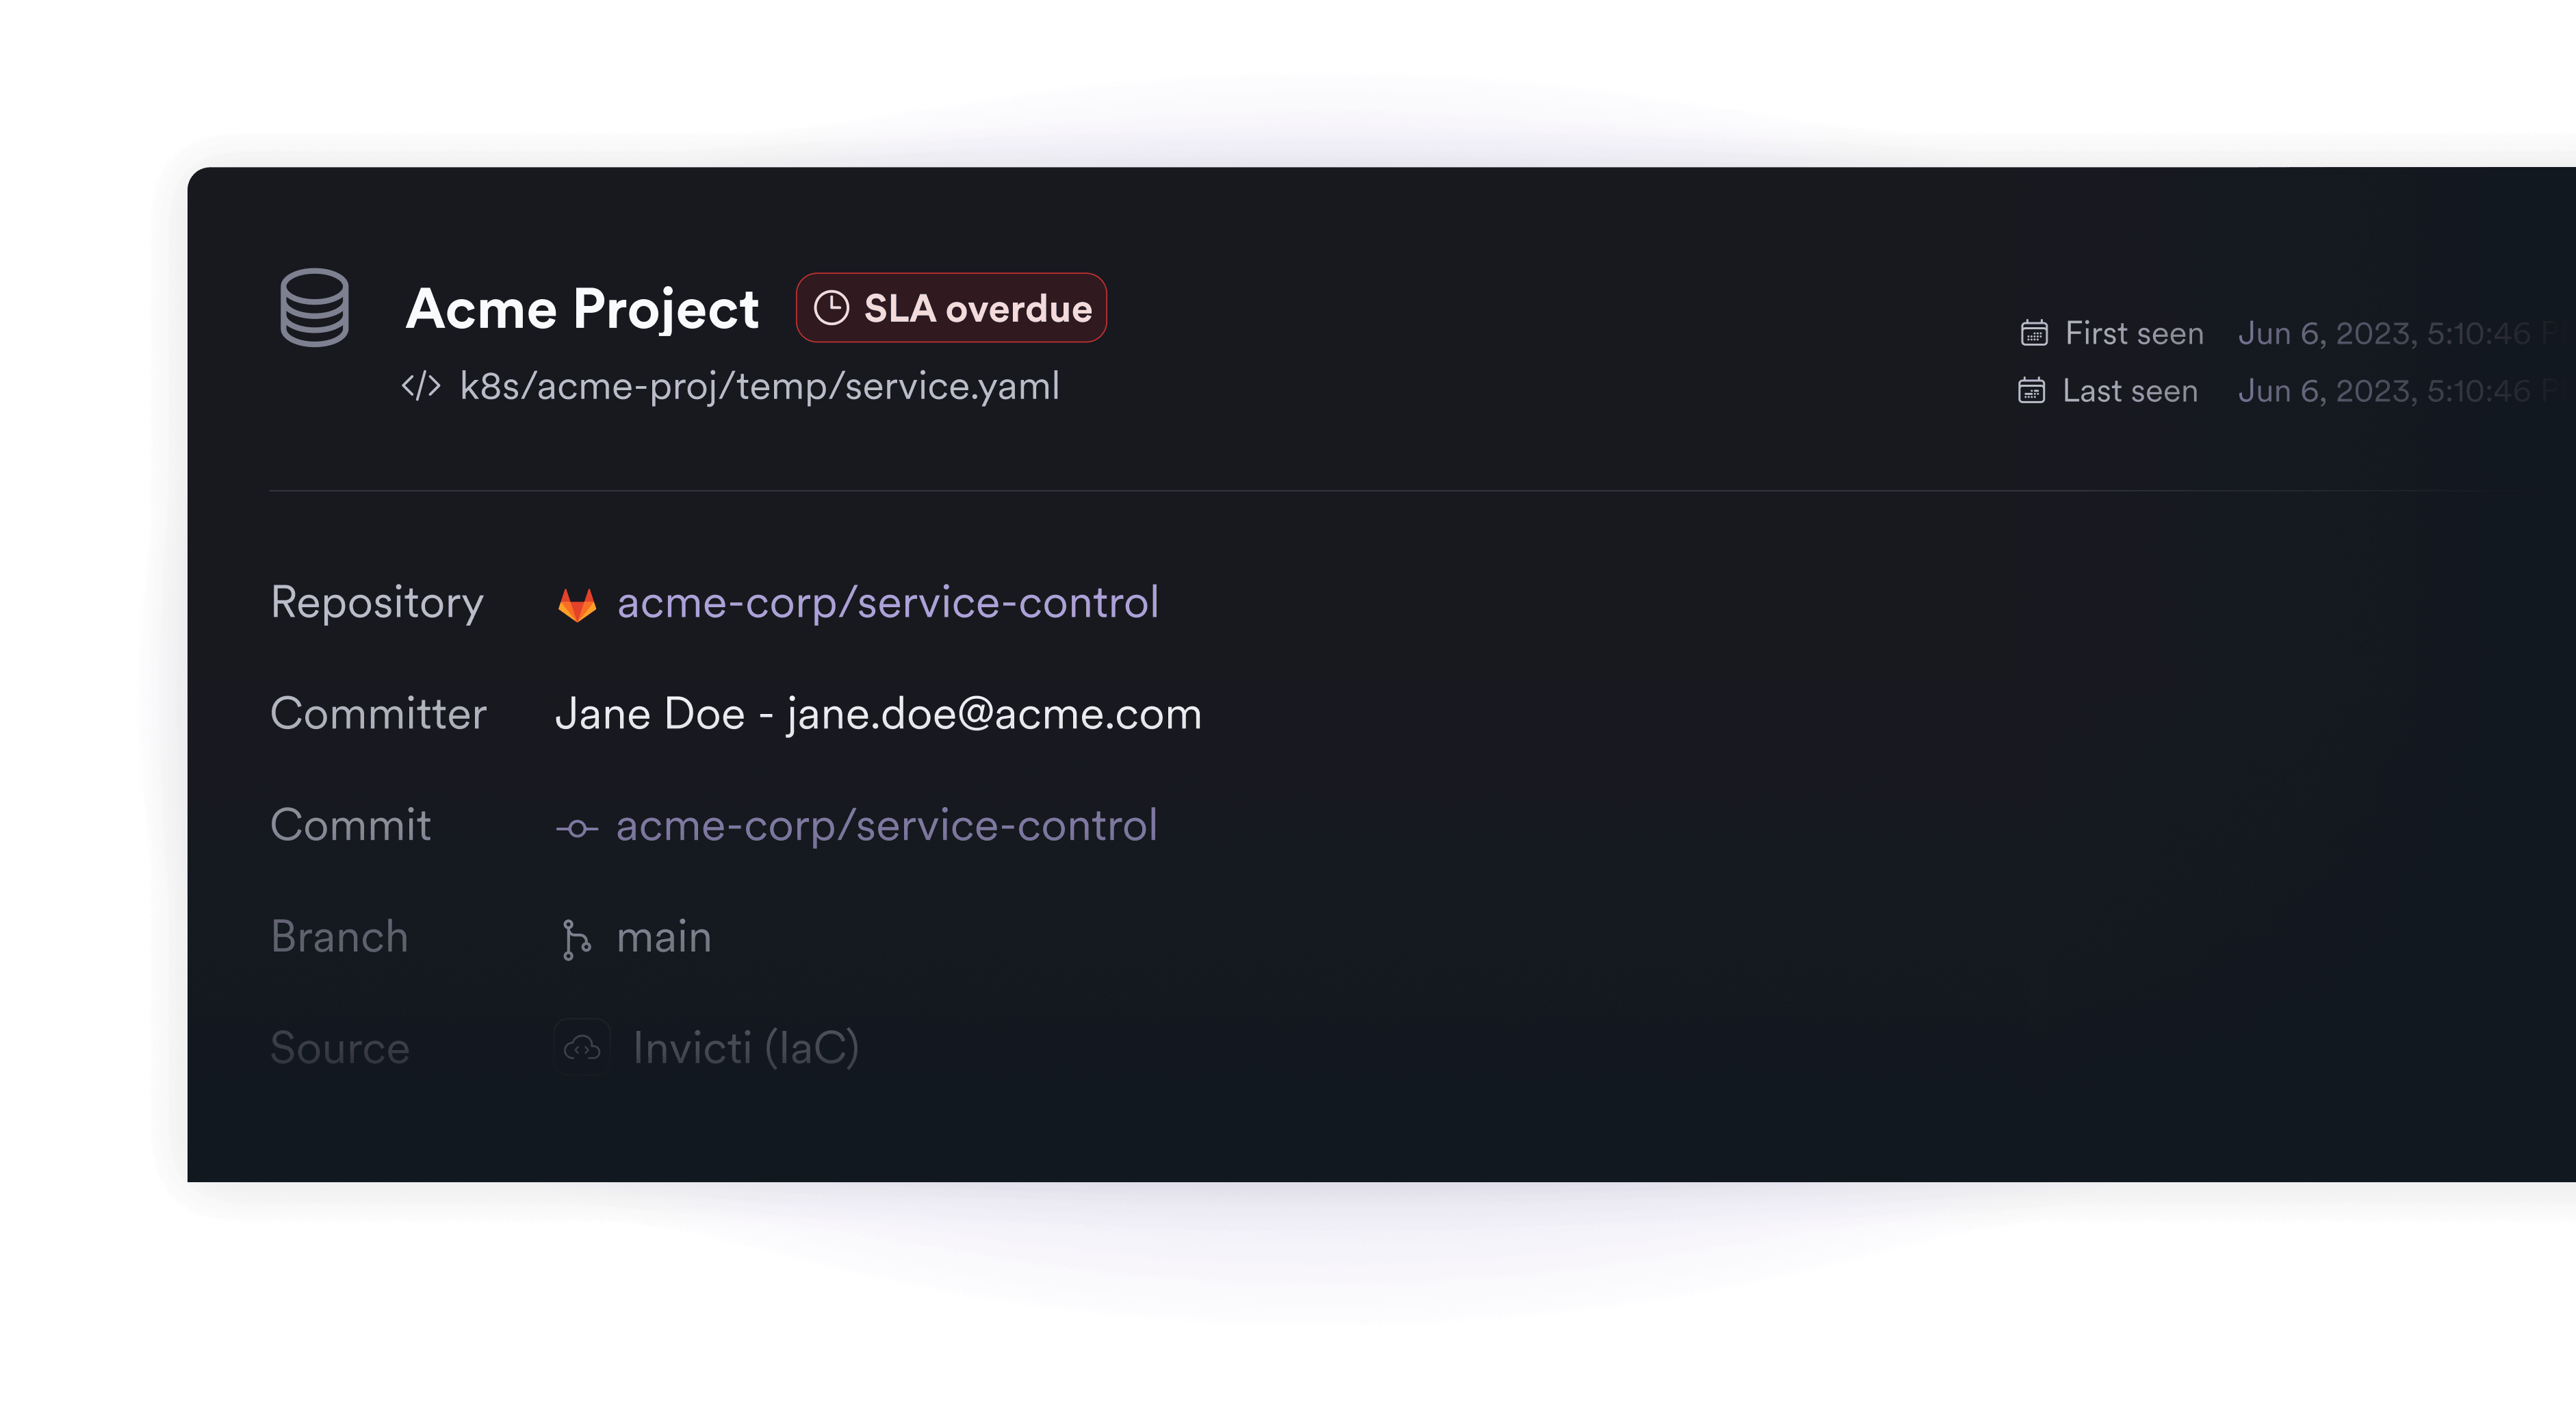
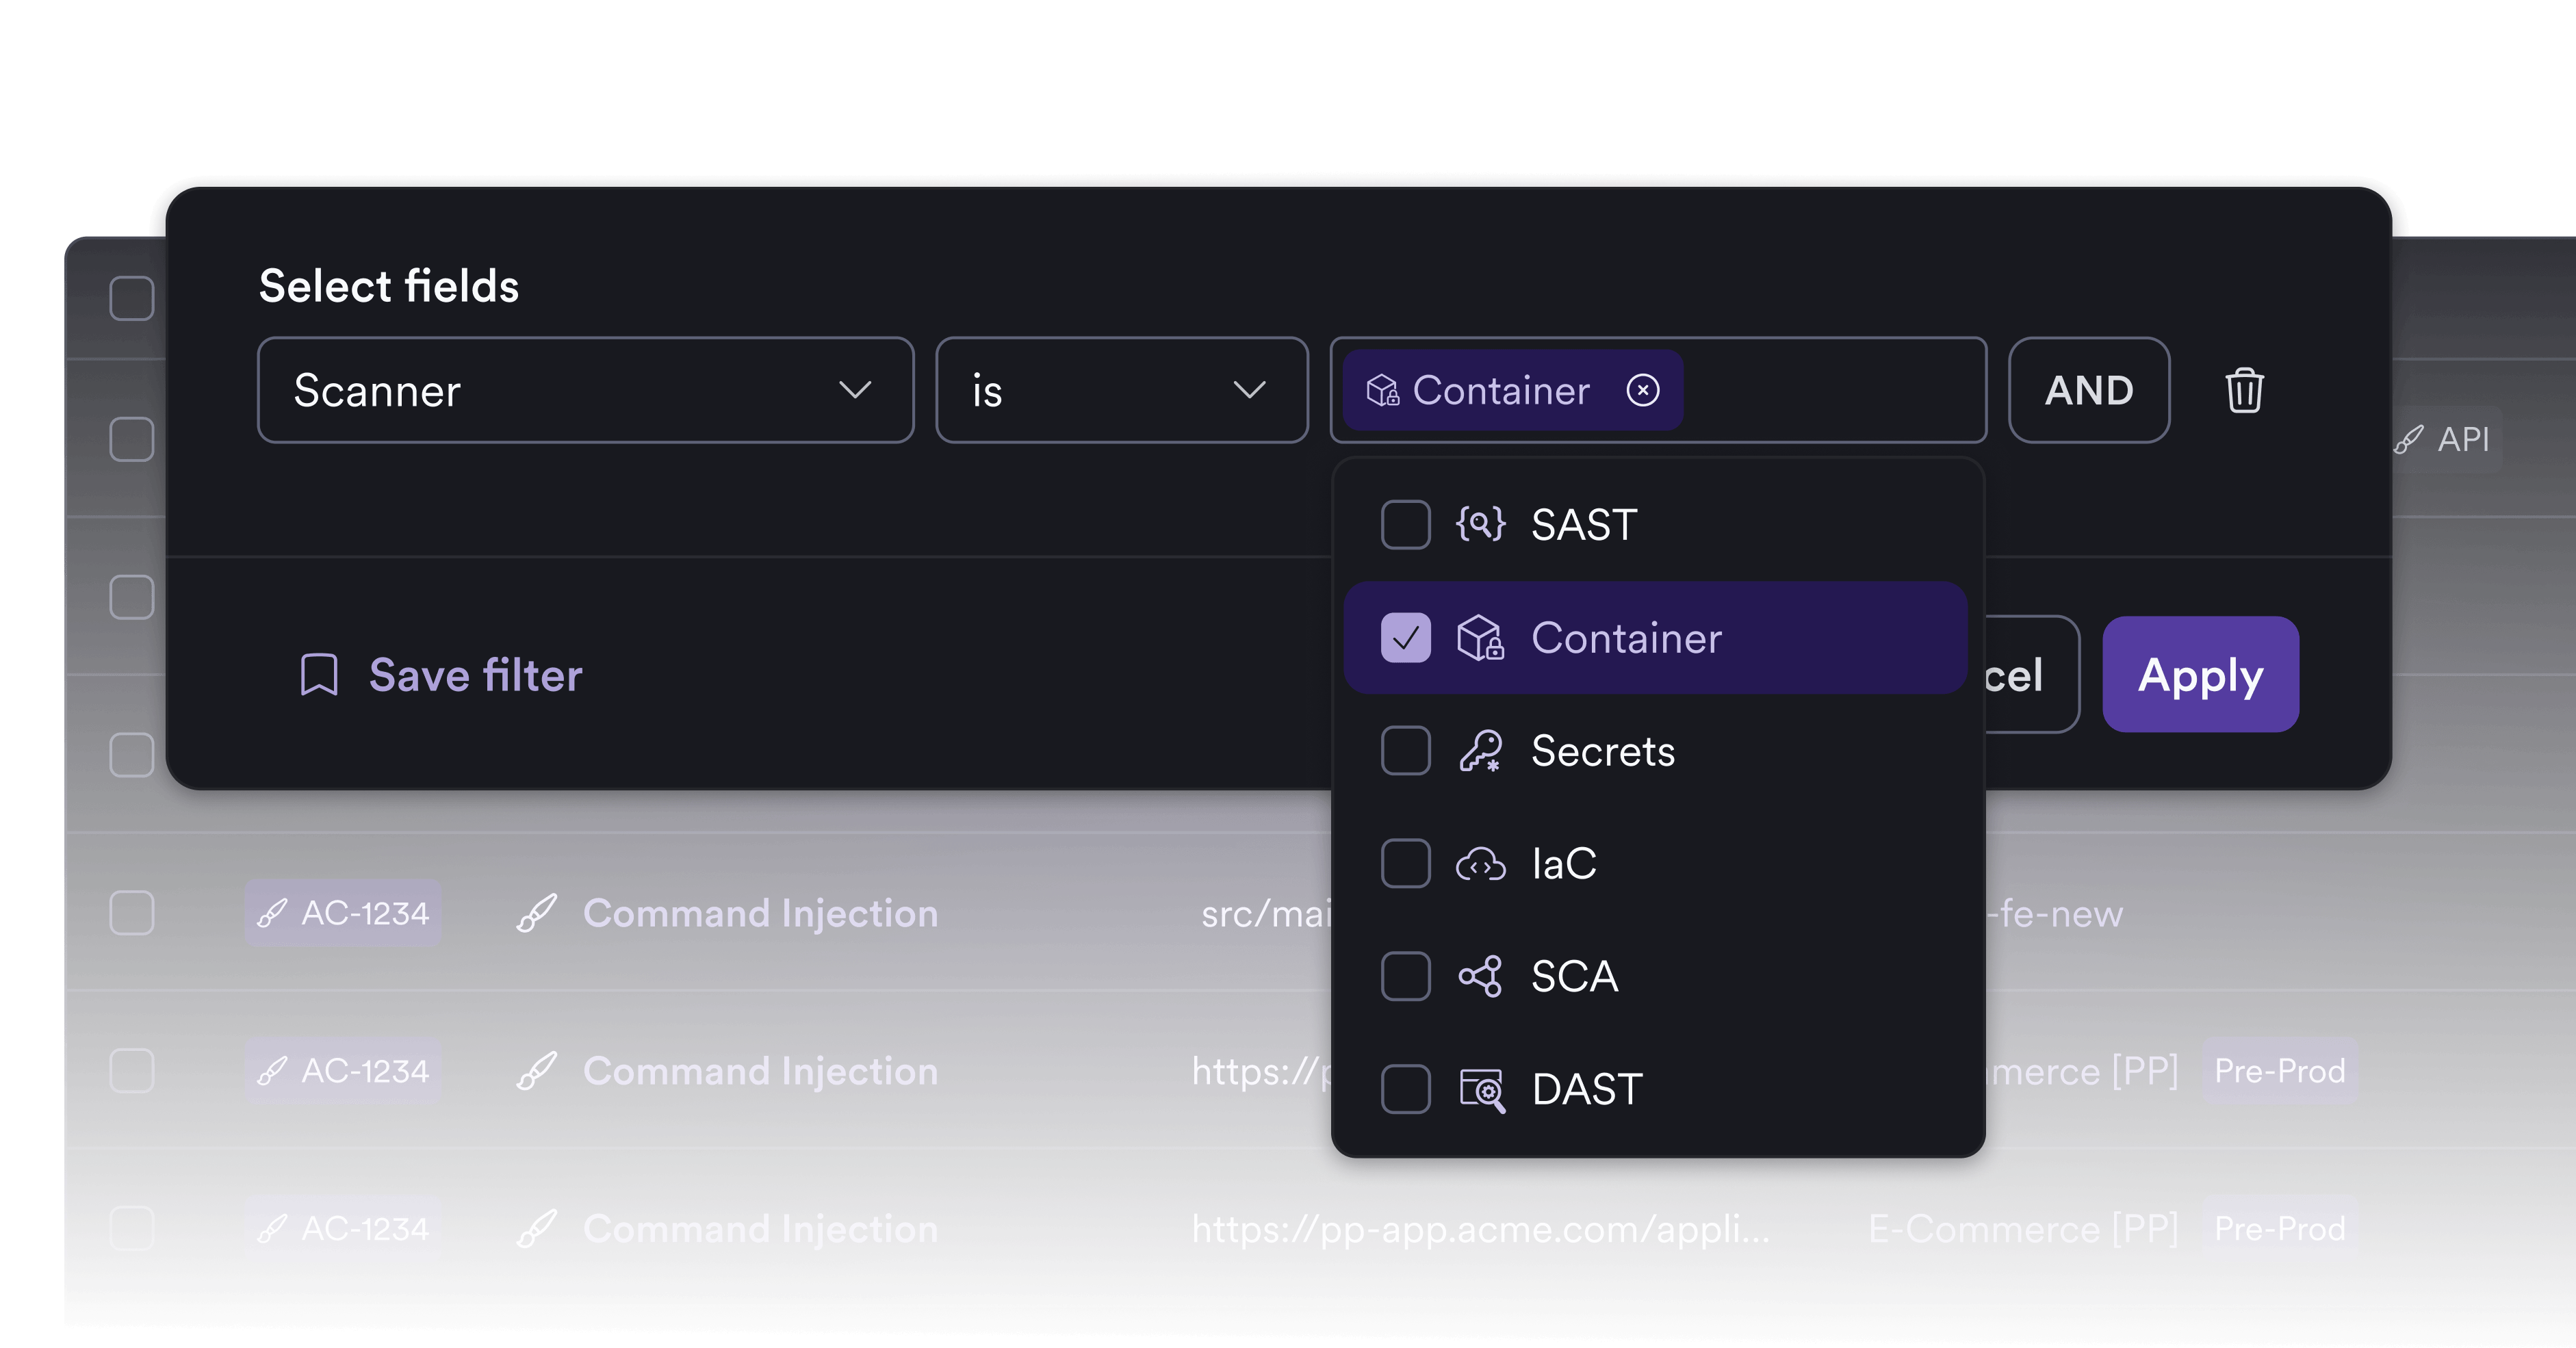
Gestione todas las vulnerabilidades

Elimine los duplicados de los hallazgos de todas las herramientas de seguridad en una sola vista.
Relacione las vulnerabilidades con los desarrolladores que introdujeron el código afectado.
Conserve un historial completo de vulnerabilidades y acciones de remediación a pesar de los cambios de herramientas.
Más información
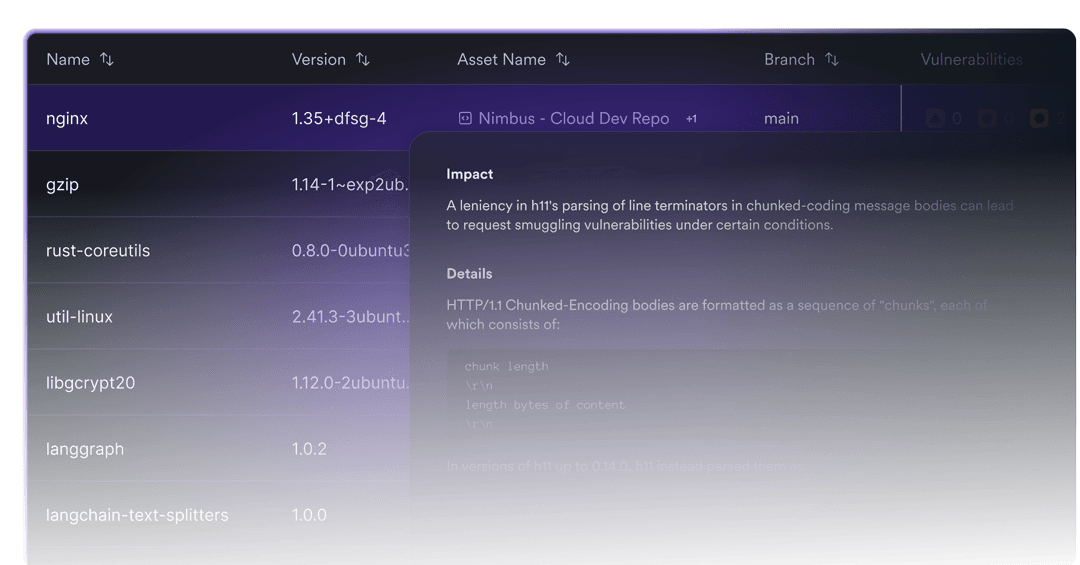
Gestione el riesgo del código abierto

Genere automáticamente SBOM para todas las aplicaciones en múltiples formatos.
Analice continuamente los componentes en busca de vulnerabilidades y detecte licencias de riesgo.
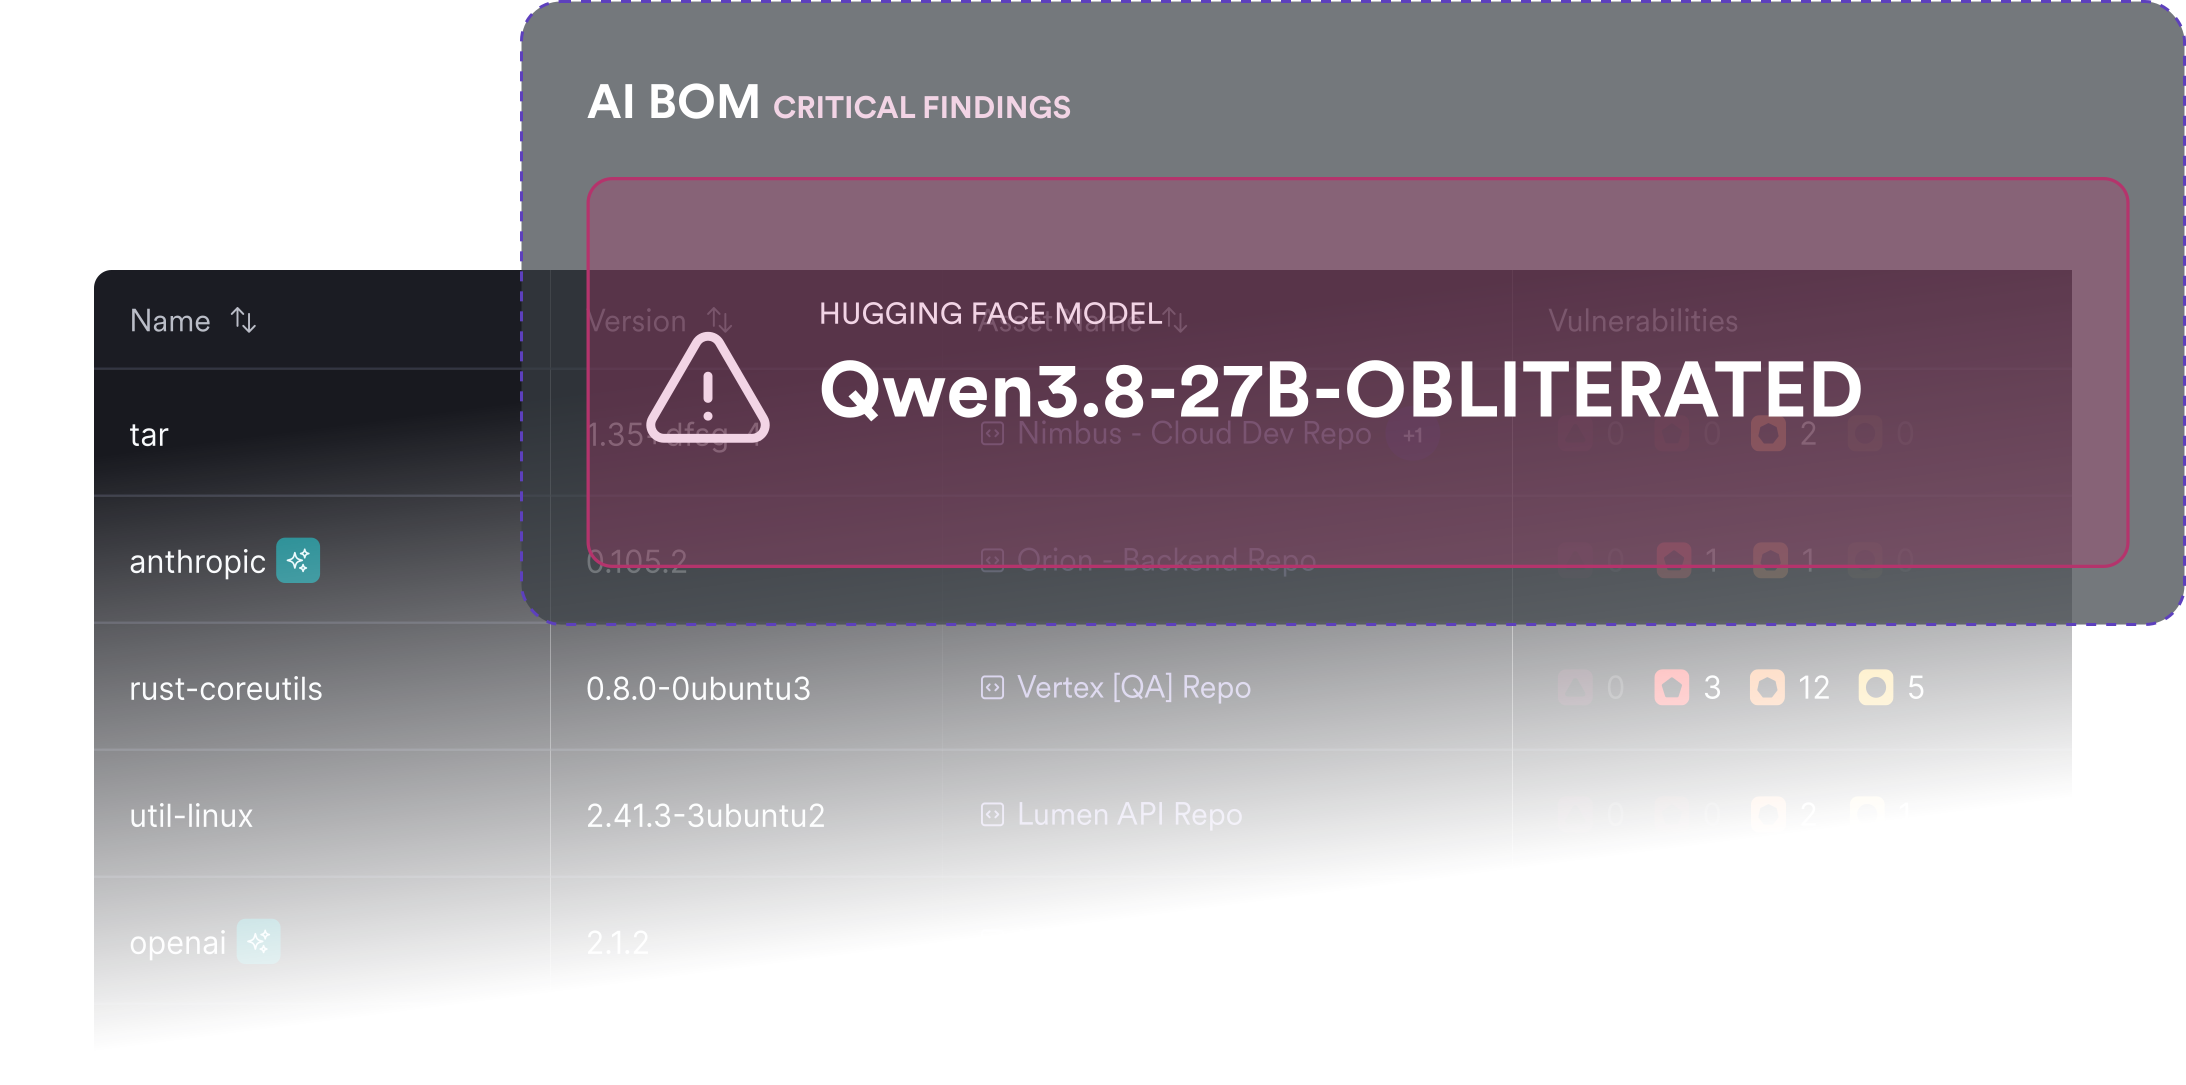
AI-BOM permite identificar los componentes de IA de su cadena de suministro de software.
Más información
“We can fire up Invicti, run the tests as often as we like, and mitigate to our hearts’ content. The budget we were spending every year on penetration testing decreased by approximately 60% almost immediately …

Brian Brackenborough, Chief Information Security Officer, Channel 4

“As opposed to other web application scanners we used, Invicti is very easy to use and does not require a lot of configuring. An out of the…

Perry Mertens, Audit Supervisor, ING Insurance EURAsia IT Audit Team

“Start integrating Invicti into your process and you’ll be surprised at how much time it saves you and how much ‘auto magic’ it brings to your entire development pipeline …

Ken Schirrmacher, CTO and Senior Director of IT, Park 'N Fly, Inc.

MÁS DE 110 INTEGRACIONES

Integrado con las herramientas que ya utiliza

‍

Publicaciones destacadas del blog

Blog

Best application security tools in 2026: A platform-first guide

Blog

AI-powered DAST for modern AppSec

Blog

How to build an agentic AppSec program

Blog

Agentic pentesting: A guide for modern application security

Blog

Best application security tools in 2026: A platform-first guide

Blog

AI-powered DAST for modern AppSec

Blog

How to build an agentic AppSec program

Blog

Agentic pentesting: A guide for modern application security