Découverte et test de SÉCURITÉ DES API
Découvrez, testez et sécurisez chaque API
Invicti étend le DAST à la sécurité des API grâce à la découverte, au scan avec état et à la technologie Proof-Based Scanning, vous permettant ainsi de détecter les API fantômes, de tester les vulnérabilités et de protéger chaque point de terminaison dans son contexte.

Demander une démo
Plus de 5 000 grandes organisations font confiance à Invicti


Les défis de la découverte et du test d'API
La découverte d'API et les tests continus sont essentiels pour protéger vos applications et vos résultats financiers, mais les approches traditionnelles laissent les équipes de sécurité surchargées et isolées. En fait, jusqu'à 84 % des professionnels de la sécurité subissent un incident de sécurité lié aux API chaque année.
Angles morts dans l'inventaire des API
La plupart des équipes ignorent combien d'API elles possèdent, et encore moins lesquelles sont non documentées, exposées ou vulnérables.
Tests superficiels ou générateurs de bruit
Les scans basiques ou les revues de code source seules ne permettent pas de valider des problèmes complexes comme les BOLA ou les BFLA. Les équipes finissent submergées par les faux positifs tout en passant à côté des vulnérabilités les plus dangereuses.
Remédiation déconnectée
Bien que les API fassent partie de l'application, les résultats de sécurité des API sont souvent isolés. Les équipes de sécurité manquent d'une vue unifiée, tandis que les développeurs reçoivent des conseils incomplets. Cela ralentit la remédiation et laisse les API exposées le temps que les corrections soient appliquées.
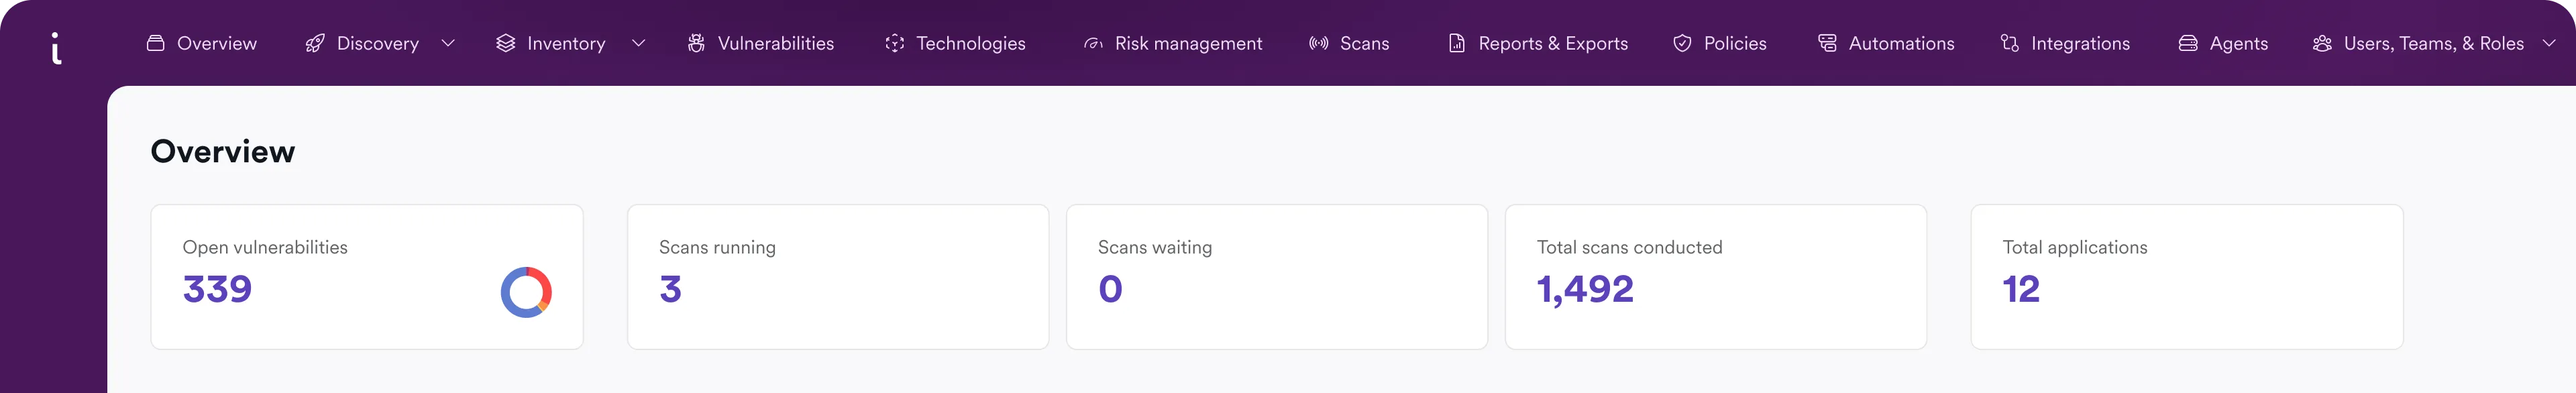
Trouvez les points de terminaison d'API fantômes
Allez plus loin avec la découverte d'API multicouche
Donnez aux développeurs les moyens d’agir
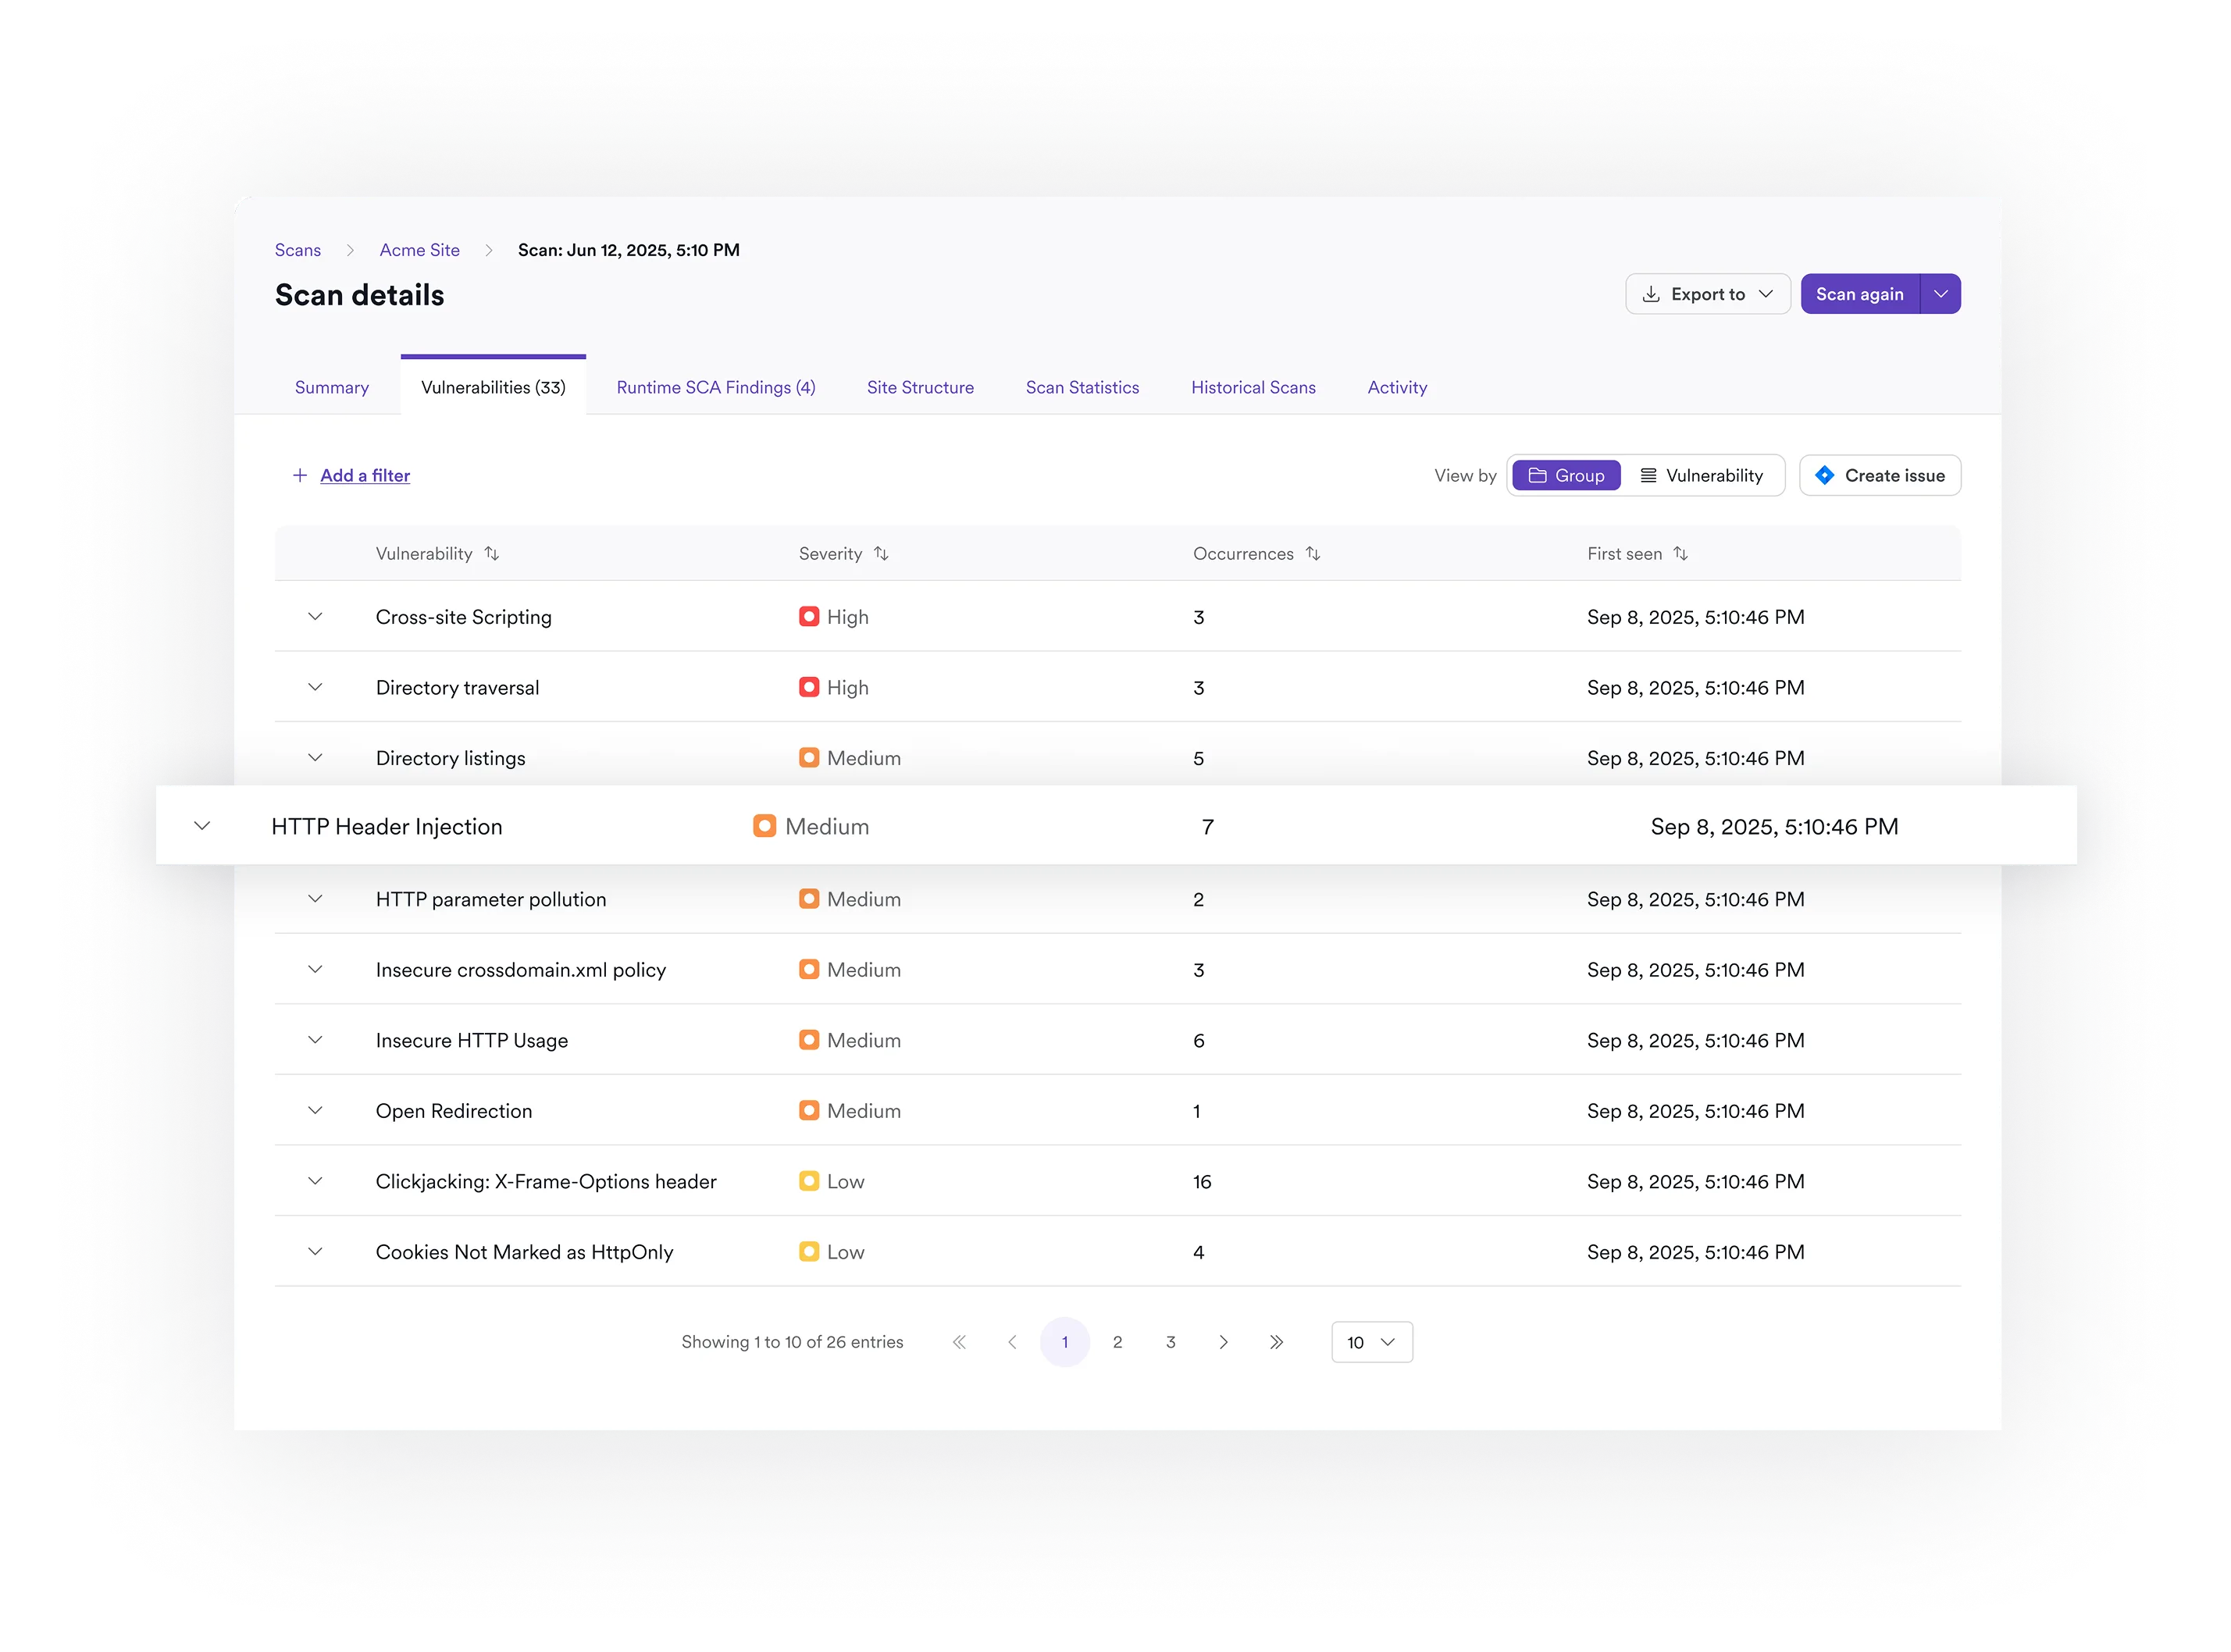
Identifiez ce qui est vulnérable grâce à un scan d'API précis et basé sur des preuves
Unifier et automatiser
Transformez les résultats API en actions

Découvrez le futur de la sécurité des API
PLUS DE 110 INTÉGRATIONS
Intégrez vos outils existants


Témoignages clients
« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Ce logiciel est un élément clé de ma stratégie de sécurité, actuellement en cours de déploiement vers d’autres services de l’OCDE. Je le trouve plus efficace que le recours à une expertise externe. J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti s'est révélé supérieur, en identifiant davantage de failles. »
– Andy Gambles, Analyste principal
« Nous analysons tous nos sites web à la recherche de vulnérabilités pendant leur développement. Ces analyses servent également à répondre aux exigences annuelles de notre organisme de tutelle. Nous avons identifié et corrigé plus de 100 vulnérabilités grâce à Invicti. »
– David Pope, Département de l'Éducation

« Contrairement aux autres scanners d'applications web que nous avons utilisés, Invicti est très simple d'utilisation et ne nécessite que peu de configuration. Une installation prête à l'emploi du scanner de sécurité des applications web Invicti permet de détecter davantage de vulnérabilités que n'importe quel autre scanner que nous avons utilisé jusqu'à présent. »
– Perry Mertens, superviseur d'audit
Questions fréquentes sur les API
Comment Invicti découvre-t-il les API ?
Invicti découvre les API via plusieurs méthodes :
- Techniques sans configuration (analyse passive du trafic et détection de modèles d'URL)
- Détection sans capteur basée sur le trafic API généré lors des scans d'applications web.
- Intégration de passerelles (Apigee, Azure, Kong)
- Importations basées sur des fichiers (Swagger/OpenAPI, Postman, WSDL, schémas GraphQL).
Invicti prend-il en charge le scan d'API authentifiées ?
Oui. Invicti prend en charge plusieurs méthodes d’authentification courantes, notamment les tokens, les cookies et OAuth2, afin d’étendre la couverture des points de terminaison API lors des scans.
Quelle est la précision du scan d'API d'Invicti ?
Invicti applique également sa technologie Proof-Based Scanning aux API lorsque cela est techniquement possible, en confirmant les vulnérabilités par l’extraction de données ou la démonstration d’un exploit fonctionnel. Pour les vulnérabilités ainsi confirmées, cela fournit des résultats vérifiés et exploitables plutôt que de simples suppositions.
Invicti fournit-il des conseils de remédiation pour les failles d'API ?
Oui. Invicti fournit des rapports de vulnérabilité exploitables, accompagnés de conseils de remédiation pour les API, dans le cadre de son workflow intégré.
Invicti peut-il couvrir les API dans des environnements conteneurisés ou de microservices ?
Oui. Invicti analyse le trafic réseau des API dans les déploiements de conteneurs, tels que les clusters Kubernetes, afin de reconstruire les définitions d'API basées sur le trafic observé.
Invicti peut-il détecter les API fantômes ?
Oui. Invicti propose explicitement la découverte d'API au sein de sa plateforme, et son approche de découverte multicouche permet de combler les lacunes des inventaires connus.
Comment Invicti détecte-t-il les failles logiques complexes comme BOLA ou BFLA ?
Lors de la configuration du scan d'API sur la plateforme Invicti, vous pouvez définir plusieurs comptes utilisateurs à utiliser pour les tests liés à l'authentification, idéalement un compte à privilèges élevés et un compte à privilèges faibles. En comparant les tentatives d'accès avec les deux comptes, Invicti peut détecter les problèmes d'accès non autorisés horizontaux et verticaux.
Invicti prend-il en charge la couverture de l'OWASP API Top 10 ?
Oui. Le test d'API fait explicitement correspondre les résultats à une grande partie de l'OWASP API Top 10, notamment les failles IDOR/BOLA, BFLA et les failles d'injection.
Comment Invicti gère-t-il les différents formats d'API ?
Invicti prend en charge le scan des API REST, SOAP et GraphQL, en s'adaptant dynamiquement à leur structure.
Découvrez les API fantômes, validez les risques réels et sécurisez chaque point de terminaison.