API-Sicherheit: Discovery und Testing
Jede API entdecken, testen und absichern
Invicti erweitert DAST um API-Sicherheit durch Discovery, Stateful Scanning und Proof-Based-Scanning-Technologie, damit Sie Schatten-APIs aufdecken, auf Schwachstellen testen und jeden Endpunkt kontextbezogen schützen können.

Demo anfordern
Über 5000 führende Unternehmen vertrauen auf Invicti


Die Herausforderungen bei API-Discovery und -Tests
API-Discovery und kontinuierliche Tests sind entscheidend für den Schutz Ihrer Anwendungen und Ihres Geschäftsergebnisses, doch herkömmliche Ansätze führen dazu, dass Sicherheitsteams überlastet und isoliert sind. Tatsächlich erleben bis zu 84 % der Sicherheitsexperten jedes Jahr einen API-Sicherheitsvorfall.
Blinde Flecken im API-Inventar
Die meisten Teams wissen nicht, wie viele APIs sie haben, geschweige denn, welche davon undokumentiert, exponiert oder anfällig sind.
Oberflächliche Tests mit zu viel Rauschen
Einfache Scans oder reine Quellcode-Analysen können komplexe Probleme wie BOLA oder BFLA nicht validieren. Teams ertrinken in False Positives und übersehen dabei die gefährlichsten Schwachstellen.
Isolierte Remediation
Obwohl APIs Teil der Anwendung sind, werden Ergebnisse zur API-Sicherheit oft isoliert betrachtet. Sicherheitsteams fehlt eine einheitliche Sichtweise, während Entwickler nur unvollständige Anleitungen erhalten. Dies verlangsamt die Remediation und lässt APIs während der Remediation ungeschützt.
Finden Sie Shadow-API-Endpunkte
Gehen Sie mit mehrschichtiger API-Discovery in die Tiefe
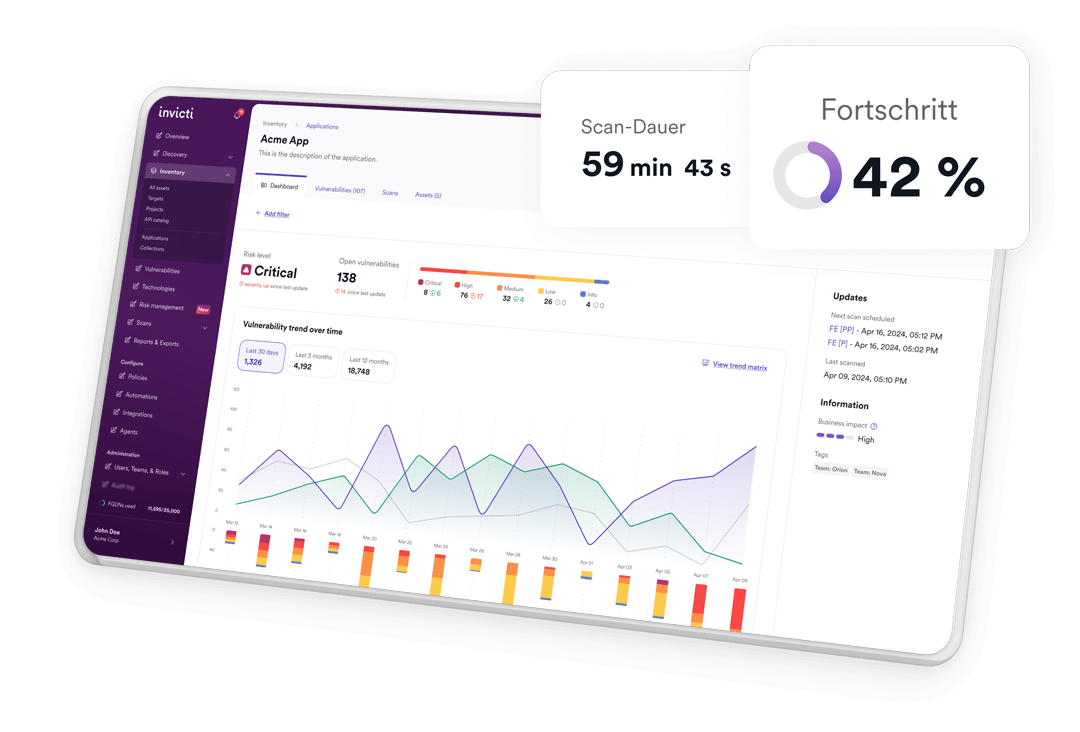
Stärken Sie Ihre Entwickler
Erkennen Sie Schwachstellen mit präziser Proof-Based-Scanning-Technologie für APIs
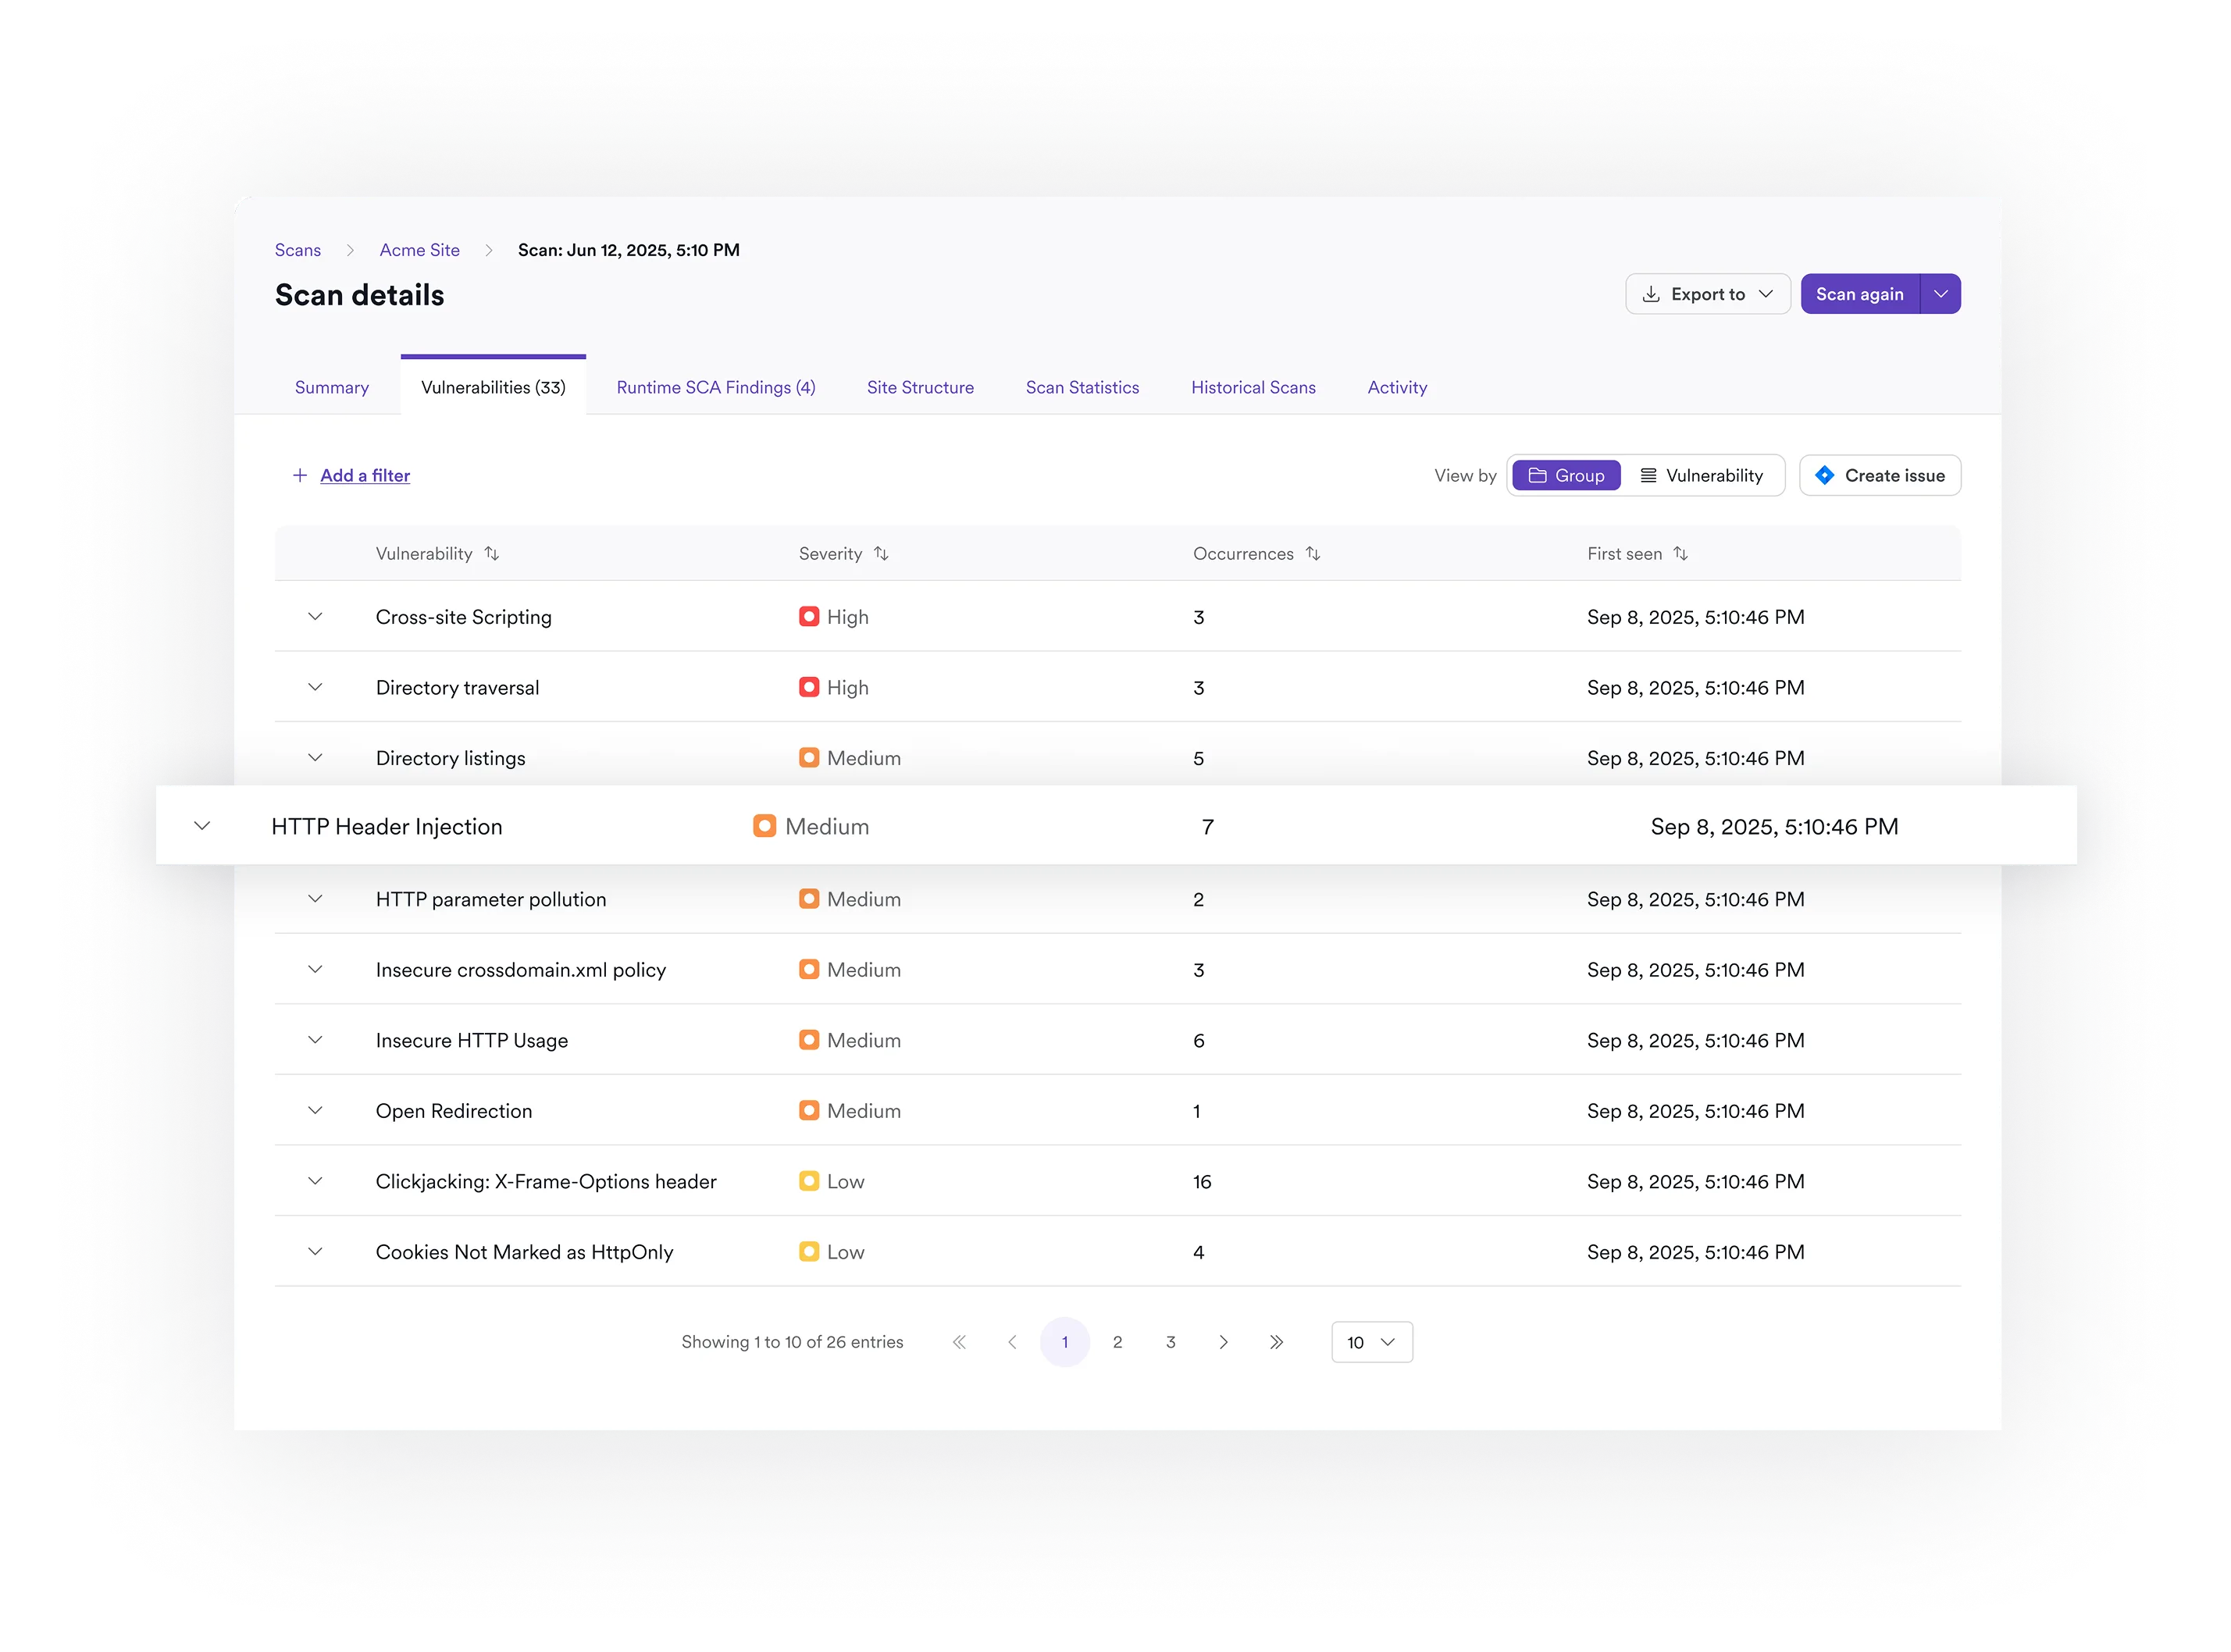
Vereinheitlichen und automatisieren
API-Ergebnisse in Maßnahmen umwandeln

Erleben Sie die Zukunft der API-Sicherheit
110+ INTEGRATIONEN
Integration in Ihre bestehenden Tools


Das sagen unsere Kunden
„Für die meisten Websites müssen wir für Sicherheitstests nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank unser jährliches Budget für Penetrationstests fast sofort um etwa 60 % und ging im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough, CISO

„Die Software ist ein wichtiger Bestandteil meiner Sicherheitsstrategie, die wir auf weitere Dienste bei der OECD ausweiten. Ich finde sie besser als externe Expertise. Ich hatte natürlich die Gelegenheit, externe Expertenberichte mit denen von Invicti zu vergleichen. Invicti war besser und hat mehr Sicherheitslücken gefunden.“
– Andy Gambles, Senior Analyst

„Im Vergleich zu anderen Webanwendungs-Scannern, die wir verwendet haben, ist Invicti sehr einfach zu bedienen und erfordert kaum Konfigurationsaufwand. Eine Standardinstallation des Invicti Web Application Security Scanners kann mehr Schwachstellen erkennen als jeder andere Webanwendungs-Scanner, den wir bisher eingesetzt haben.“
– Perry Mertens, Audit Supervisor
Häufig gestellte Fragen zu APIs
Wie erkennt Invicti APIs?
Invicti erkennt APIs über mehrere Methoden:
- Zero-Config-Verfahren (passive Traffic-Analyse und URL-Mustererkennung)
- Sensorlose Erkennung basierend auf API-Traffic, der während Web-App-Scans generiert wird.
- Gateway-Integration (Apigee, Azure, Kong)
- Dateibasierte Importe (Swagger/OpenAPI, Postman, WSDLs, GraphQL-Schemas).
Unterstützt Invicti authentifiziertes API-Scanning?
Ja. Invicti unterstützt alle gängigen Authentifizierungsmethoden, einschließlich Basisauthentifizierung und OAuth2, und stellt so eine vollständige Abdeckung der API-Endpunkte während der Scans sicher.
Wie präzise ist das API-Scanning von Invicti?
Invicti wendet zudem seine Proof-Based-Scanning-Technologie auf APIs an, sofern technisch möglich, und weist Schwachstellen durch Datenextraktion oder die Demonstration eines funktionierenden Exploits nach. Dies sorgt für verifizierte, umsetzbare Ergebnisse statt Vermutungen.
Bietet Invicti Remediation-Anleitungen für API-Schwachstellen?
Ja. Invicti liefert umsetzbare Schwachstellenberichte inklusive Remediation-Anleitungen für APIs als Teil seines integrierten Workflows.
Kann Invicti APIs in containerisierten oder Microservice-Umgebungen abdecken?
Ja. Invicti analysiert den Netzwerk-API-Verkehr in Container-Bereitstellungen wie Kubernetes-Clustern, um API-Definitionen basierend auf dem beobachteten Datenverkehr zu rekonstruieren.
Kann Invicti Schatten-APIs finden?
Ja. Invicti bietet explizit API-Discovery als Teil seiner Plattform an, und der mehrschichtige Discovery-Ansatz hilft dabei, Lücken in bekannten Inventaren zu schließen.
Wie erkennt Invicti komplexe Logikfehler wie BOLA oder BFLA?
Bei der Einrichtung des API-Scannings auf der Invicti-Plattform können Sie mehr als ein Benutzerkonto für authentifizierungsbezogene Tests definieren, idealerweise ein Konto mit höheren und eines mit niedrigeren Berechtigungen. Durch den Vergleich von Zugriffsversuchen mit beiden Konten kann Invicti horizontale und vertikale Probleme mit fehlerhaften Zugriffskontrollen erkennen.
Unterstützt Invicti die Abdeckung der OWASP API Top 10?
Ja. API-Tests ordnen Ergebnisse explizit einem Großteil der OWASP API Top 10 zu, einschließlich IDOR/BOLA, BFLA und Injection-Schwachstellen.
Wie geht Invicti mit verschiedenen API-Formaten um?
Invicti unterstützt das Scannen von REST-, SOAP- und GraphQL-APIs und passt sich dynamisch an deren Struktur an.
Schatten-APIs entdecken, echte Risiken validieren und jeden Endpunkt absichern.