Inteligencia de amenazas de aplicaciones
Priorice y elimine amenazas críticas con confianza
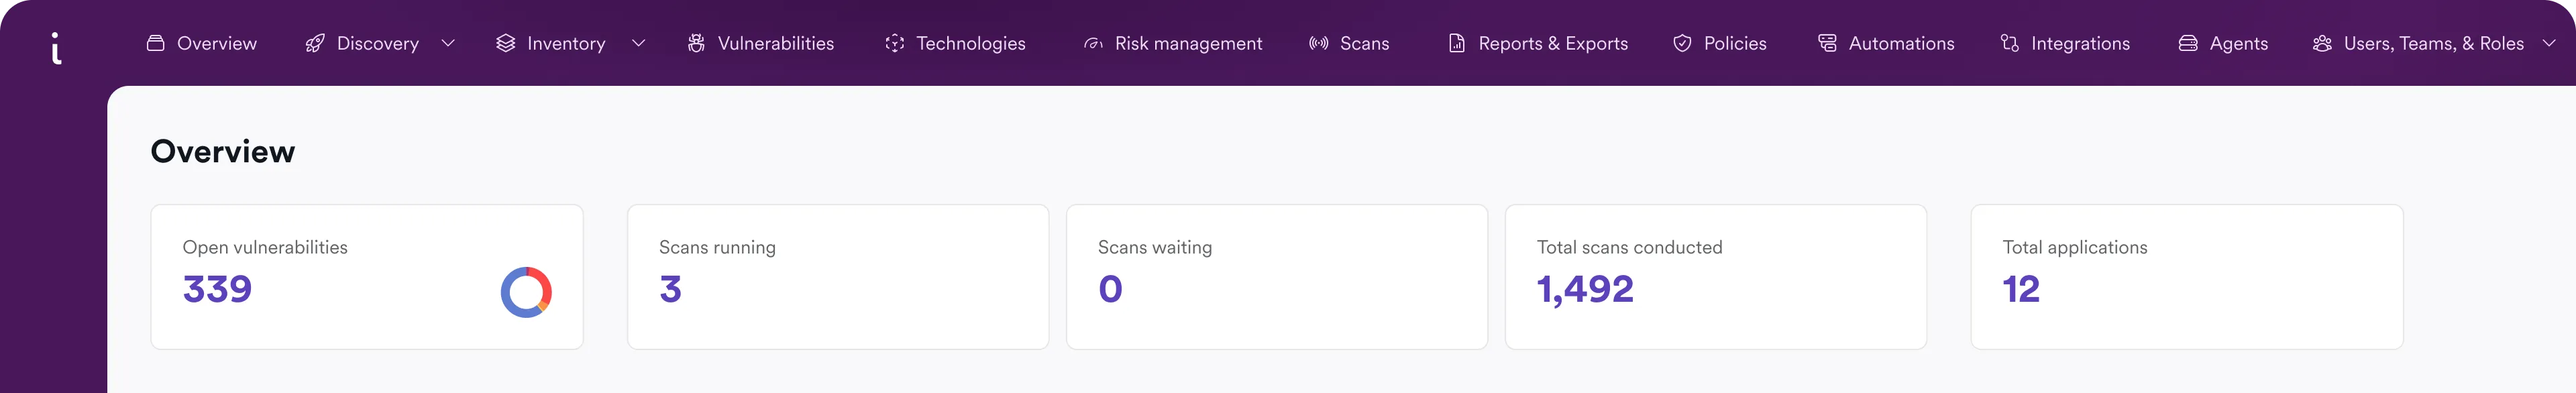
Elimine duplicados de hallazgos, valide la alcanzabilidad y confirme la explotabilidad. Enriquezca con contexto empresarial y puntuación EPSS para eliminar el ruido y exponer el riesgo real.
Más de 5000 organizaciones líderes confían en Invicti




Encuentre exploits reales antes. Remedie más rápido.
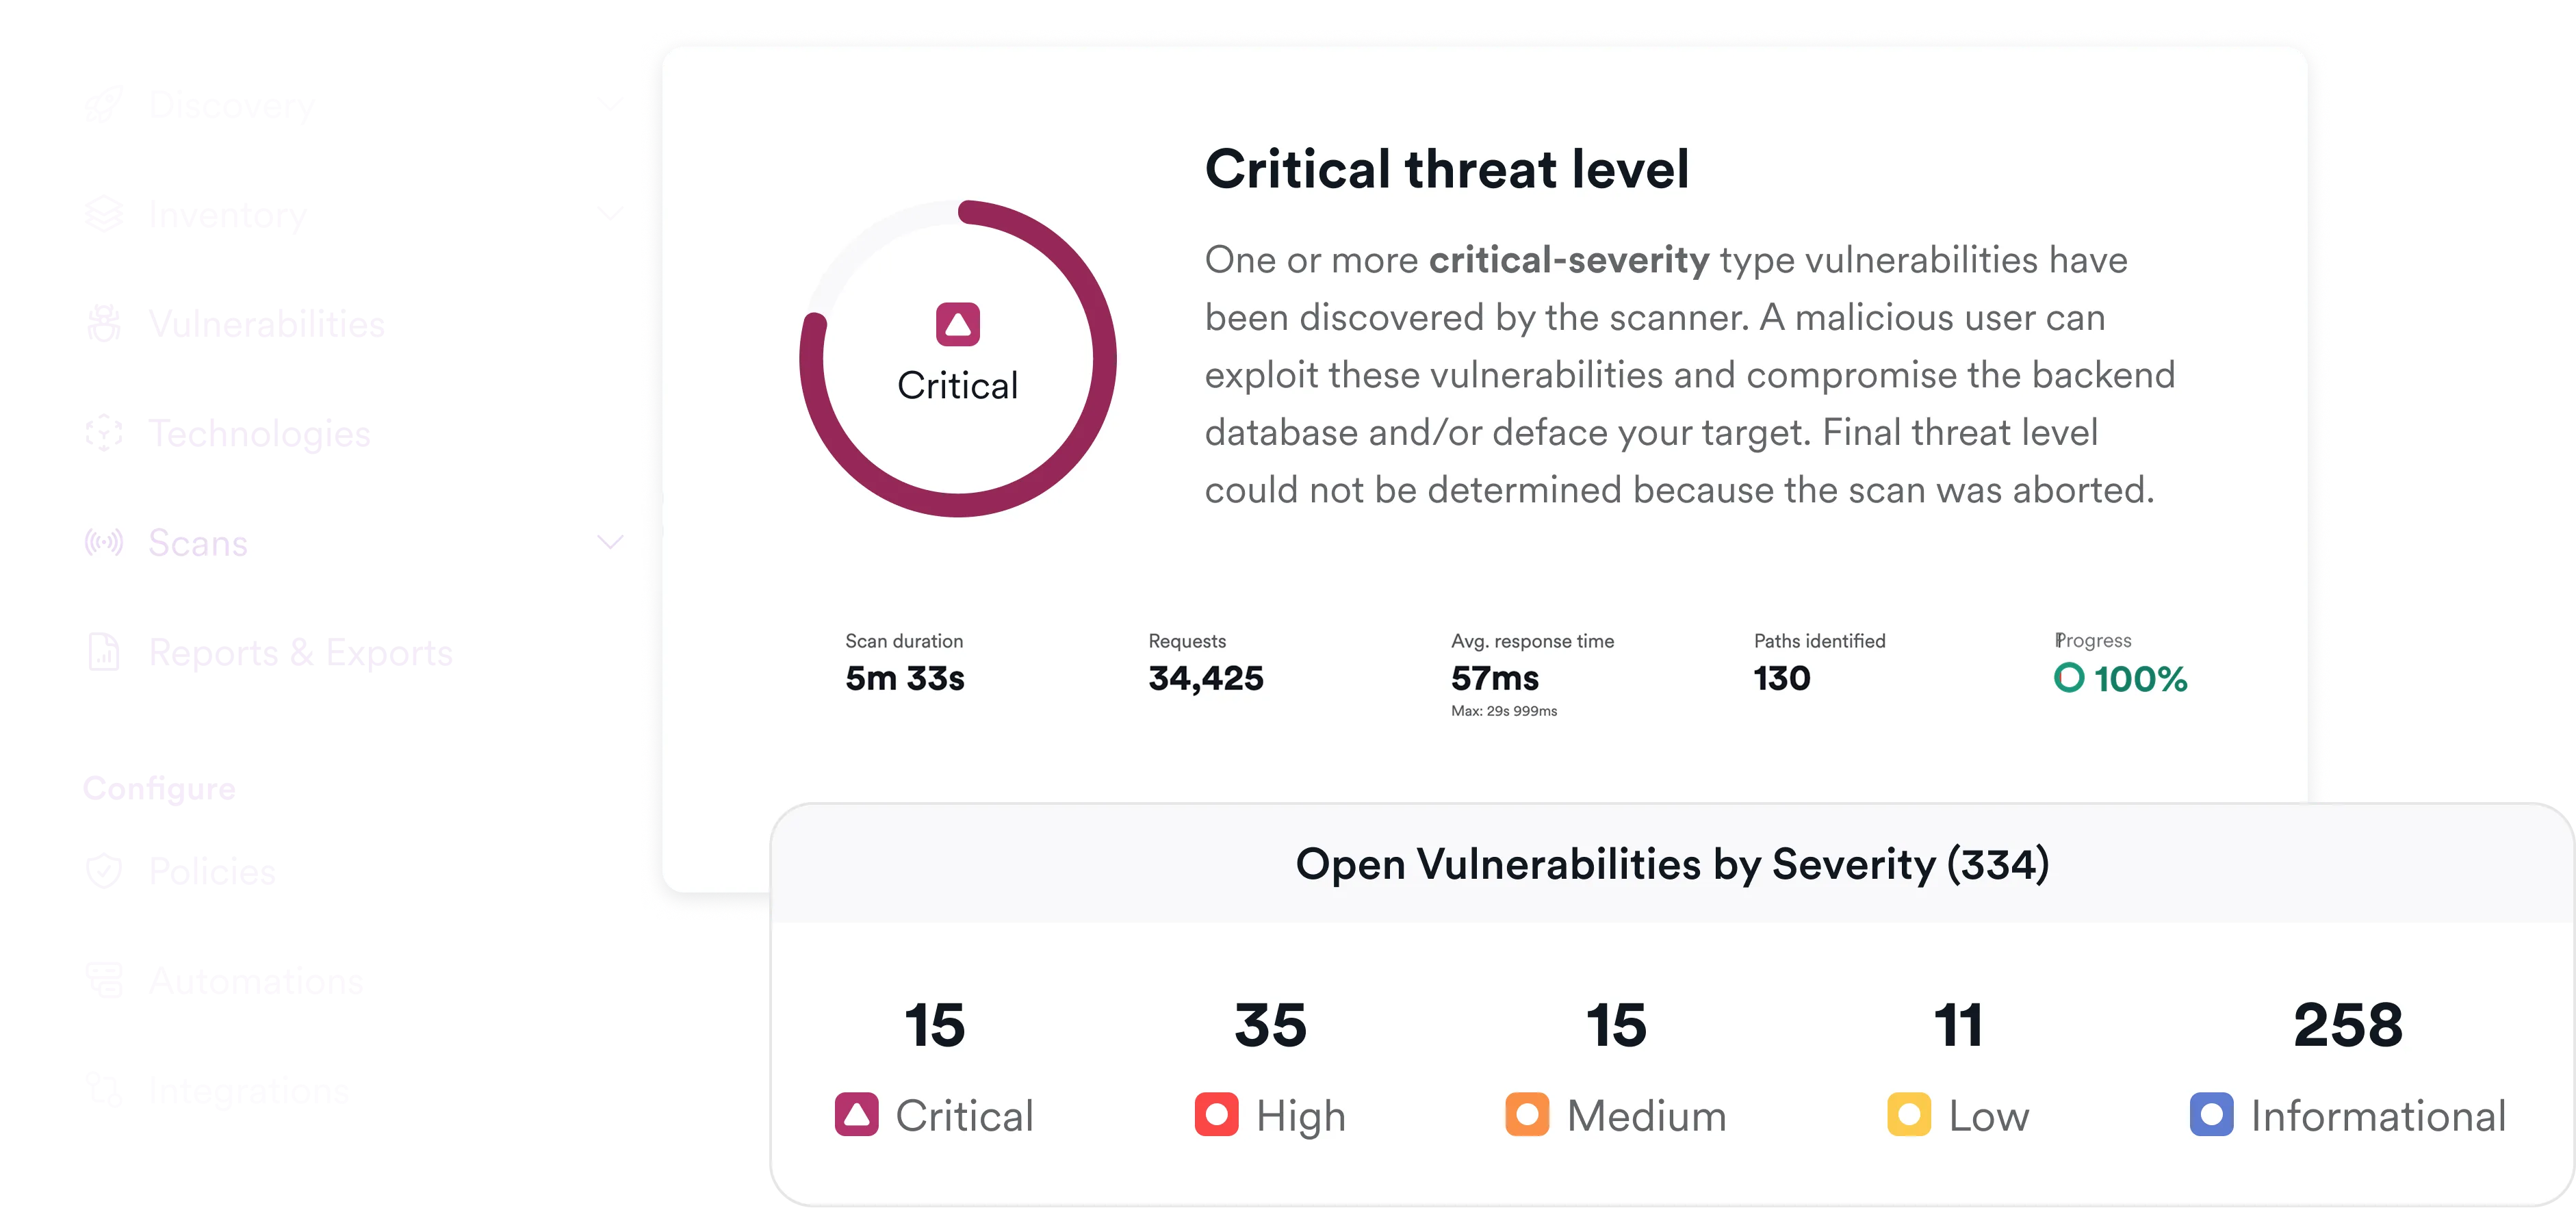
Correlacione la alcanzabilidad, la explotabilidad, el impacto empresarial y la inteligencia de amenazas del mundo real para priorizar lo que realmente le pone en riesgo.

Obtenga señales sin ruido
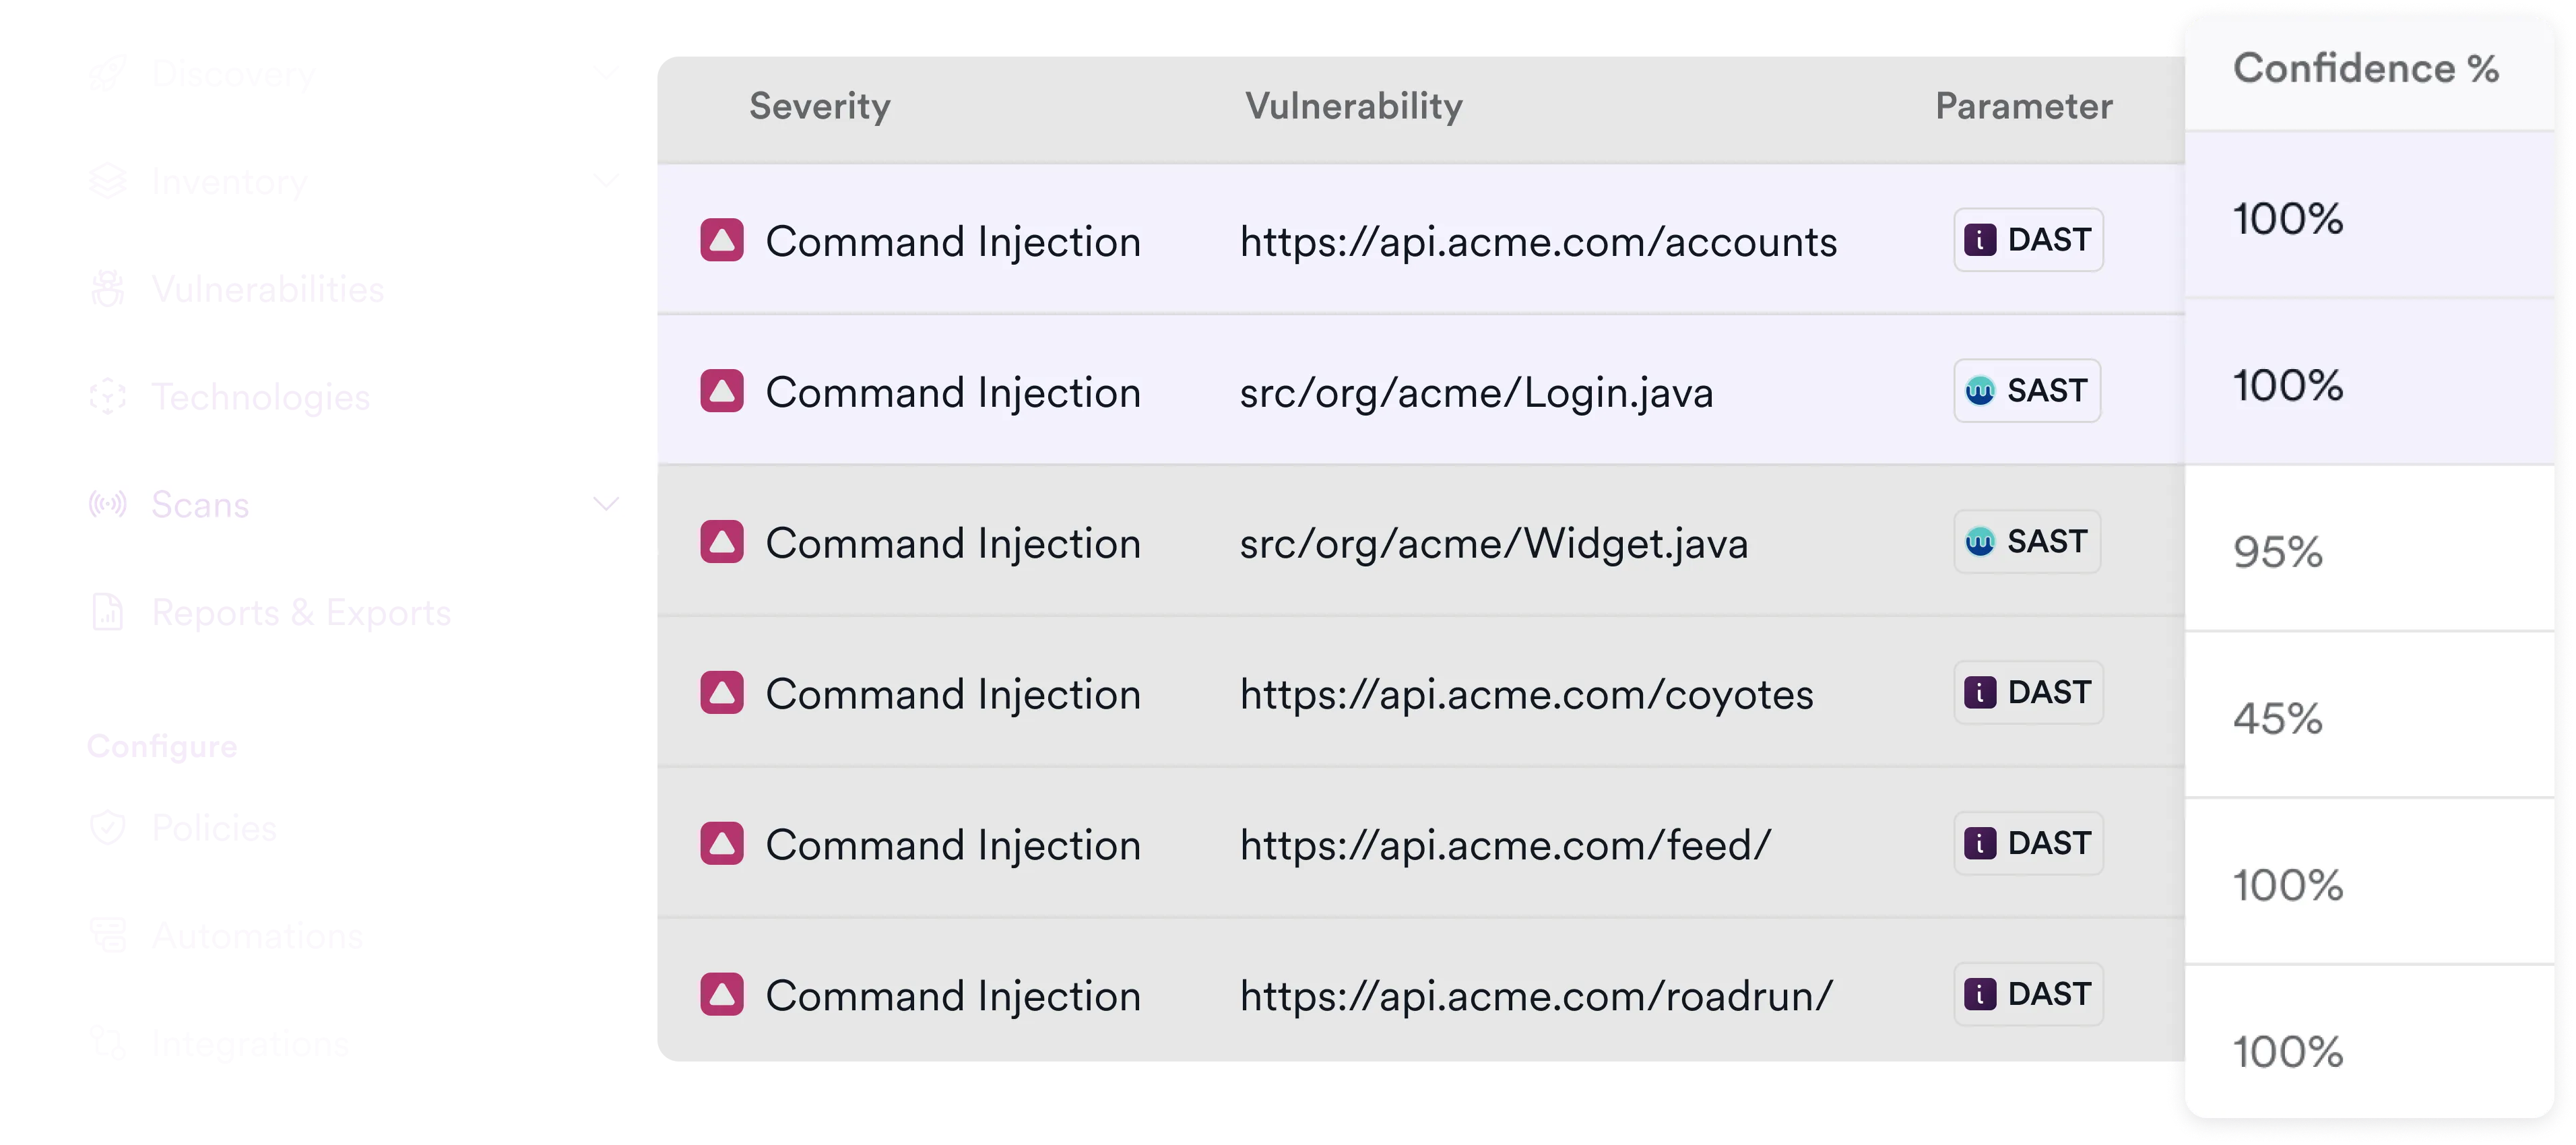
Elimine duplicados de los hallazgos entre escáneres para obtener el conjunto de vulnerabilidades más limpio.

Vea lo que es alcanzable
No todas las CVE críticas son alcanzables en su aplicación. Nosotros conocemos la diferencia.

Priorice las amenazas empresariales
Valide la explotabilidad con contexto empresarial para que su equipo recupere su tiempo.
Comience sin ruido
El legado de Invicti en escaneo en tiempo de ejecución líder del sector y sin ruido proporciona datos en los que su equipo puede confiar.
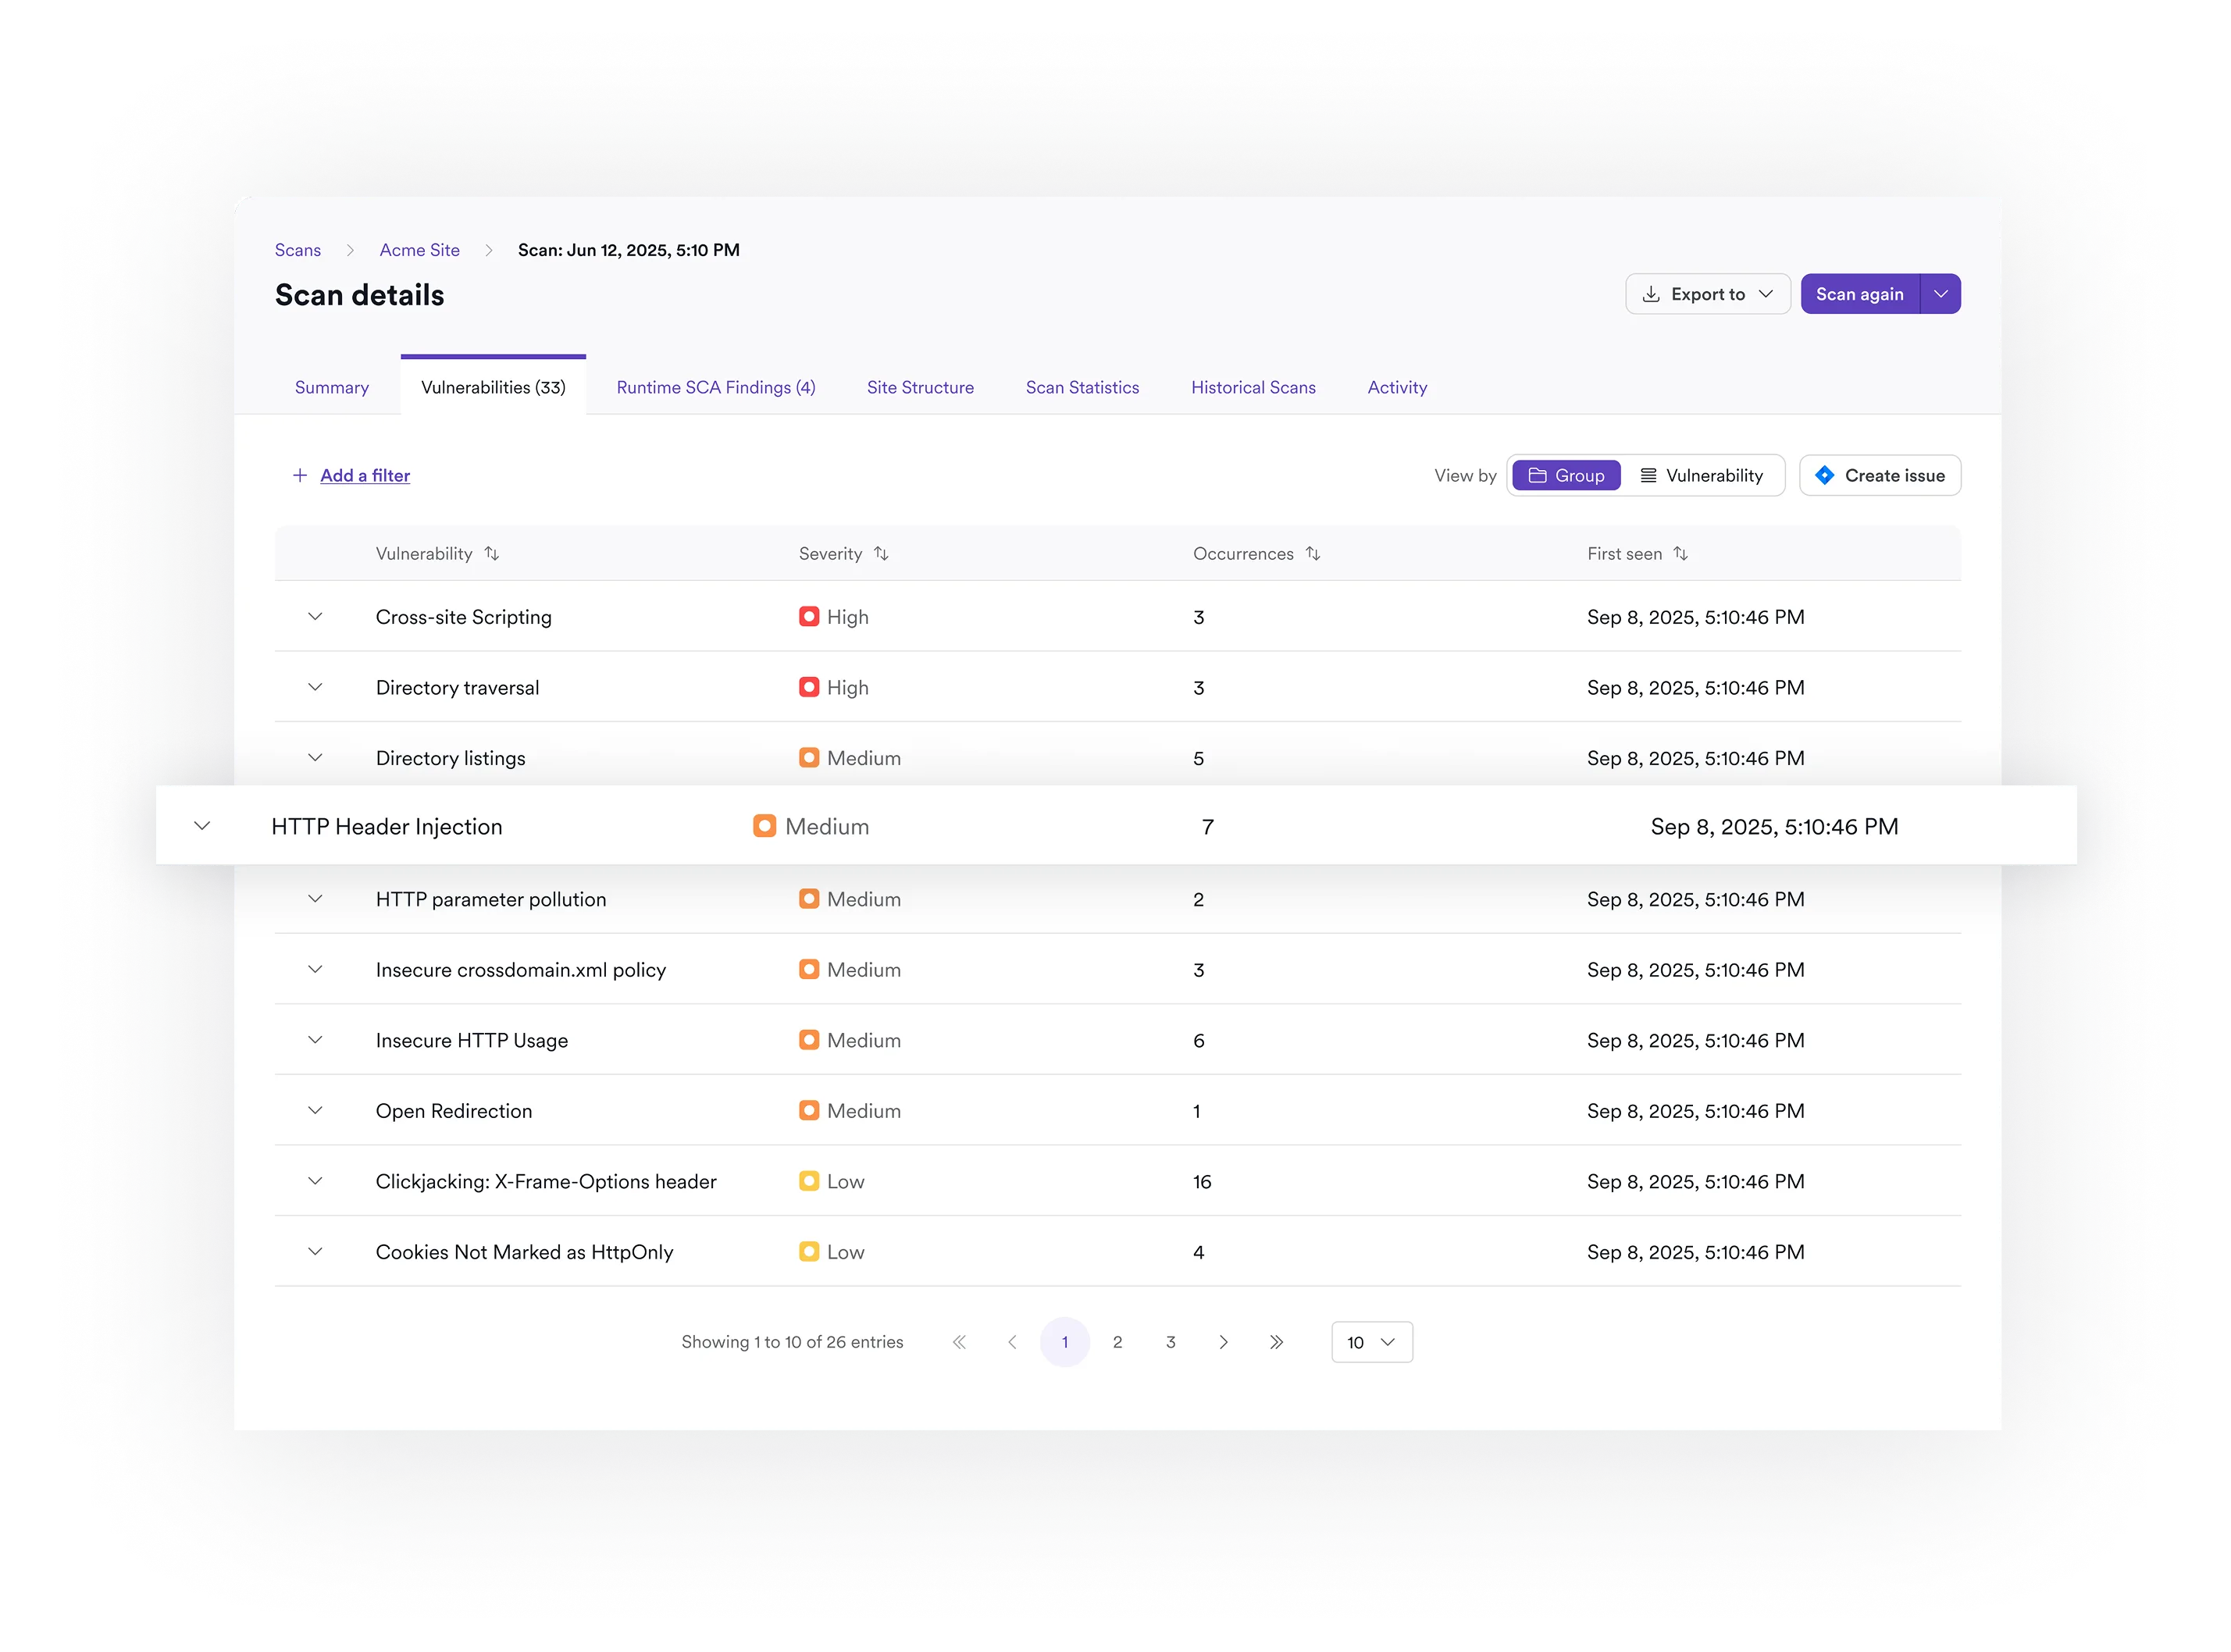
Confirme qué es accesible
Su entorno es único y, a veces, las vulnerabilidades «críticas» no son ejecutadas realmente por su aplicación. Invicti confirma qué es accesible.
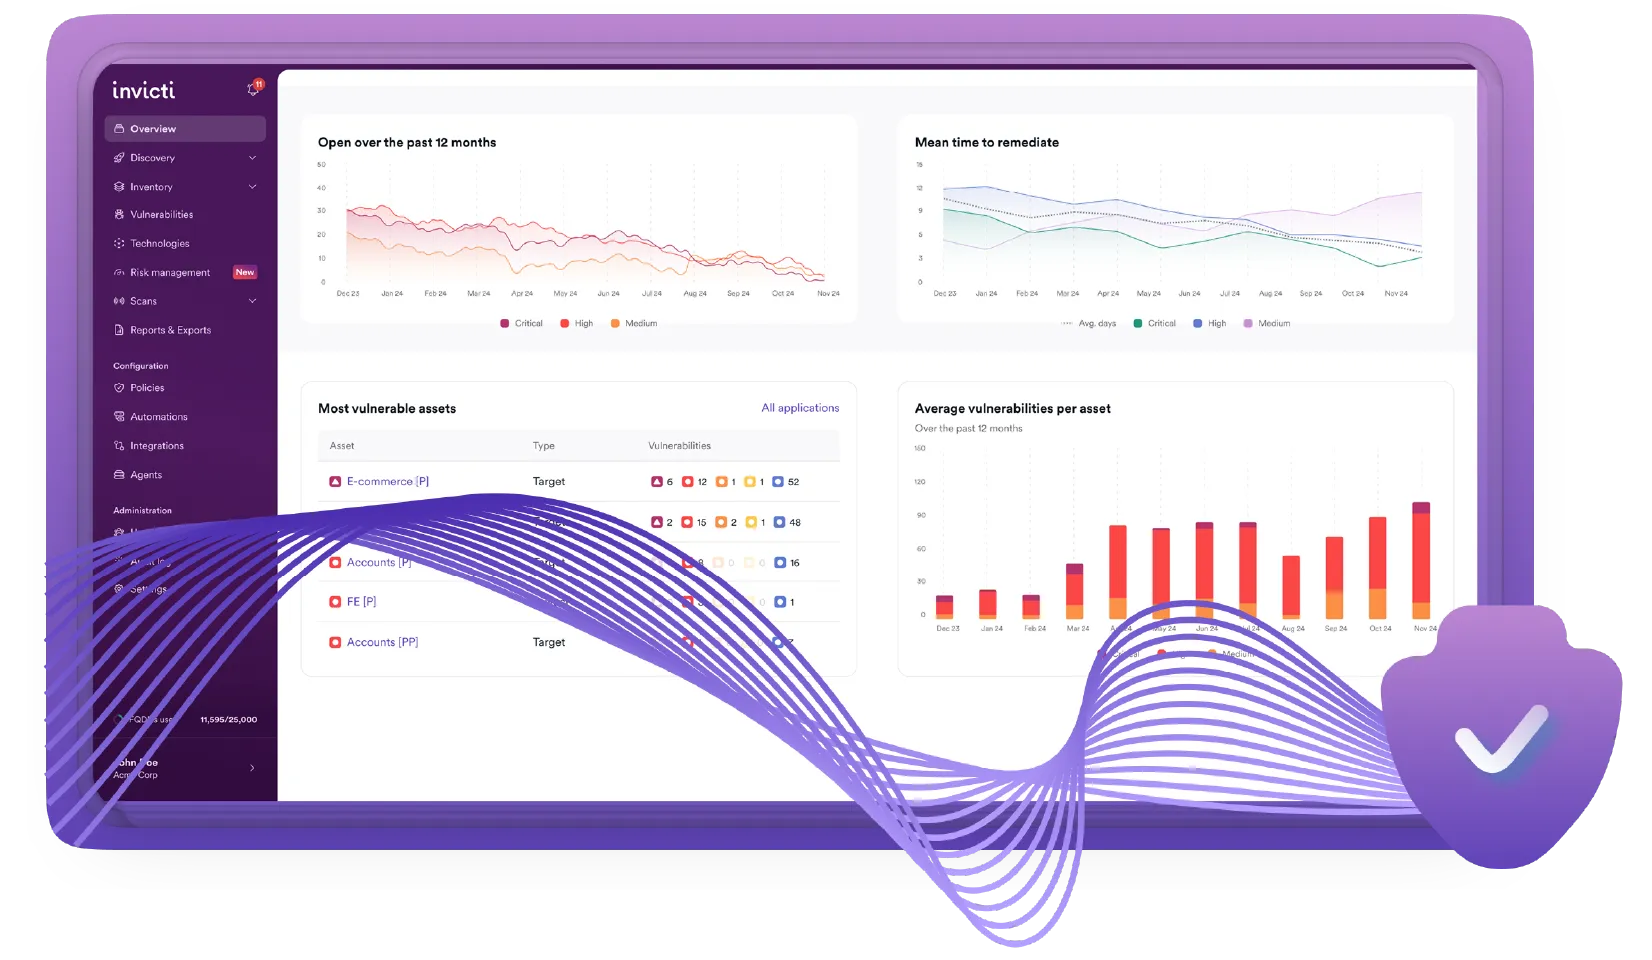
Demuestre la explotabilidad
Invicti explota vulnerabilidades de forma segura para demostrar la criticidad de la amenaza con la tasa de falsos positivos más baja del sector.

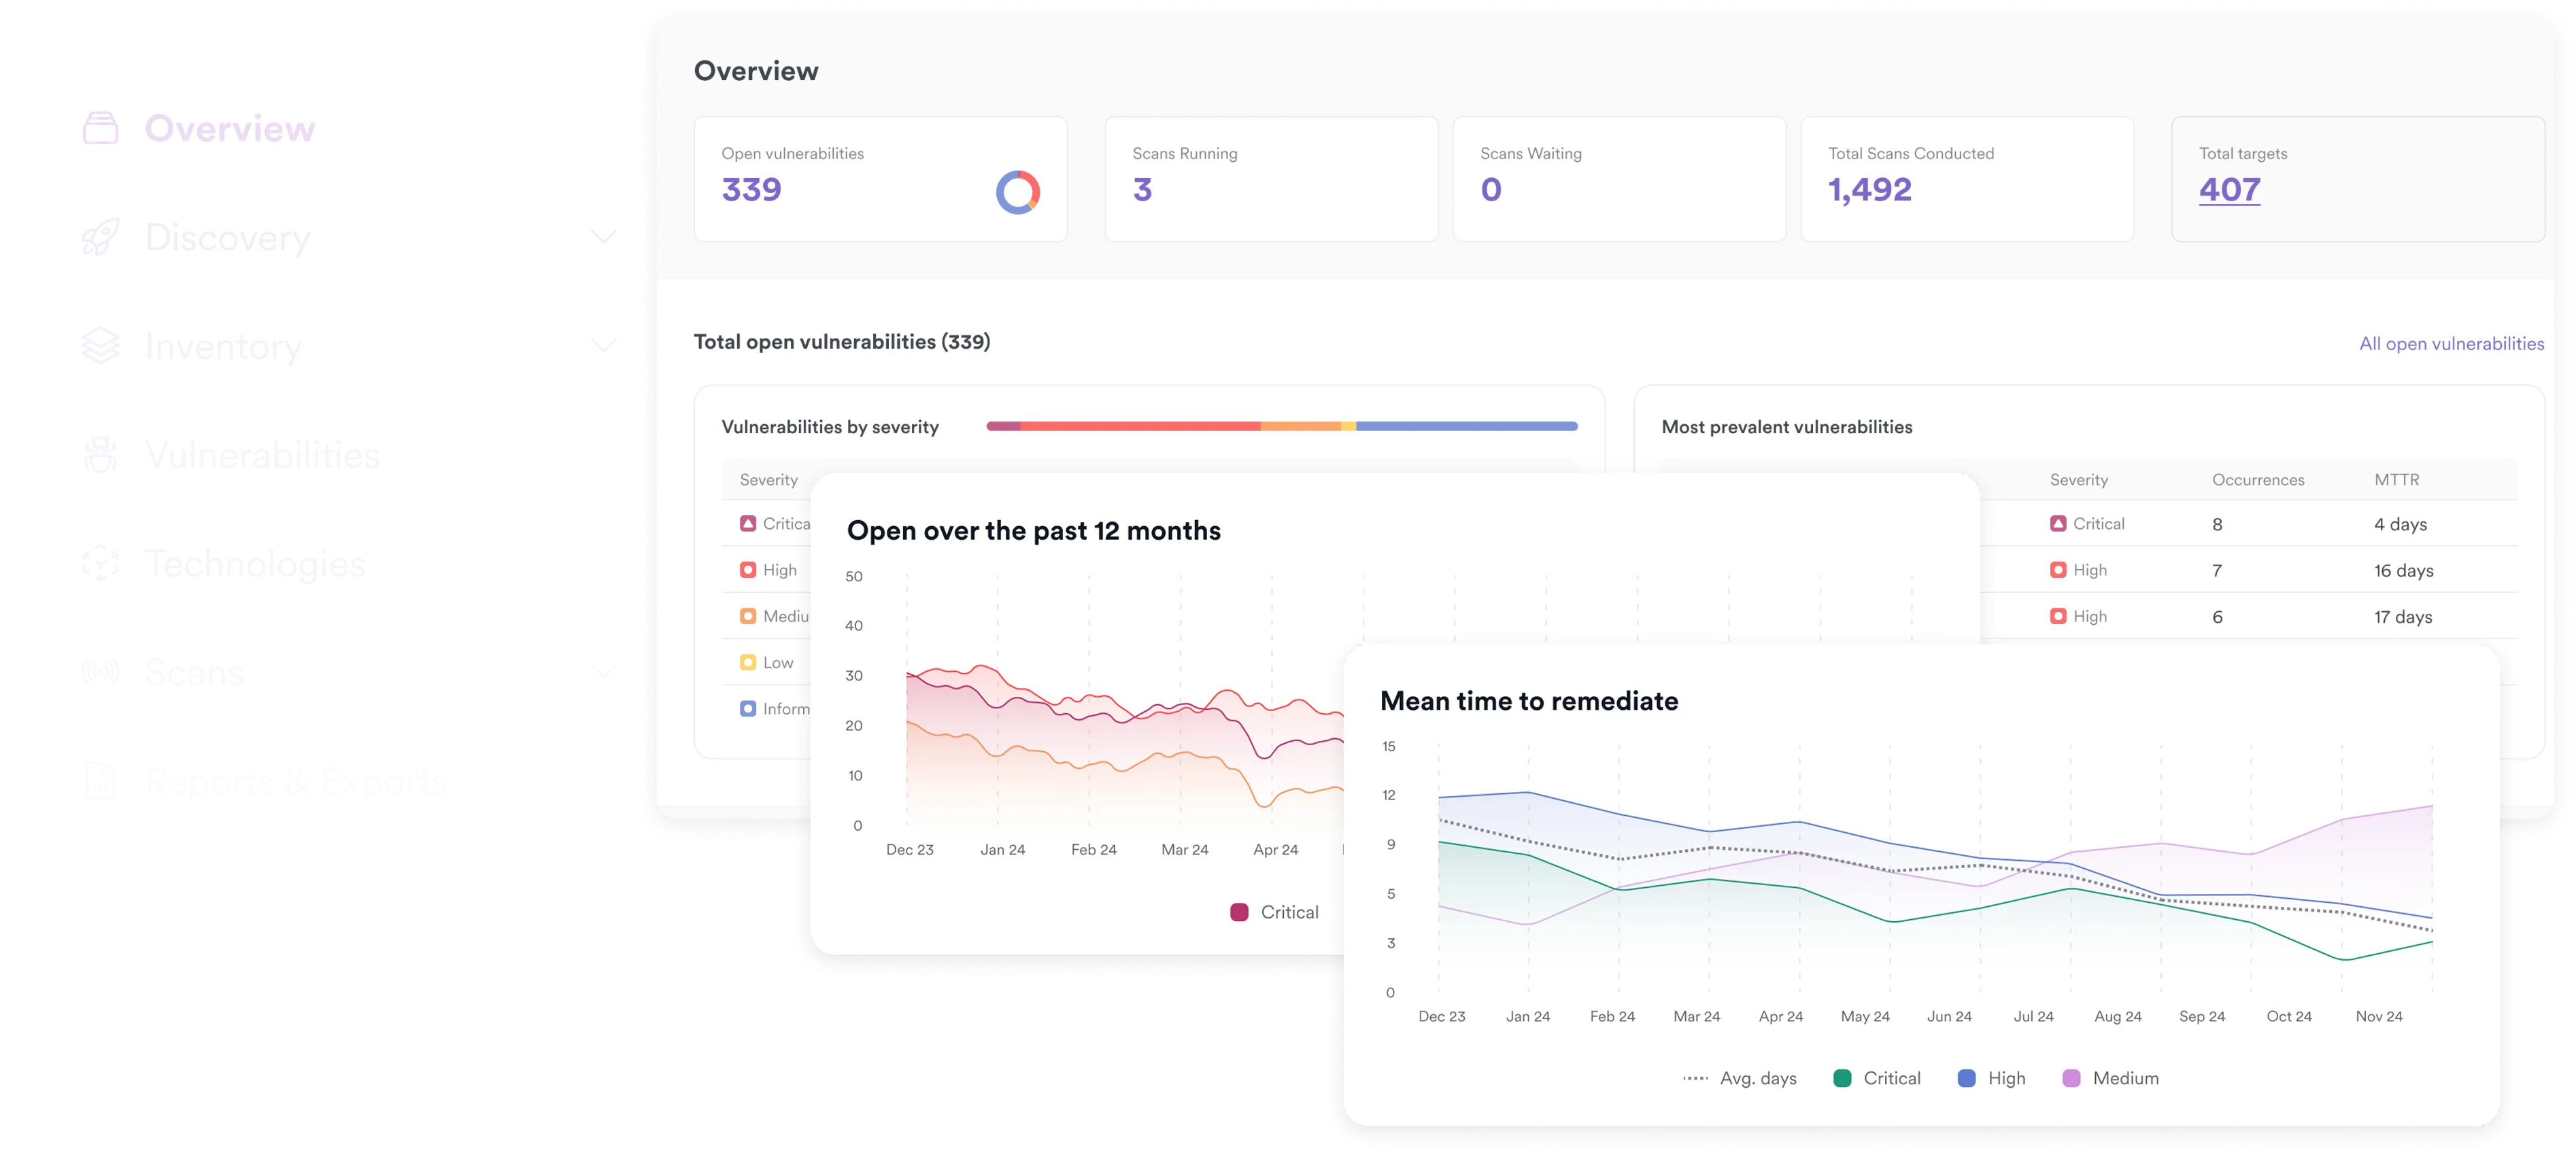
Priorice el riesgo real
Asegúrese de que su equipo se centre únicamente en los riesgos que pueden tener un impacto en el negocio.
Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre inteligencia de amenazas
¿Qué significa la inteligencia de amenazas en AppSec?
En Invicti, la inteligencia de amenazas significa priorizar las vulnerabilidades basándose en la explotabilidad real, la accesibilidad dentro de su entorno, el contexto empresarial y la probabilidad de explotación en el mundo real (EPSS), no solo en la gravedad de los CVE o en los feeds de amenazas.
¿Cómo confirma Invicti la explotabilidad?
Invicti utiliza tecnología Proof-Based Scanning para explotar vulnerabilidades de forma segura y generar una Prueba de Explotación (PoE).
Esto confirma que:
- La vulnerabilidad es real
- Puede activarse
- Produce un impacto medible
¿Cómo influye el EPSS en la priorización?
El EPSS (Exploit Prediction Scoring System) mide la probabilidad de que una vulnerabilidad sea explotada en el mundo real en los próximos 30 días. Invicti utiliza la puntuación EPSS para ayudar a priorizar las vulnerabilidades según su probabilidad de explotación, de modo que su equipo pueda centrarse en los riesgos más relevantes.
¿En qué se diferencia esto de la inteligencia de ciberamenazas (CTI) tradicional?
La CTI tradicional se centra en el monitoreo de la dark web, los IoC y los feeds de amenazas externas para los equipos SOC. La inteligencia de amenazas de Invicti está enfocada en las aplicaciones. Validamos si las vulnerabilidades son alcanzables y explotables en sus aplicaciones en ejecución, y luego enriquecemos el análisis con el impacto empresarial y la puntuación EPSS para guiar la remediación.
¿Cuál es la diferencia entre alcanzabilidad y explotabilidad?
La alcanzabilidad determina si un componente o punto final vulnerable es realmente accesible en su aplicación desplegada. La explotabilidad confirma si esa debilidad alcanzable puede ser aprovechada con éxito. Invicti correlaciona ambos factores antes de elevar el riesgo, de modo que las vulnerabilidades teóricas no distraigan de la exposición real.
¿Cómo afecta el contexto empresarial a la puntuación de riesgo?
Invicti permite a las organizaciones:
- Etiquetar aplicaciones por criticidad empresarial
- Asignar vulnerabilidades a propietarios y equipos
- Aplicar reglas de priorización basadas en SLA
- Ajustar la gravedad según la importancia del activo
¿Cómo elimina Invicti los falsos positivos?
Los falsos positivos se reducen mediante:
- Validación de exploits basada en pruebas
- Deduplicación entre escáneres
- Reglas de supresión con controles de caducidad
- Memoria de vulnerabilidades corporativas
Rastree el riesgo hasta su origen
Proteja las superficies de ataque a lo largo del SDLC