Seguridad de aplicaciones impulsada por IA
Invicti AI protege sus aplicaciones desde el código hasta el tiempo de ejecución.

Más de 5000 organizaciones líderes confían en Invicti




Desafíos que resolvemos con IA
Demasiados hallazgos, demasiado código y demasiadas versiones. Las necesidades de seguridad de aplicaciones han superado lo que los humanos pueden gestionar por sí solos. Invicti aplica IA para eliminar el ruido, mantener el ritmo del desarrollo moderno y ayudar a los desarrolladores a solucionar problemas rápidamente.

Riesgos del «vibe coding»
La programación asistida por IA introduce fallos ocultos que las herramientas estáticas señalan sin contexto. Invicti demuestra qué problemas son explotables en tiempo de ejecución, los correlaciona con el código y prioriza las amenazas más importantes.

Superficies de ataque que requieren pruebas de penetración
Los fallos de lógica, las API autenticadas y los puntos finales basados en IA suelen requerir pruebas de penetración manuales. Cerramos esta brecha con llenado de formularios mediante IA, escaneo con estado y pruebas de LLM.

Correlación y remediación
Existen demasiados tipos de vulnerabilidades para que los desarrolladores los recuerden todos. Invicti correlaciona los resultados de los escáneres, verifica qué es real y ofrece orientación de corrección a nivel de código con soporte de formación y memoria corporativa.
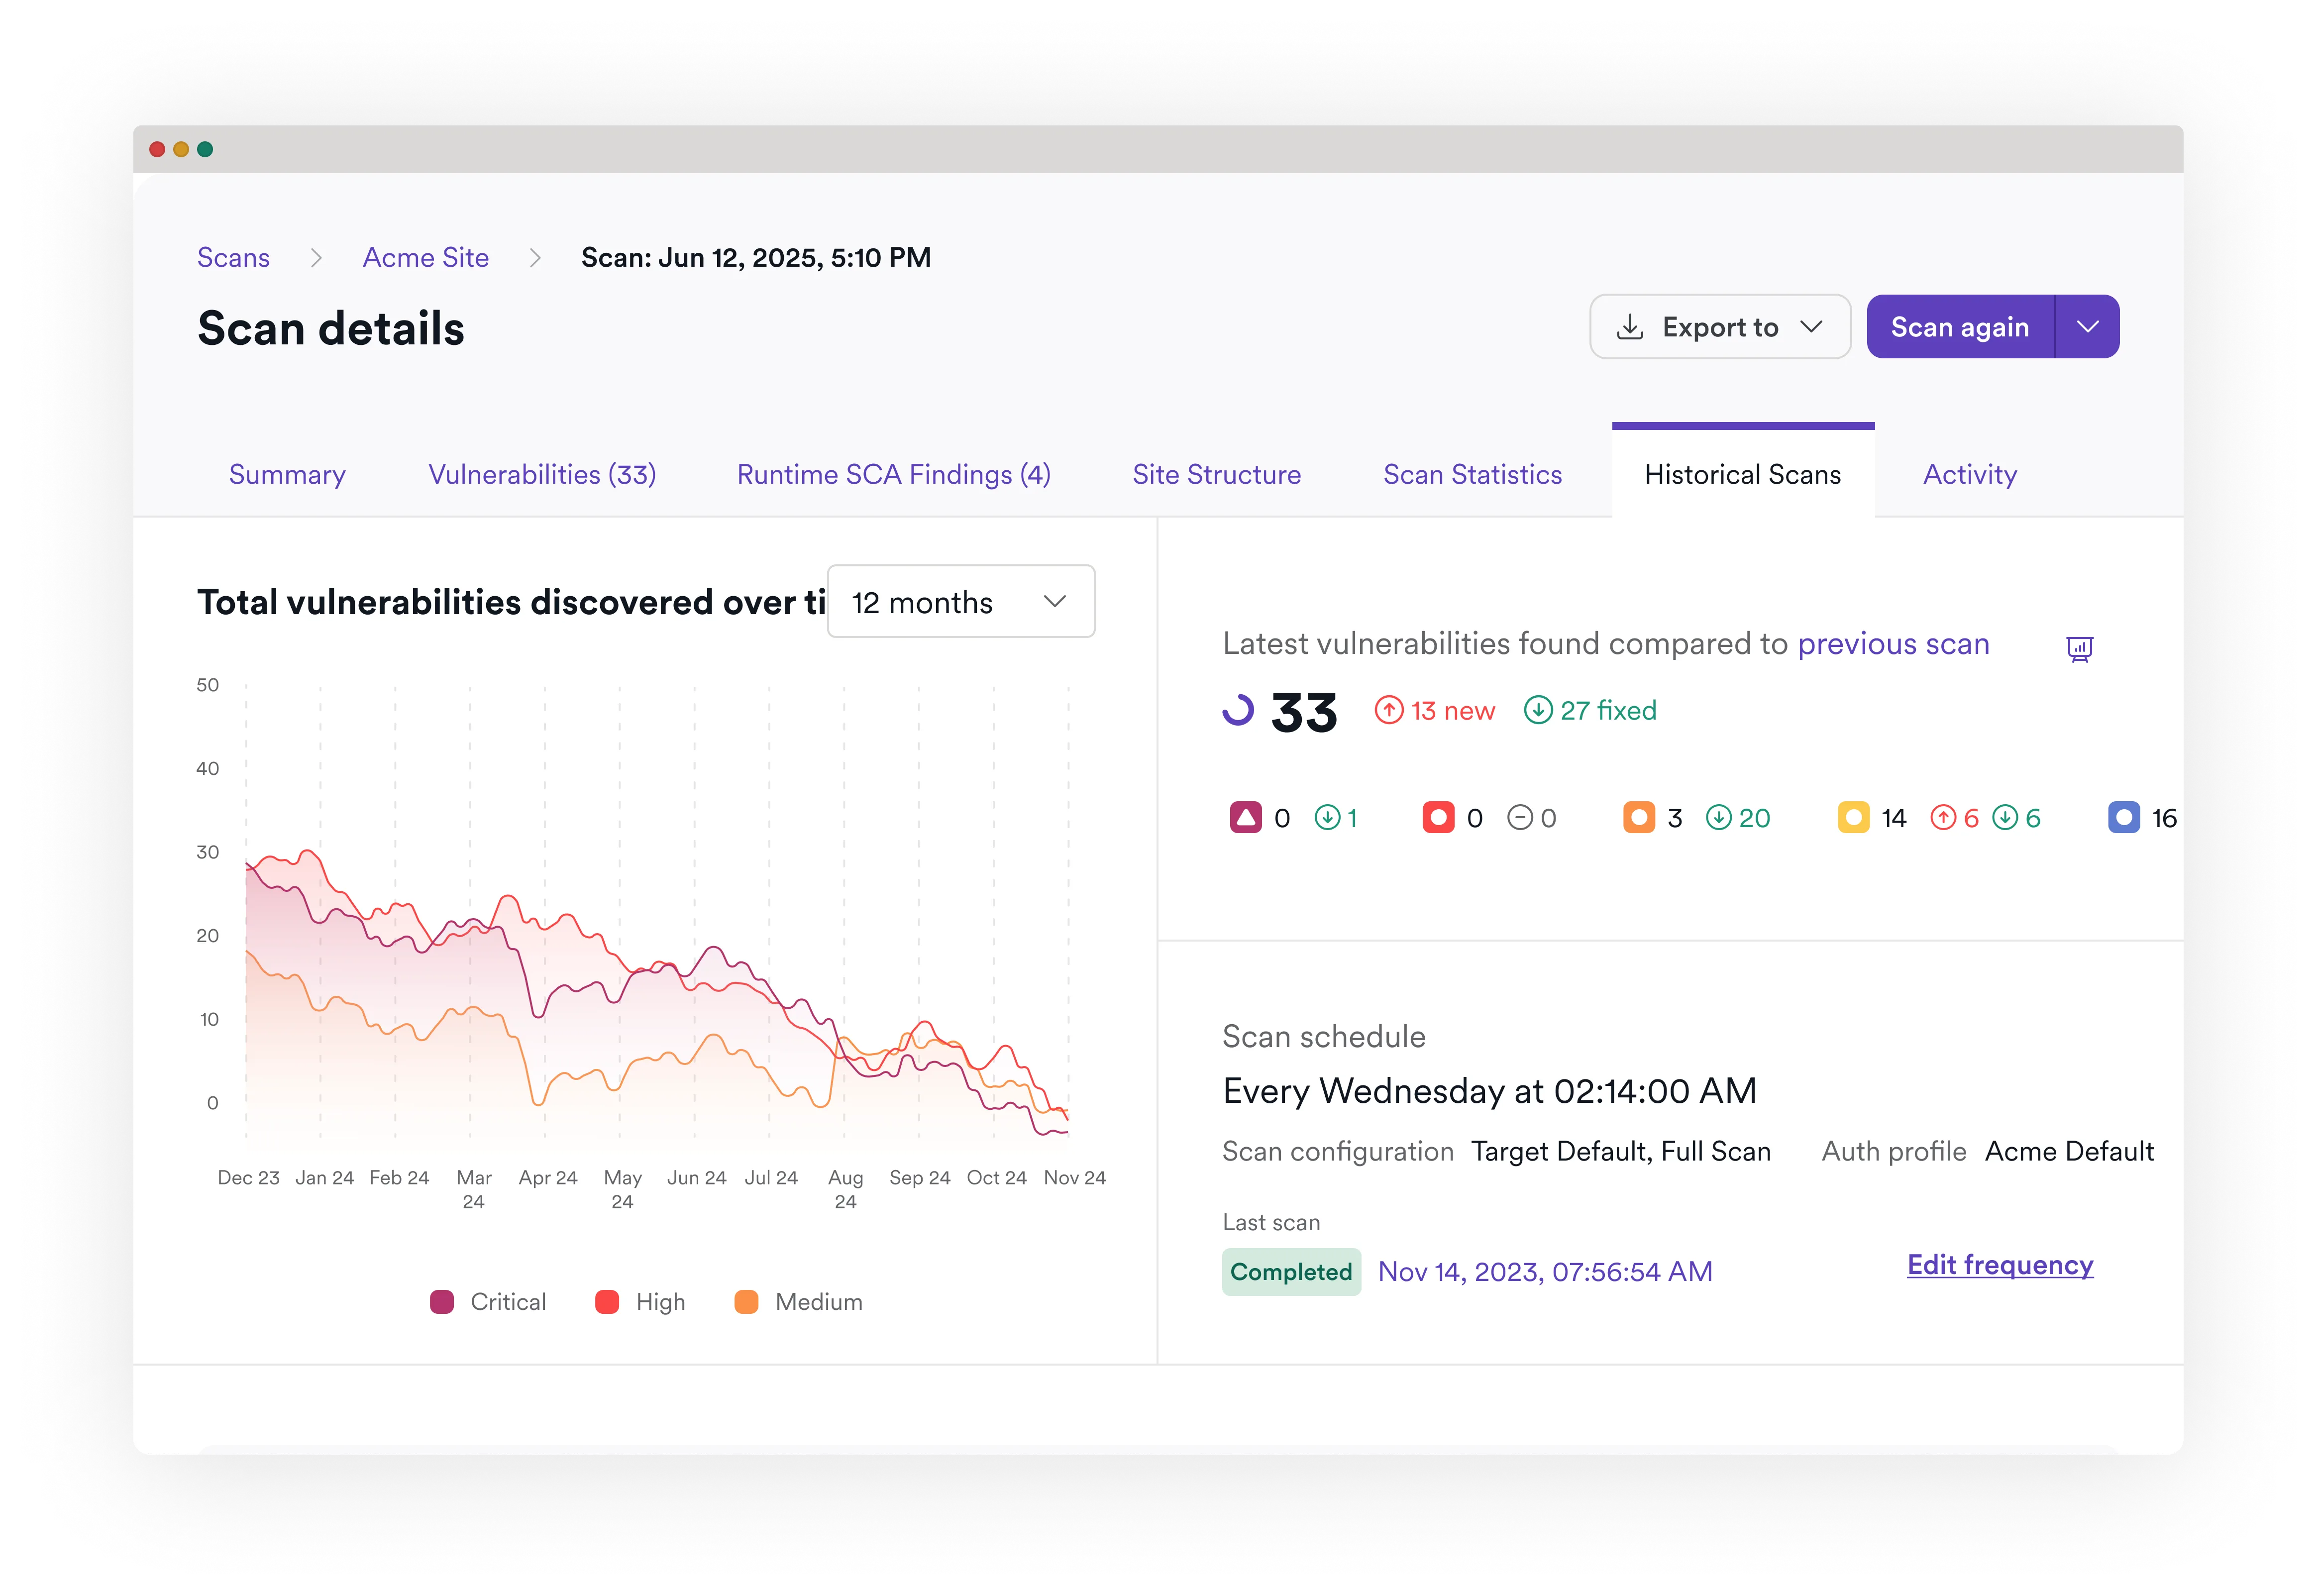
Detecte los riesgos del «vibe coding» antes de que lleguen a producción
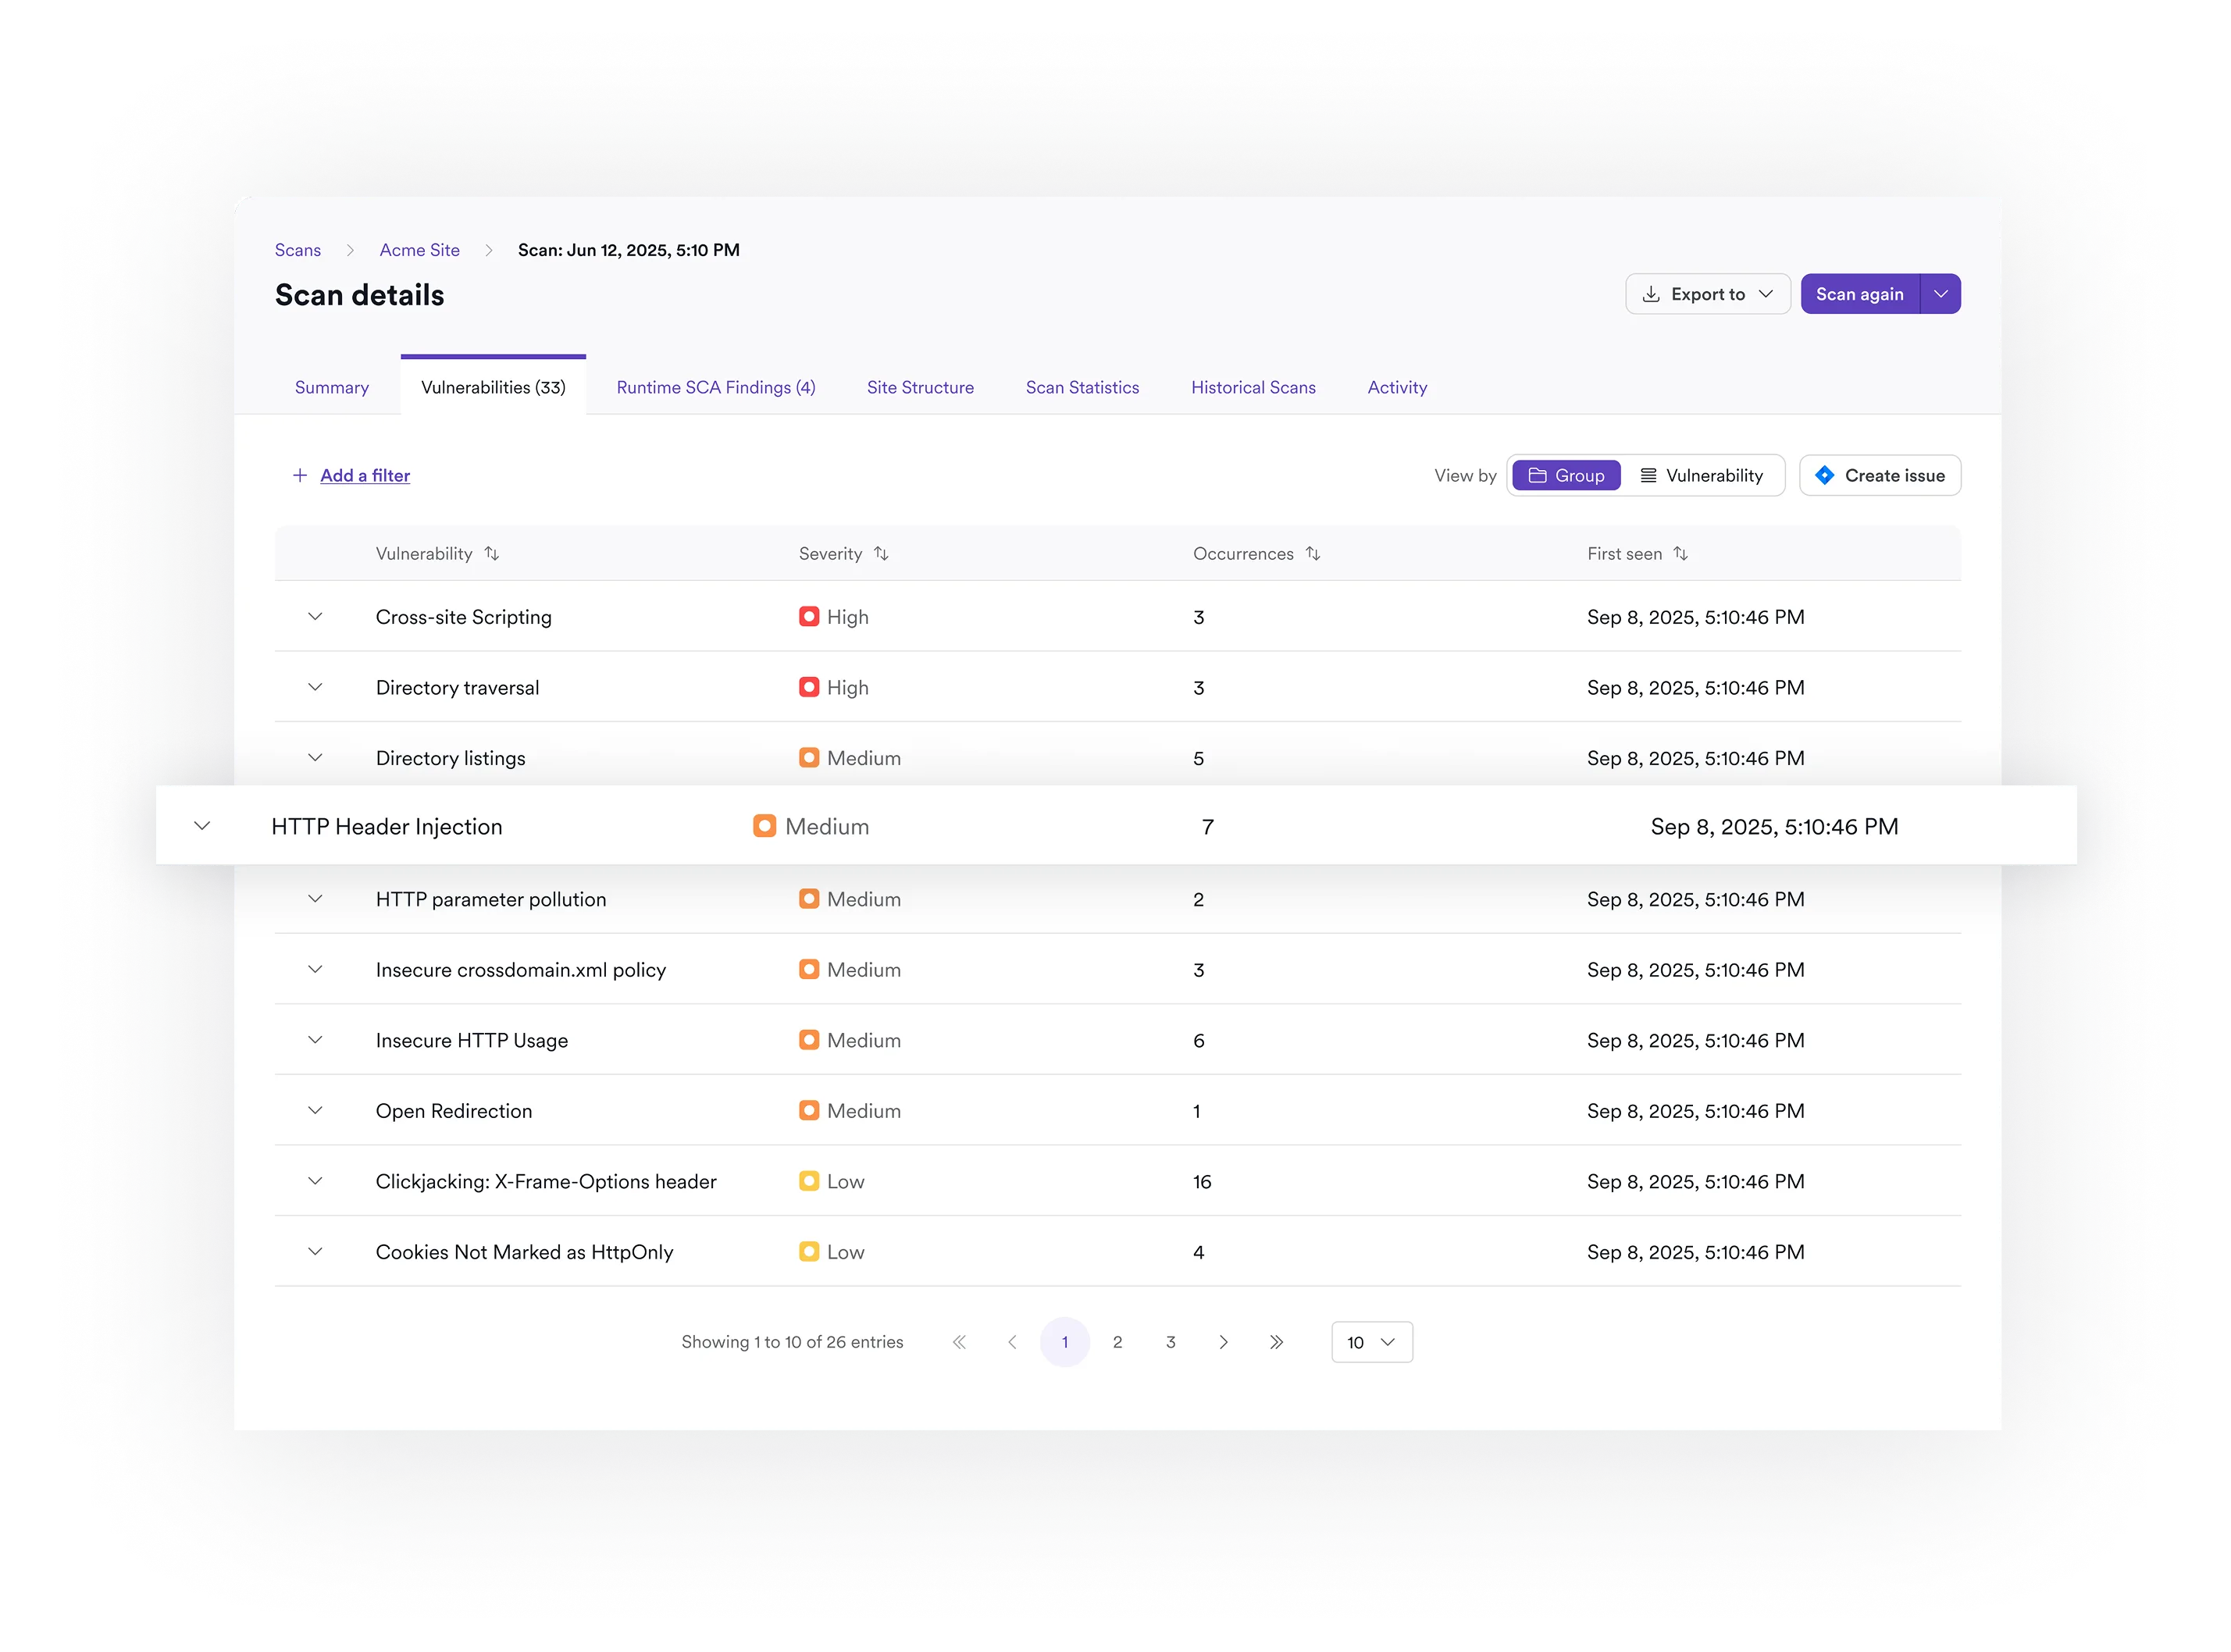
Cierre la brecha de las pruebas de penetración

Capacite y ayude a los desarrolladores

Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
Preguntas frecuentes sobre seguridad con IA
La IA se utiliza para reducir el ruido, acelerar la corrección y mejorar la cobertura. Las capacidades incluyen puntuación de riesgo predictiva, guía de corrección por IA y correlación de hallazgos entre múltiples herramientas.
La guía de corrección por IA proporciona a los desarrolladores sugerencias de solución a nivel de código generadas automáticamente para las vulnerabilidades identificadas. En lugar de reglas genéricas de codificación segura, Invicti ofrece recomendaciones específicas en contexto, para que los desarrolladores puedan revisar y aplicar correcciones precisas directamente.
Sí. Invicti incluye pruebas de seguridad para interfaces basadas en LLM e IA, detectando riesgos como la inyección de prompts y los puntos finales de IA en la sombra, alineados con el OWASP Top 10 para LLM.
Invicti construye una memoria corporativa mediante el seguimiento de vulnerabilidades recurrentes y su vinculación con una base de conocimientos interna. Las integraciones con plataformas como Secure Code Warrior y SecureFlag proporcionan a los desarrolladores formación específica basada en los problemas que han introducido, ayudando a evitar que se repitan.
La correlación y deduplicación asistidas por IA vinculan los resultados de los escáneres SAST, SCA, DAST y de contenedores. Al normalizar y validar las vulnerabilidades, los equipos ven un único problema confirmado en lugar de múltiples duplicados.
Con integraciones bidireccionales, la automatización impulsada por IA valida las correcciones mediante escaneos de seguimiento y puede volver a abrir tickets si los problemas persisten.
Sí. Invicti utiliza IA para automatizar tareas como la autenticación y el manejo de formularios, ampliando la cobertura para aplicaciones modernas sin necesidad de configuración manual.
La puntuación de riesgo predictiva permite clasificar los puntos finales según el riesgo incluso antes de que comience un escaneo. Invicti utiliza el contexto de la aplicación, comprobaciones de explotabilidad e inteligencia de amenazas externa para anticipar qué puntos finales tienen más probabilidades de ser atacados.
Recursos destacados
Descubra cómo la IA puede potenciar a los desarrolladores y acelerar la corrección