pentesting agéntico
Escale el pentesting, no los costes.
El único pentesting agéntico basado en la tecnología Proof-Based Scanning. Hasta 10 veces más rápido y hasta 10 veces más económico que el pentesting manual, sin renunciar a la profundidad ni a la precisión.
Más de 5000 organizaciones líderes confían en Invicti




Maximice la seguridad y minimice el uso de tokens

Modelo híbrido
Los agentes trabajan junto con el motor DAST de Invicti para reducir el consumo de tokens y mejorar la eficiencia.

Informes de pentest en 24 horas
Las evaluaciones manuales pueden tardar entre 4 y 5 semanas. Invicti ofrece informes de pentesting agéntico en menos de 24 horas.

500 USD por evaluación
Los servicios de pentesting manual pueden costar miles de dólares al día. Una evaluación de pentesting agéntico de Invicti cuesta como máximo 500 USD.

Hasta 10 veces más cobertura de aplicaciones
El pentesting tradicional obliga a elegir qué aplicaciones evaluar. Invicti permite ampliar esa cobertura.

Lógica transparente
Consulte la evidencia de explotación y comprenda el razonamiento del agente para cada vulnerabilidad.

Informes listos para auditorías
Los hallazgos se relacionan con el OWASP Top 10 y otros marcos de referencia habituales.
Paso 01
Reconocimiento
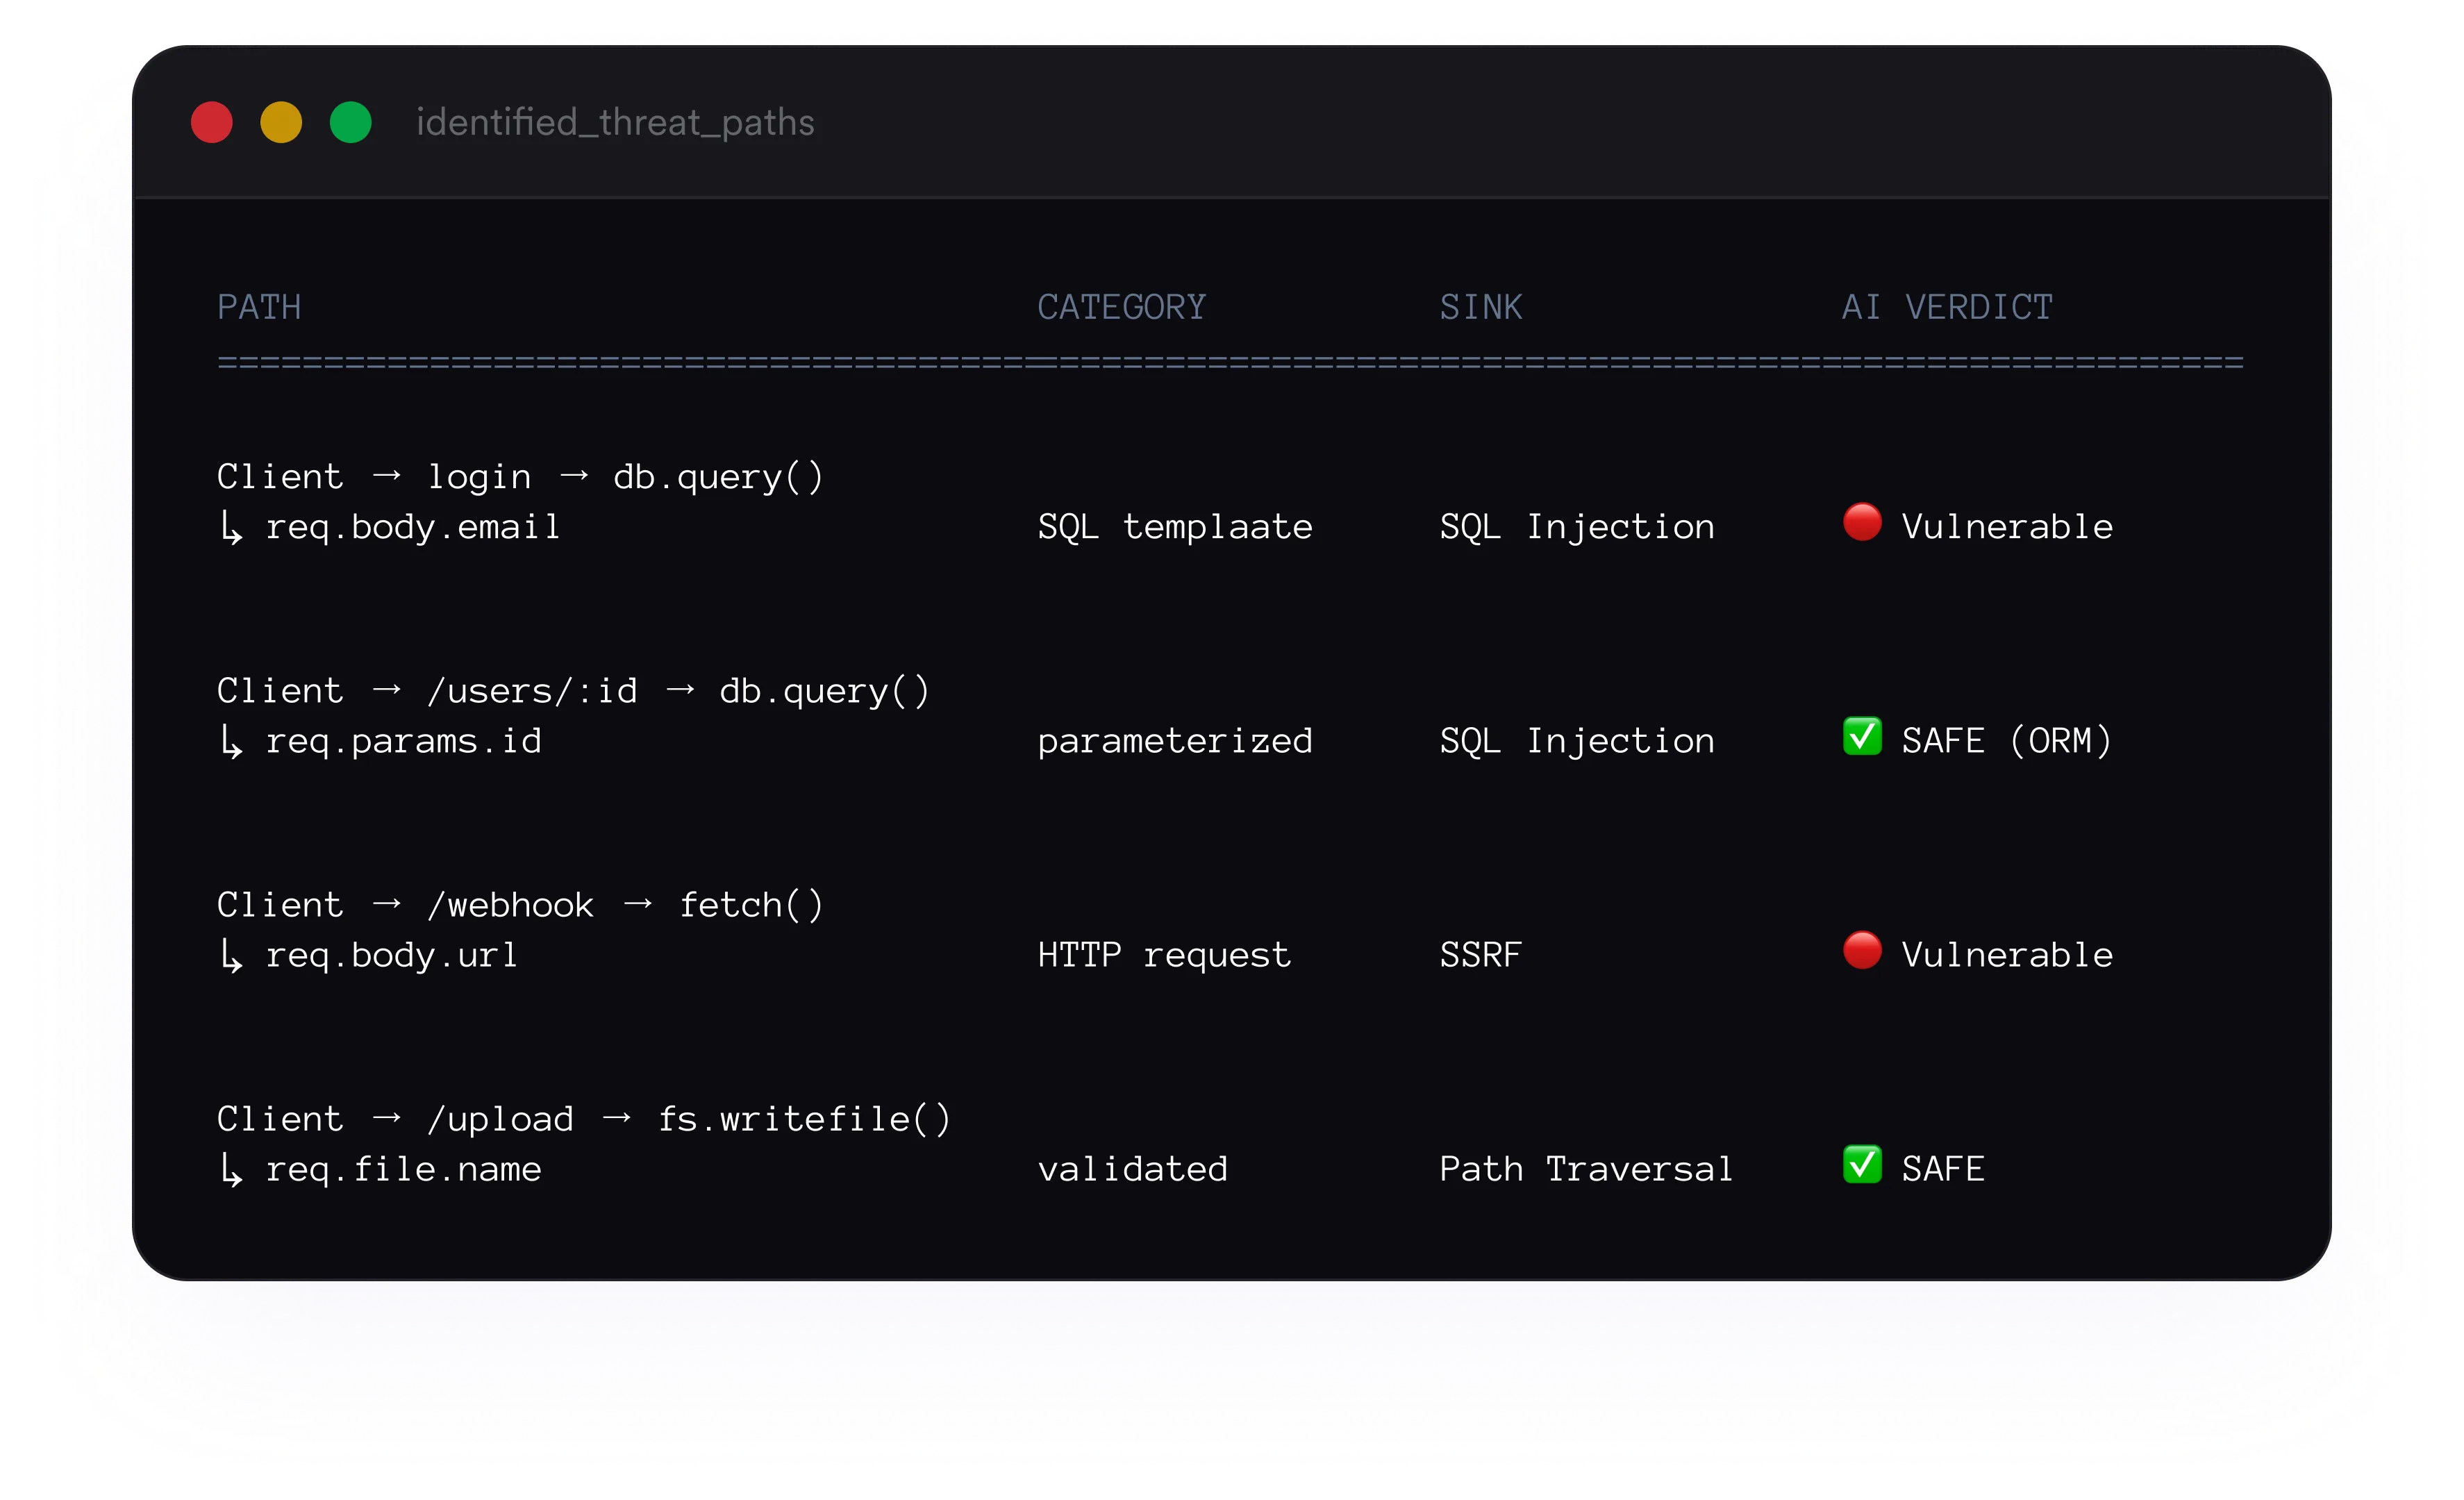
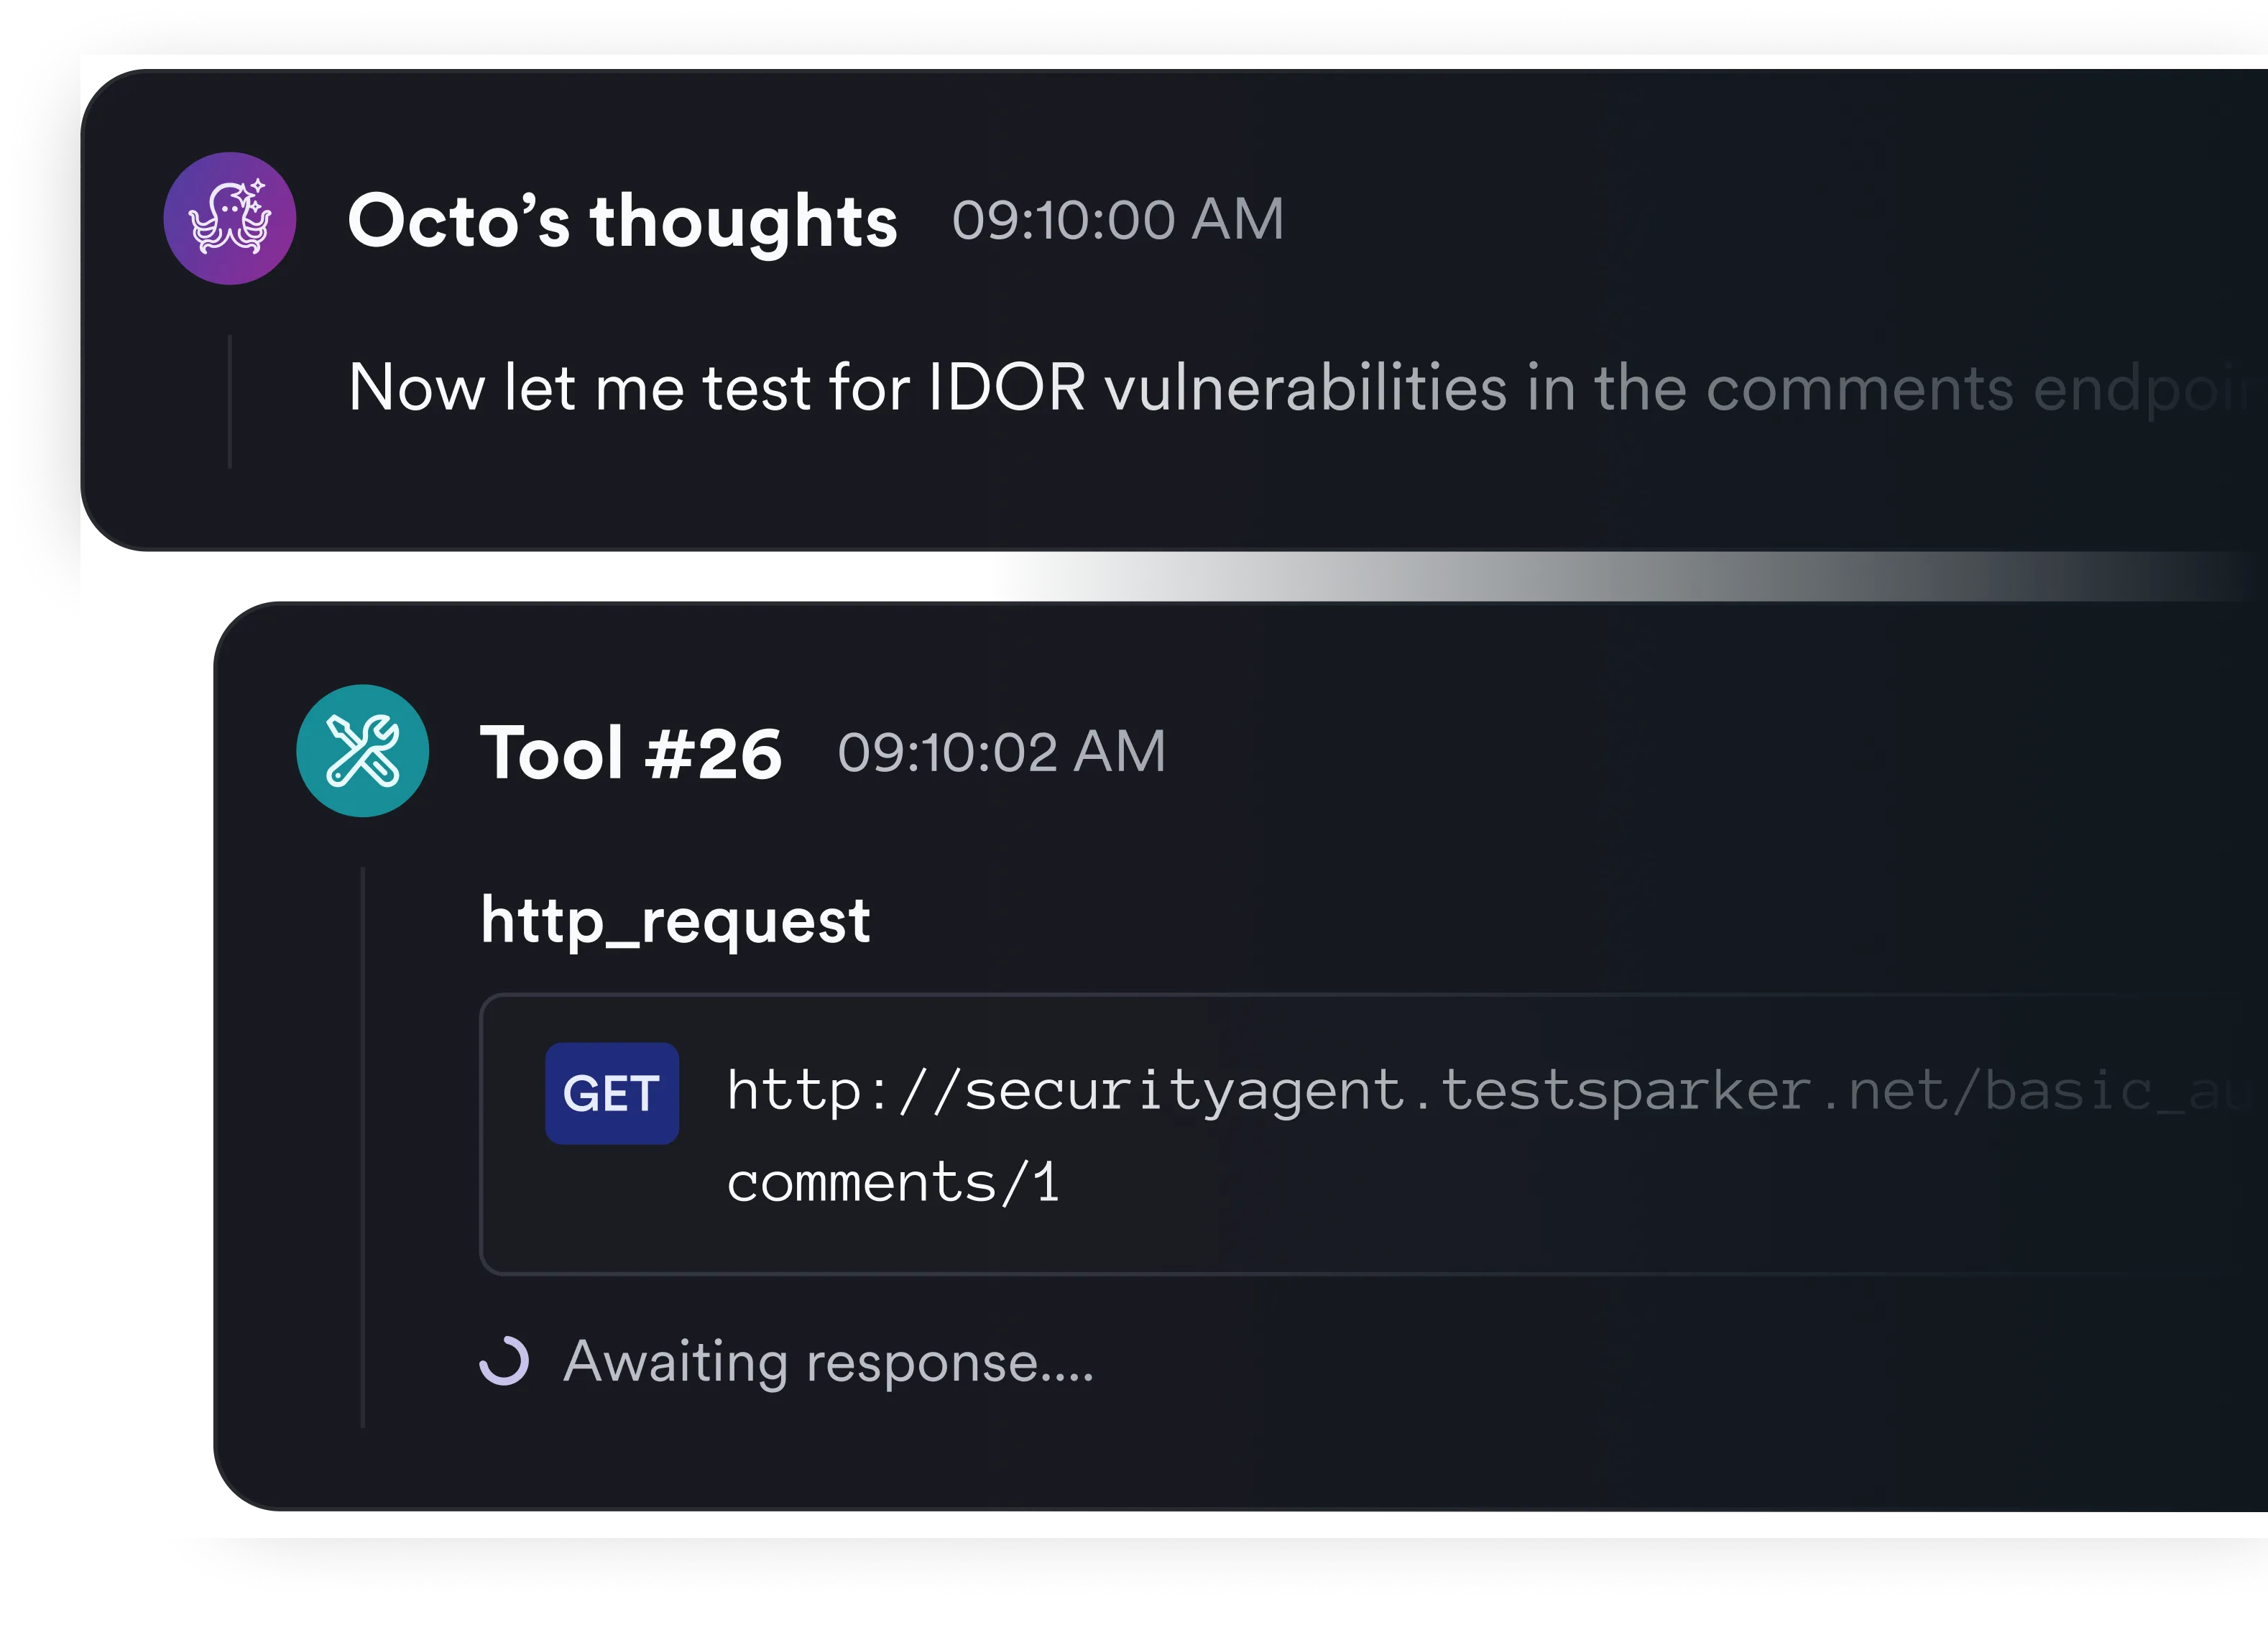
En lugar de ejecutar un conjunto genérico de pruebas, los agentes de Invicti elaboran un plan de ataque adaptado a su aplicación.
Paso 02
Ejecución de ataques
Invicti coordina agentes especializados que trabajan en paralelo y comparten información durante las pruebas, de forma similar a un equipo de pentesters.
Paso 03
Confirmar e informar
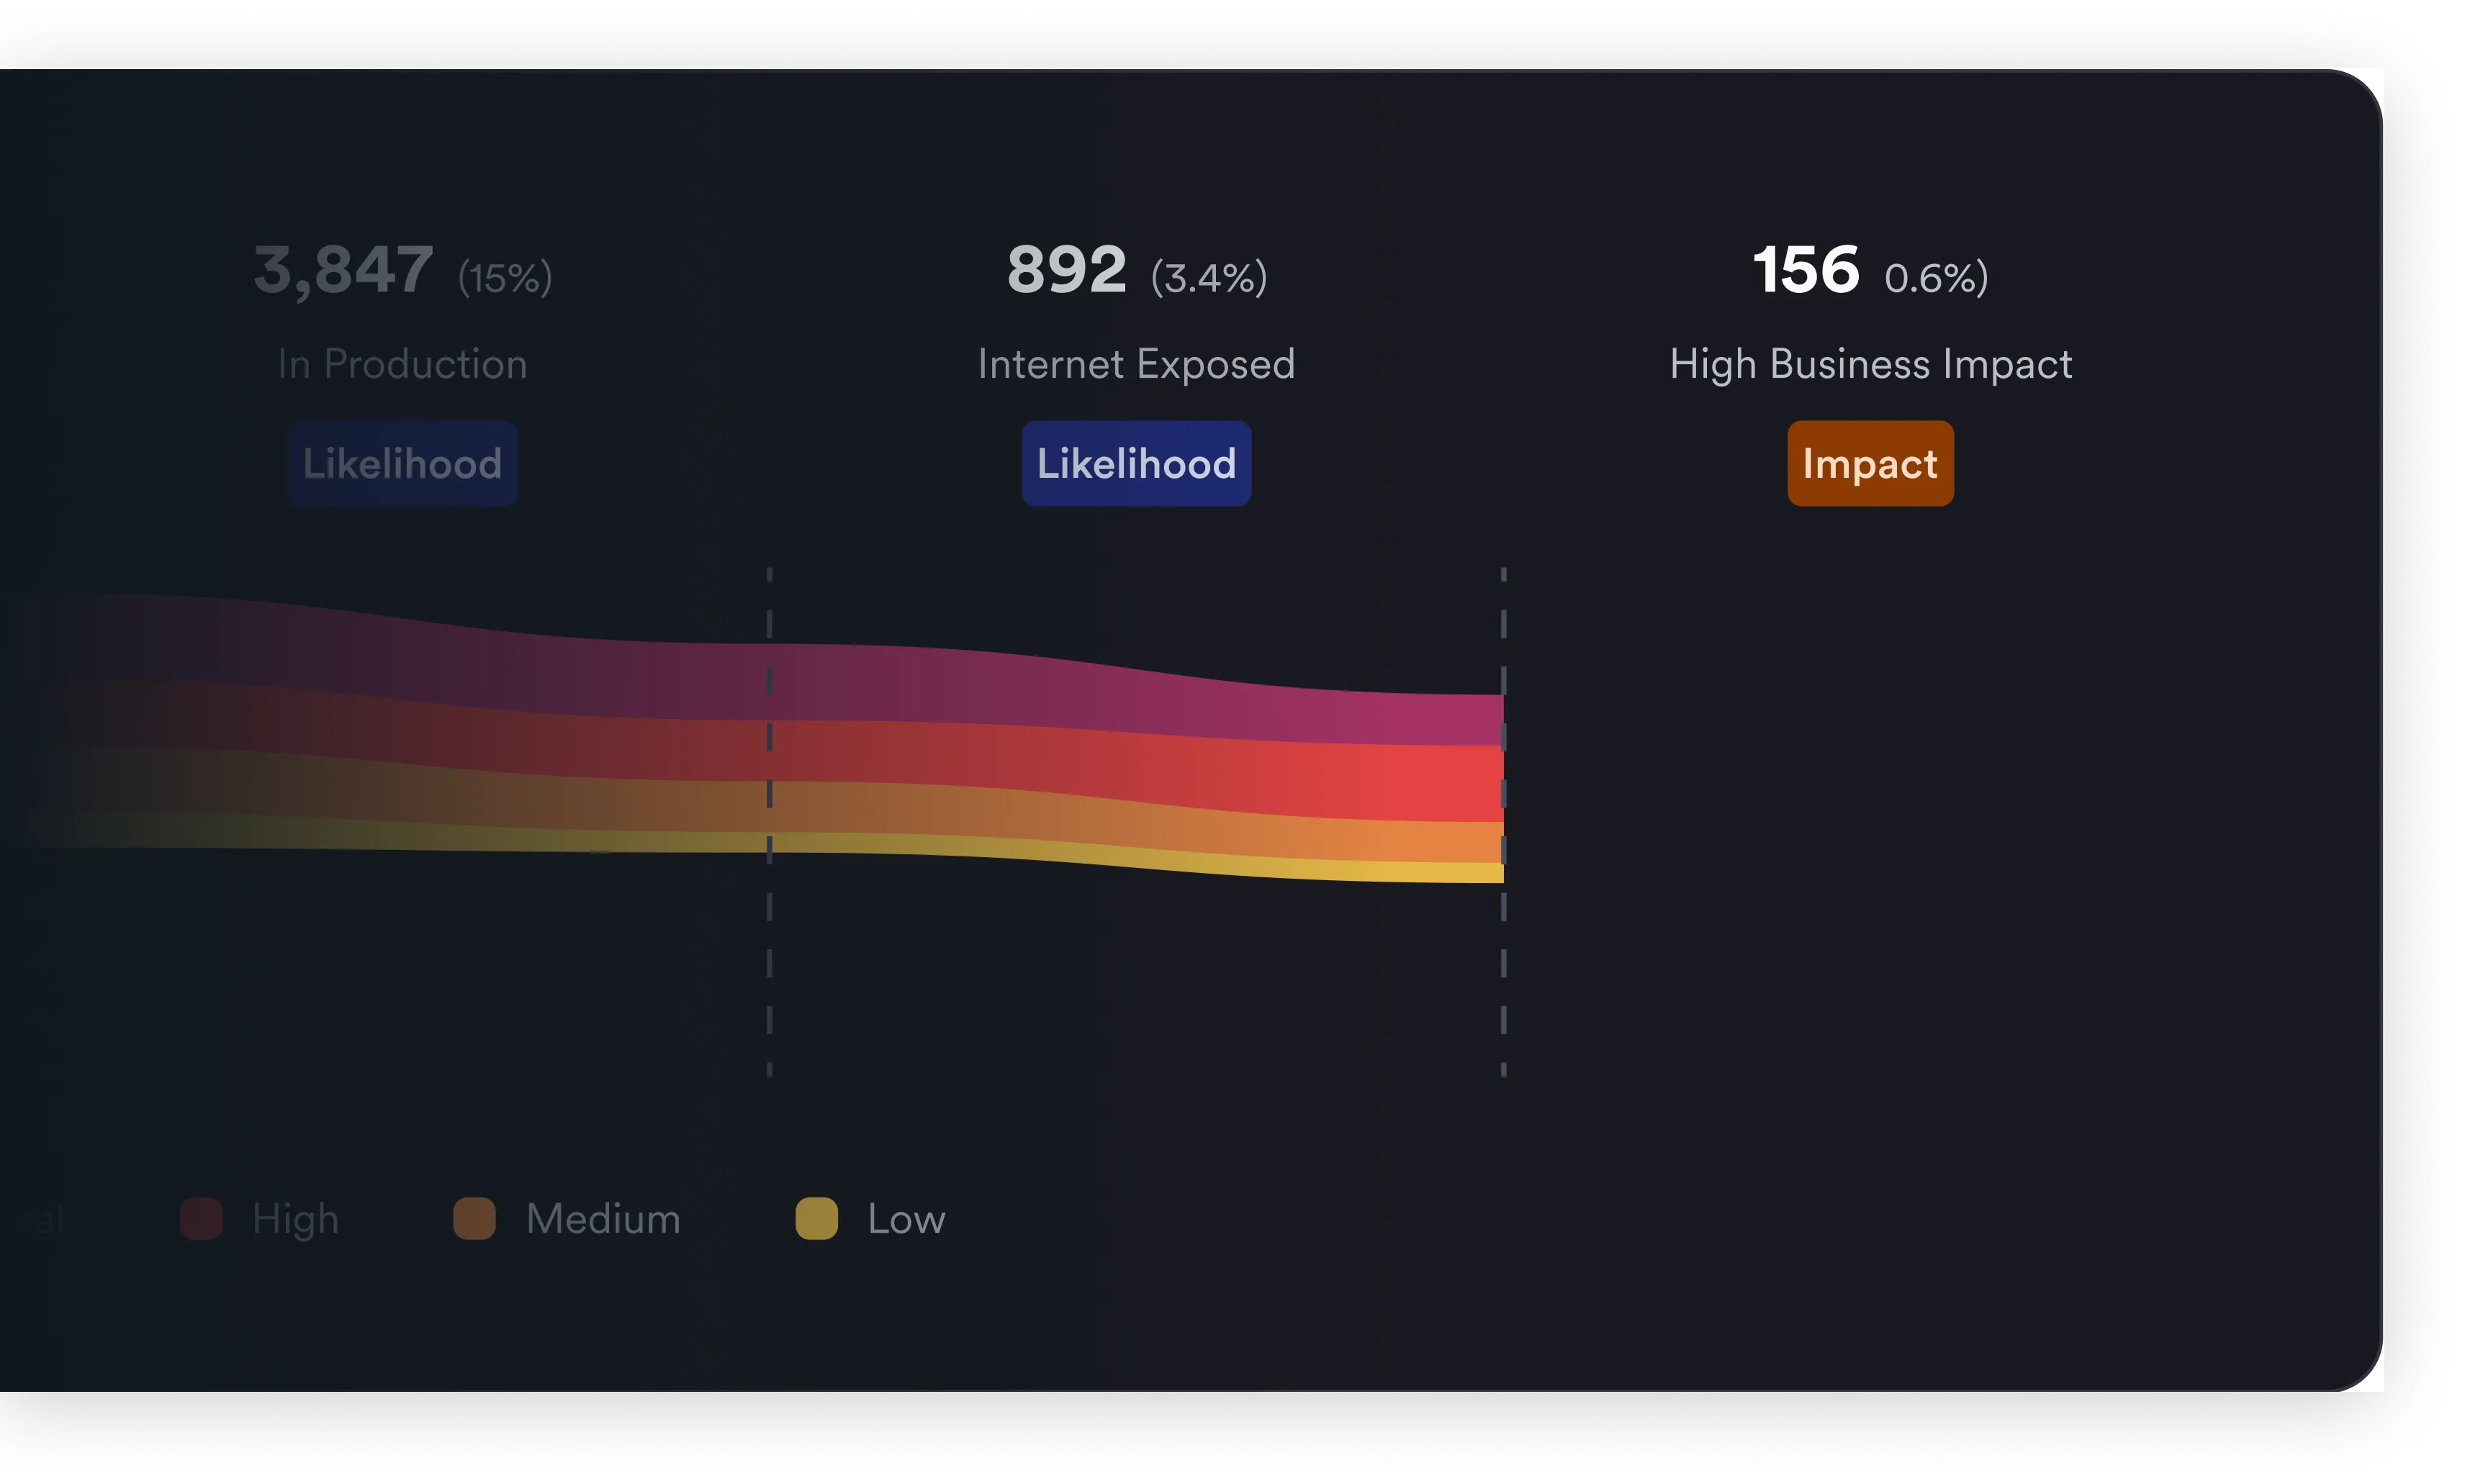
Los hallazgos se verifican antes de presentarse en los informes, lo que ayuda a los equipos a centrarse en vulnerabilidades confirmadas que otras herramientas pueden pasar por alto.
Lo que dicen nuestros clientes
«Para más sitios web, ahora no necesitamos recurrir a servicios externos para las pruebas de seguridad. Podemos iniciar Invicti, ejecutar las pruebas tantas veces como queramos, ver los resultados del escaneo y mitigar todo lo que necesitemos. Como resultado, el presupuesto que gastábamos cada año en pruebas de penetración disminuyó aproximadamente un 60% casi de inmediato y bajó aún más al año siguiente, hasta cerca del 20% de nuestro gasto inicial».
– Brian Brackenborough | CISO, Channel 4
«Invicti detectó vulnerabilidades web que otras soluciones no hicieron. Es fácil de usar y configurar...»
– Henk-Jan Angerman | Fundador, SECWATCH

«Tuve la oportunidad de comparar informes de expertos con los de Invicti. Invicti fue mejor, encontrando más brechas».
– Andy Gambles | Analista sénior, OCDE

«Invicti es el mejor escáner de seguridad de aplicaciones web en términos de relación calidad-precio. Es un software muy estable, más rápido que la herramienta que usábamos anteriormente y está relativamente libre de falsos positivos, que es exactamente lo que buscábamos».
– Harald Nandke | Consultor principal, Unify (ahora Mitel)
Preguntas frecuentes sobre el pentesting agéntico
¿Qué es el pentesting agéntico o pentesting con IA?
El pentesting agéntico utiliza agentes de IA coordinados para realizar una prueba de penetración inteligente. En lugar de ejecutar un conjunto de reglas estáticas, Invicti crea un plan de ataque a medida y activa agentes especializados que trabajan en paralelo, compartiendo información y ajustando sus ataques, como lo haría un equipo de pentesters humanos.
¿Esto reemplaza al pentesting manual?
El pentesting agéntico está diseñado para ofrecer pruebas más profundas que los escaneos automatizados tradicionales, pero de una manera escalable y coordinada.
Aunque el pentesting manual sigue siendo valioso para ciertos requisitos de cumplimiento, Invicti ayuda a descubrir vulnerabilidades avanzadas sin las esperas de planificación y las limitaciones de recursos propias de una evaluación manual puntual.
¿Qué significa «agentes especializados»?
Invicti utiliza un coordinador de IA centralizado que activa agentes especializados, cada uno especializado en categorías de vulnerabilidades como inyección SQL, ejecución remota de código, cross-site scripting y fallos de autenticación.
Estos agentes trabajan en paralelo y comparten contexto, lo que mejora la profundidad y la relevancia de las pruebas.
¿En qué se diferencia el pentesting agéntico del DAST tradicional?
El DAST tradicional identifica de manera eficiente clases de vulnerabilidades conocidas a gran escala.
Los agentes de IA se basan en ese motor probado y centran sus esfuerzos en descubrir vulnerabilidades de alto valor que los escaneos tradicionales no detectan fácilmente.
¿Cómo evita el pentesting agéntico los falsos positivos?
Cada hallazgo candidato generado se valida utilizando las técnicas de confirmación probadas de Invicti.
Invicti prioriza la eliminación del ruido, lo que significa que las vulnerabilidades reportadas se confirman como explotables antes de aparecer en su informe final.
¿Puede la IA de Invicti utilizar el código fuente para mejorar las pruebas?
Sí. Los agentes pueden utilizar el código fuente para orientar las pruebas y generar comprobaciones específicas que complementan el DAST tradicional. El código fuente permite a Invicti perfeccionar las estrategias de ataque y generar comprobaciones de seguridad más específicas y adaptadas a su aplicación.
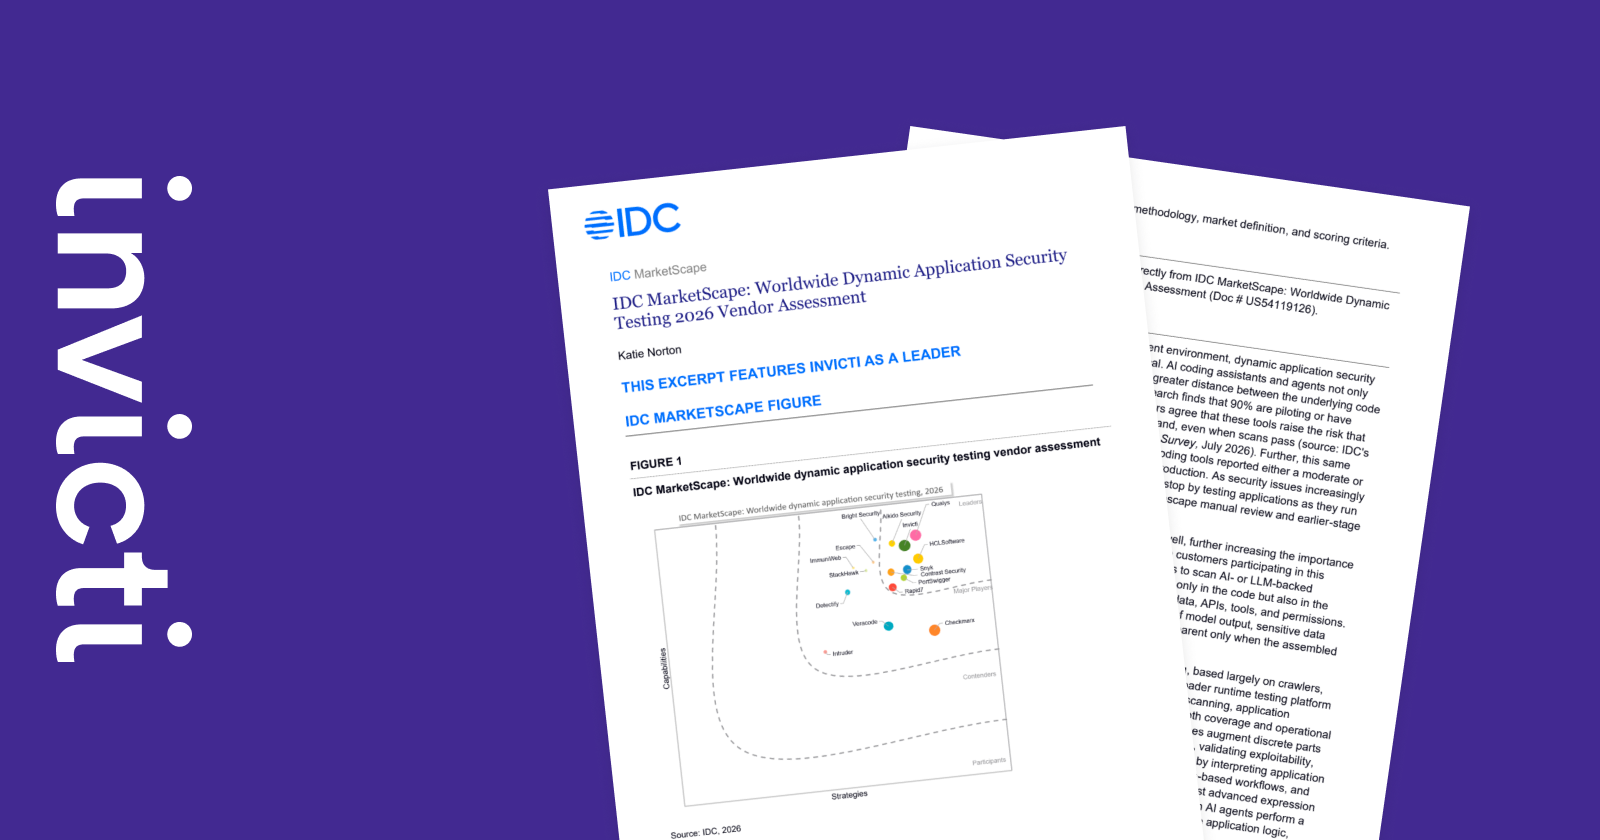
Recursos destacados
Descubra el pentesting agéntico por usted mismo