
AppSec cloud
Gérer l'AppSec cloud
Sécurité des applications cloud qui détecte les risques exploitables dans l'IaC, les conteneurs, les API et les applications en production.
Plus de 5000 grandes organisations font confiance à Invicti





Identifier, prioriser et sécuriser les risques des applications cloud
Les applications déployées dans le cloud génèrent des risques au niveau du code, des conteneurs, des API et de l'exécution.
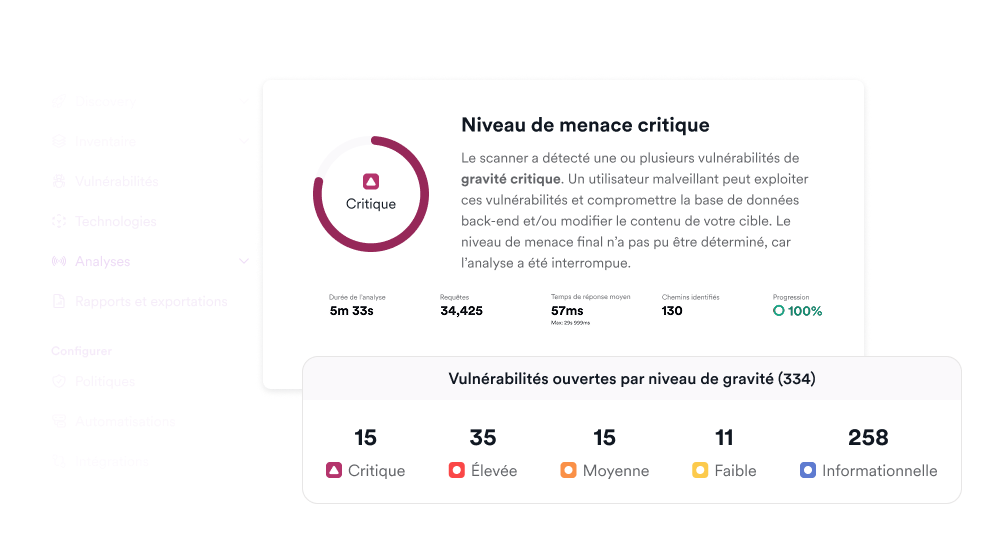
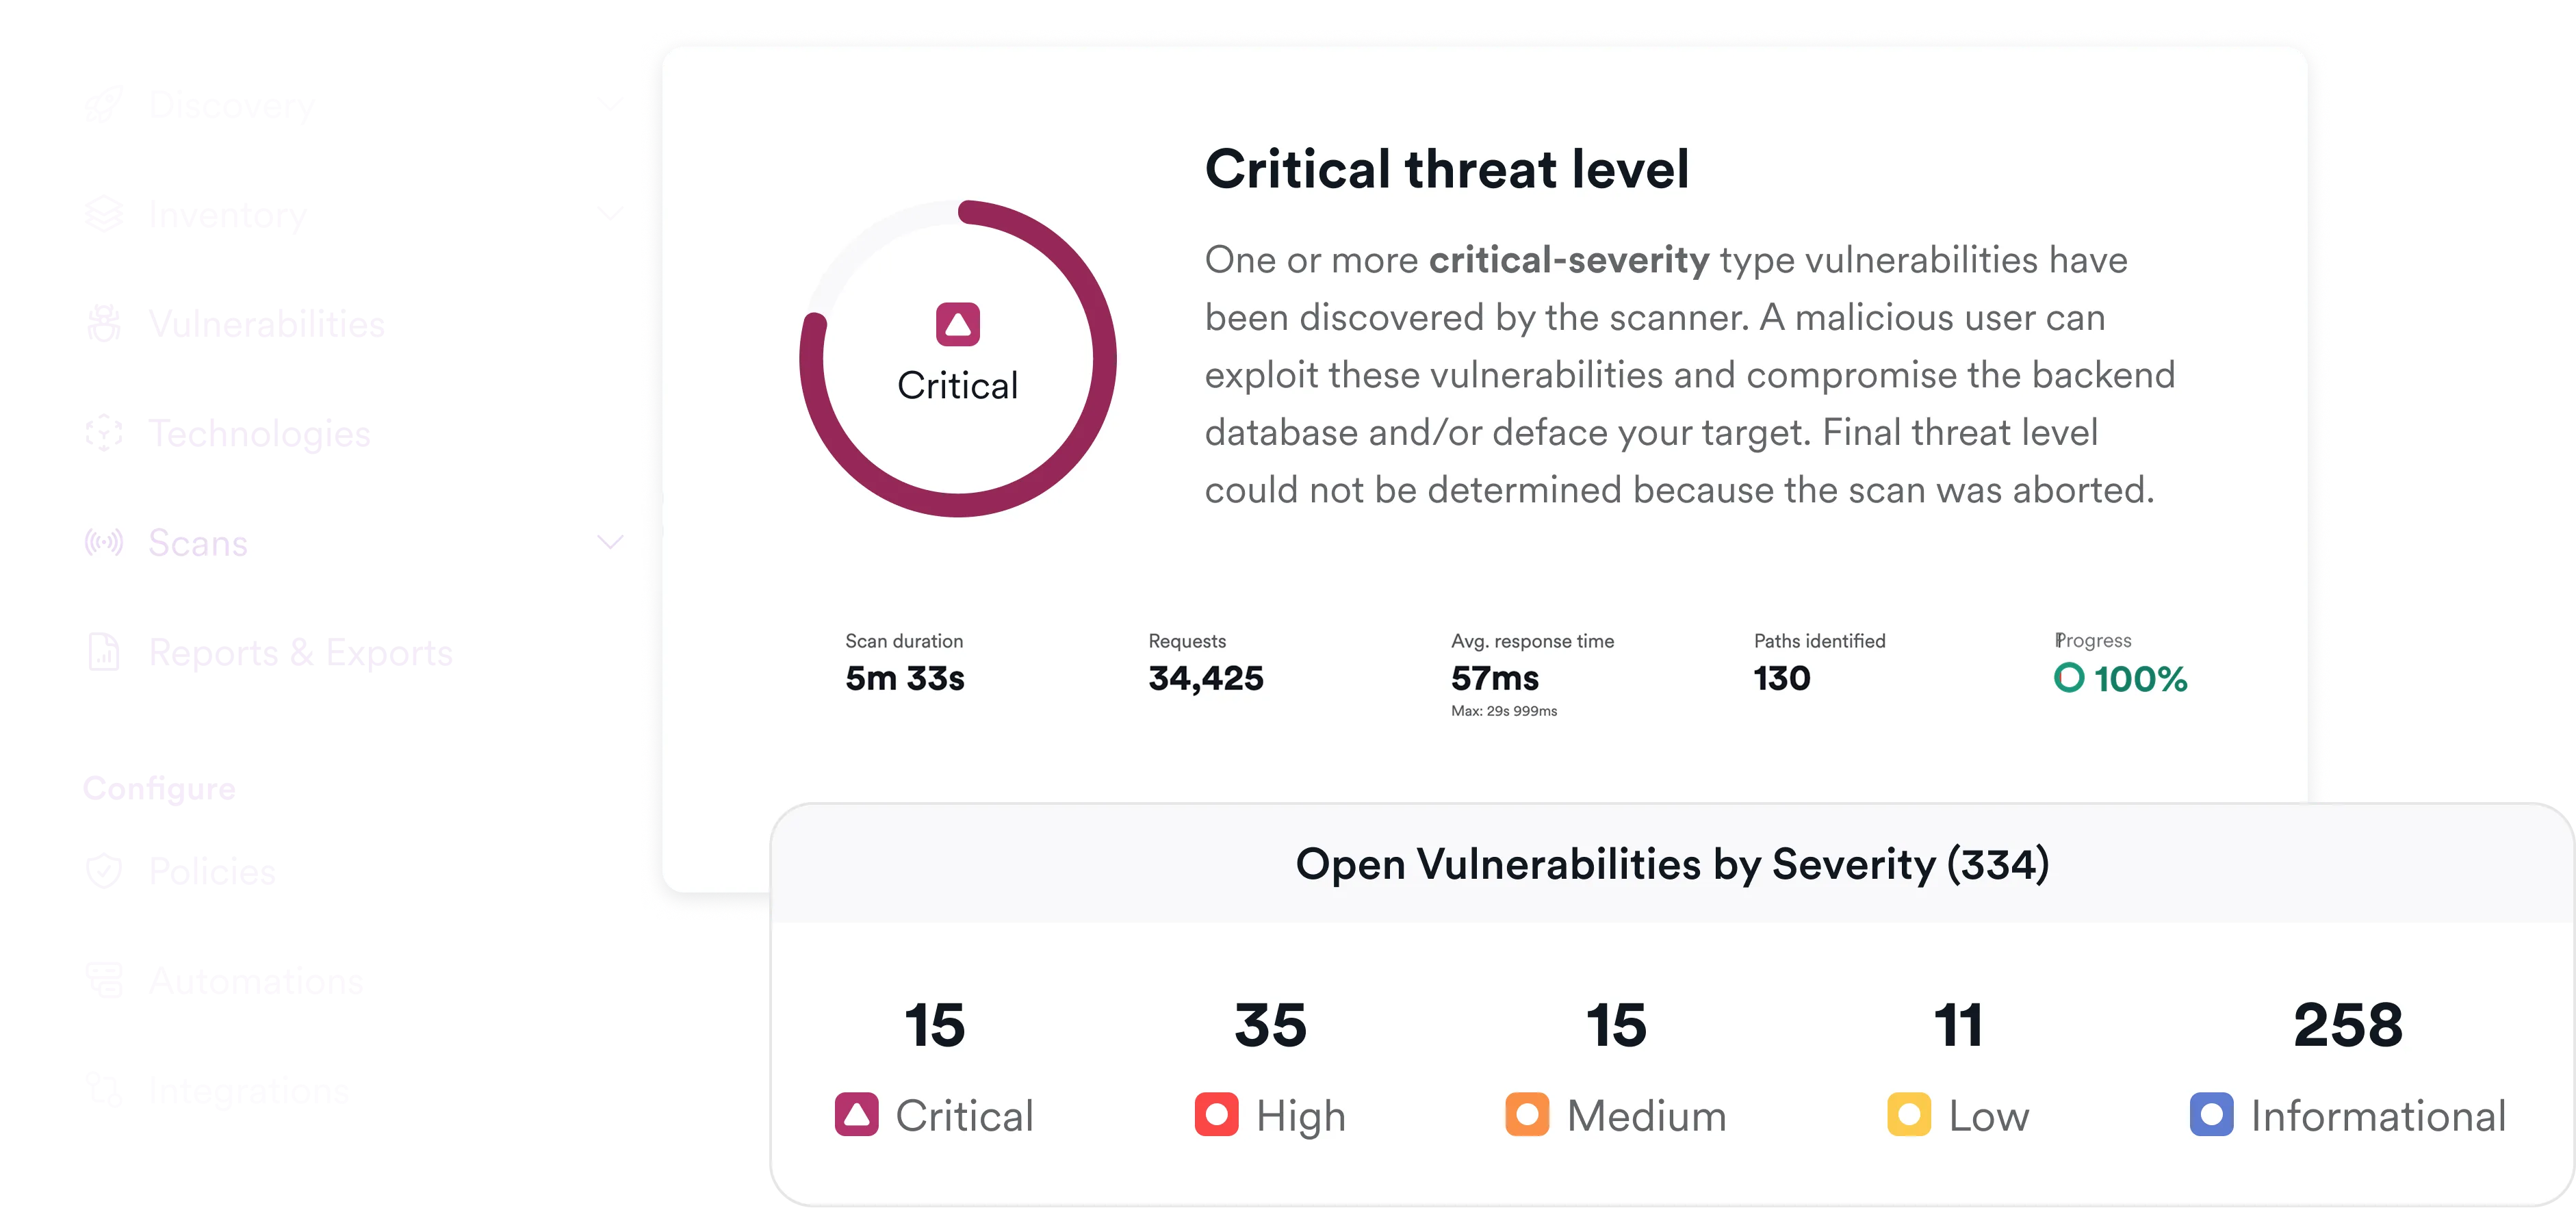
Invicti identifie et corrèle les erreurs de configuration, les secrets et les exploits dans une vue unique et claire des vulnérabilités priorisées pour faciliter la remédiation par votre équipe.

Identifiez les risques au plus tôt
Détectez les problèmes de sécurité dans le code, les configurations, les dépendances et les conteneurs avant qu'ils n'atteignent la production.

Sécurisez les applications cloud
Testez les applications et API déployées dans le cloud à la recherche de vulnérabilités exploitables, comme le feraient des attaquants.

Priorisez les risques réels
Corrélez les résultats à travers toute la pile et concentrez les équipes sur les vulnérabilités qui présentent un risque réel et avéré.
Détecter les problèmes avant qu'ils ne deviennent coûteux
Analysez le code, les configurations et les dépendances pendant le développement pour réduire les risques en aval sans ralentir la livraison.
Sécuriser ce qui s'exécute dans le cloud
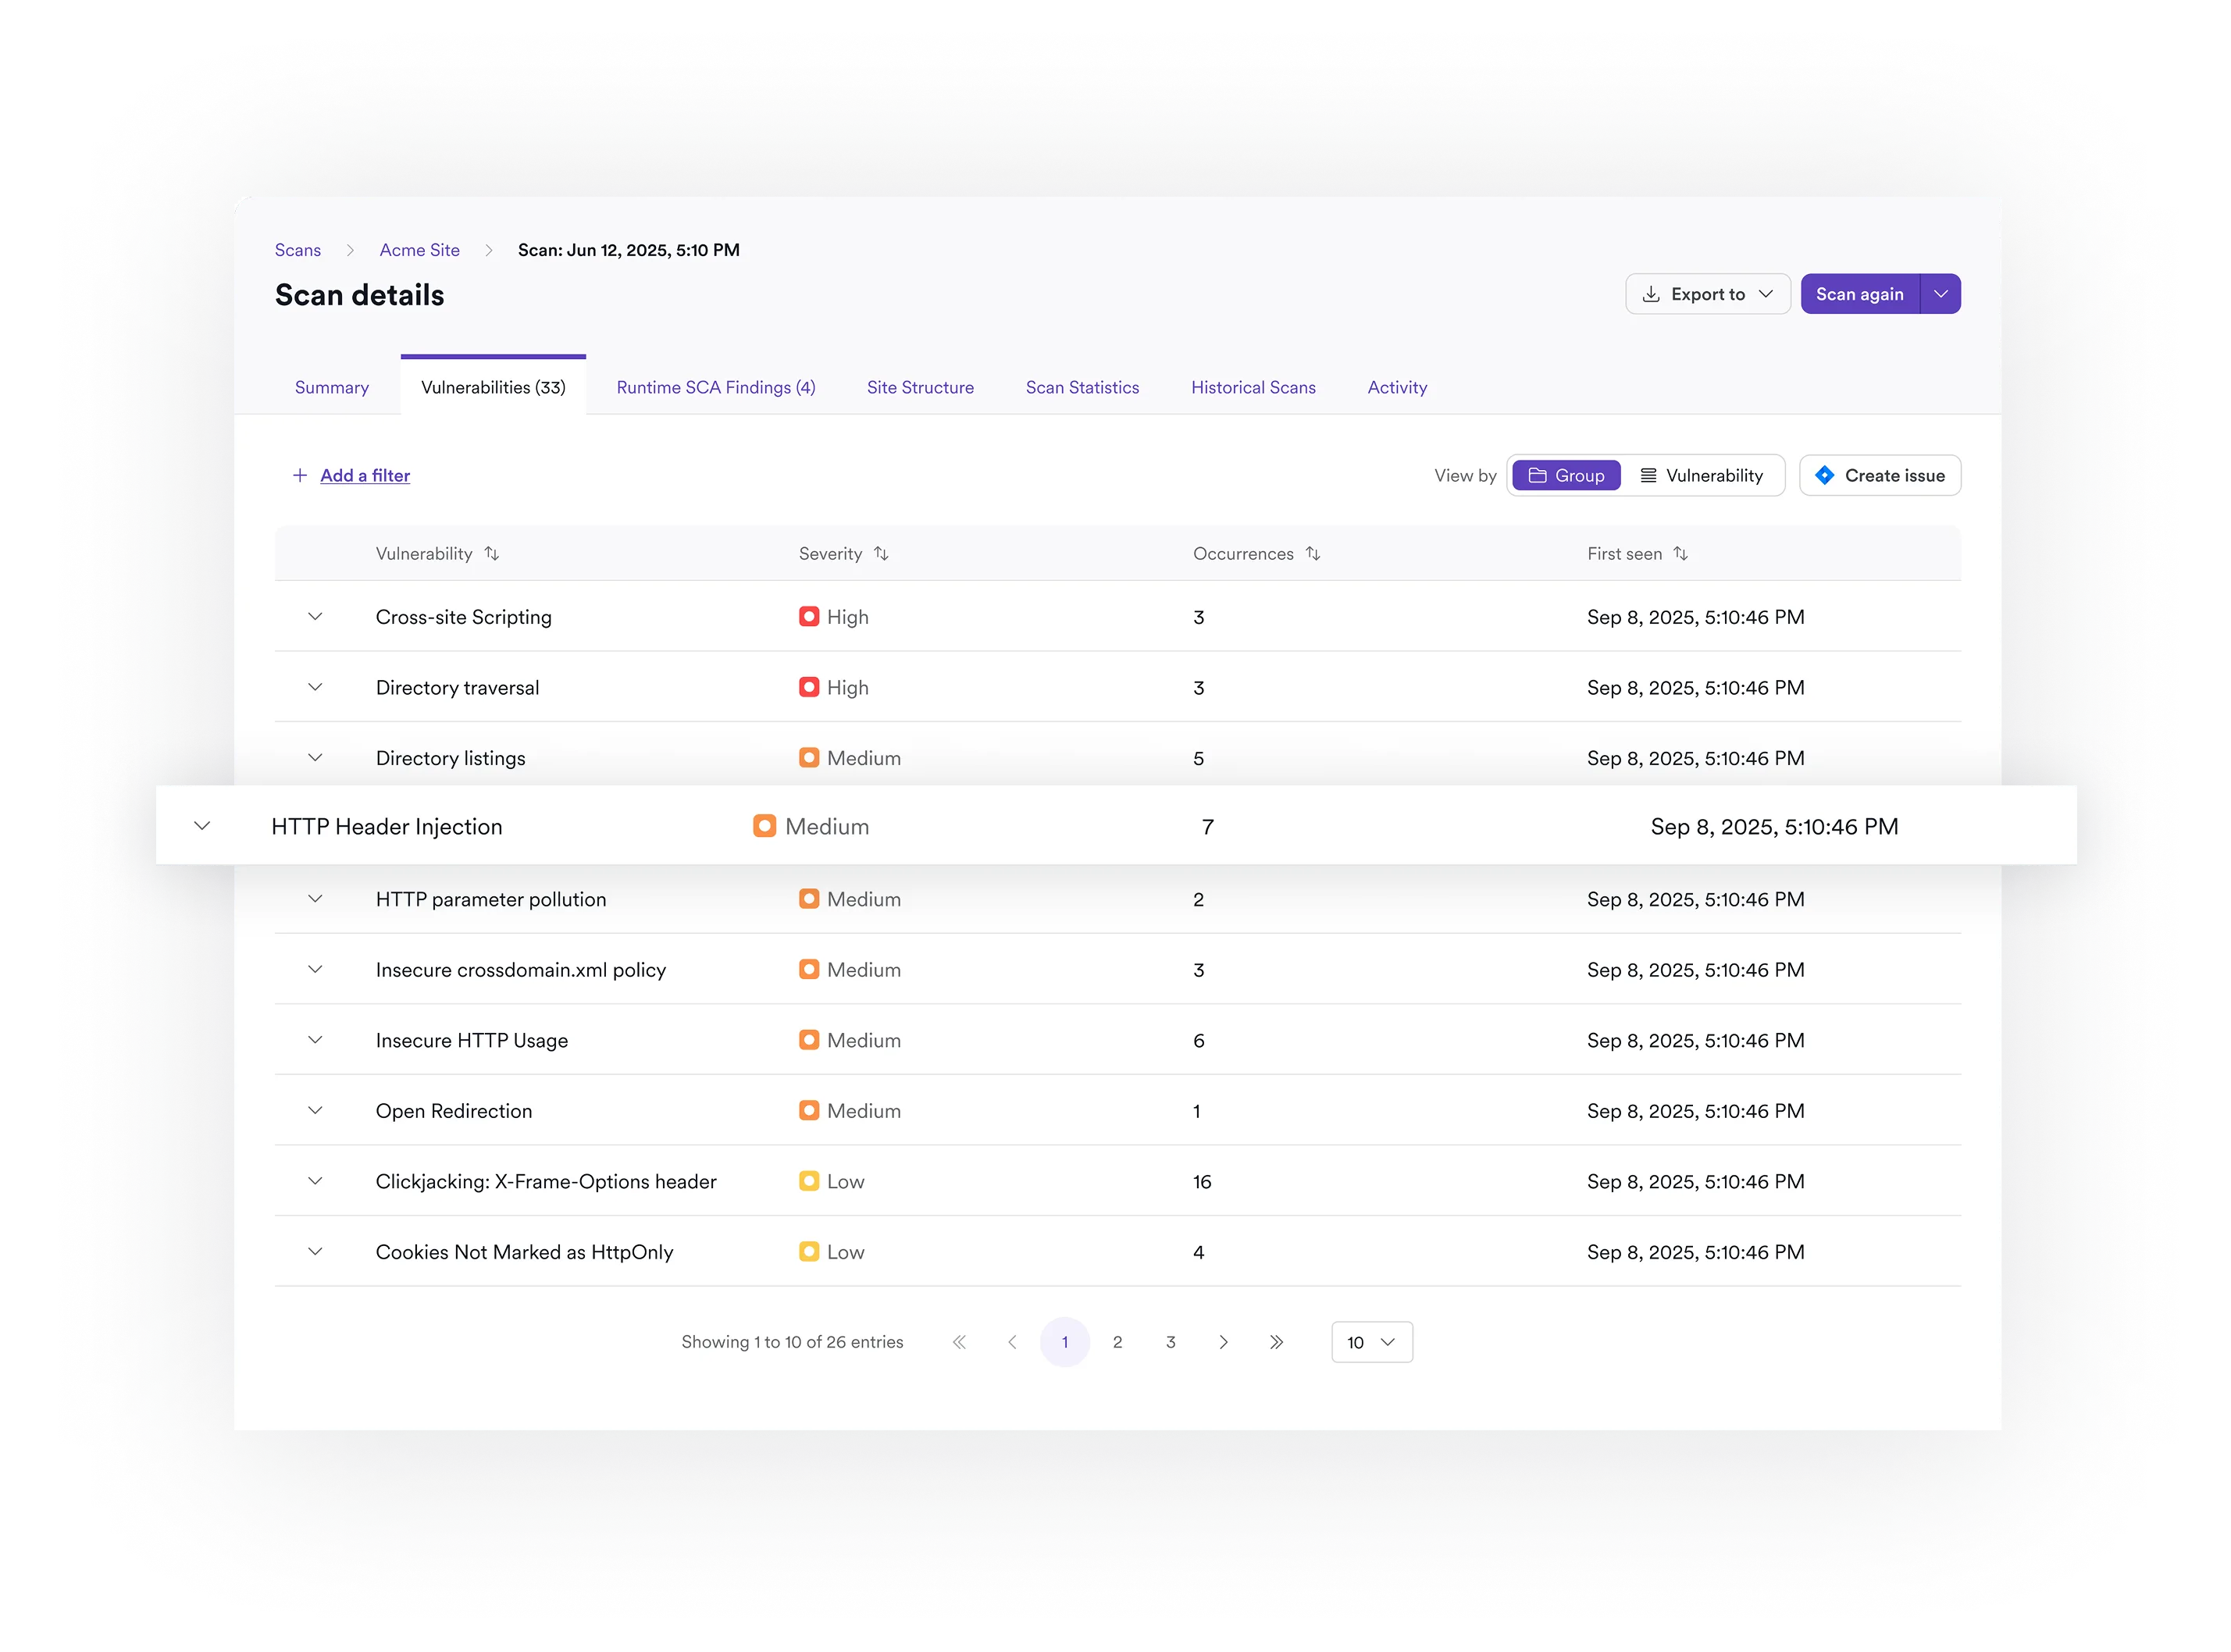
Testez les applications telles qu'elles s'exécutent réellement dans le cloud. Identifiez et validez les vulnérabilités exploitables accessibles aux attaquants.

Corréler et hiérarchiser les risques dans une vue unique
Corrélez et hiérarchisez les risques sur l'ensemble de votre surface d'attaque. Une vue unique et claire indique à votre équipe ce qui est exploitable et ce qui doit être traité en priorité.

Témoignages clients

« Pour un plus grand nombre de sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats d'analyse et procéder à la remédiation à notre guise. En conséquence, le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »
– Brian Brackenborough | CISO, Channel 4

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »
– Henk-Jan Angerman | Fondateur, SECWATCH

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur et a trouvé davantage de failles. »
– Andy Gambles | Analyste senior, OCDE

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport coût-bénéfice. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
– Harald Nandke | Consultant principal, Unify (désormais Mitel)
Questions fréquentes sur l'AppSec cloud
Qu'entendez-vous par AppSec cloud ?
L'AppSec cloud se concentre sur la sécurisation des applications et des API exécutées dans le cloud. Il teste la manière dont de vrais attaquants peuvent exploiter vos applications en direct, quel que soit leur hébergement.
Quels types de frameworks IaC prenez-vous en charge ?
Invicti prend en charge les formats IaC courants tels que Terraform, CloudFormation et les manifestes Kubernetes, permettant une détection précoce des configurations cloud risquées dans les pipelines CI/CD.
En quoi l'analyse IaC diffère-t-elle du CSPM ?
L'analyse IaC permet de prévenir les configurations non sécurisées avant leur déploiement, tandis que le CSPM surveille les environnements cloud après le déploiement. Invicti se concentre sur la prévention précoce et les risques liés à la couche applicative, et non sur la surveillance continue des comptes cloud.
Est-ce la même chose que le CSPM ?
Les outils CSPM surveillent l'infrastructure cloud en temps réel pour détecter les problèmes de configuration et de conformité liés à l'IAM, au stockage et aux paramètres réseau. Invicti se concentre sur les risques au niveau de la couche applicative : analyse du code, des dépendances, des API et des applications en cours d'exécution pour identifier les vulnérabilités exploitables.
Quelles parties de la pile applicative cloud Invicti sécurise-t-il ?
Invicti sécurise tout, du code et des configurations aux conteneurs et aux applications en cours d'exécution. Cela inclut l'IaC, les dépendances open-source, les images de conteneurs, les API et le comportement en production.
Analysez-vous les dépendances open-source utilisées dans les applications cloud ?
Oui. Invicti identifie les dépendances open-source vulnérables et les images de base utilisées dans les applications cloud-native, aidant ainsi les équipes à gérer les risques liés à la chaîne d'approvisionnement logicielle.
Ressources
Remontez jusqu'à la source du risque
Réduisez le bruit et remédiation aux vulnérabilités applicatives dans le cloud
