
Cloud-AppSec
Cloud-AppSec verwalten
Cloud-Anwendungssicherheit, die ausnutzbare Risiken in IaC, Containern, APIs und produktiven Anwendungen erkennt.

Über 5000 führende Unternehmen vertrauen auf Invicti





Risiken in Cloud-Anwendungen erkennen, priorisieren und reduzieren
In der Cloud bereitgestellte Anwendungen bergen Risiken in Code, Containern, APIs und zur Laufzeit.
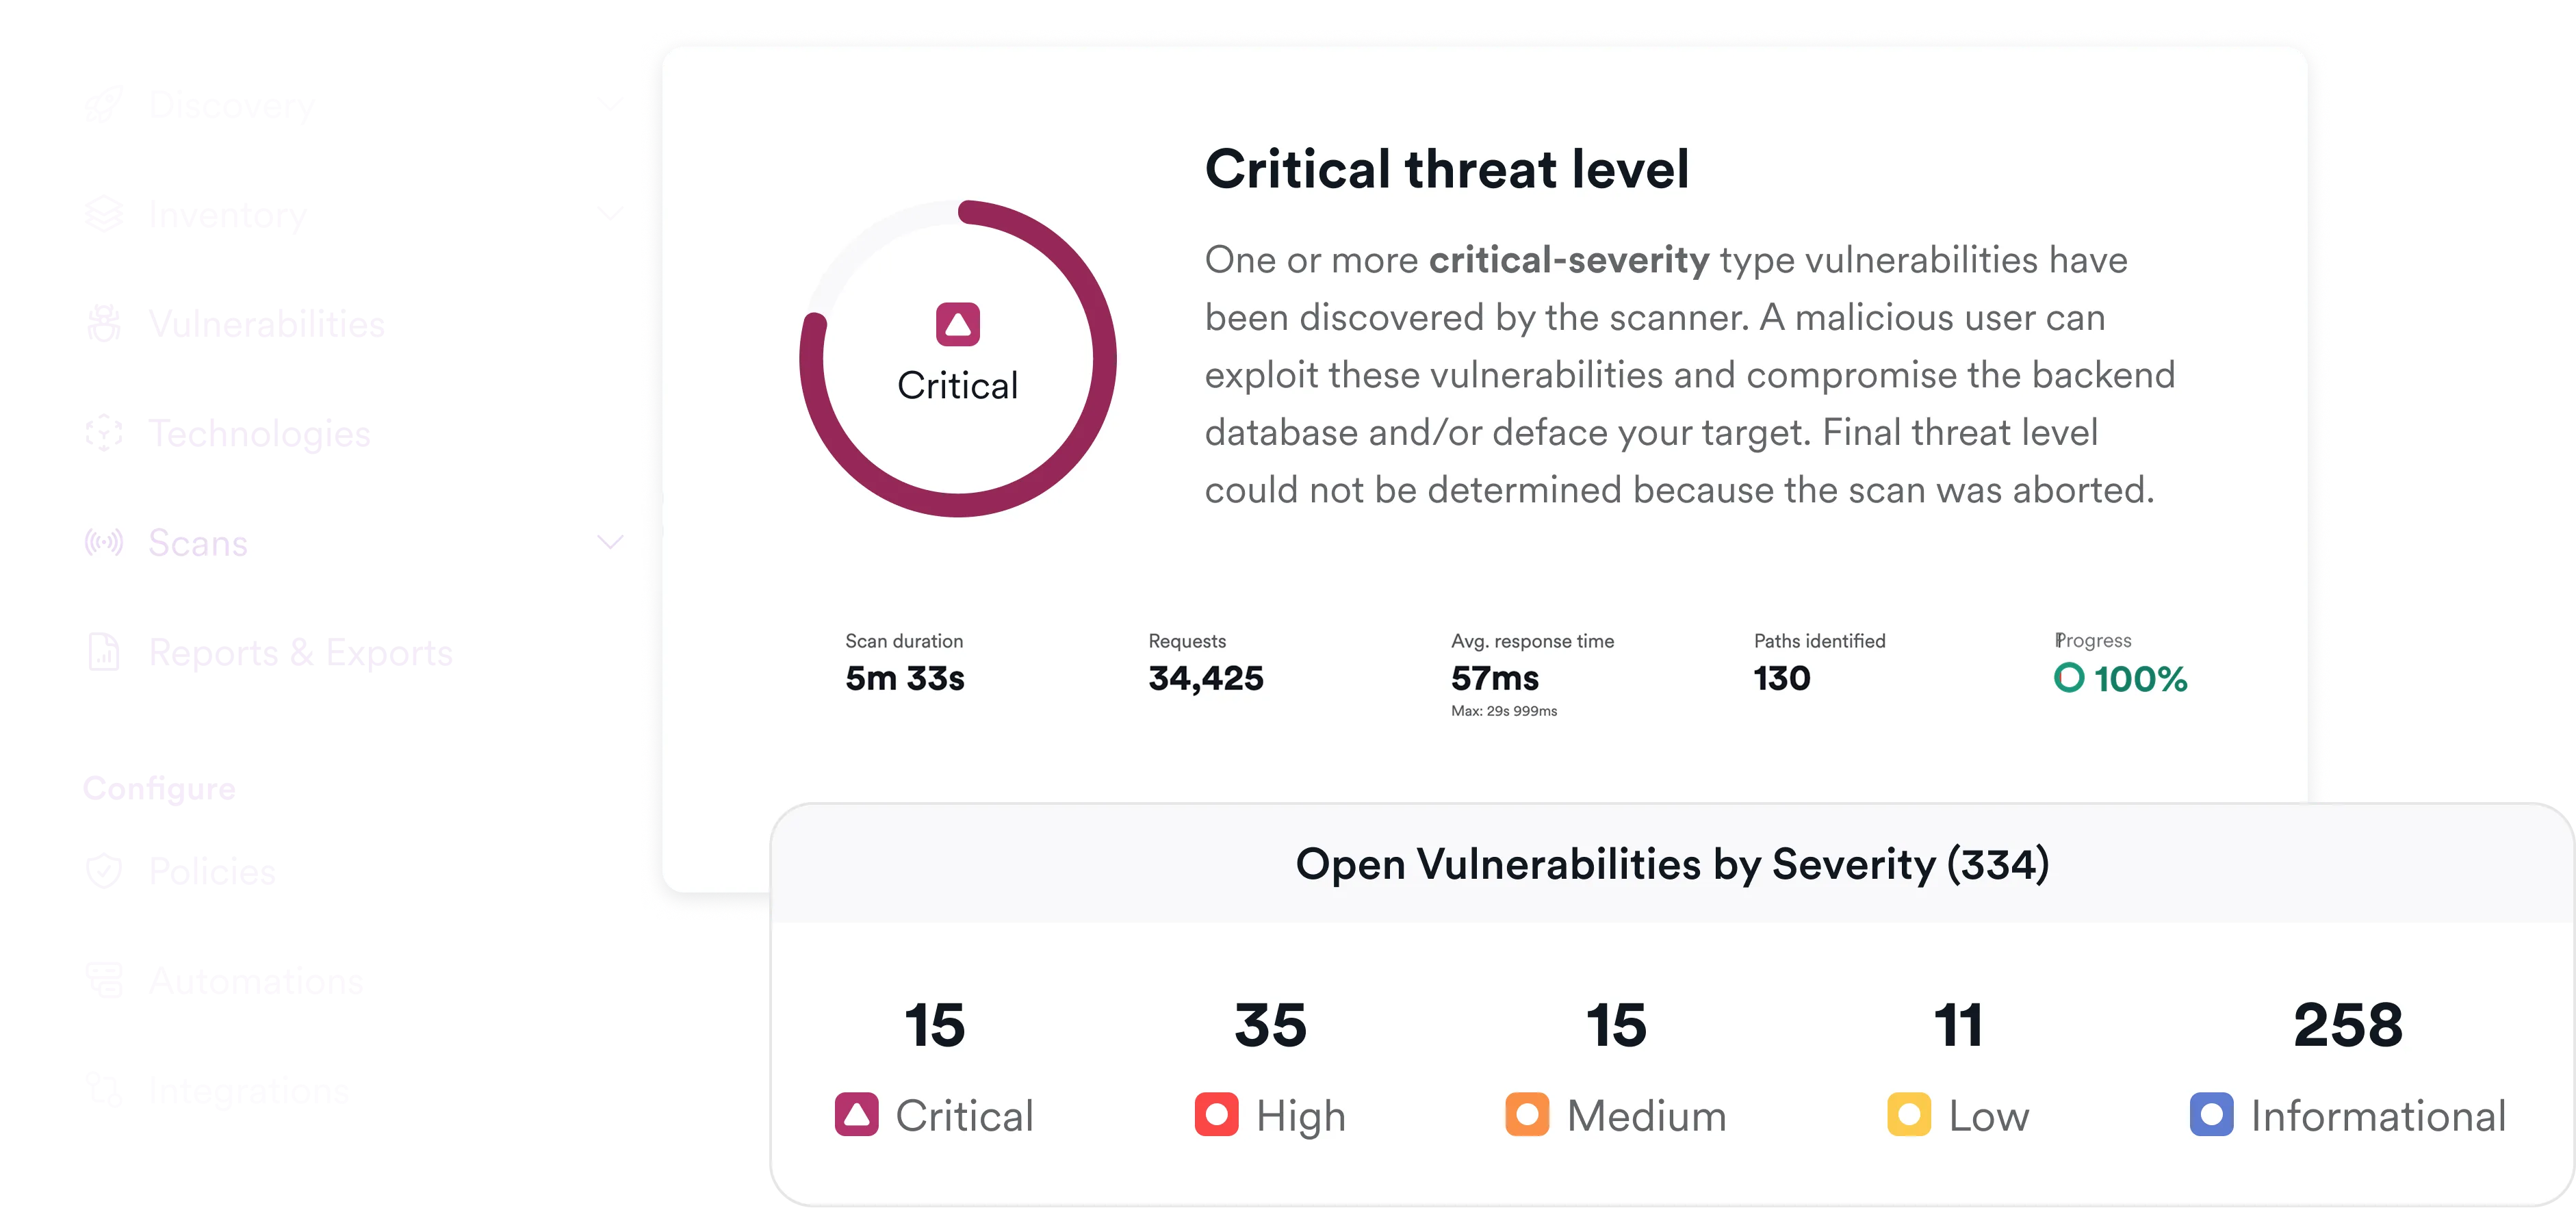
Invicti findet und korreliert Fehlkonfigurationen, Secrets und Exploits in einer übersichtlichen Ansicht priorisierter Schwachstellen, die Ihr Team angehen kann.

Risiken frühzeitig erkennen
Erkennen Sie Schwachstellen in Code, Konfigurationen, Abhängigkeiten und Containern, bevor diese in die Produktion gelangen.

Cloud-Anwendungen absichern
Testen Sie in der Cloud bereitgestellte Anwendungen und APIs auf ausnutzbare Schwachstellen, genau wie es Angreifer tun würden.

Echtes Risiko priorisieren
Korrelieren Sie Ergebnisse über den gesamten Stack hinweg und konzentrieren Sie Ihre Teams auf Schwachstellen, die ein echtes, nachgewiesenes Risiko darstellen.
Probleme erkennen, bevor sie teuer werden
Scannen Sie Code, Konfigurationen und Abhängigkeiten während der Entwicklung, um Risiken in nachgelagerten Phasen zu reduzieren, ohne die Bereitstellung zu verlangsamen.
Sichern Sie, was in der Cloud läuft
Testen Sie Anwendungen so, wie sie tatsächlich in der Cloud ausgeführt werden. Finden und validieren Sie ausnutzbare Schwachstellen, die für Angreifer erreichbar sind.

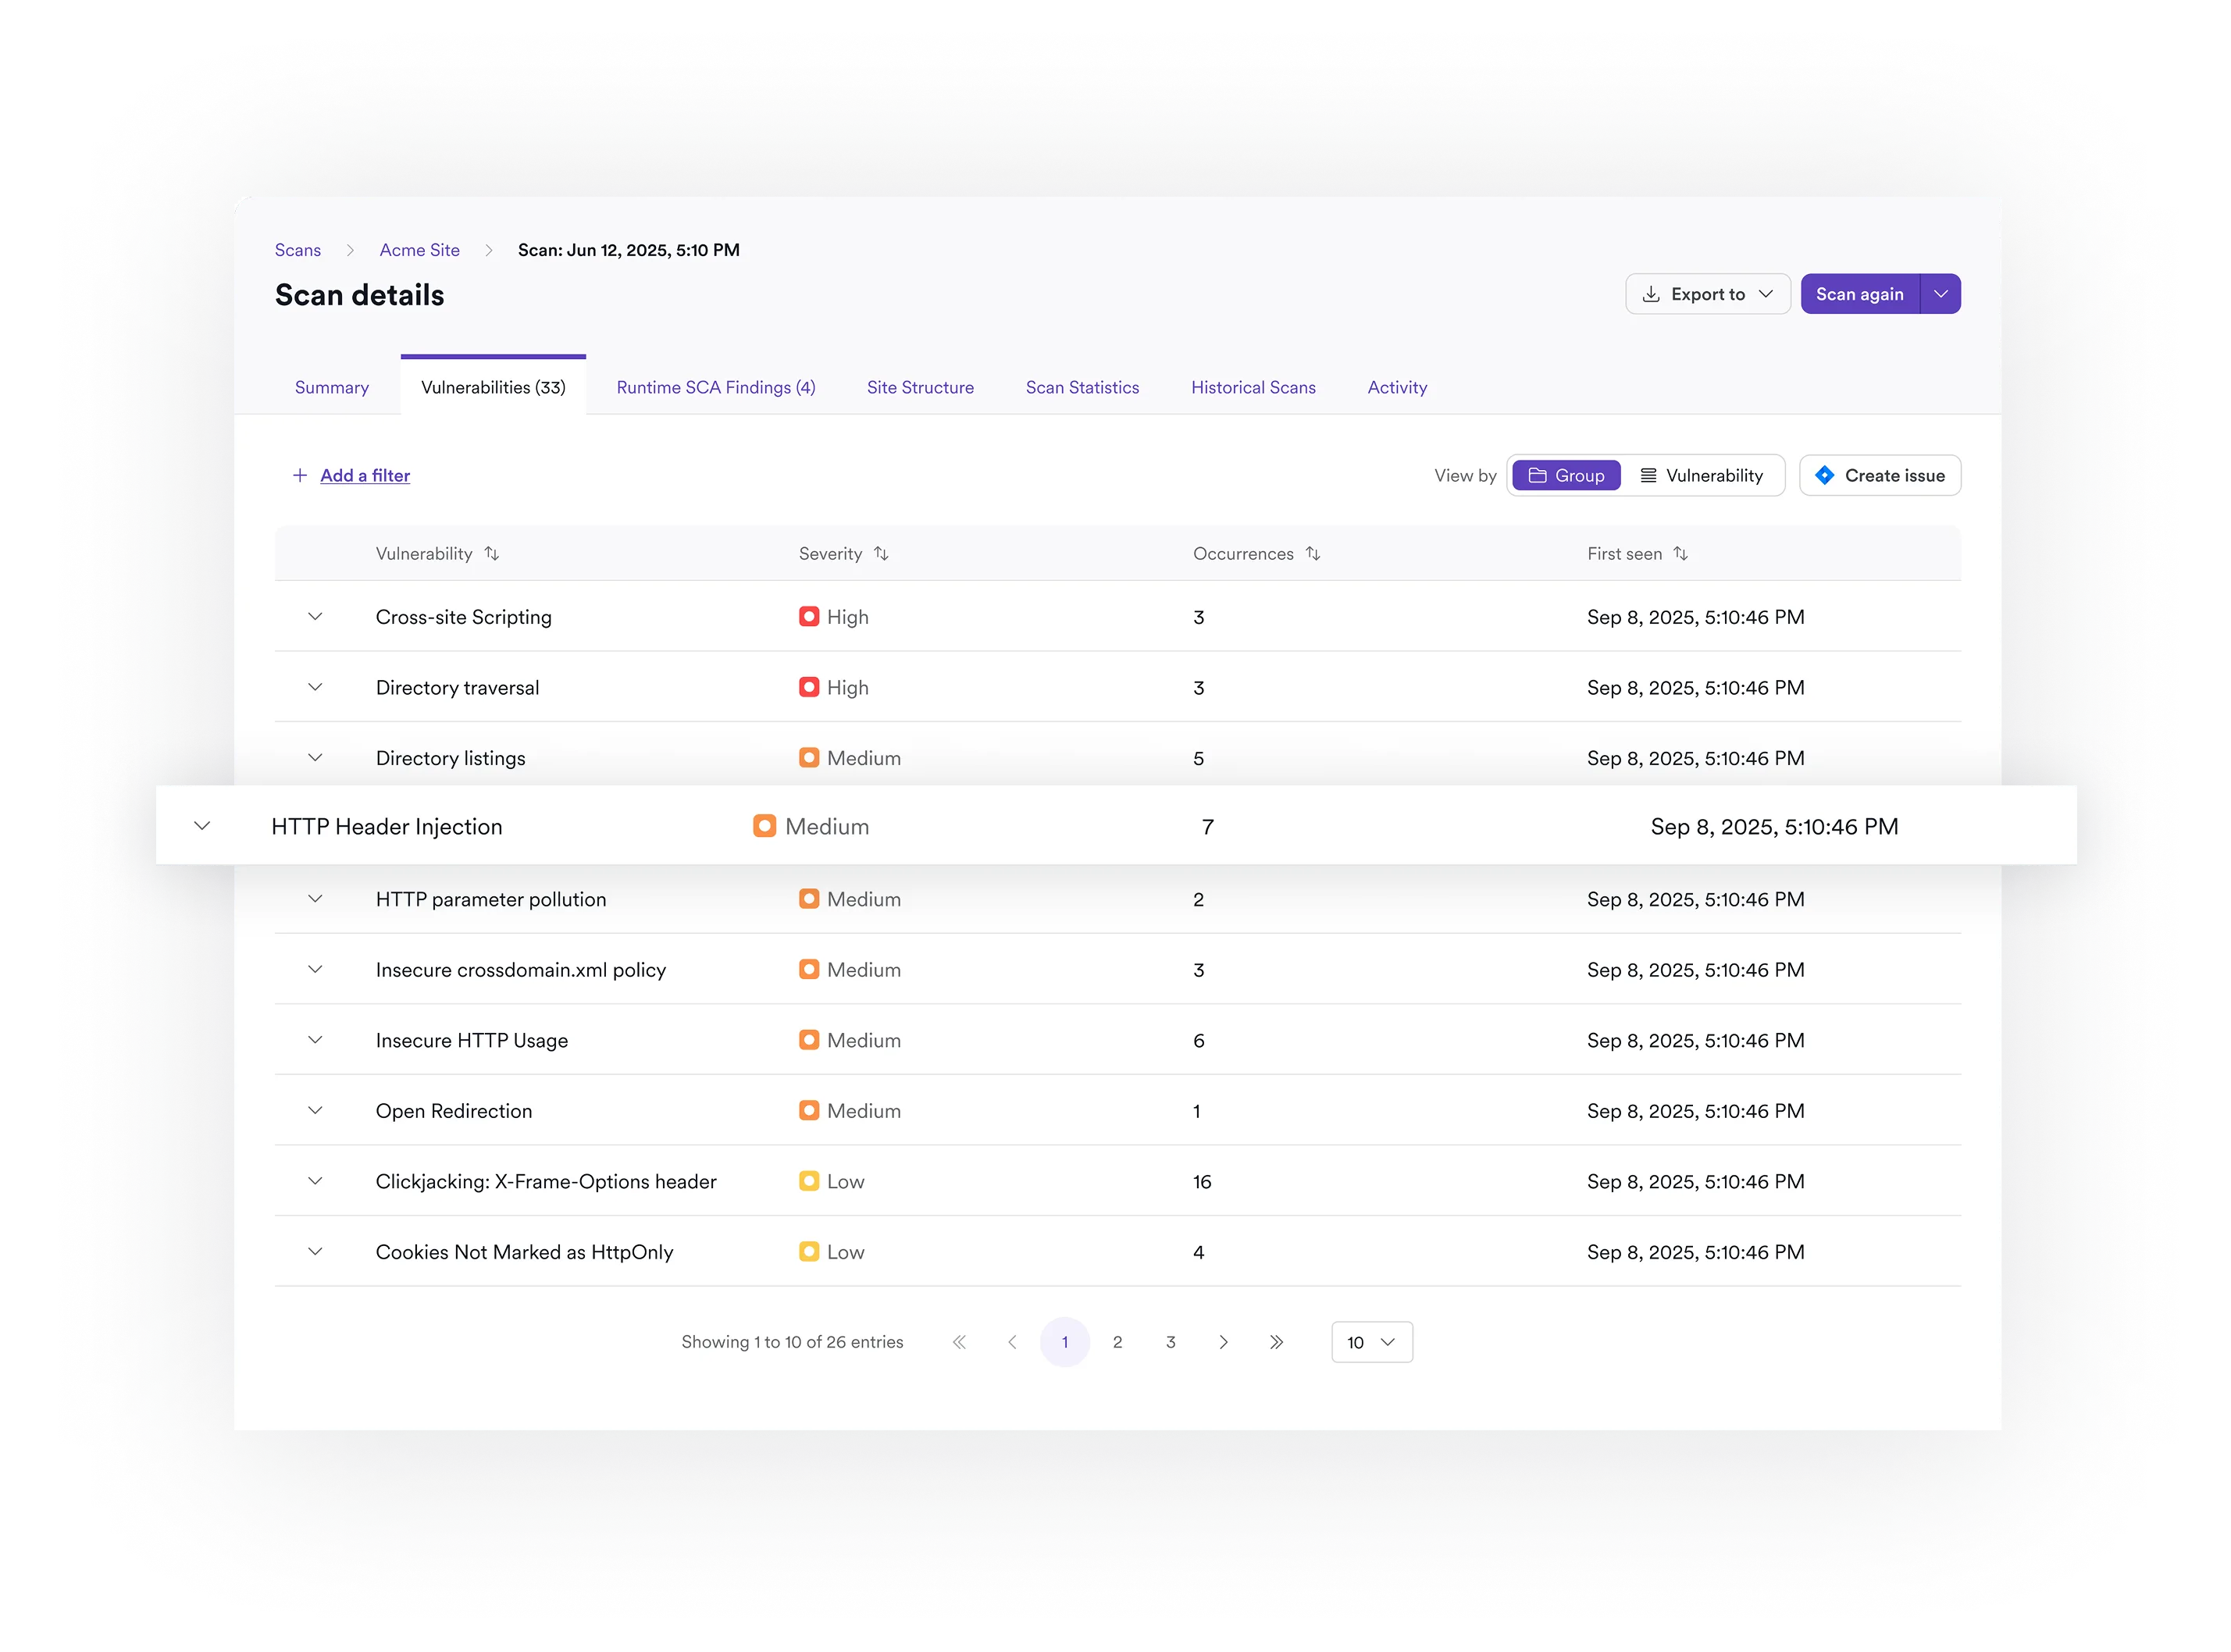
Risiken in einer einzigen Ansicht korrelieren und priorisieren
Korrelieren und priorisieren Sie Risiken über Ihre gesamte Angriffsfläche hinweg. Eine übersichtliche Ansicht zeigt Ihrem Team, welche Schwachstellen ausnutzbar sind und welche priorisiert werden müssen.

Das sagen unsere Kunden

„Für die meisten Websites müssen wir nun keine externen Sicherheitsüberprüfungen mehr in Auftrag geben. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank unser jährliches Budget für Penetrationstests fast sofort um etwa 60 % und ging im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Die Software ist sehr stabil, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
– Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zu Cloud-AppSec
Was meinen Sie mit Cloud-AppSec?
Cloud-AppSec konzentriert sich auf die Absicherung von Anwendungen und APIs, die in der Cloud ausgeführt werden. Dabei wird getestet, wie echte Angreifer Ihre Live-Anwendungen ausnutzen können, unabhängig davon, wo diese gehostet werden.
Welche Arten von IaC-Frameworks unterstützen Sie?
Invicti unterstützt gängige IaC-Formate wie Terraform, CloudFormation und Kubernetes-Manifeste und ermöglicht so die frühzeitige Erkennung riskanter Cloud-Konfigurationen in CI/CD-Pipelines.
Wie unterscheidet sich IaC-Scanning von CSPM?
IaC-Scans verhindern unsichere Konfigurationen vor der Bereitstellung, während CSPM Cloud-Umgebungen nach der Bereitstellung überwacht. Invicti konzentriert sich auf die frühzeitige Prävention und Risiken auf Anwendungsebene – nicht auf die kontinuierliche Überwachung von Cloud-Konten.
Ist das dasselbe wie CSPM?
CSPM-Tools überwachen die Live-Cloud-Infrastruktur auf Konfigurations- und Compliance-Probleme wie IAM-, Speicher- und Netzwerkeinstellungen. Invicti konzentriert sich auf Risiken auf Anwendungsebene: das Scannen von Code, Abhängigkeiten, APIs und laufenden Anwendungen, um ausnutzbare Schwachstellen zu finden.
Welche Bereiche des Cloud-AppSec-Stacks deckt Invicti ab?
Invicti sichert alles ab – von Code und Konfigurationen bis hin zu Containern und laufenden Anwendungen. Dies umfasst IaC, Open-Source-Abhängigkeiten, Container-Images, APIs und das Laufzeitverhalten in der Produktion.
Scannen Sie Open-Source-Abhängigkeiten, die in Cloud-Anwendungen verwendet werden?
Ja. Invicti identifiziert anfällige Open-Source-Abhängigkeiten und Basis-Images, die in Cloud-nativen Anwendungen verwendet werden, und unterstützt Teams so beim Management von Risiken in der Software-Lieferkette.
Empfohlene Ressourcen
Risiken bis zur Quelle zurückverfolgen
Rauschen reduzieren und Schwachstellen in Cloud-Anwendungen beseitigen
