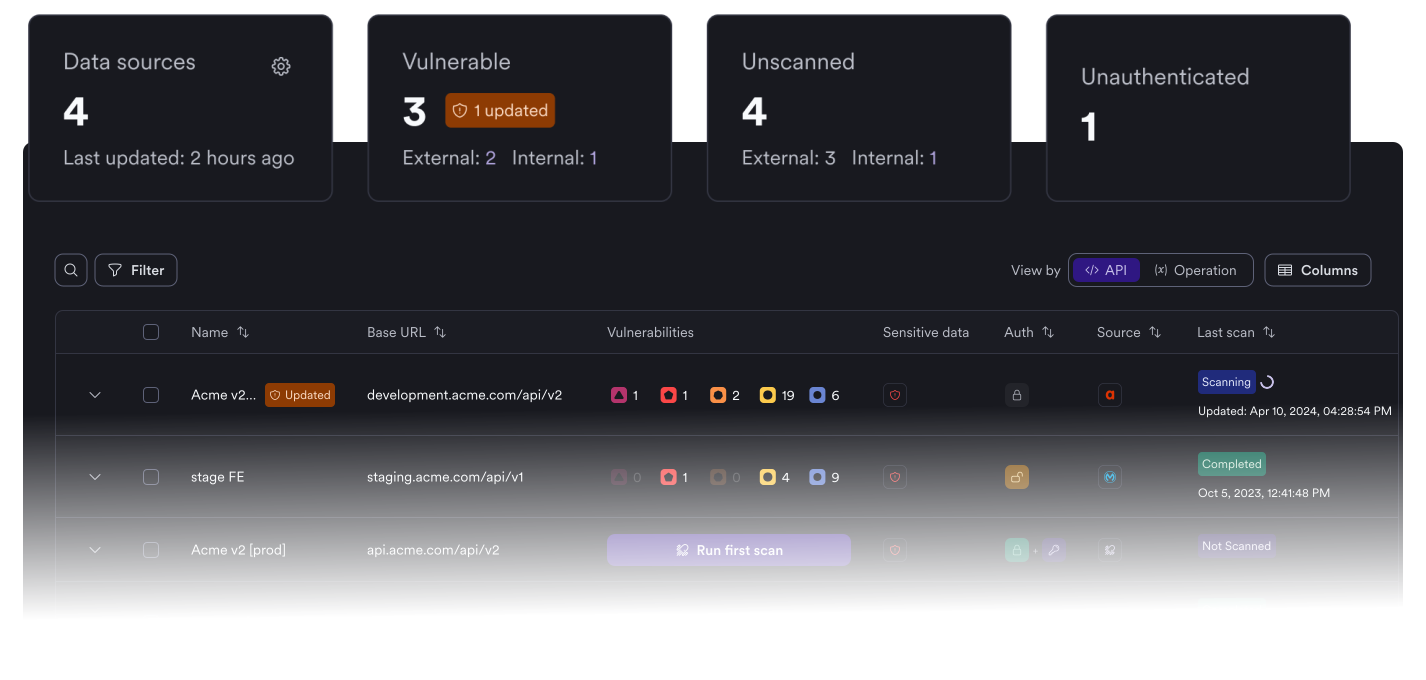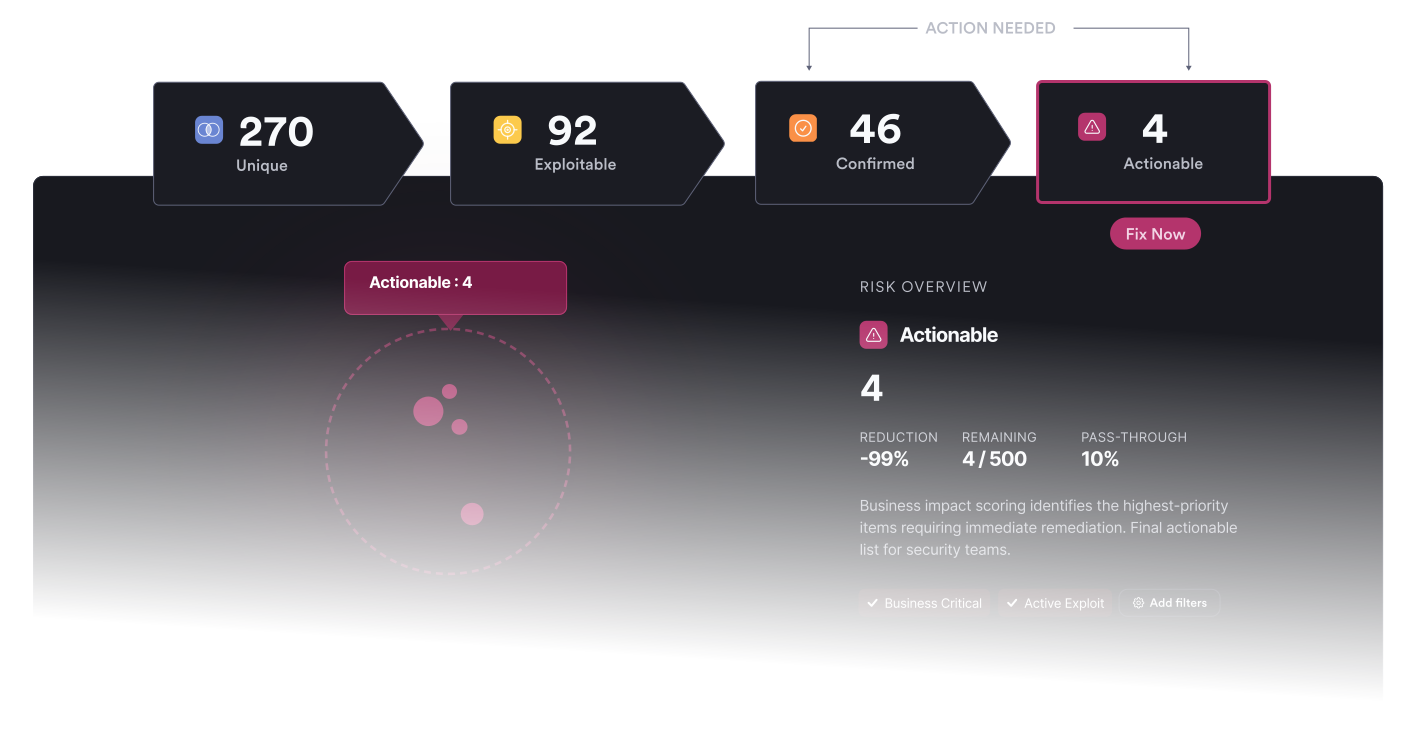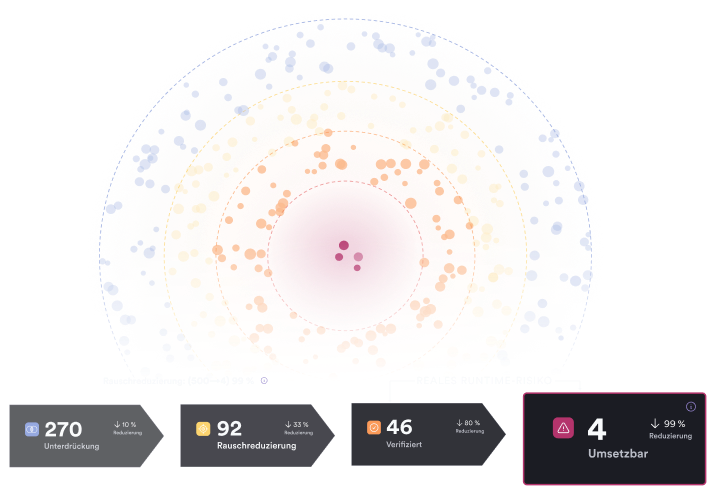
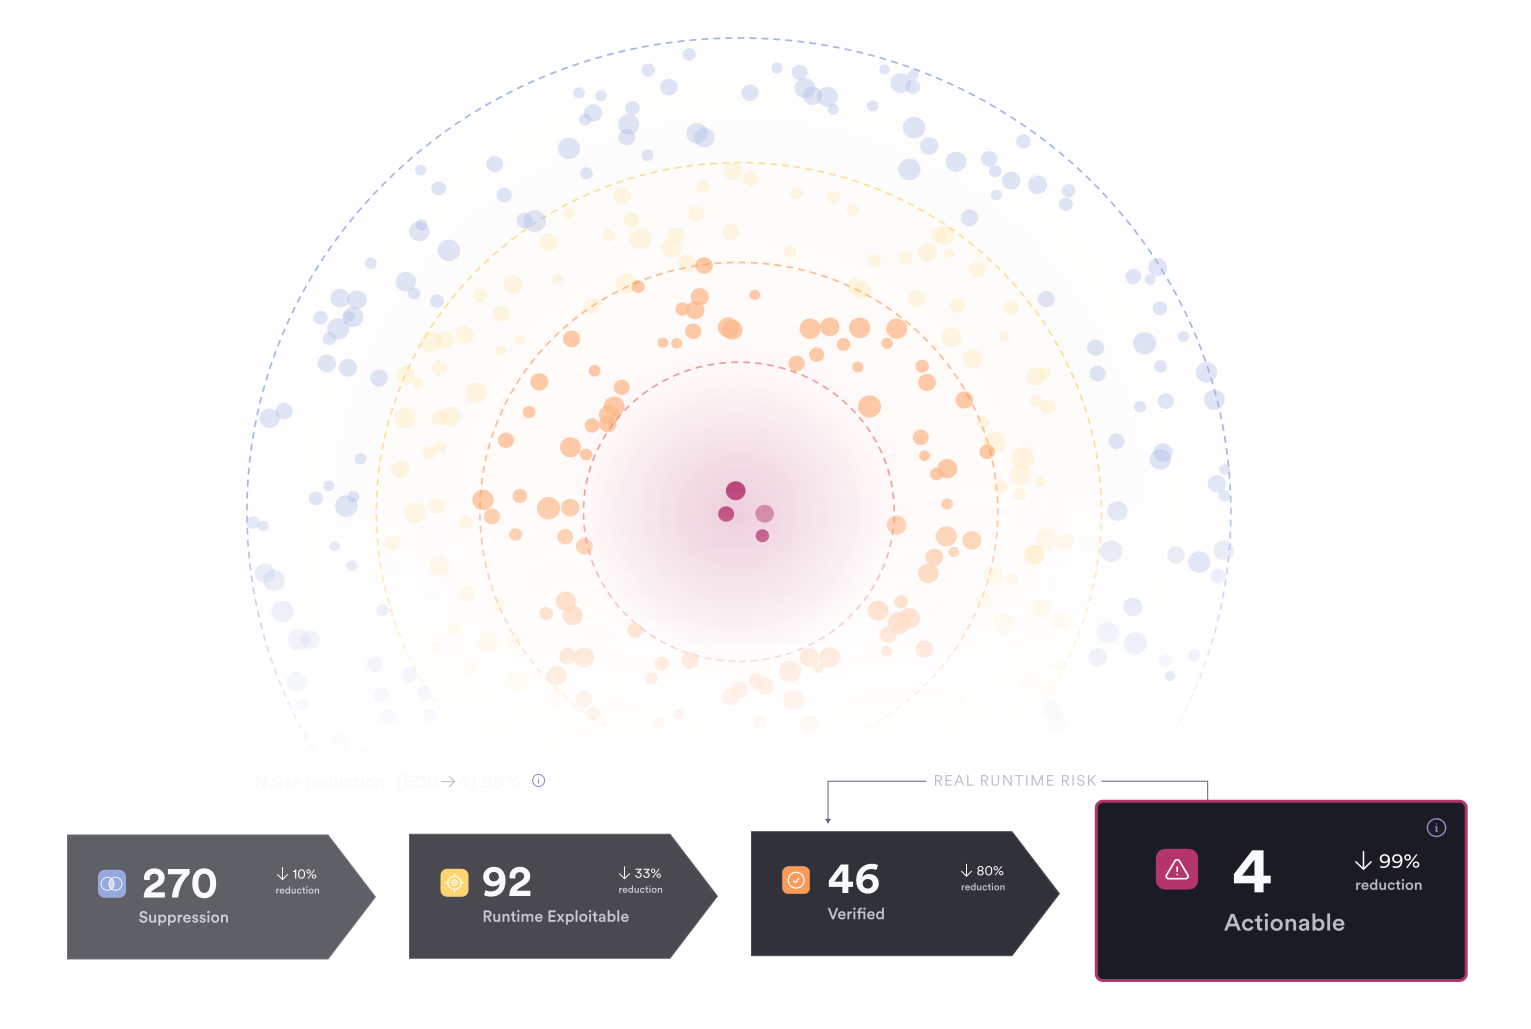
Die einzige AppSec-Plattform, die für die Geschwindigkeit und den Umfang der Softwareentwicklung im KI-Zeitalter entwickelt wurde. Langjährige Erfahrung mit Runtime Intelligence wird über sechs Scan-Engines hinweg angewendet und in einer einzigen Ansicht zusammengeführt, damit Sie echte Risiken erkennen.

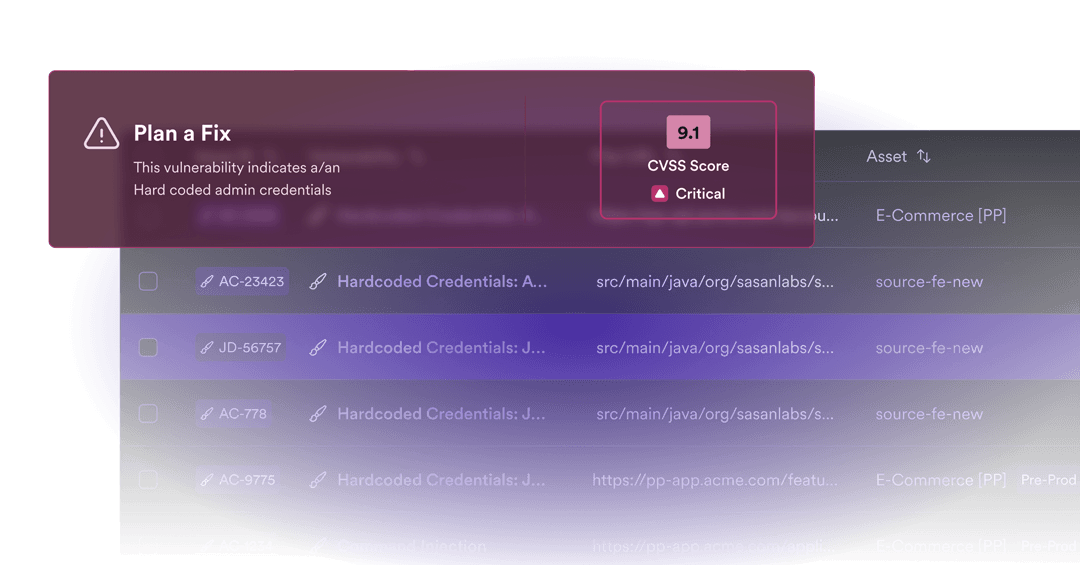
Invicti führt Sicherheitsergebnisse in einer zentralen Ansicht zusammen und nutzt Erkenntnisse zur Erreichbarkeit zur Laufzeit, Ausnutzbarkeit und zum Geschäftskontext, um relevante Schwachstellen aus der statischen Analyse zu priorisieren.
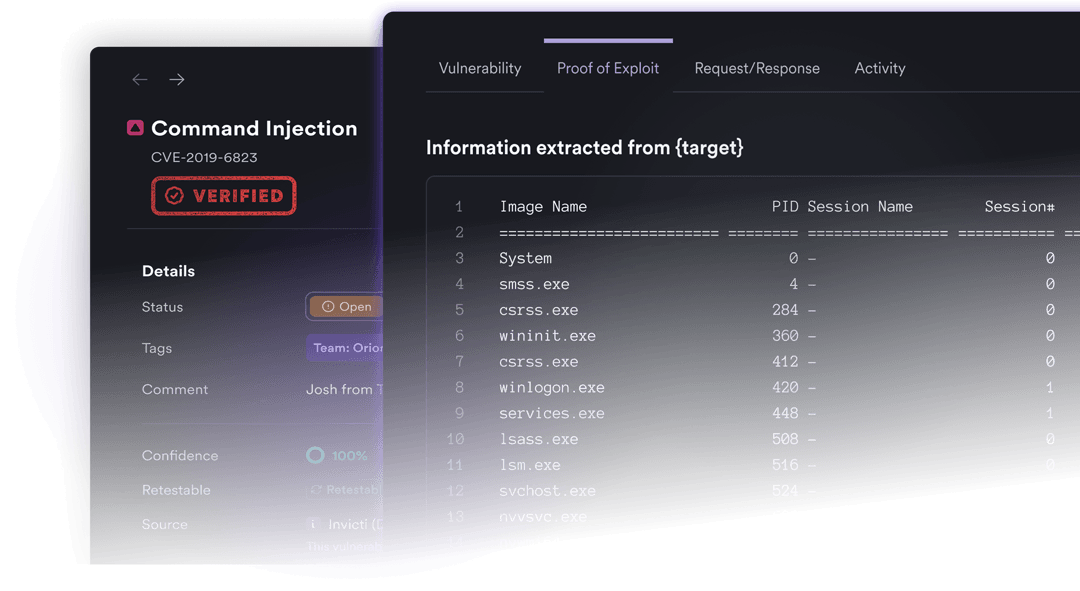
Laut einer Bewertung von Miercom bietet Invicti eine hohe DAST-Erkennungsgenauigkeit. Scannen Sie laufende Webanwendungen und APIs, verifizieren Sie viele Arten von Schwachstellen automatisch mit proof-based scanning und helfen Sie Entwicklungsteams, sich auf Schwachstellen mit tatsächlichem Geschäftsrisiko zu konzentrieren.

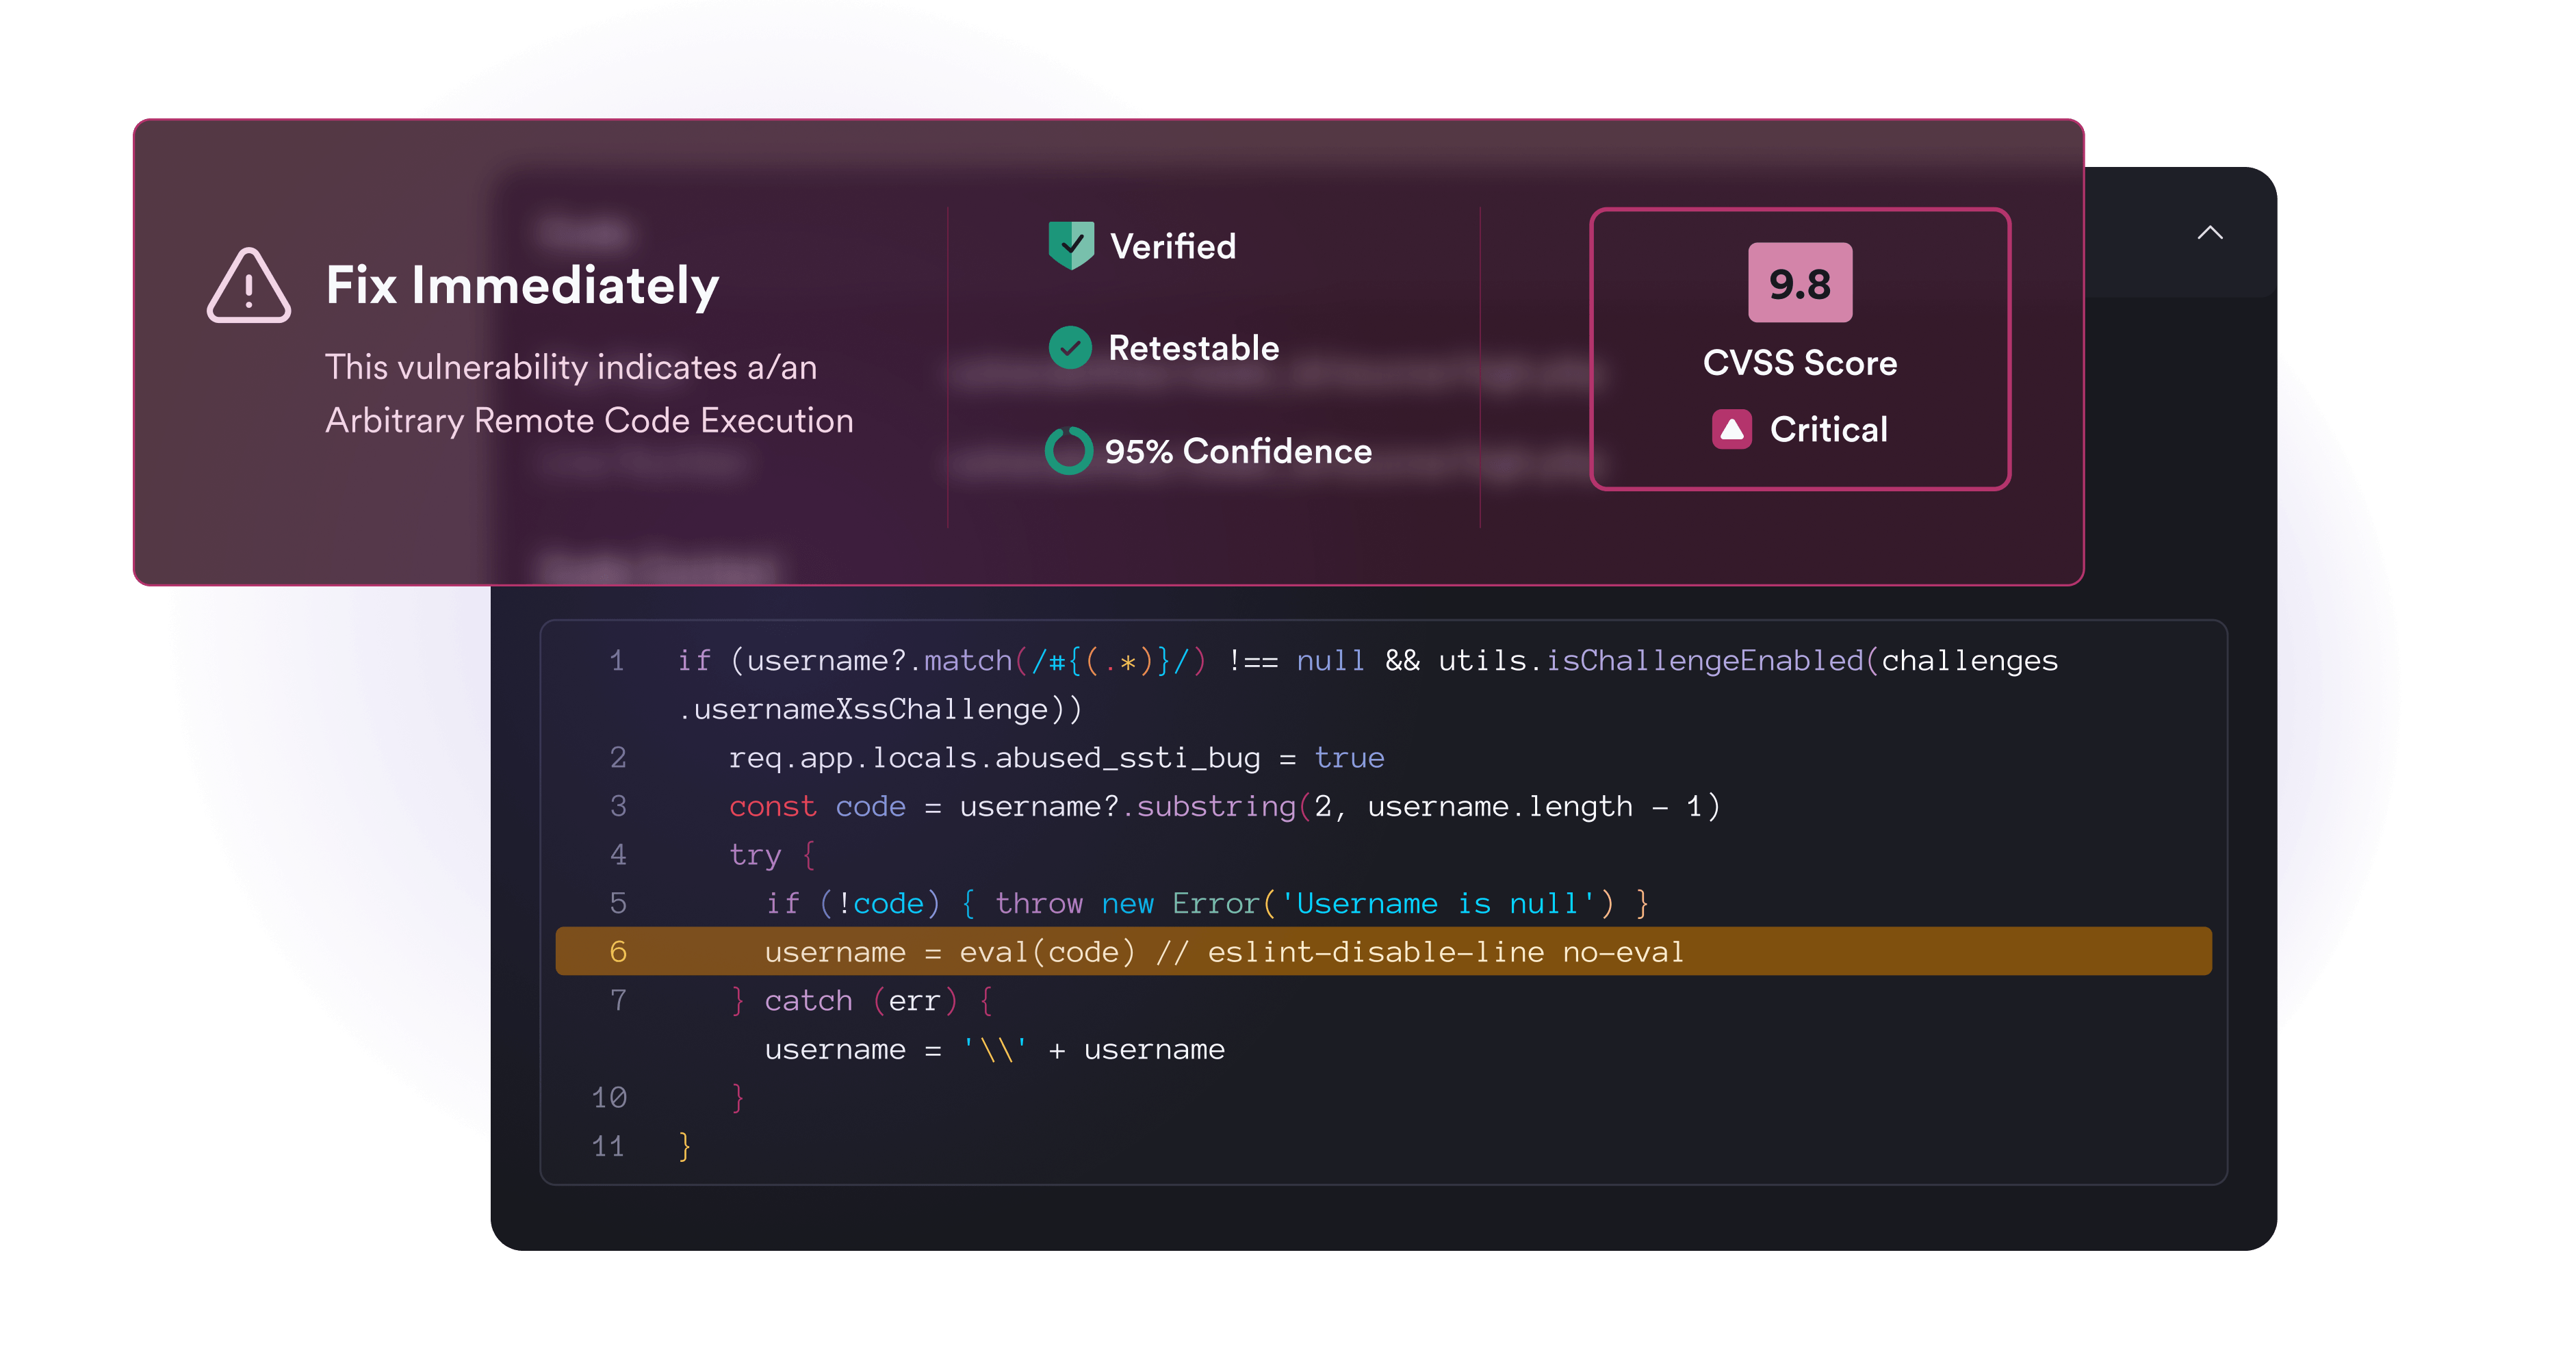
Invicti SAST verknüpft Ergebnisse der statischen Codeanalyse mit verifizierten Schwachstellen aus Laufzeittests, Informationen zu den zuständigen Entwicklungsteams und konkreten Remediation-Empfehlungen.

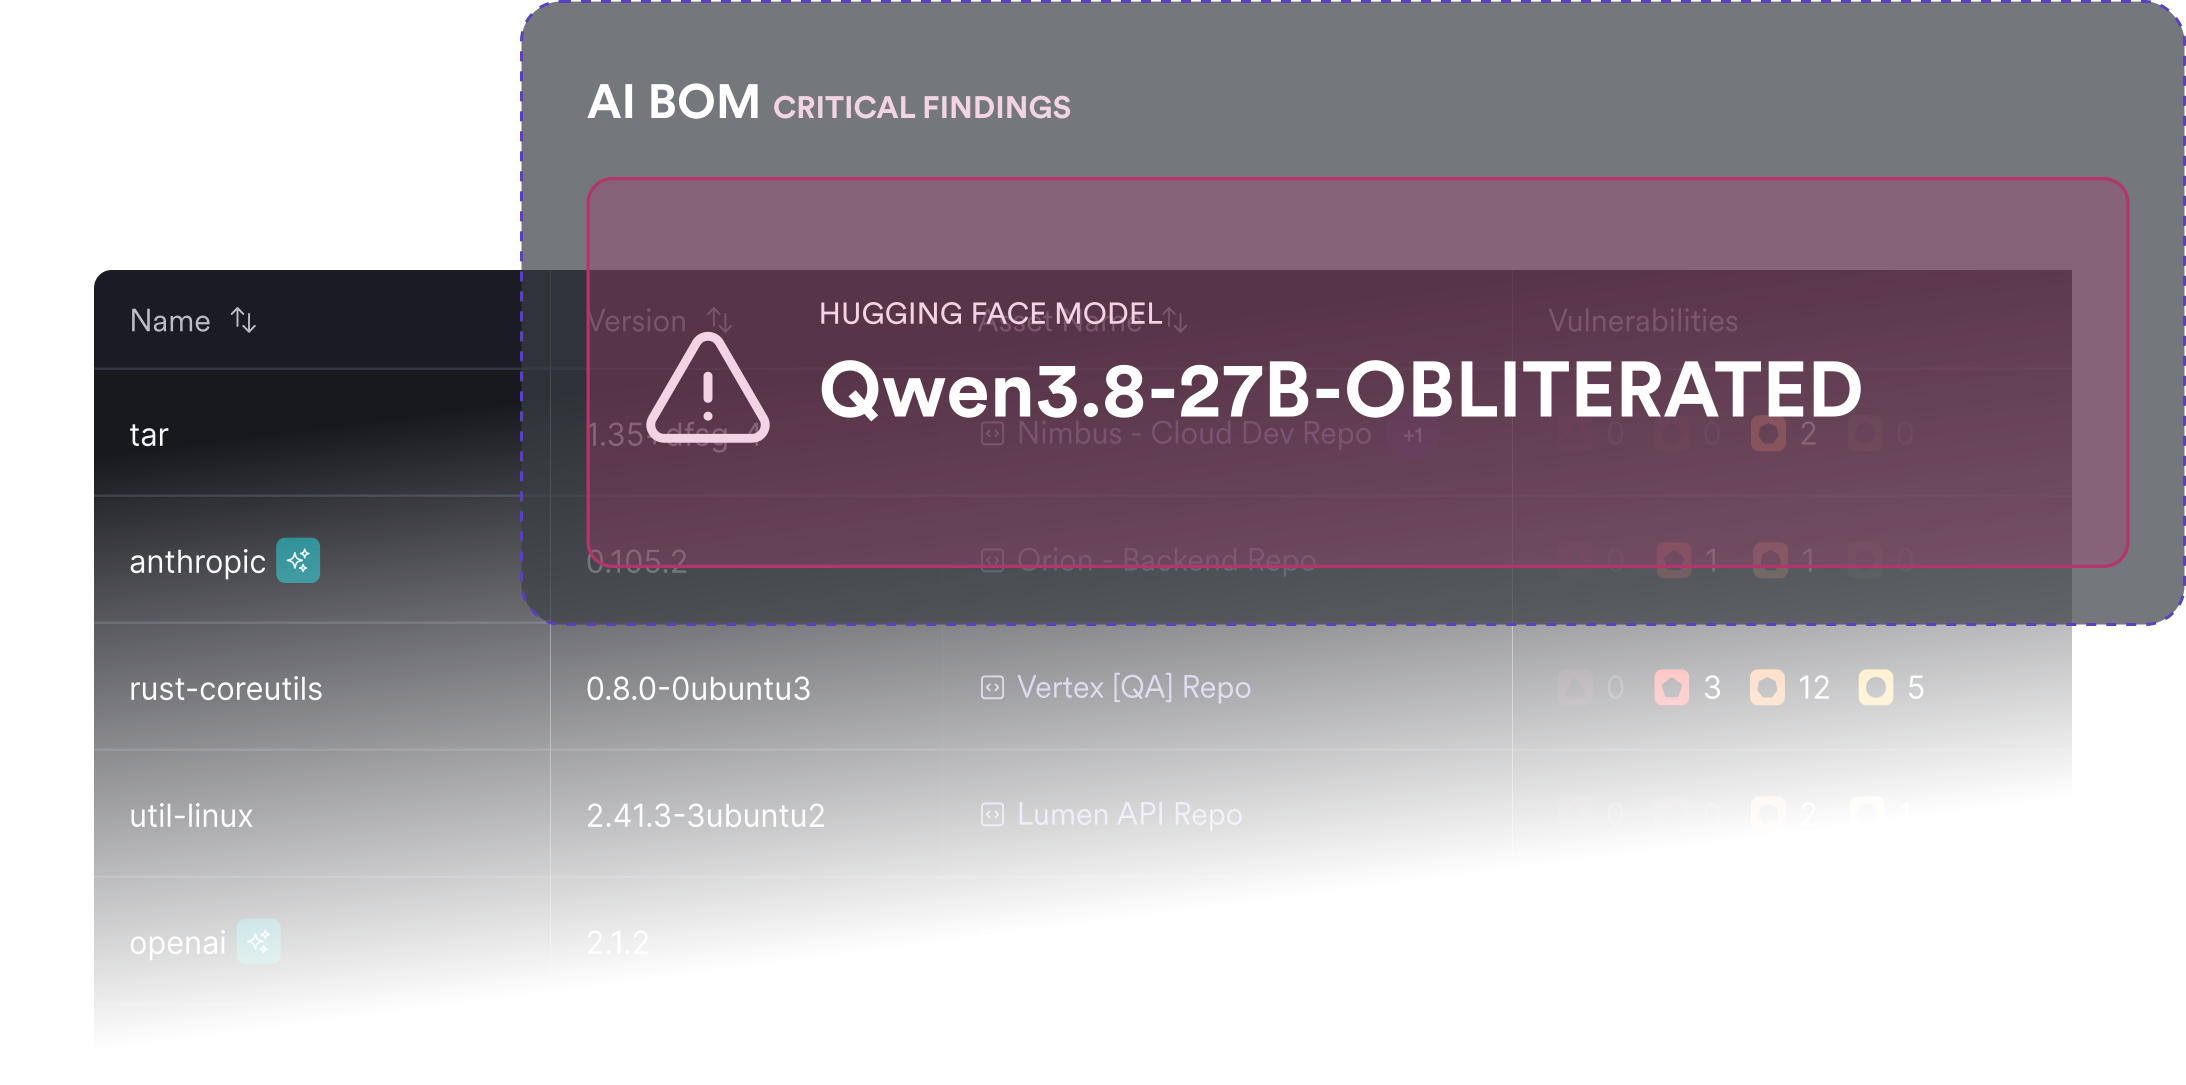
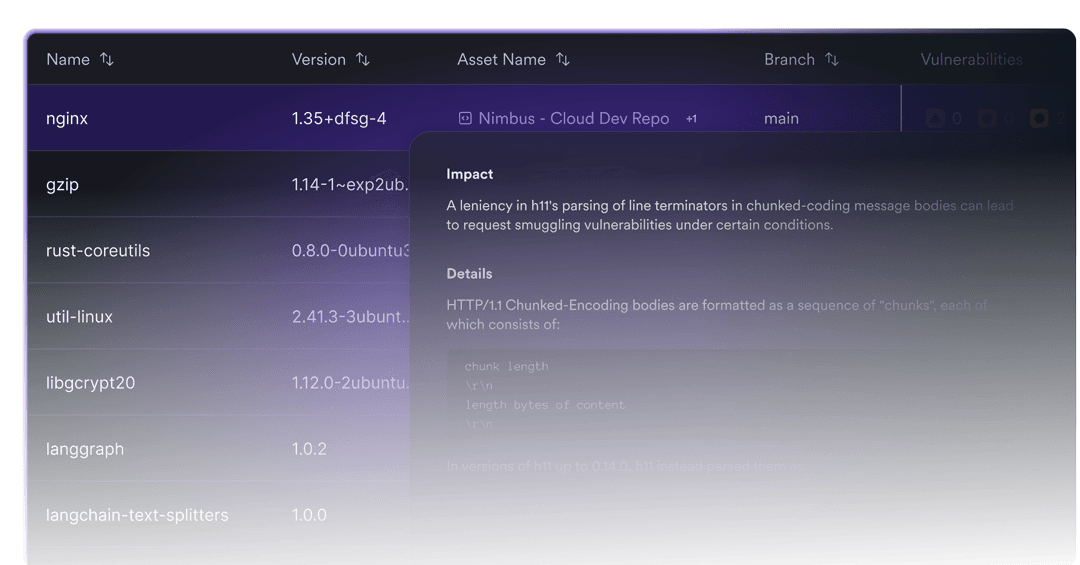
Erkennen Sie verwundbare Abhängigkeiten, erstellen Sie SBOMs, identifizieren Sie Container-Risiken und priorisieren Sie die Remediation mithilfe von Runtime Intelligence.

Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken gemeinsam mit Ergebnissen aus Codeanalysen und Laufzeittests.

Invicti erkennt offengelegte API-Schlüssel, Passwörter, kryptografische Schlüssel und Token, damit Teams diese Sicherheitsrisiken frühzeitig beheben können.

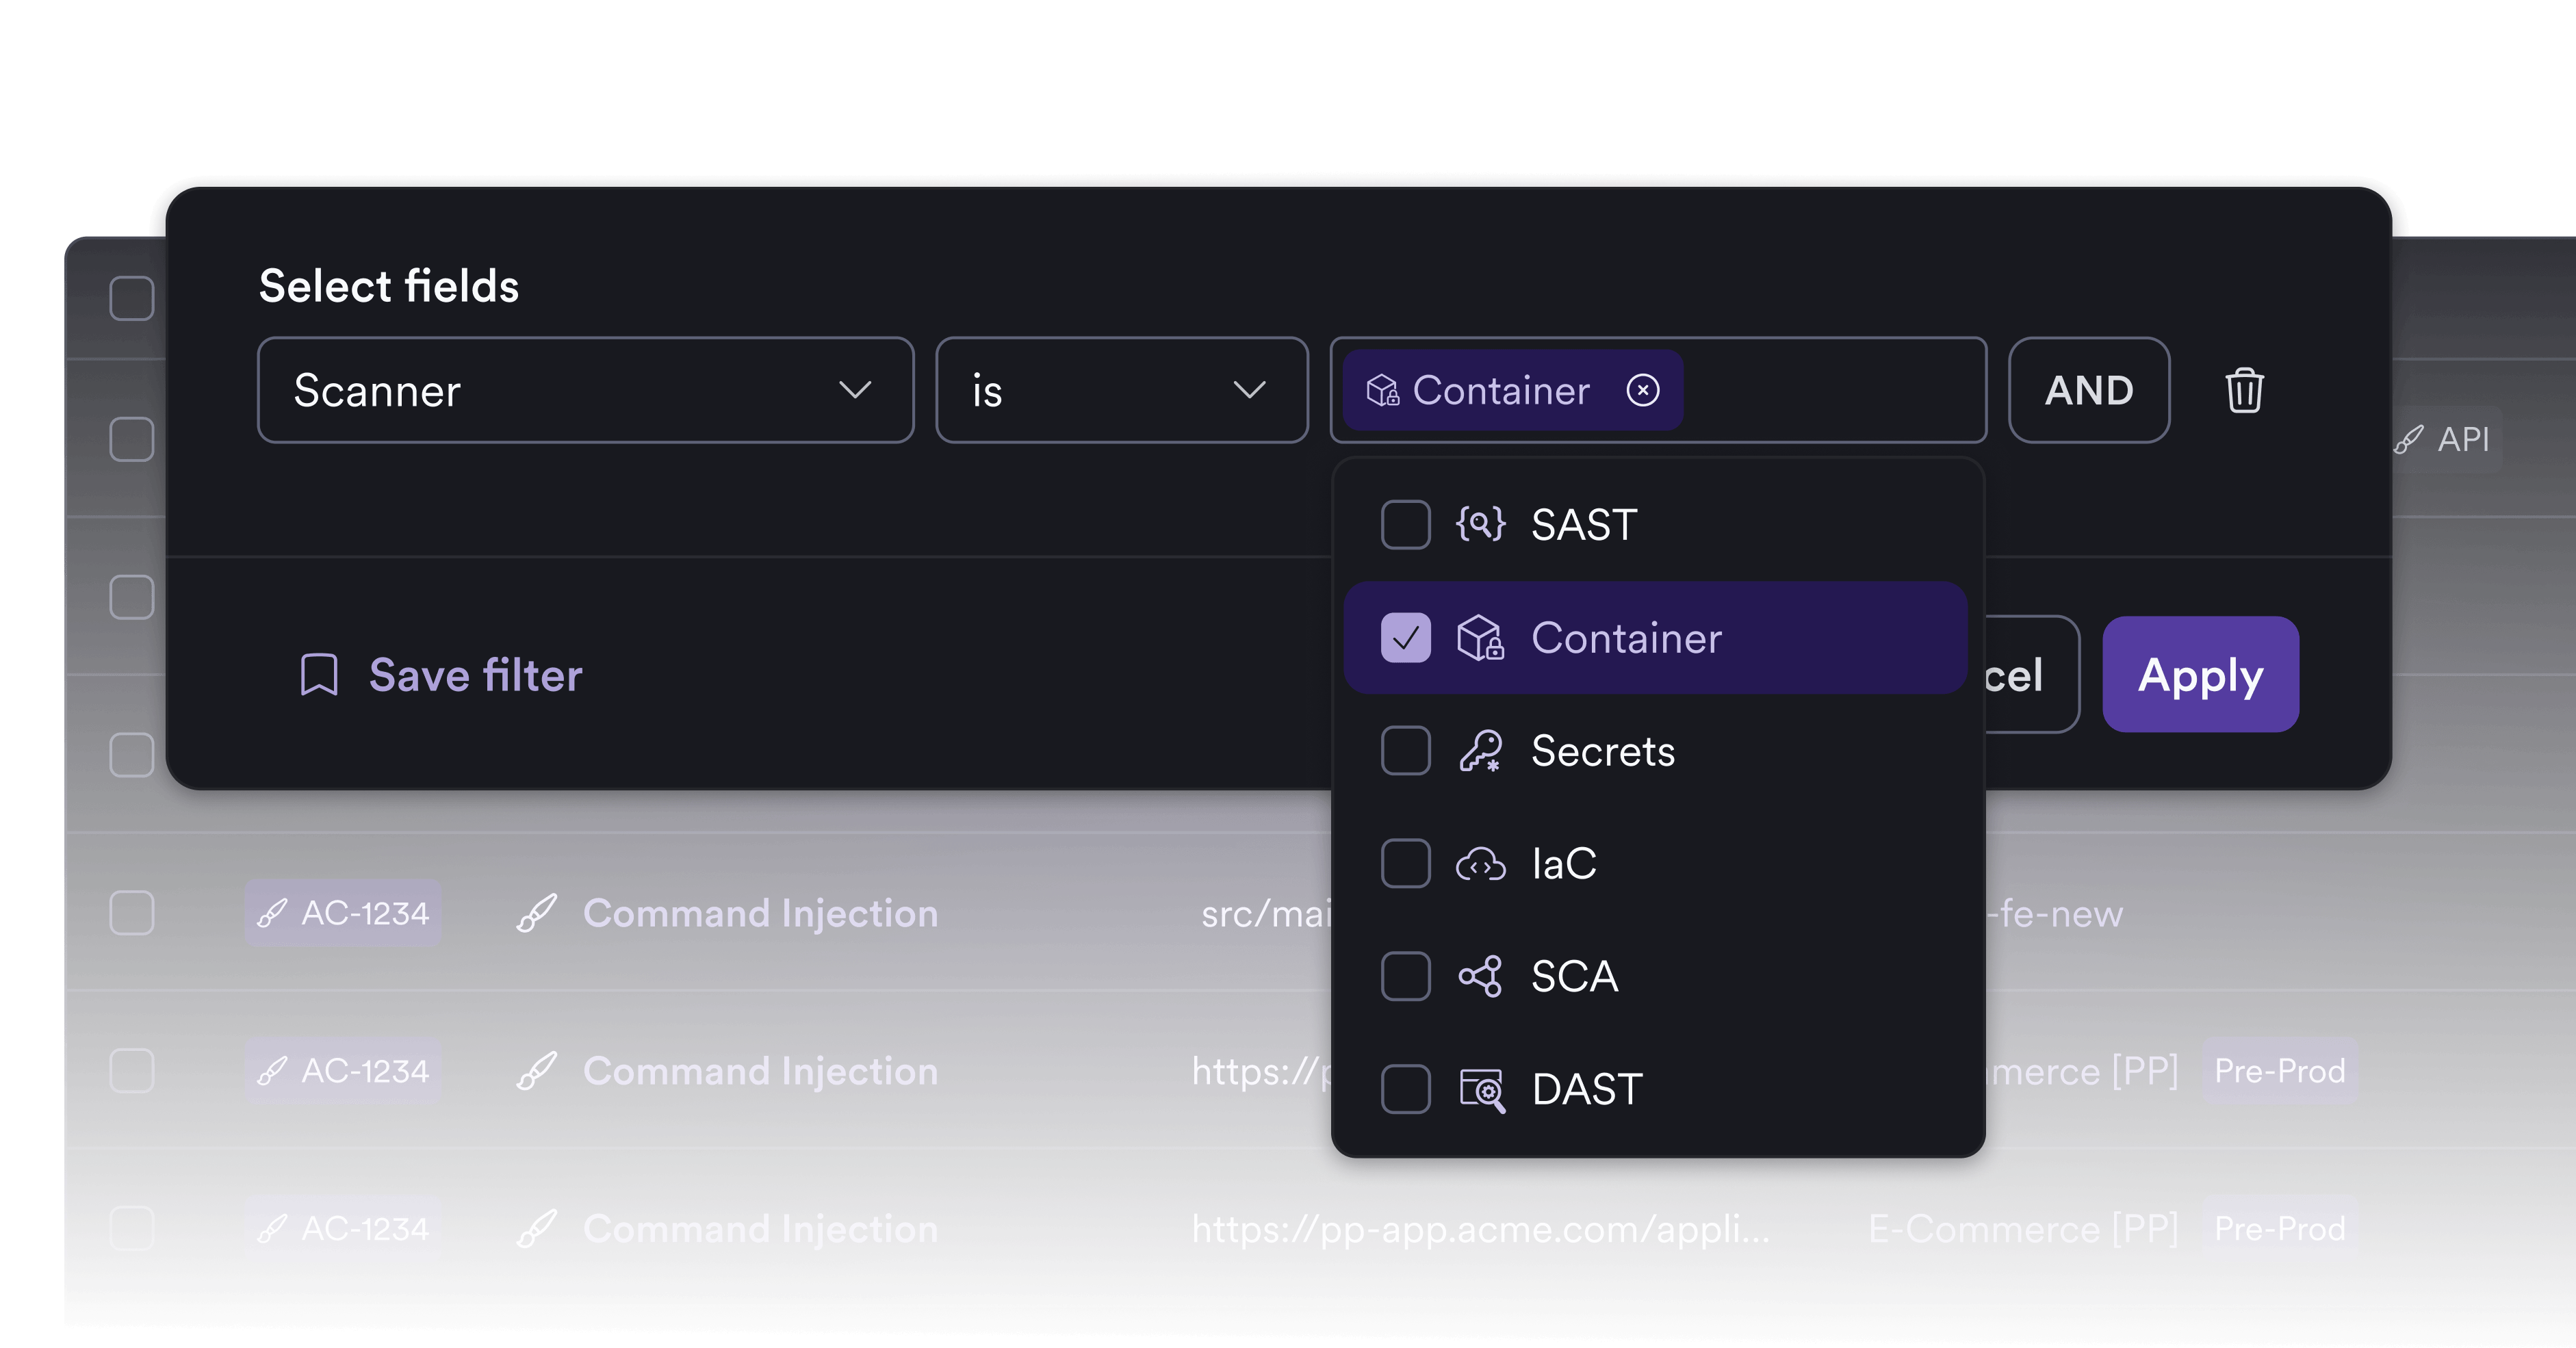
Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.

Laut einer Bewertung von Miercom bietet Invicti eine hohe DAST-Erkennungsgenauigkeit. Scannen Sie laufende Webanwendungen und APIs, verifizieren Sie viele Arten von Schwachstellen automatisch mit proof-based scanning und helfen Sie Entwicklungsteams, sich auf Schwachstellen mit tatsächlichem Geschäftsrisiko zu konzentrieren.

Invicti SAST verknüpft Ergebnisse der statischen Codeanalyse mit verifizierten Schwachstellen aus Laufzeittests, Informationen zu den zuständigen Entwicklungsteams und konkreten Remediation-Empfehlungen.

Erkennen Sie verwundbare Abhängigkeiten, erstellen Sie SBOMs, identifizieren Sie Container-Risiken und priorisieren Sie die Remediation mithilfe von Runtime Intelligence.

Erkennen Sie Fehlkonfigurationen frühzeitig, setzen Sie Sicherheitsrichtlinien in CI/CD durch und verfolgen Sie IaC-Risiken gemeinsam mit Ergebnissen aus Codeanalysen und Laufzeittests.

Invicti erkennt offengelegte API-Schlüssel, Passwörter, kryptografische Schlüssel und Token, damit Teams diese Sicherheitsrisiken frühzeitig beheben können.

Invicti integriert Container-Scanning mit SCA, DAST und CI/CD-Workflows, damit Sie Schwachstellen über Registries und Cluster hinweg nachverfolgen, Komplexität reduzieren und Container-Risiken in einer einheitlichen Ansicht priorisieren können.

Nur Invicti verfügt über jahrzehntelange Runtime-Expertise, um AppSec-Risiken anhand von Nachweisen zu priorisieren.


Compliance-Anforderungen kontinuierlich erfüllen und NIS2-Konformität aufrechterhalten.
Umgebungsübergreifend skalieren, in CI/CD-Workflows integrieren, echte Schwachstellen schnell beheben.
Sicher innovieren, Entwicklung beschleunigen.
Schützen Sie Patientendaten und weisen Sie die NIS2-Konformität durch integrierte Berichterstattung nach.