Pentesting shouldn't be a special occasion
With Invicti, you can pentest 10 times more often, keep cost low, and generate findings that are immediately actionable for developers.
Das einzige agentische Pentesting, das auf Nachweisen aus der Laufzeit basiert. 10-mal schneller und 10-mal kostengünstiger als manuelle Penetrationstests. Ohne Kompromisse bei Tiefe oder Genauigkeit.




With Invicti, you can pentest 10 times more often, keep cost low, and generate findings that are immediately actionable for developers.

Invicti agents prepare a plan that incorporates code and technology assessments of your unique apps.

Specialized agents run in parallel, safely using DAST for known exploits and AI logic for complex attack chains.

Every finding is proven exploitable with Invicti runtime intelligence, showing you only critical risks.

Pentest reports are automatically customized to your business context with blended DAST + AI findings.
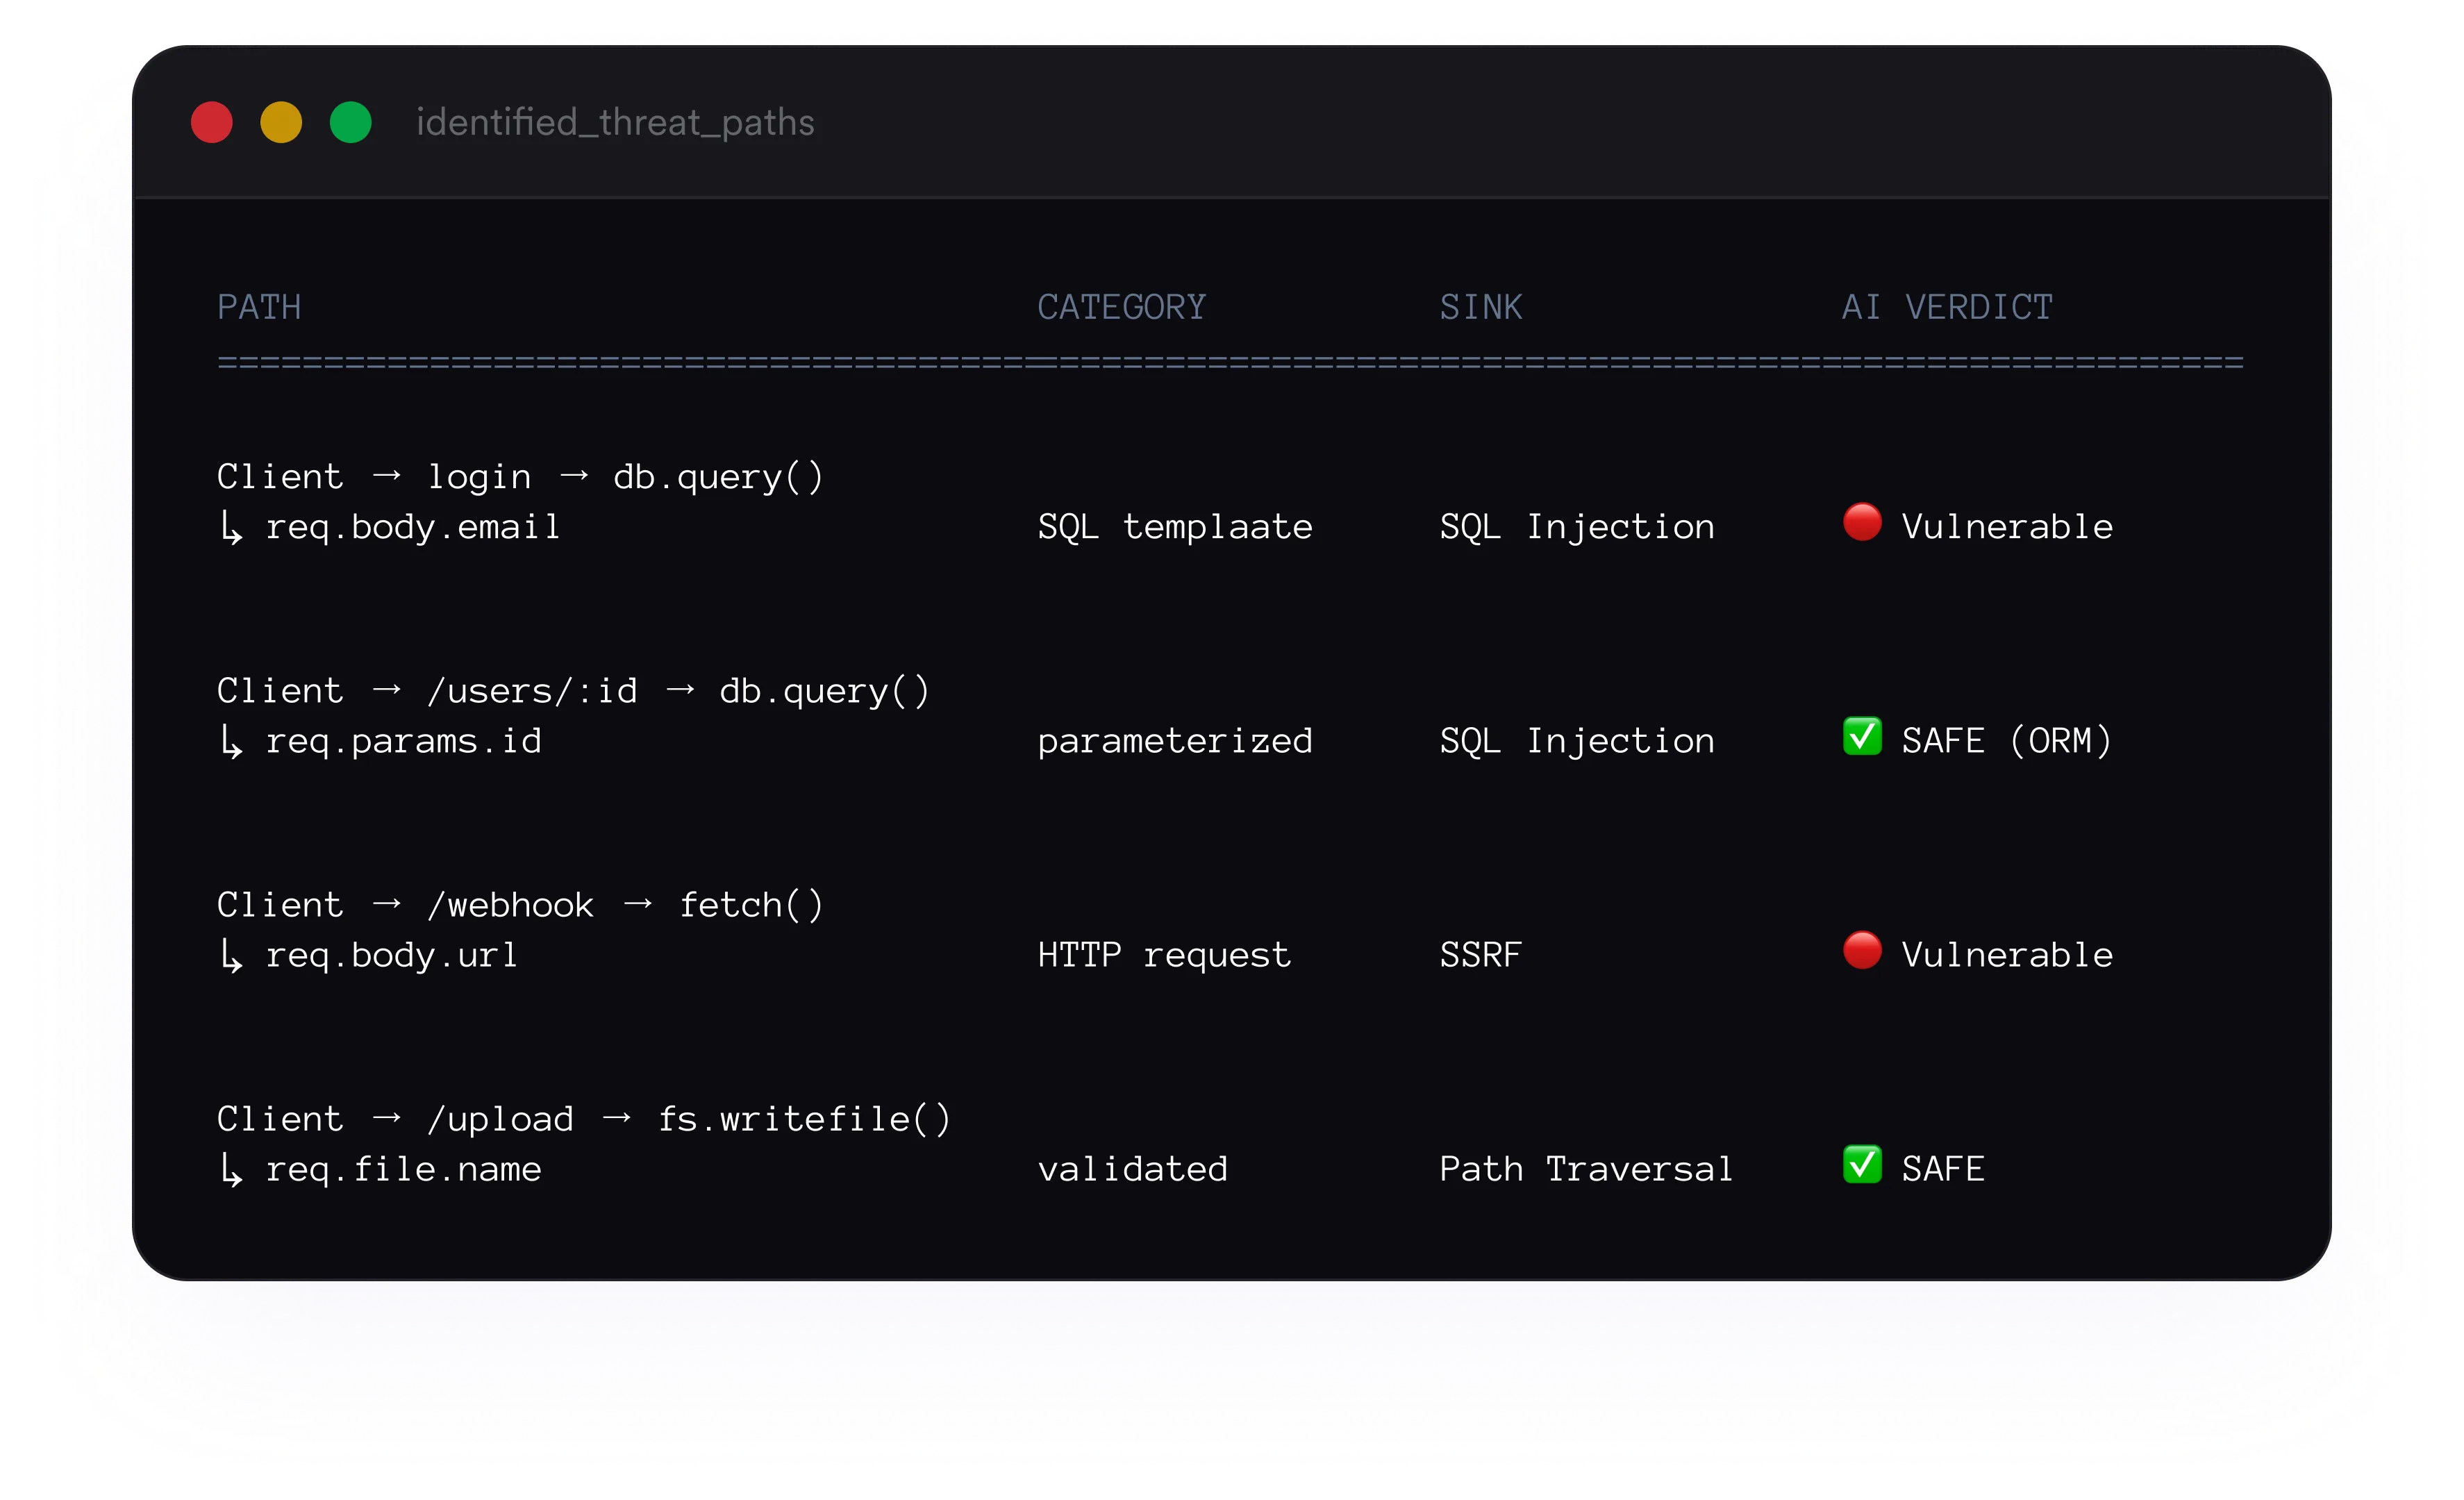
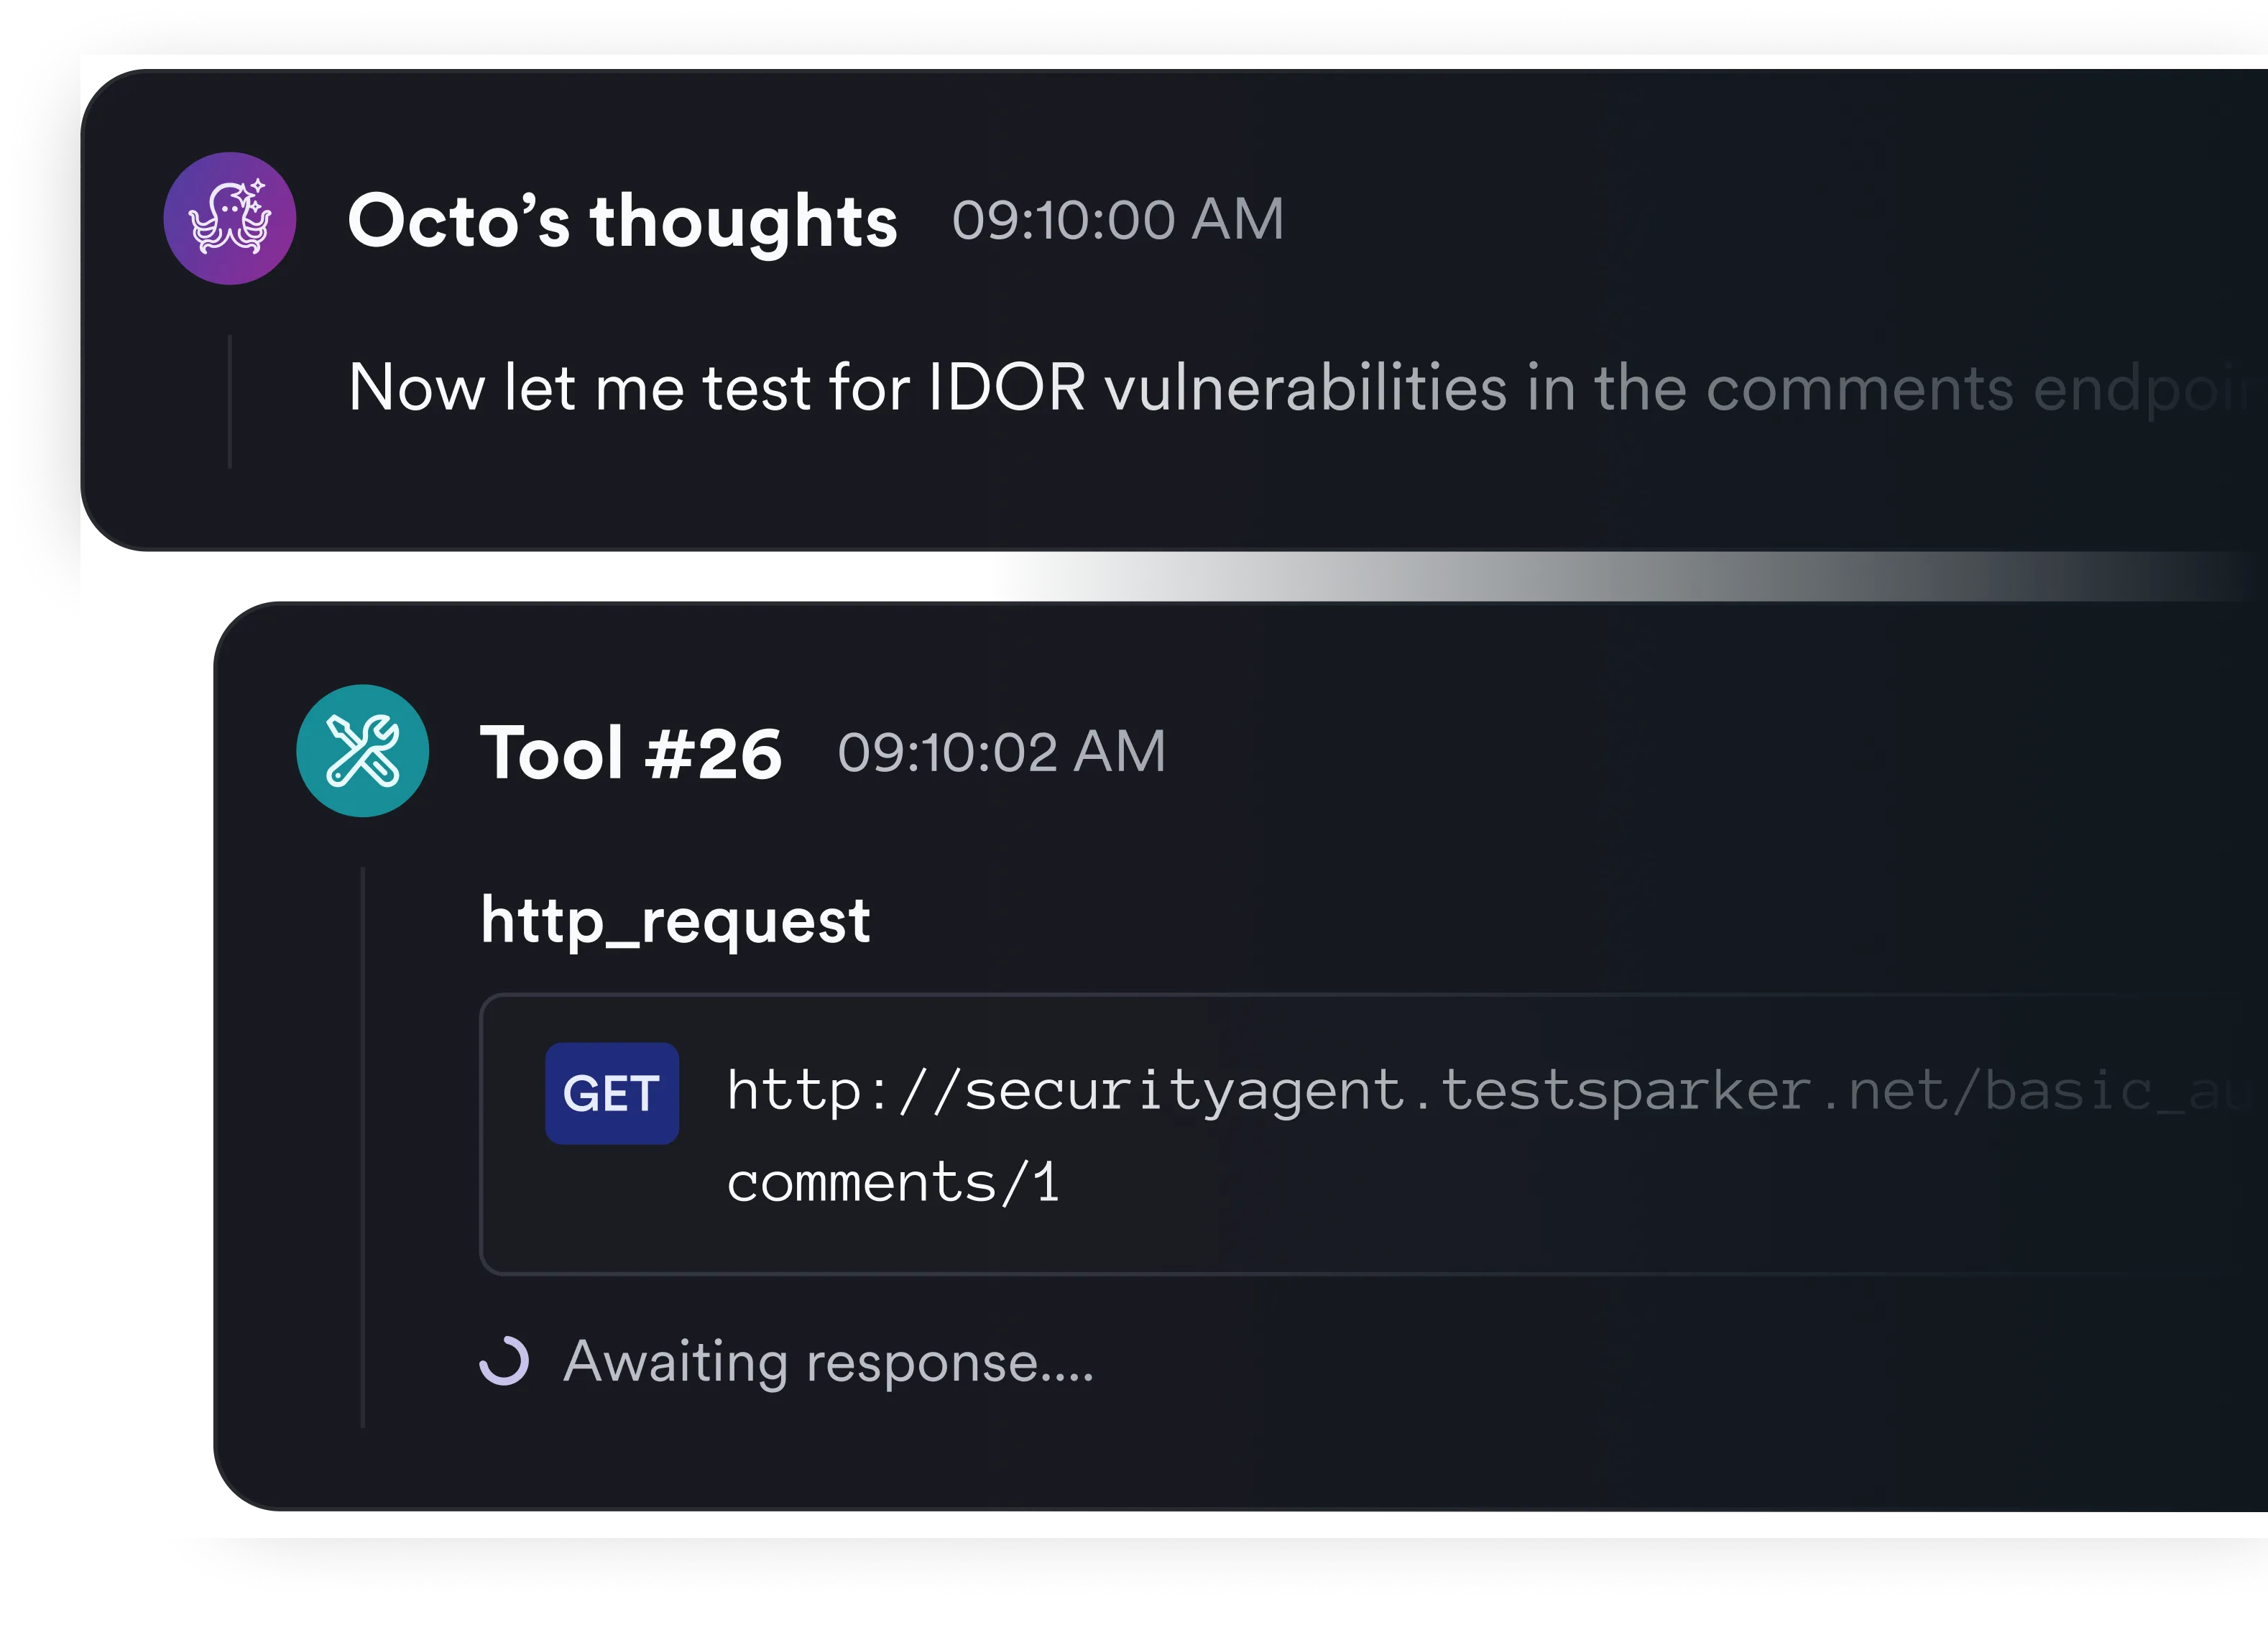
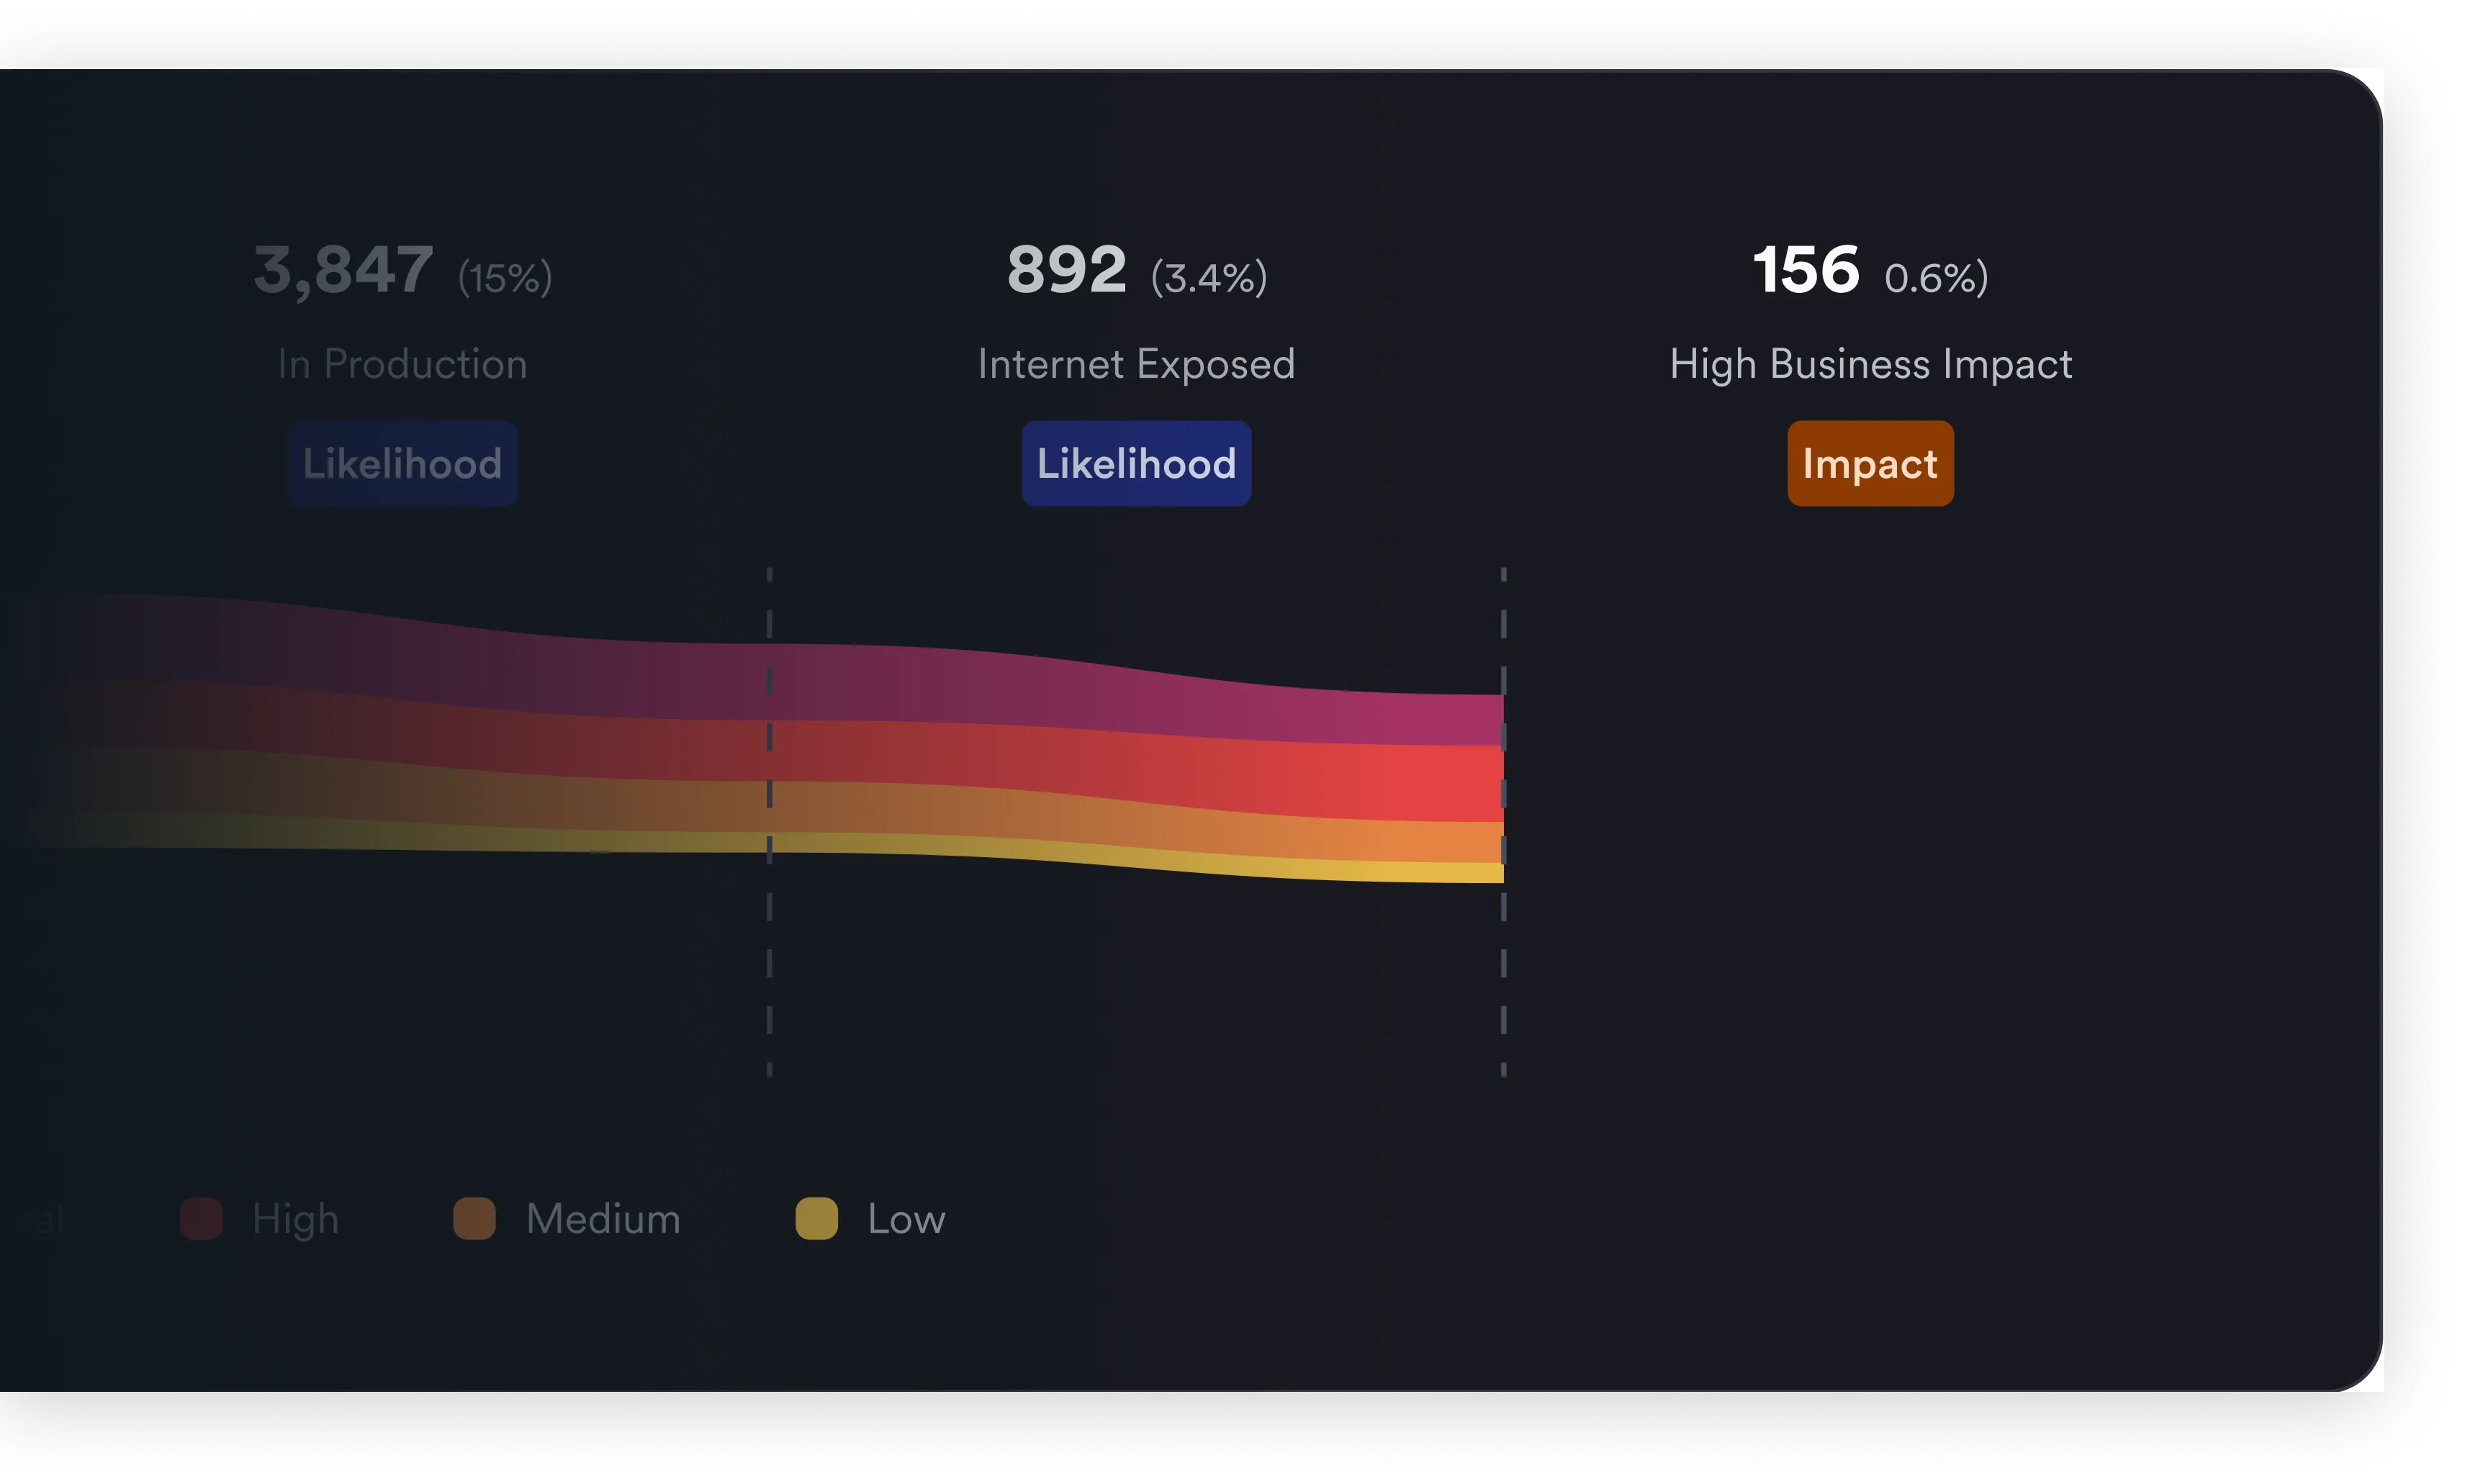

Agents arbeiten mit Invicti DAST zusammen, um die Token-Nutzung zu minimieren und die Effizienz zu steigern.

Manuelle Penetrationstests dauern 4-5 Wochen. Invicti erreicht die gleiche Tiefe in weniger als einem Tag.

Sehen Sie den Exploit-Nachweis und verstehen Sie die Begründung der Agenten hinter jeder Schwachstelle.

Die Ergebnisse werden den OWASP Top 10 und anderen gängigen Frameworks zugeordnet.
“We can fire up Invicti, run the tests as often as we like, and mitigate to our hearts’ content. The budget we were spending every year on penetration testing decreased by approximately 60% almost immediately …

“As opposed to other web application scanners we used, Invicti is very easy to use and does not require a lot of configuring. An out of the…

“Start integrating Invicti into your process and you’ll be surprised at how much time it saves you and how much ‘auto magic’ it brings to your entire development pipeline …

Agentisches Pentesting nutzt koordinierte KI-Agenten, um einen intelligenten Penetrationstest durchzuführen. Anstatt einen statischen Regelsatz auszuführen, erstellt Invicti einen maßgeschneiderten Angriffsplan und startet spezialisierte Agenten, die parallel arbeiten – sie tauschen Kontext aus und verfeinern Angriffe wie ein Team menschlicher Pentesters.
Agentisches Pentesting wurde entwickelt, um tiefere Tests als herkömmliche automatisierte Scans zu liefern, jedoch auf skalierbare und koordinierte Weise.
Während manuelle Penetrationstests für bestimmte Compliance-Anforderungen weiterhin wertvoll sind, hilft Invicti dabei, komplexe Schwachstellen aufzudecken, ohne die Terminverzögerungen und Ressourcenbeschränkungen eines einmaligen manuellen Pentests.
Invicti nutzt einen zentralen KI-Koordinator, der spezialisierte Agenten startet – jeder davon fokussiert auf wichtige Schwachstellenkategorien wie SQL-Injection, Remote Code Execution, Cross-Site-Scripting und Authentifizierungsfehler.
Diese Agenten arbeiten parallel und tauschen Kontext aus, was die Tiefe und Relevanz der Tests verbessert.
Herkömmliches DAST identifiziert bekannte Schwachstellenklassen effizient und in großem Maßstab.
KI-Agenten bauen auf dieser bewährten Engine auf und setzen KI gezielt ein, um relevante Schwachstellen aufzudecken, die herkömmliche Scans möglicherweise nicht ohne Weiteres erkennen.
Jeder potenzielle Fund wird mithilfe der bewährten Bestätigungstechniken von Invicti validiert.
Invicti setzt auf null Rauschen – das bedeutet, dass gemeldete Schwachstellen als ausnutzbar bestätigt werden müssen, bevor sie in Ihrem Abschlussbericht erscheinen.
Ja. Die Agents nutzen Quellcode, um Ergebnisse zu erzielen, die weit über herkömmliches DAST hinausgehen. Dank des Quellcodes kann Invicti Angriffsstrategien verfeinern und gezieltere Sicherheitsprüfungen erstellen, die genau auf Ihre Anwendung zugeschnitten sind.