Alle Ihre AppSec-Tools in einer intelligenten Plattform
Invicti ASPM vereint DAST, SAST, SCA, API-Sicherheit, Container-Sicherheit und mehr auf einer Plattform. AppSec-Verantwortliche erhalten eine zentrale Übersicht über die Testergebnisse, Entwickler profitieren von automatisierten Remediation-Workflows und Unternehmen steuern Risiken anhand klarer KPIs.

AppSec-Herausforderungen, die wir mit Invicti ASPM lösen

Testrauschen und Fragmentierung
Scanner überfluten Teams mit doppelten CVEs und isolierten Ergebnissen. Ohne Deduplizierung und Normalisierung über AST-Tools hinweg können Teams das tatsächliche Risiko nicht erkennen.

Manuelle Triage und Remediation
Sicherheitsteams verschwenden Stunden damit, Probleme manuell zuzuweisen und Duplikate in nicht miteinander verbundenen Pipelines zu verfolgen. Schwache Automatisierung, Validierung und Integration = langsame Remediation.

KPIs und Benchmarking
Die meisten Tools enden bei der Berichterstattung und lassen Führungskräfte über ihren tatsächlichen Sicherheitsstatus im Unklaren. Ohne Remediation-Anleitungen und integrierte Schulungen kehren Schwachstellen immer wieder zurück.
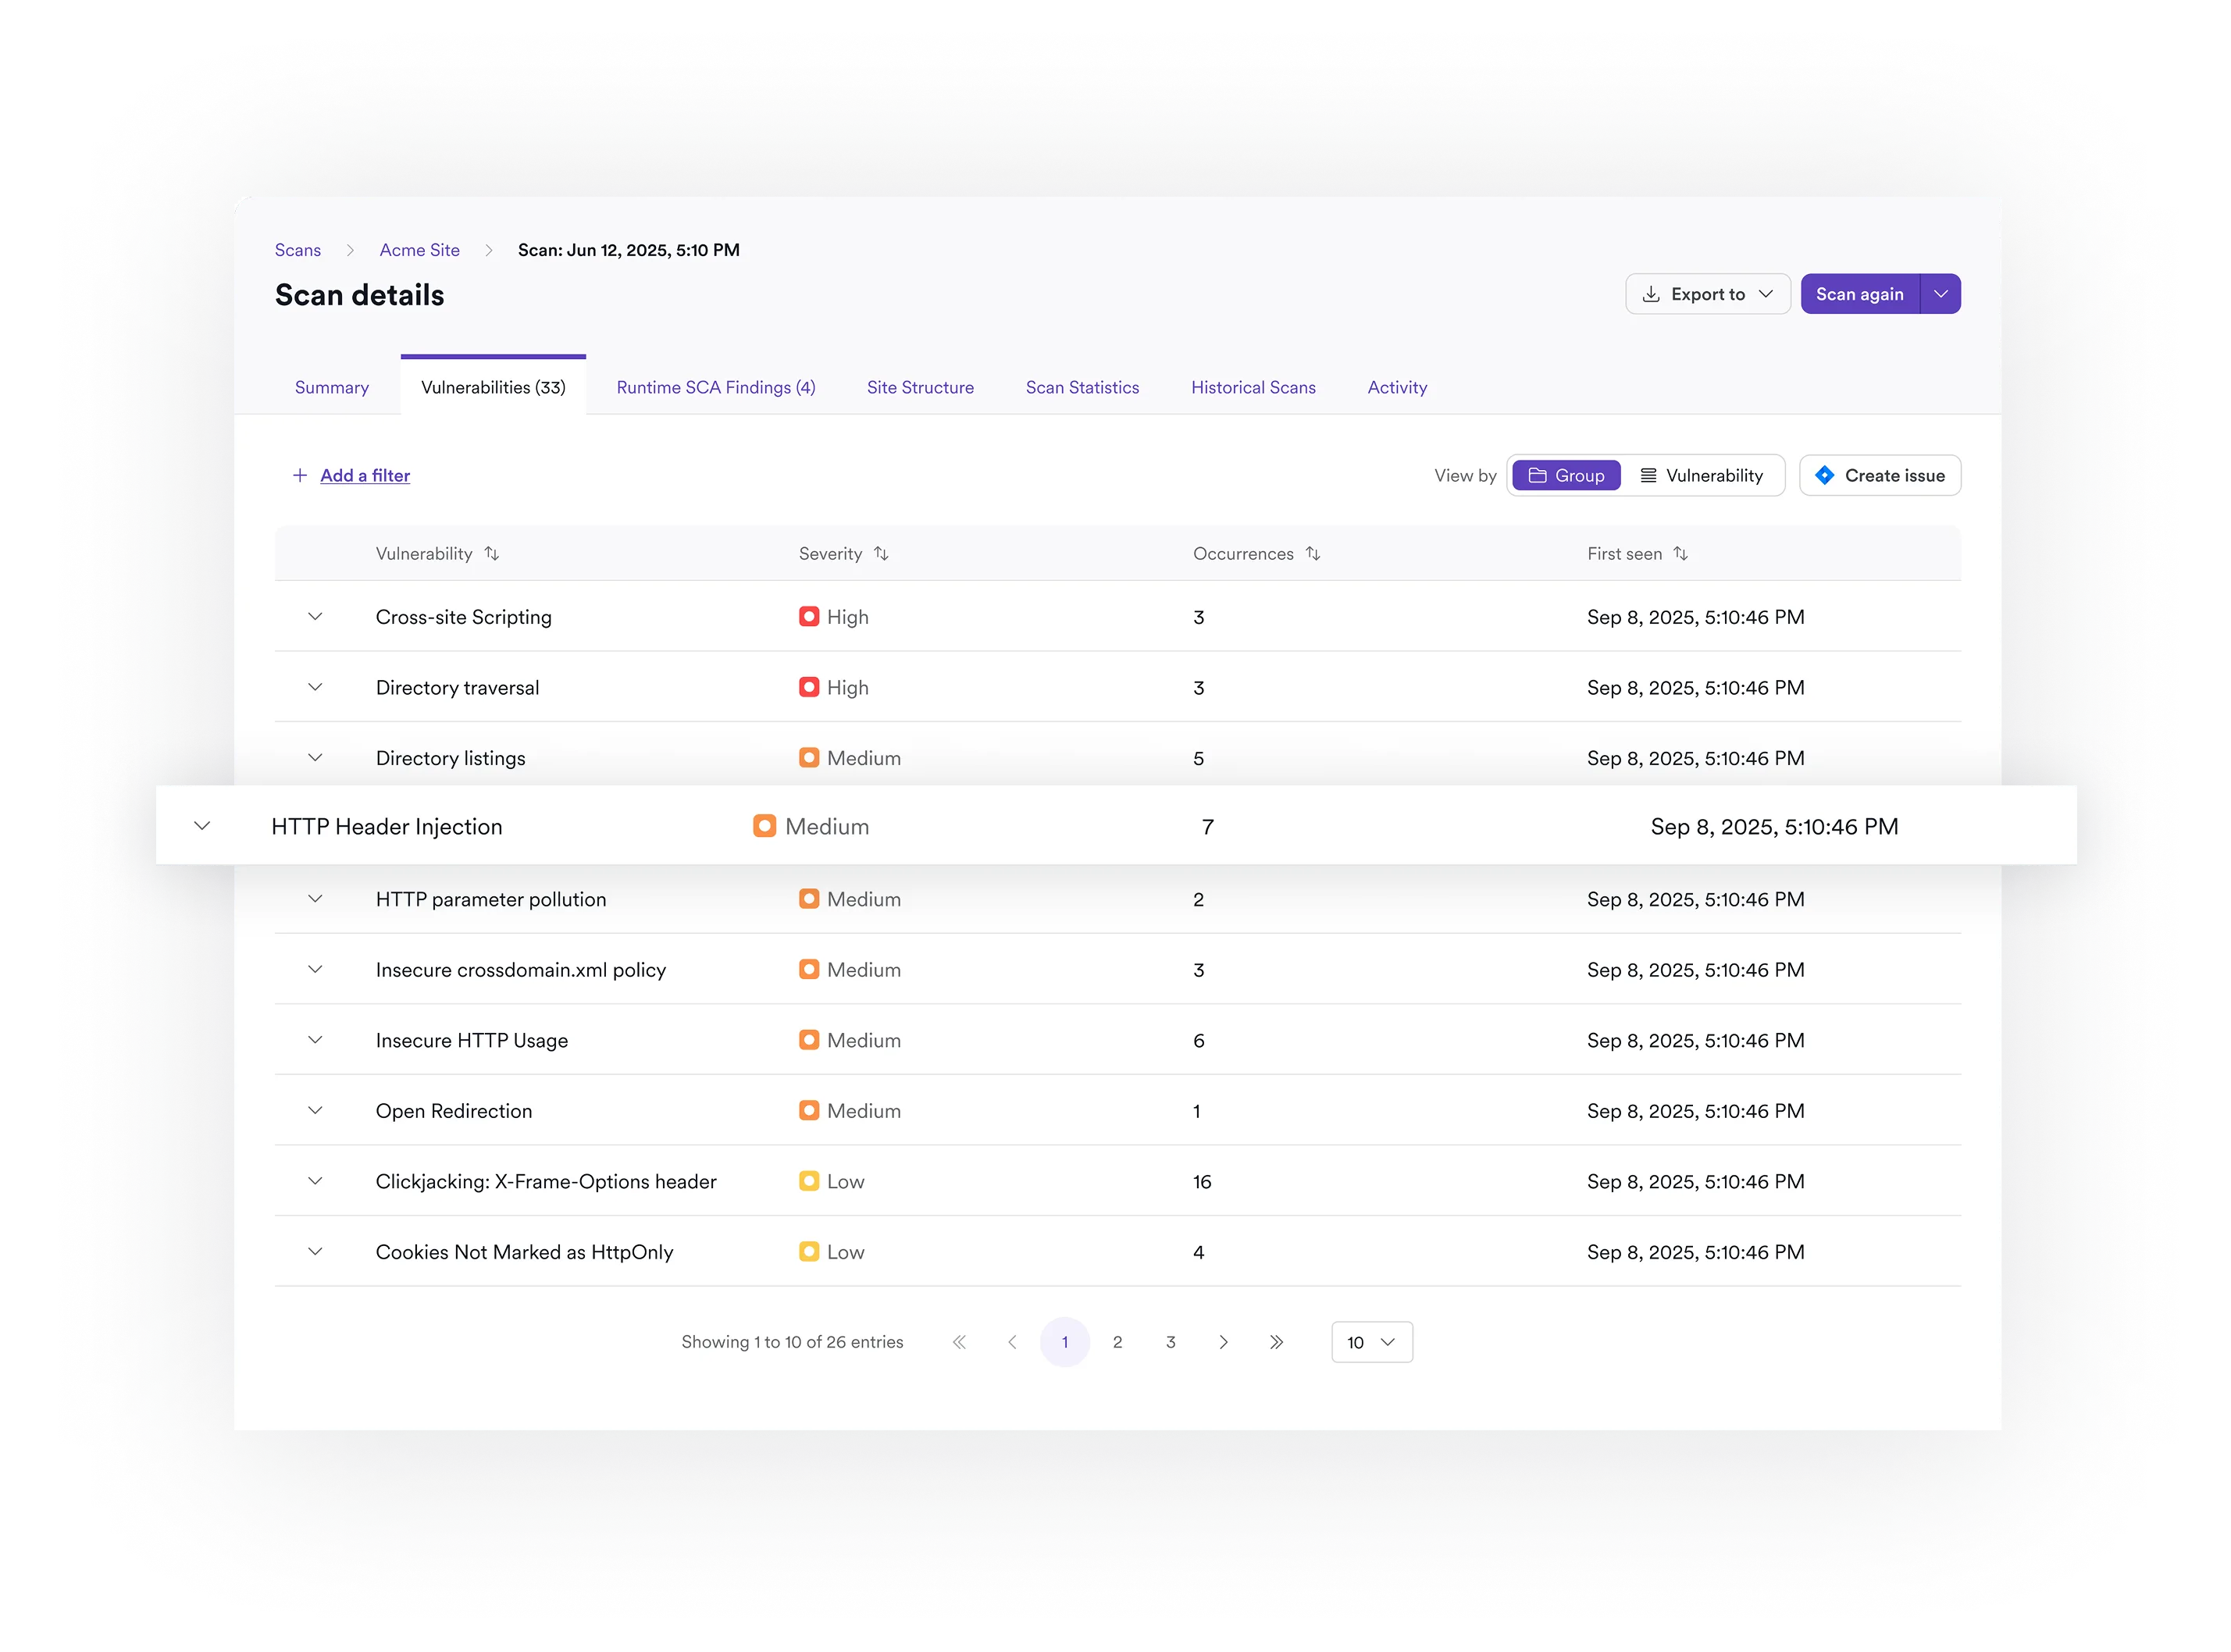
Verwalten Sie alle Schwachstellen auf einer Plattform
Alles in einer Ansicht
Triage und Remediation beschleunigen

Unterstützen Sie Entwickler mit gezielten Anleitungen

Integriert in die Tools, die Sie bereits verwenden


Sicherheitsteams, die auf Invicti ASPM vertrauen
„Die Herausforderung bei der Entwicklung sicherer digitaler Lösungen besteht darin, alle gesammelten sicherheitsrelevanten Daten auf einer zentralen Plattform nutzbar zu machen, die sowohl herstellerunabhängig als auch anpassungsfähig an neue Technologien und individuell konfigurierbar ist. Hier hob sich Invicti ASPM im Vergleich zu anderen Plattformen ab. Die flexible Architektur und die Agilität bei neuen Integrationen im Kontext unserer Anforderungen machten Invicti ASPM zu unserer bevorzugten Lösung.“
„Transparenz, Rückverfolgbarkeit und eine effektive Automatisierung von Sicherheitstests sind grundlegende Anforderungen, um die Effizienz und Reife einer sicheren Software-Lieferkette zu verbessern. Unabhängig von den verschiedenen Security-Toolchains hilft eine gemeinsame Integrations- und Visualisierungsebene dabei, die Sicherheitsergebnisse für alle Beteiligten über den gesamten Produktlebenszyklus hinweg zu orchestrieren. Invicti ASPM bietet eine einzigartige Integrationsschicht für verschiedene herstellerunabhängige Security-Toolchains und ermöglicht Anpassungen für die Einführung neuer Technologien.“
Prakash Thangavelu, CyberSecurity Services Engineering Manager bei Bosch Global Software
„Invicti ASPM ist zum primären Tool für die Automatisierung des Flusses von Schwachstellendaten durch unsere Prozesse und zwischen verschiedenen Tools geworden. Es dient als zentrale Informationsquelle für Schwachstellendaten und ermöglicht es dem Sicherheitsteam, das Problem in großem Maßstab zu analysieren, ohne manuellen Aufwand oder die Notwendigkeit, mehrere separate Scan-Tools zu überprüfen.“
„Invicti ASPM fungiert als zentrale Informationsquelle für alle sicherheitsrelevanten Metriken in unserem Unternehmen und ist der Schlüssel zur Verbindung zwischen unseren AppSec-, InfoSec-, DevOps- und Entwicklungsteams. Durch die Nutzung der DevSecOps-Integrationsfunktionen von Invicti ASPM haben wir Sicherheitstests erfolgreich in die Pipelines tausender Anwendungen eingebettet, wodurch es wesentlich einfacher geworden ist, mit der Entwicklungsgeschwindigkeit Schritt zu halten, indem tägliche Aufgaben automatisiert wurden.“
Kürşat Oğuzhan Akıncı, Application Security Team Lead bei Trendyol
„Mit Invicti ASPM konnten wir Sicherheit in unsere Pipelines integrieren, manuelle Aufgaben in DevSecOps automatisieren, unsere Sicherheitsschulungsprogramme anpassen sowie Metriken und KPIs erstellen, um die Effizienz unseres Sicherheitsprogramms zu verfolgen.“
Mesut Güngör, Information Security Manager bei LC Waikiki
Empfohlene Ressourcen
Erhalten Sie Transparenz auf einen Blick, automatisierte Remediation-Workflows und messbare Ergebnisse.