SCA
Behalten Sie die Kontrolle über Open-Source-Risiken
Invicti integriert Software Composition Analysis (SCA) in dieselbe intelligente Plattform wie DAST, SAST, IAST, API-Sicherheit und Container-Sicherheit, damit Sie Komponentenrisiken klar und sicher erkennen und beheben können.
Das Problem mit herkömmlichem SCA
Open-Source-Komponenten beschleunigen die Entwicklung, bergen jedoch auch versteckte Risiken. Herkömmliche SCA-Tools finden diese zwar, arbeiten jedoch statisch und losgelöst von DAST, IAST und CI/CD-Pipelines, wodurch Sicherheitsteams das Open-Source-Risiko isoliert verwalten müssen. Doppelte oder nicht verifizierte Warnmeldungen bieten keinen Kontext und werden mit der Zeit ignoriert, während ausnutzbare Schwachstellen in die Produktion gelangen.

Nicht umsetzbare Warnmeldungen
Herkömmliche SCA-Tools erstellen statische Listen aller anfälligen Abhängigkeiten, ohne deren Ausnutzbarkeit zu prüfen. Bei Tausenden von Warnmeldungen können Teams nicht zwischen relevanten Informationen und Rauschen unterscheiden.

Keine Transparenz zur Laufzeit
Statische SCA-Tools erkennen nicht, welche Komponenten in der Produktion aktiv sind. Dadurch beheben Teams Probleme, die keine unmittelbaren Auswirkungen haben, während echte Laufzeitrisiken unbemerkt bleiben.

Schwachstellen im luftleeren Raum
Isolierte SCA-Lösungen lassen Teams im Unklaren darüber, ob es sich bei Schwachstellen um Compliance-Probleme, echte Risiken oder bloßes Rauschen handelt. Ohne Korrelation zwischen den Tools ist eine Priorisierung unmöglich.
Proof-Based-Scanning-Technologie
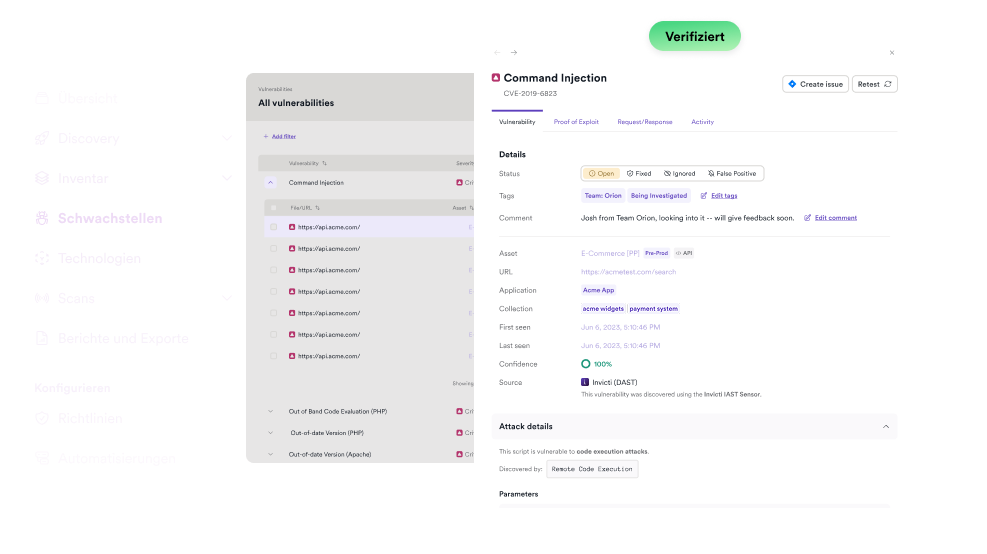
Umsetzbare Warnmeldungen
Invicti SCA verwandelt Ihre Alarmflut in priorisierte, umsetzbare Ergebnisse, denen Sie vertrauen können.
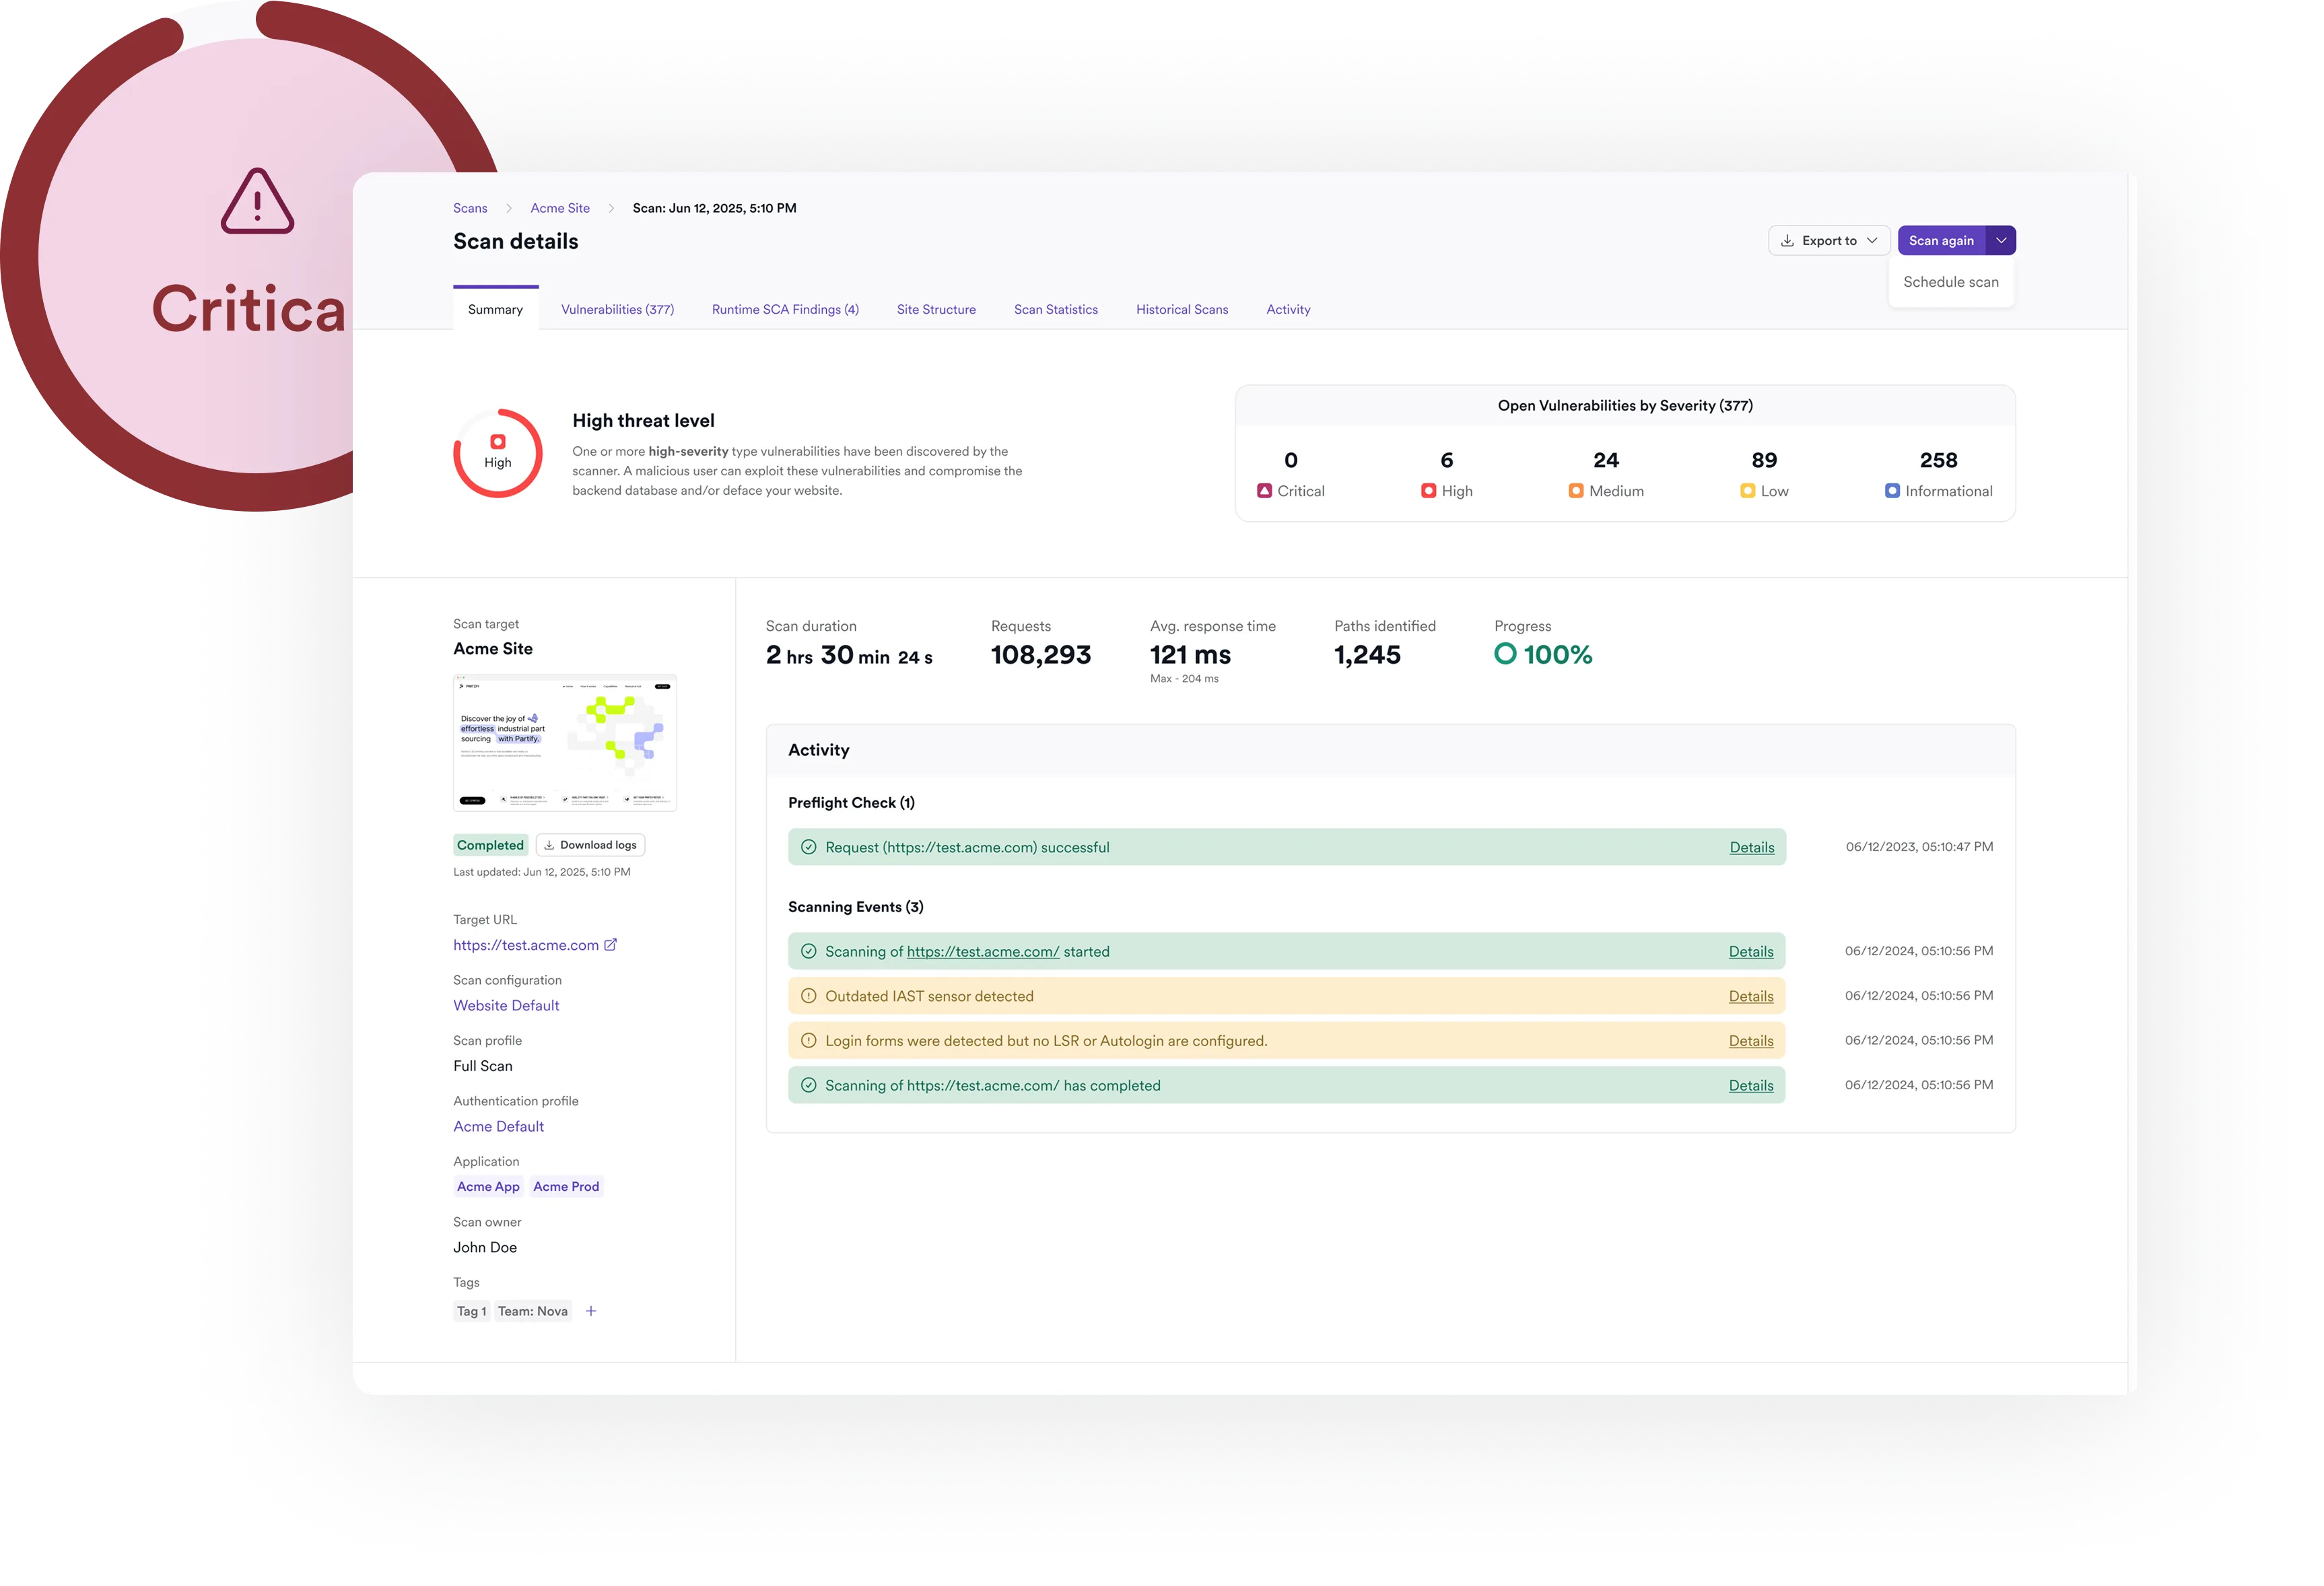
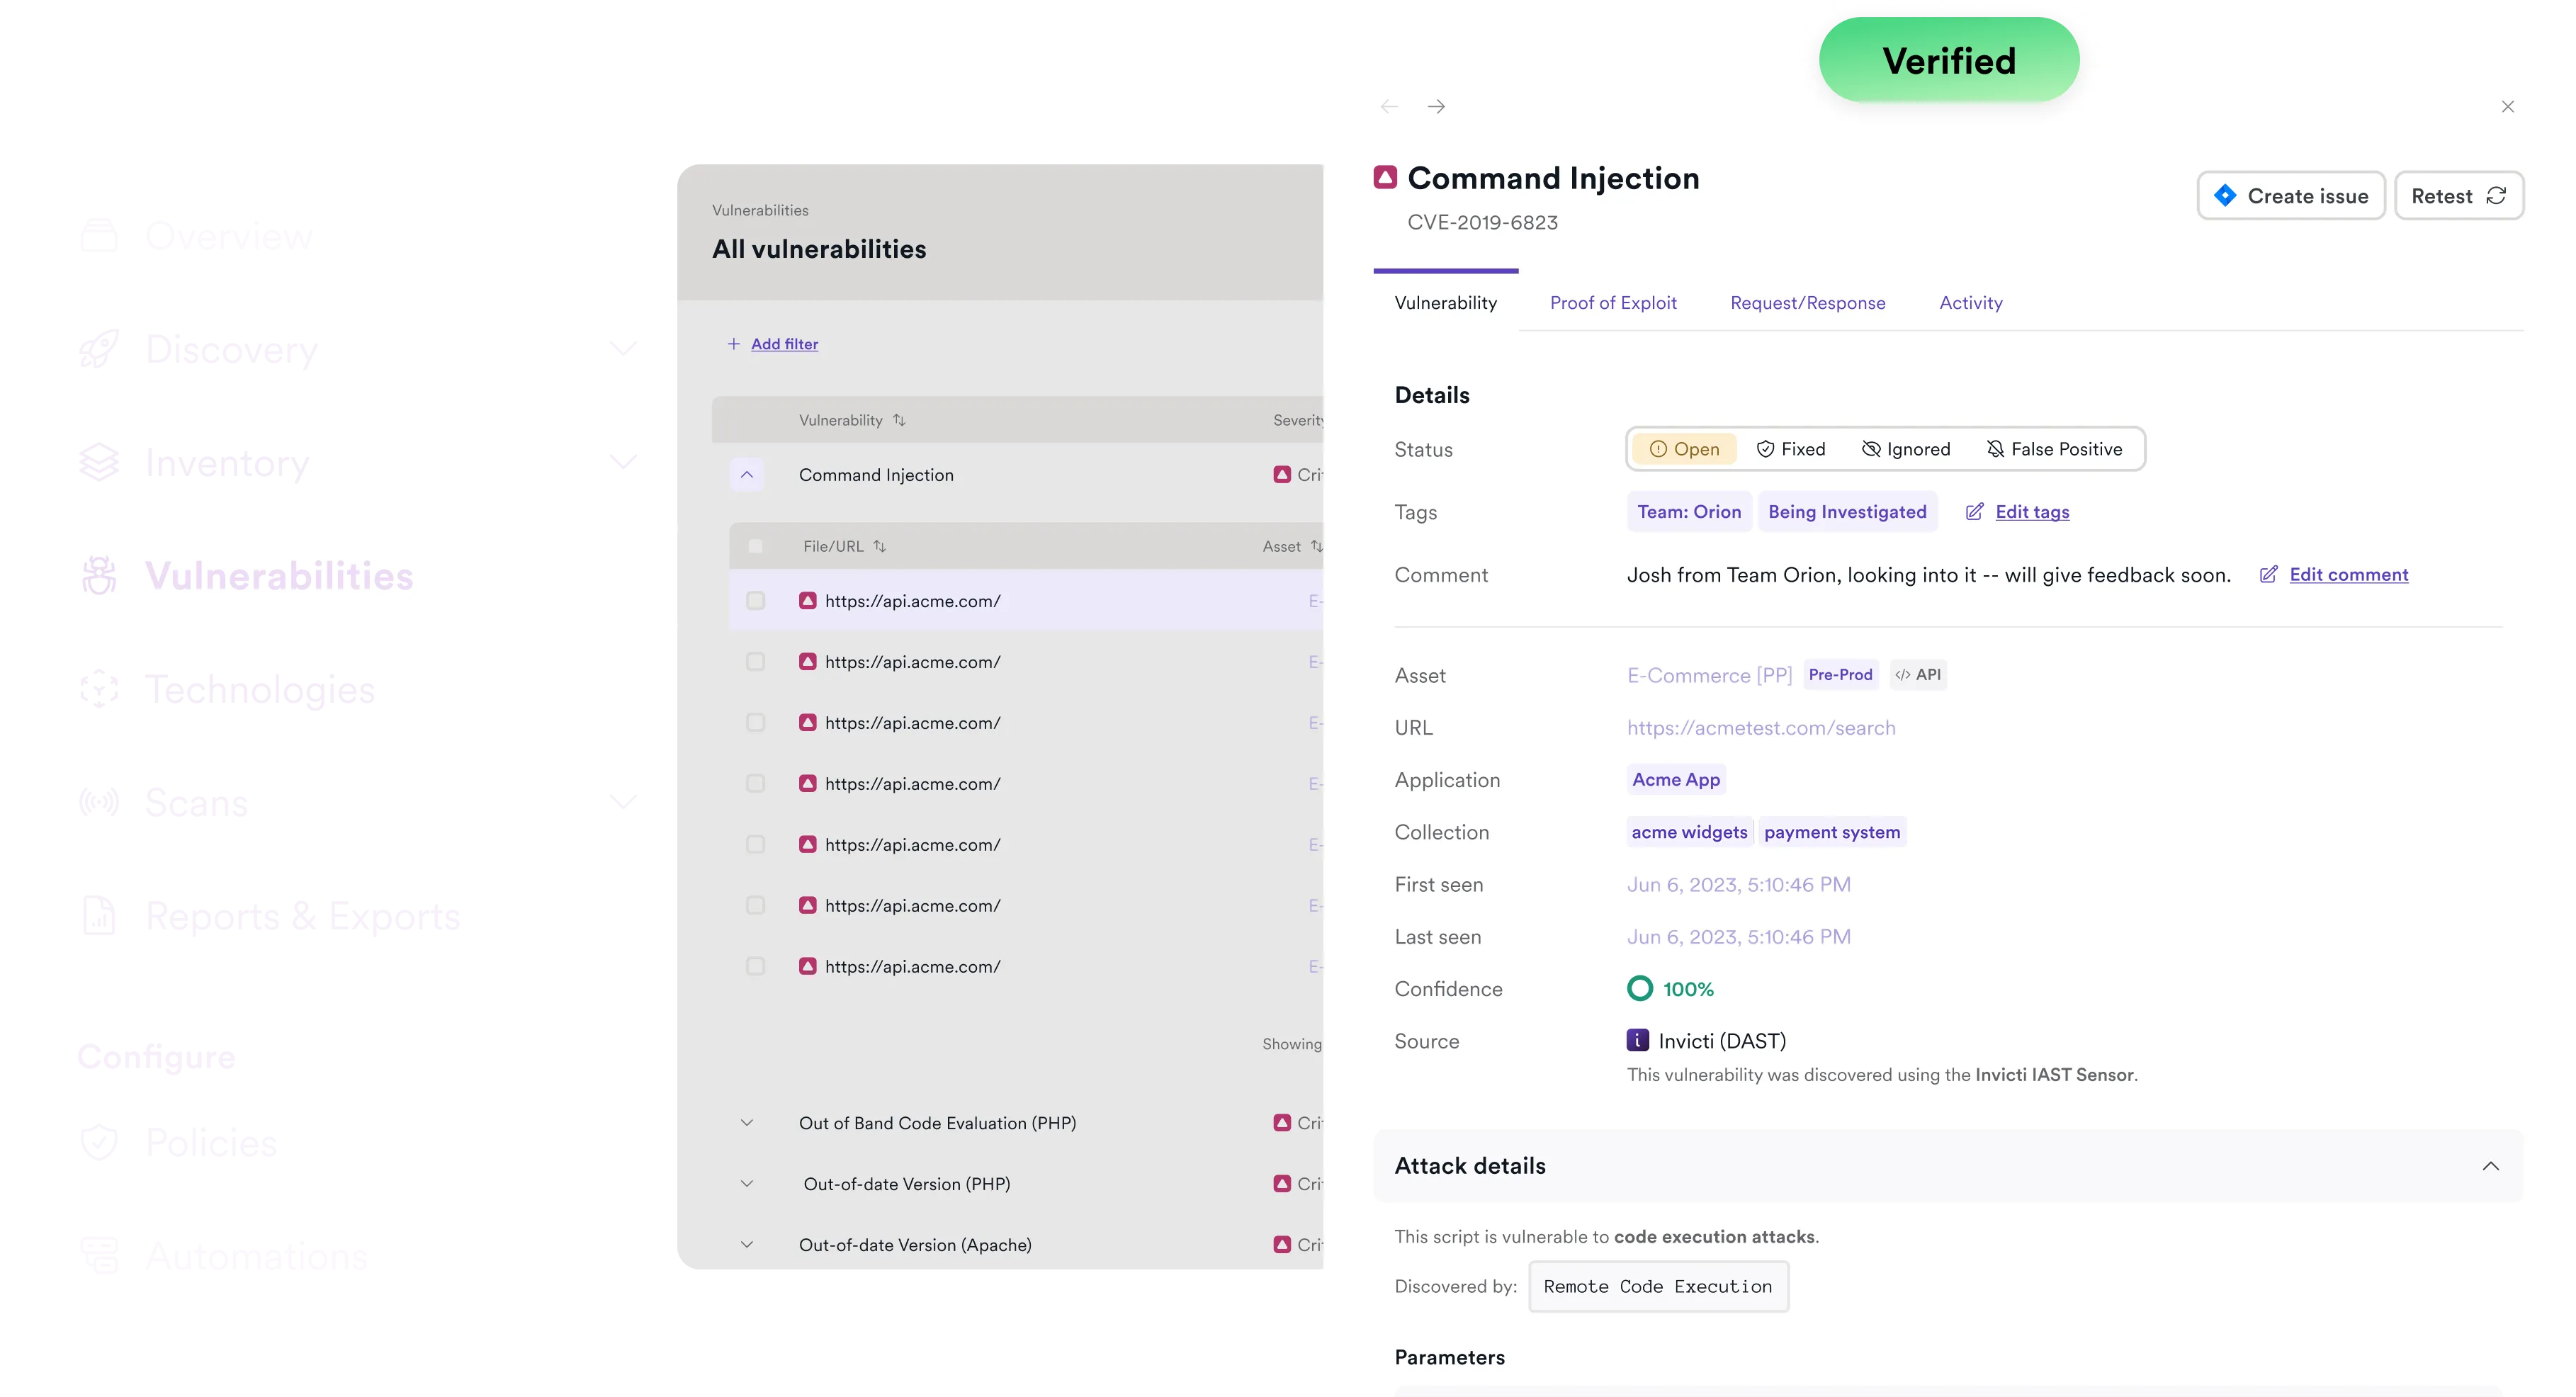
statisch + Laufzeit
Umfassende Abdeckung durch statische Prüfungen und Laufzeittests
Invicti kombiniert statische und dynamische Analysen, um Ihnen vollständige Transparenz über Open-Source-Risiken sowohl im Code als auch in Live-Umgebungen zu bieten.
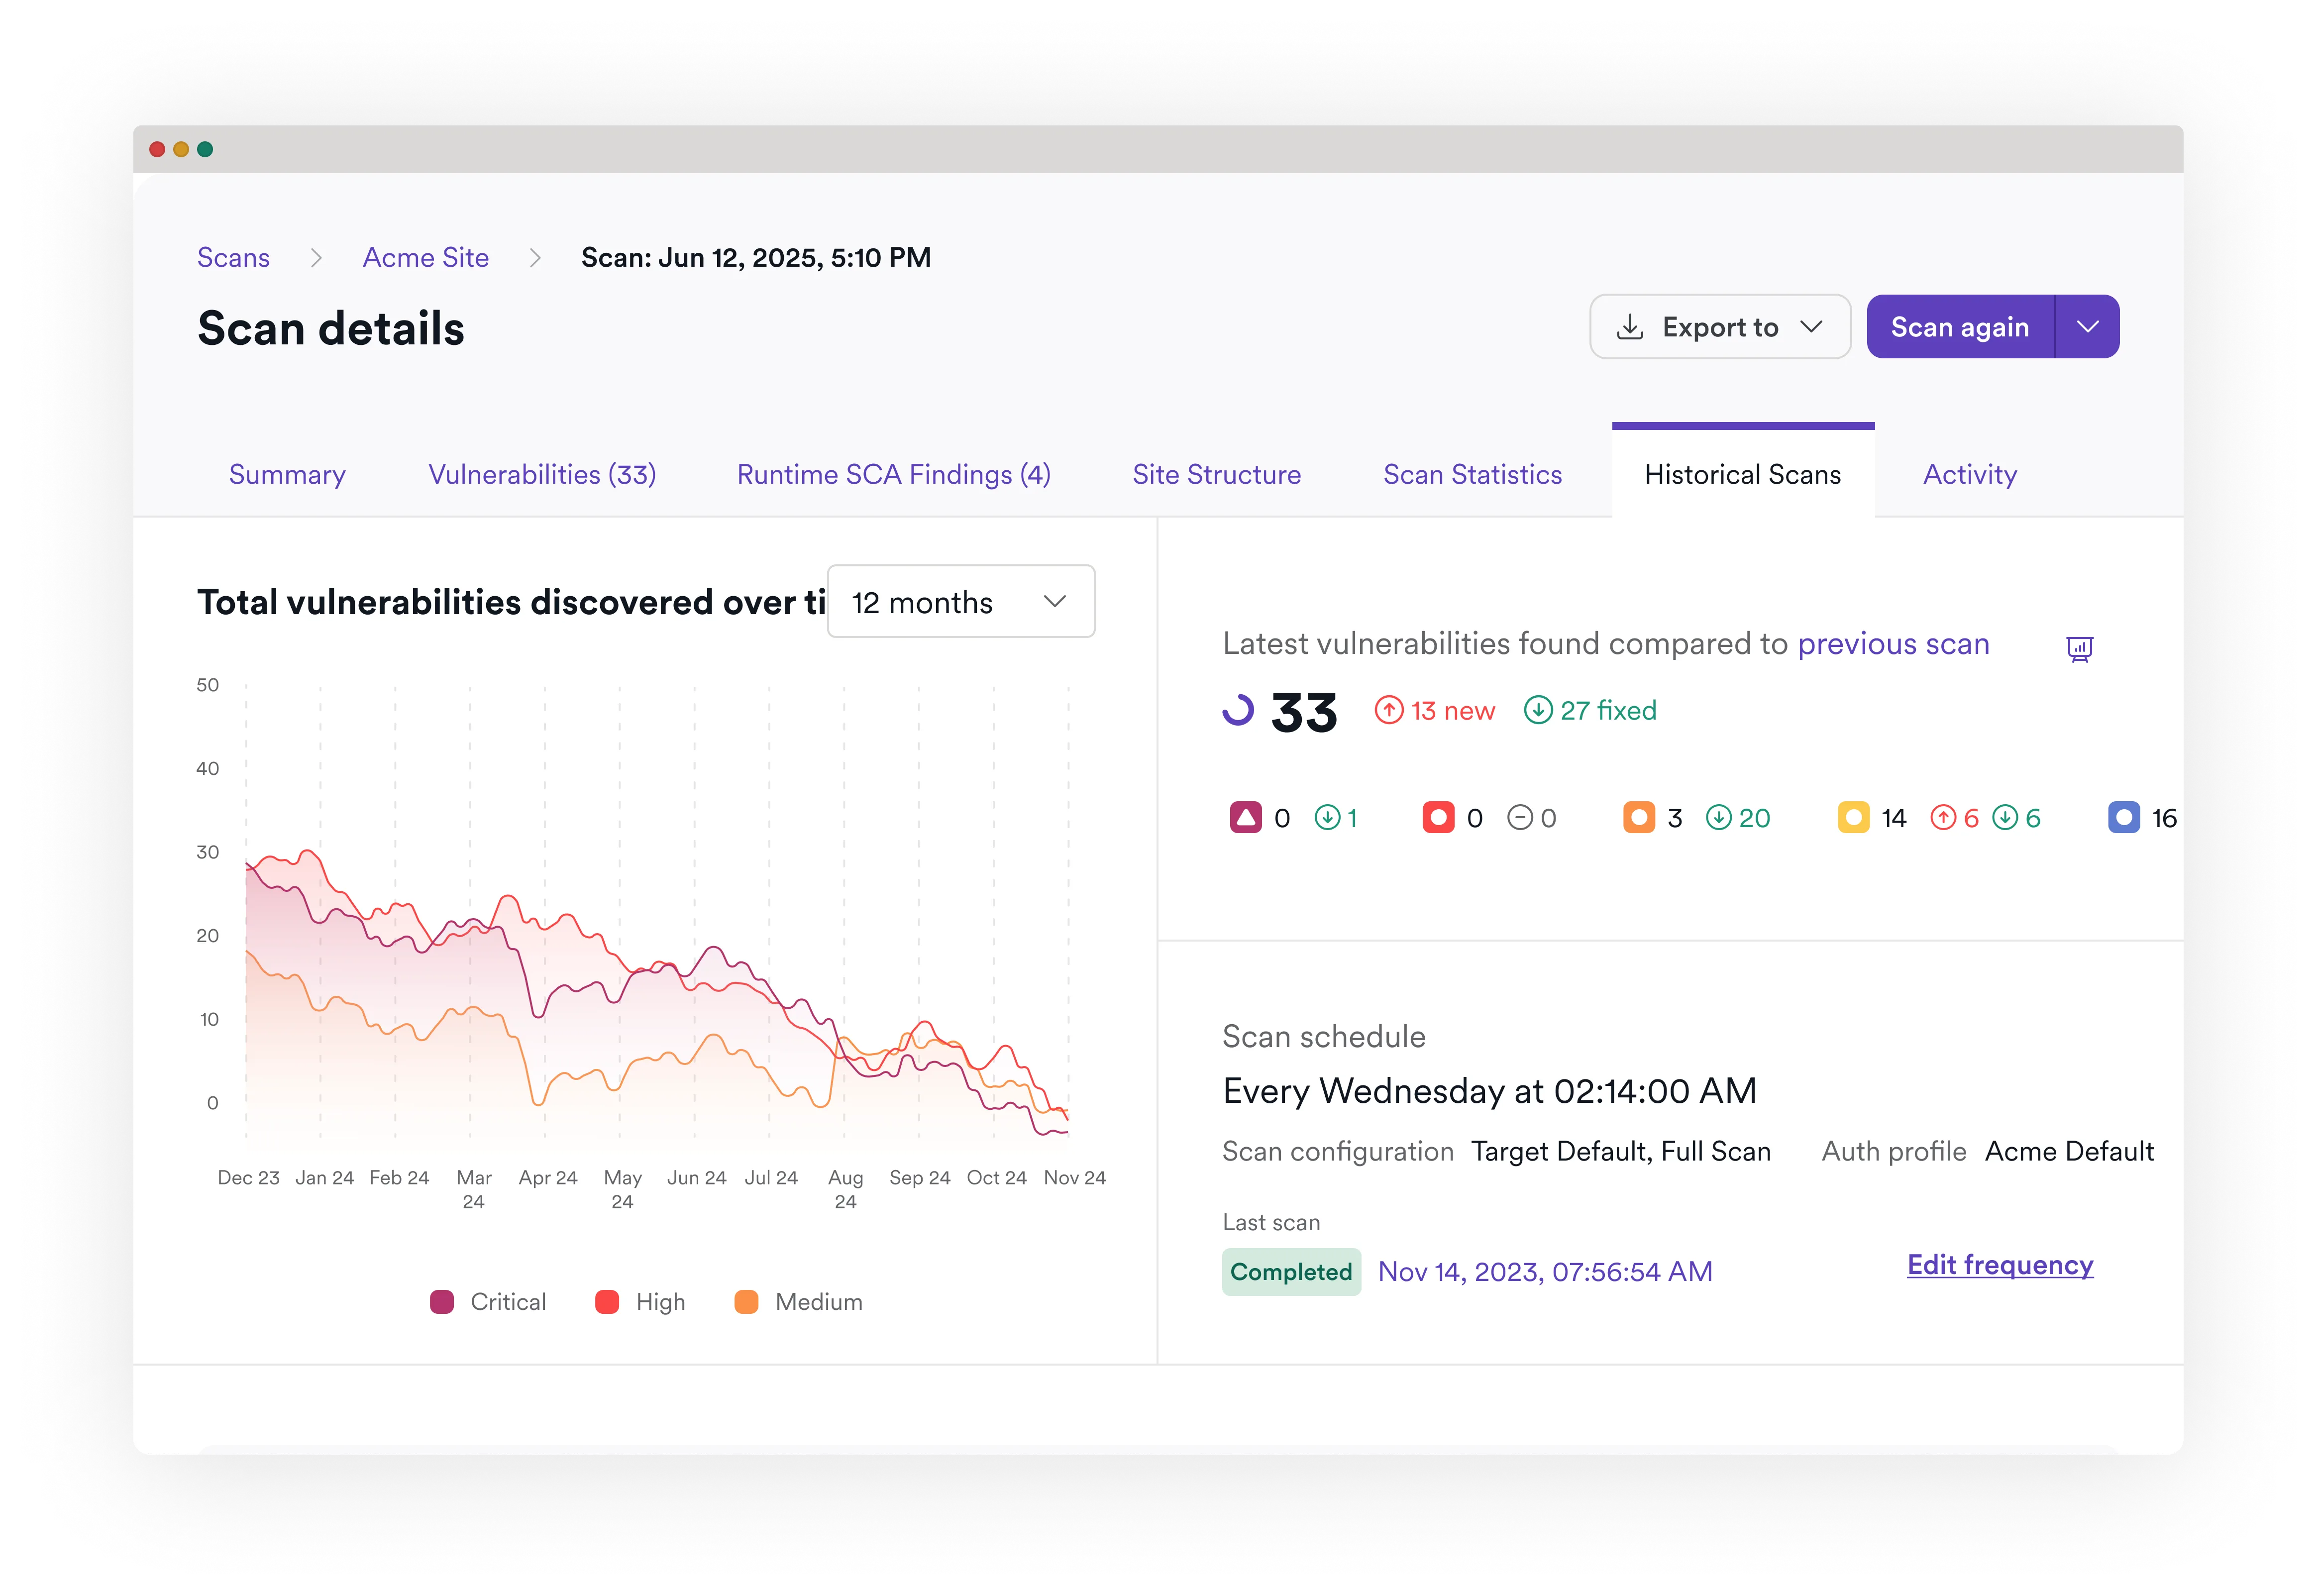
Keine blinden Flecken
Open-Source-Risiken mit vollständigem Kontext
Invicti vereint SCA mit AST und Container-Sicherheit, damit Sie Open-Source-Risiken im Kontext Ihrer gesamten Risikolage priorisieren können.

Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank unser jährliches Budget für Penetrationstests fast sofort um etwa 60 % und ging im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Die Software ist sehr stabil, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
– Harald Nandke | Principal Consultant, Unify (jetzt Teil von Mitel)
Häufig gestellte Fragen zu SCA
Bietet Invicti SCA als Teil seiner Plattform an?
Ja. Invicti bietet statische und dynamische SCA als vollständig integrierte Funktion innerhalb der Invicti Application Security Platform an. Im Gegensatz zu eigenständigen Tools korreliert Invicti SCA-Ergebnisse mit Erkenntnissen aus DAST, SAST, API-Sicherheit und Container-Sicherheit für eine einheitliche, normalisierte Risikosicht. Mit Invicti ASPM fließen SCA-Ergebnisse direkt in CI/CD-, Ticket- und Reporting-Pipelines ein, ohne dass eine zusätzliche Orchestrierungsebene erforderlich ist.
Wie schneidet das SCA von Invicti im Vergleich zu herkömmlichen SCA-Tools ab?
Herkömmliche SCA-Tools erstellen statische Inventare anfälliger Abhängigkeiten, was Teams mit langen, kontextlosen Listen zurücklässt. Invicti kombiniert statische und dynamische SCA:
- Statische SCA: Markiert alle deklarierten Komponenten mit bekannten Schwachstellen, auch wenn diese zur Laufzeit nicht geladen werden.
- Dynamische SCA (in DAST): Markiert nur die Komponenten, die während der Runtime-Scans tatsächlich verwendet werden.
- Dieser hybride Ansatz hilft Teams dabei, ausnutzbare Risiken zu priorisieren. Invicti ergänzt dies um SBOM-Management, Deduplizierung über verschiedene Tools hinweg sowie Risikobewertung, damit Teams nicht in einer Flut von doppelten oder irrelevanten Warnmeldungen untergehen.
Kann Invicti Schwachstellen in transitiven Abhängigkeiten erkennen?
Ja. Invicti verfolgt Schwachstellen über vollständige Abhängigkeitsketten hinweg, einschließlich transitiver Abhängigkeiten. Indem die Plattform aufschlüsselt, welche Bibliotheken andere aufrufen, stellt sie sicher, dass Sie keine Risiken übersehen, die mehrere Ebenen tief verborgen sind, und vermeidet False Positives, wenn eine deklarierte Bibliothek in der Anwendung gar nicht verwendet wird.
Wie aktuell sind die Schwachstellendaten von Invicti SCA?
Die Plattform synchronisiert sich regelmäßig mit führenden Schwachstellendatenbanken, um sicherzustellen, dass die neuesten CVEs und Sicherheitshinweise in den Ergebnissen enthalten sind. Dies stellt sicher, dass Teams keine neu auftretenden Schwachstellen übersehen und schnell auf neue Veröffentlichungen reagieren können.
Kann Invicti SCA Open-Source-Schwachstellen und Lizenzrisiken erkennen?
Ja. Invicti SCA erkennt bekannte Schwachstellen (CVE-basiert) in Open-Source-Bibliotheken und kennzeichnet riskante Lizenzen im Hinblick auf Compliance-Anforderungen. Mit den SBOM- und Lizenzanalysefunktionen in Invicti ASPM unterstützt Invicti zudem CycloneDX, SPDX und andere SBOM-Formate, sodass Sicherheitsteams Transparenz über Sicherheits- und Compliance-Risiken erhalten. So können Sie Schwachstellen nachverfolgen und Lizenzierungsrisiken vermeiden, die sich auf geschäftliche oder regulatorische Anforderungen auswirken könnten.
Wie automatisiert ist Invicti SCA? Kann es in CI/CD integriert werden?
Invicti SCA ist vollständig automatisierbar. Es lässt sich in CI/CD-Pipelines (Jenkins, GitHub Actions, GitLab, Azure DevOps usw.) integrieren, um riskante Builds zu blockieren, Ergebnisse direkt an Jira oder Azure Boards zu übermitteln und Tickets zu aktualisieren, sobald Fixes validiert wurden. Invicti bietet Regeln zur Richtliniendurchsetzung, mit denen Sie einen Build automatisch abbrechen können, wenn eine kritische Open-Source-Schwachstelle gefunden wird, oder Workflows in Slack/Teams auslösen können, wenn Lizenzverstöße auftreten.
Welche Lizenzrisiken erkennt Invicti?
Das SCA von Invicti kennzeichnet sowohl Sicherheits- als auch Compliance-Risiken in Open-Source-Komponenten. Mit der Unterstützung der SBOM-Standards CycloneDX und SPDX identifiziert die Plattform nicht nur Schwachstellen, sondern weist auch auf riskante Open-Source-Lizenzen wie Copyleft oder GPL hin. Dies hilft Unternehmen, Compliance-Anforderungen zu erfüllen und rechtliche oder geschäftliche Risiken zu vermeiden.
Unterstützt Invicti die SBOM-Generierung für Compliance-Zwecke?
Ja. Invicti generiert SBOMs in Standardformaten wie CycloneDX und SPDX und ordnet sie automatisch Anwendungen zu. Dies erleichtert die Erstellung prüfungsreifer Berichte für staatliche oder branchenspezifische Compliance-Frameworks und bietet Sicherheitsteams gleichzeitig kontinuierliche Transparenz über Open-Source-Risiken.
Empfohlene Ressourcen
Rauschen eliminieren
Erkennen Sie jedes Open-Source-Risiko mit statischem und dynamischem SCA, kontextbezogen validiert.