Sicherheitsmetriken

Messen und verbessern Sie jeden KPI mit vertrauenswürdigen Daten

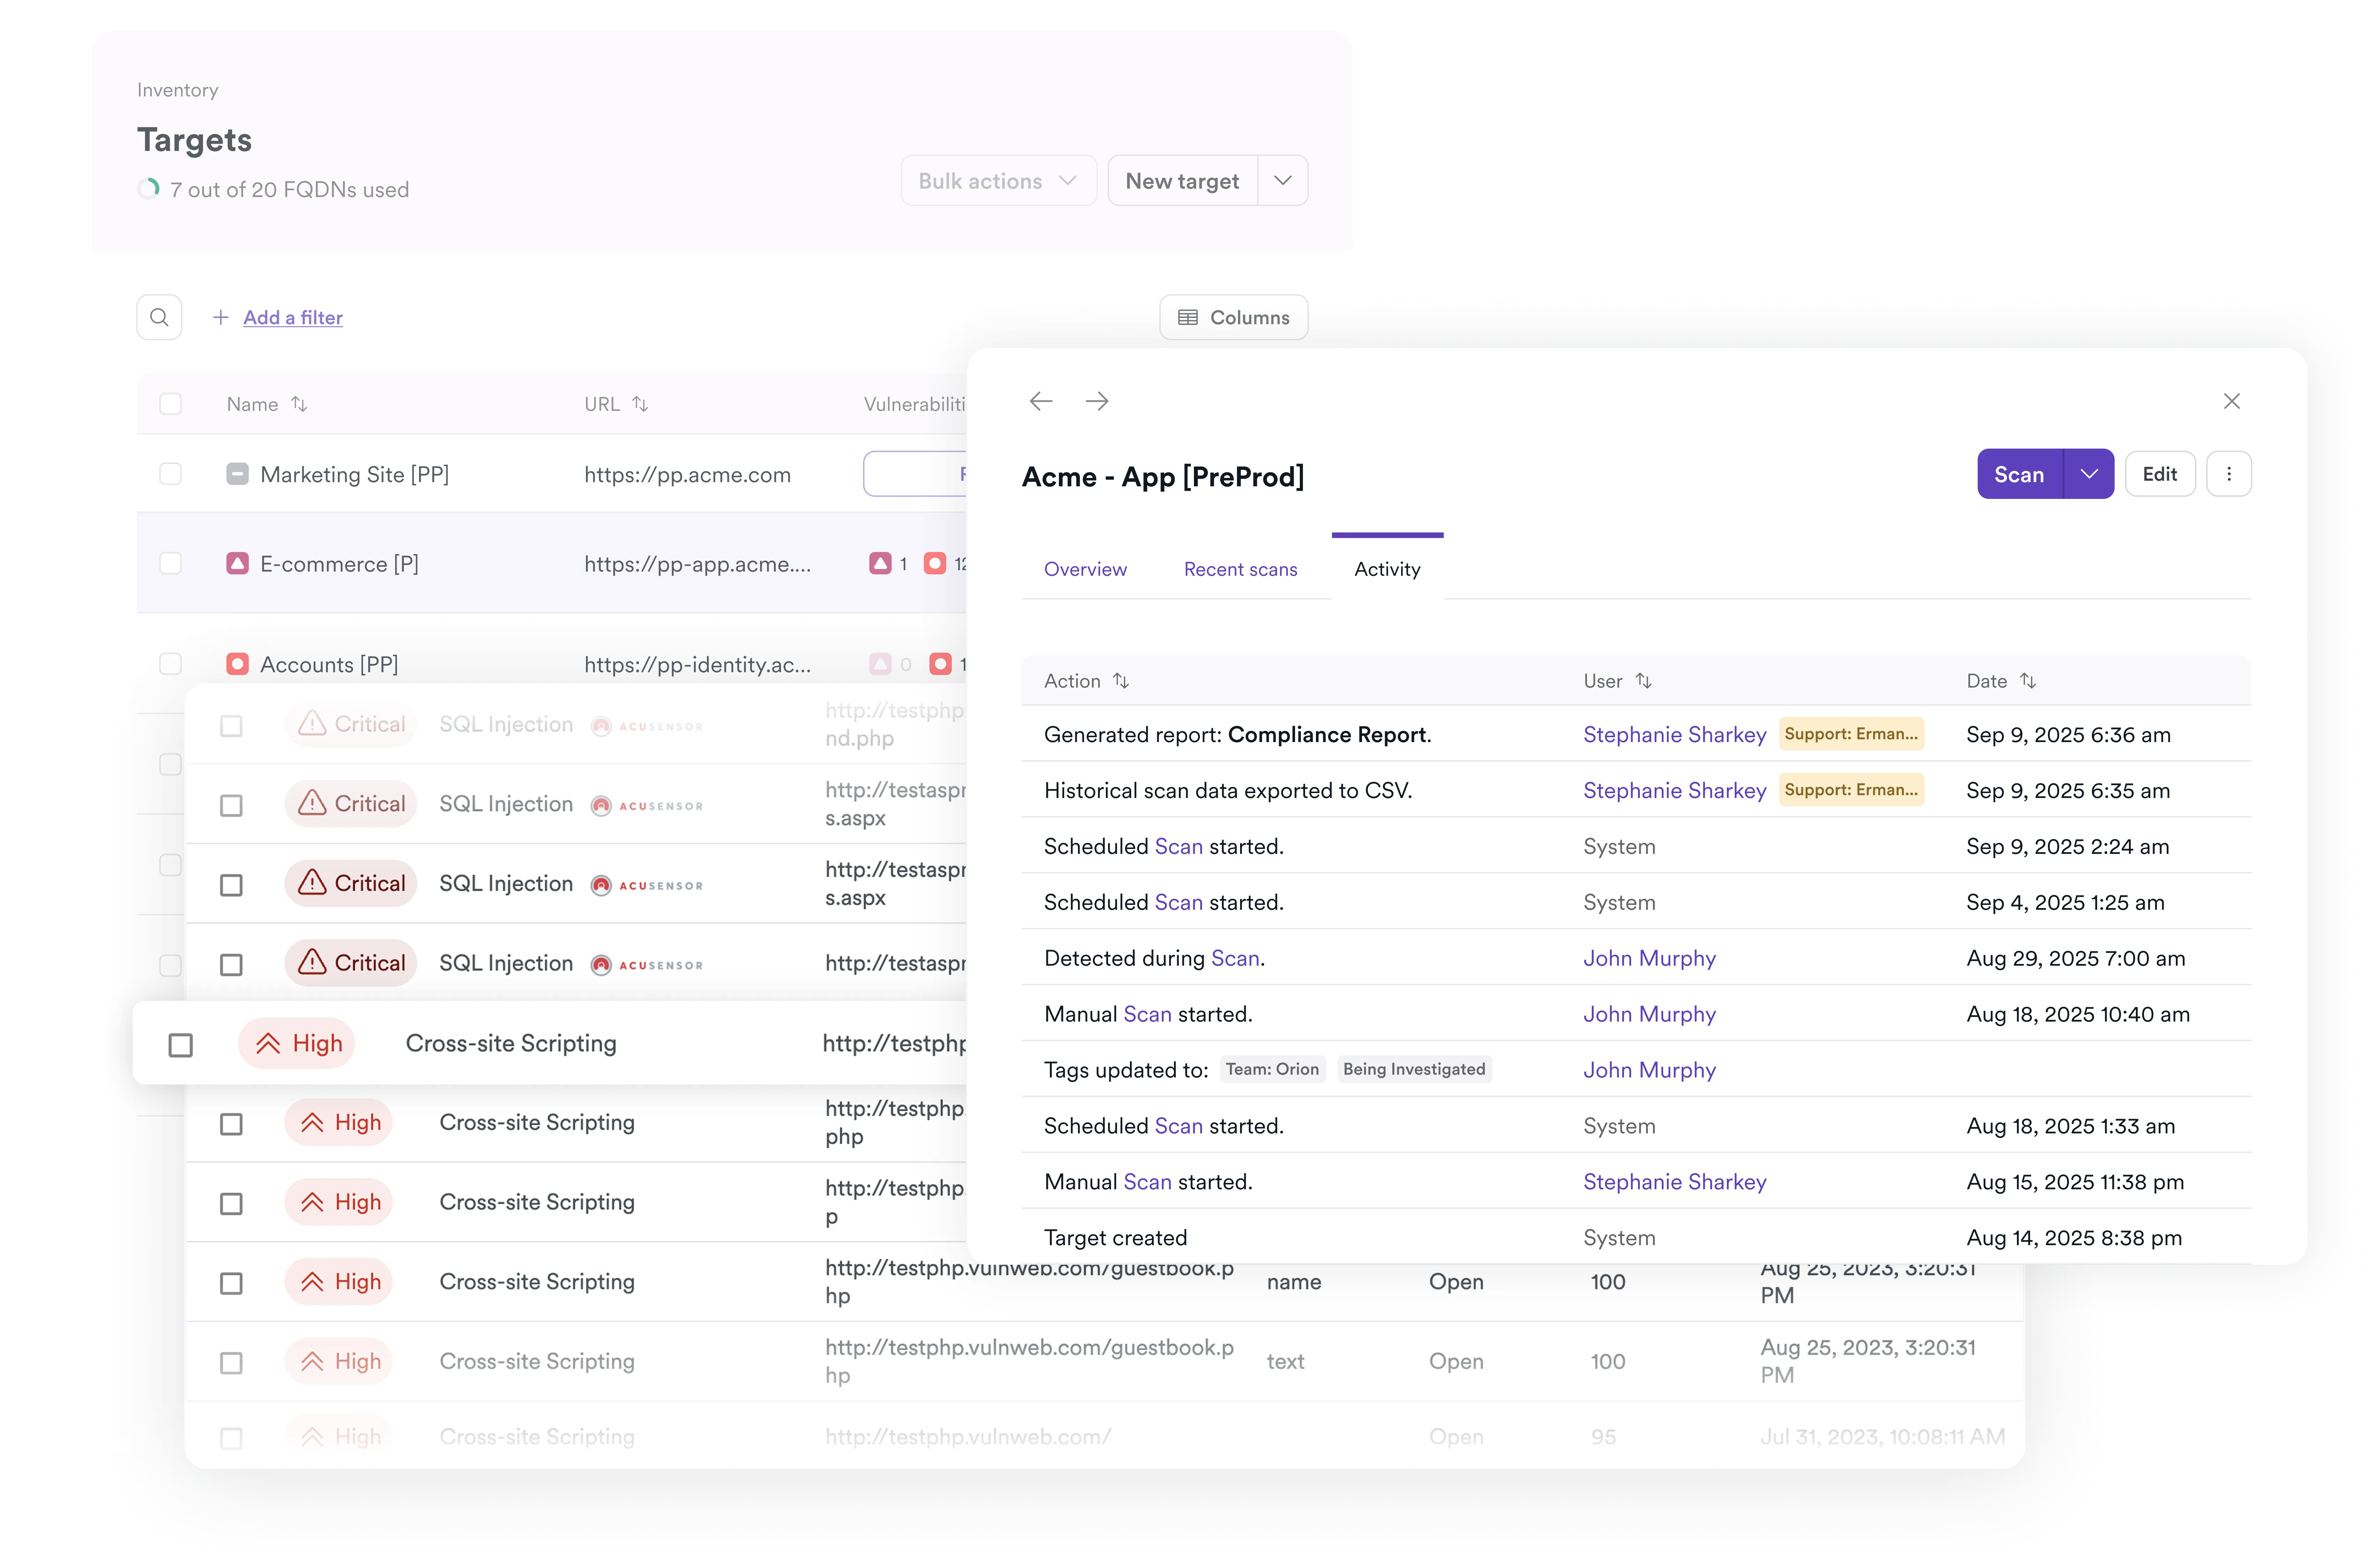
Treffen Sie fundierte Sicherheitsentscheidungen mit umfassenden Metriken, Dashboards und Berichten, die Ihnen volle Transparenz über den Status Ihrer Sicherheitsprogramme bieten.
Demo anfordern

Ich möchte Produkt- und Branchen-Updates erhalten
Ihre Daten werden vertraulich

Bessere Messung, besseres Risikomanagement

Triage und Remediation optimieren

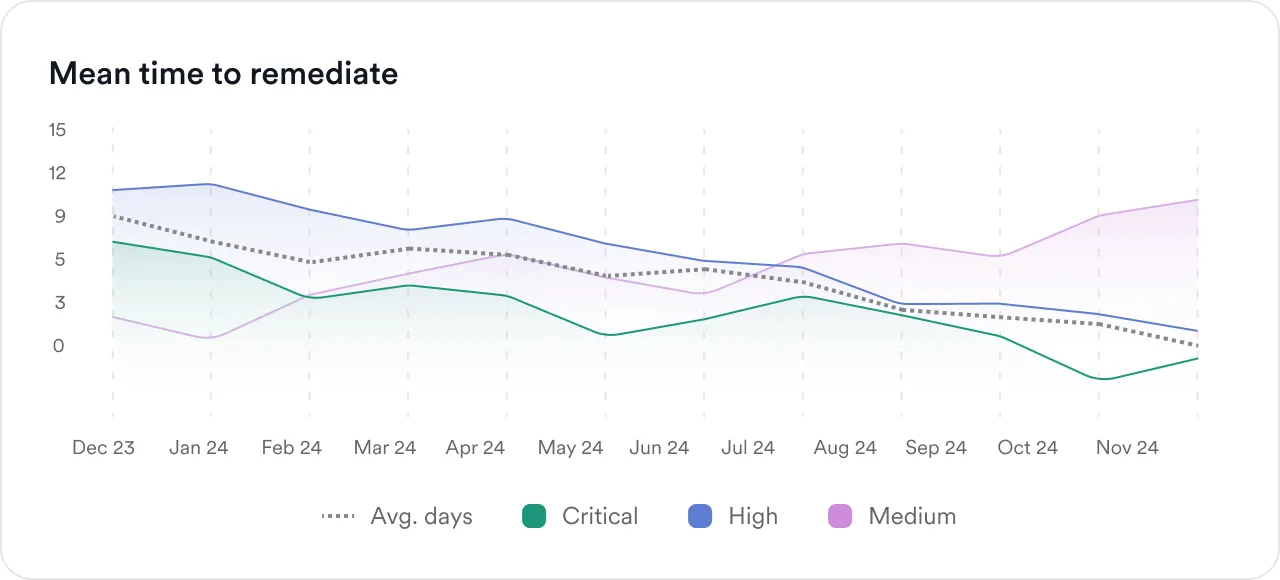
Verfolgen Sie die Effizienz von Remediation und Triage, indem Sie messen, wie lange Entwickler für die Behebung von Problemen und Sicherheitstechniker für die Triage von Schwachstellen benötigen. Identifizieren Sie Engpässe, setzen Sie Verbesserungsziele und nutzen Sie Automatisierung, um beide Prozesse im Laufe der Zeit zu beschleunigen.

Sicherheit auf jeder Unternehmensebene messen

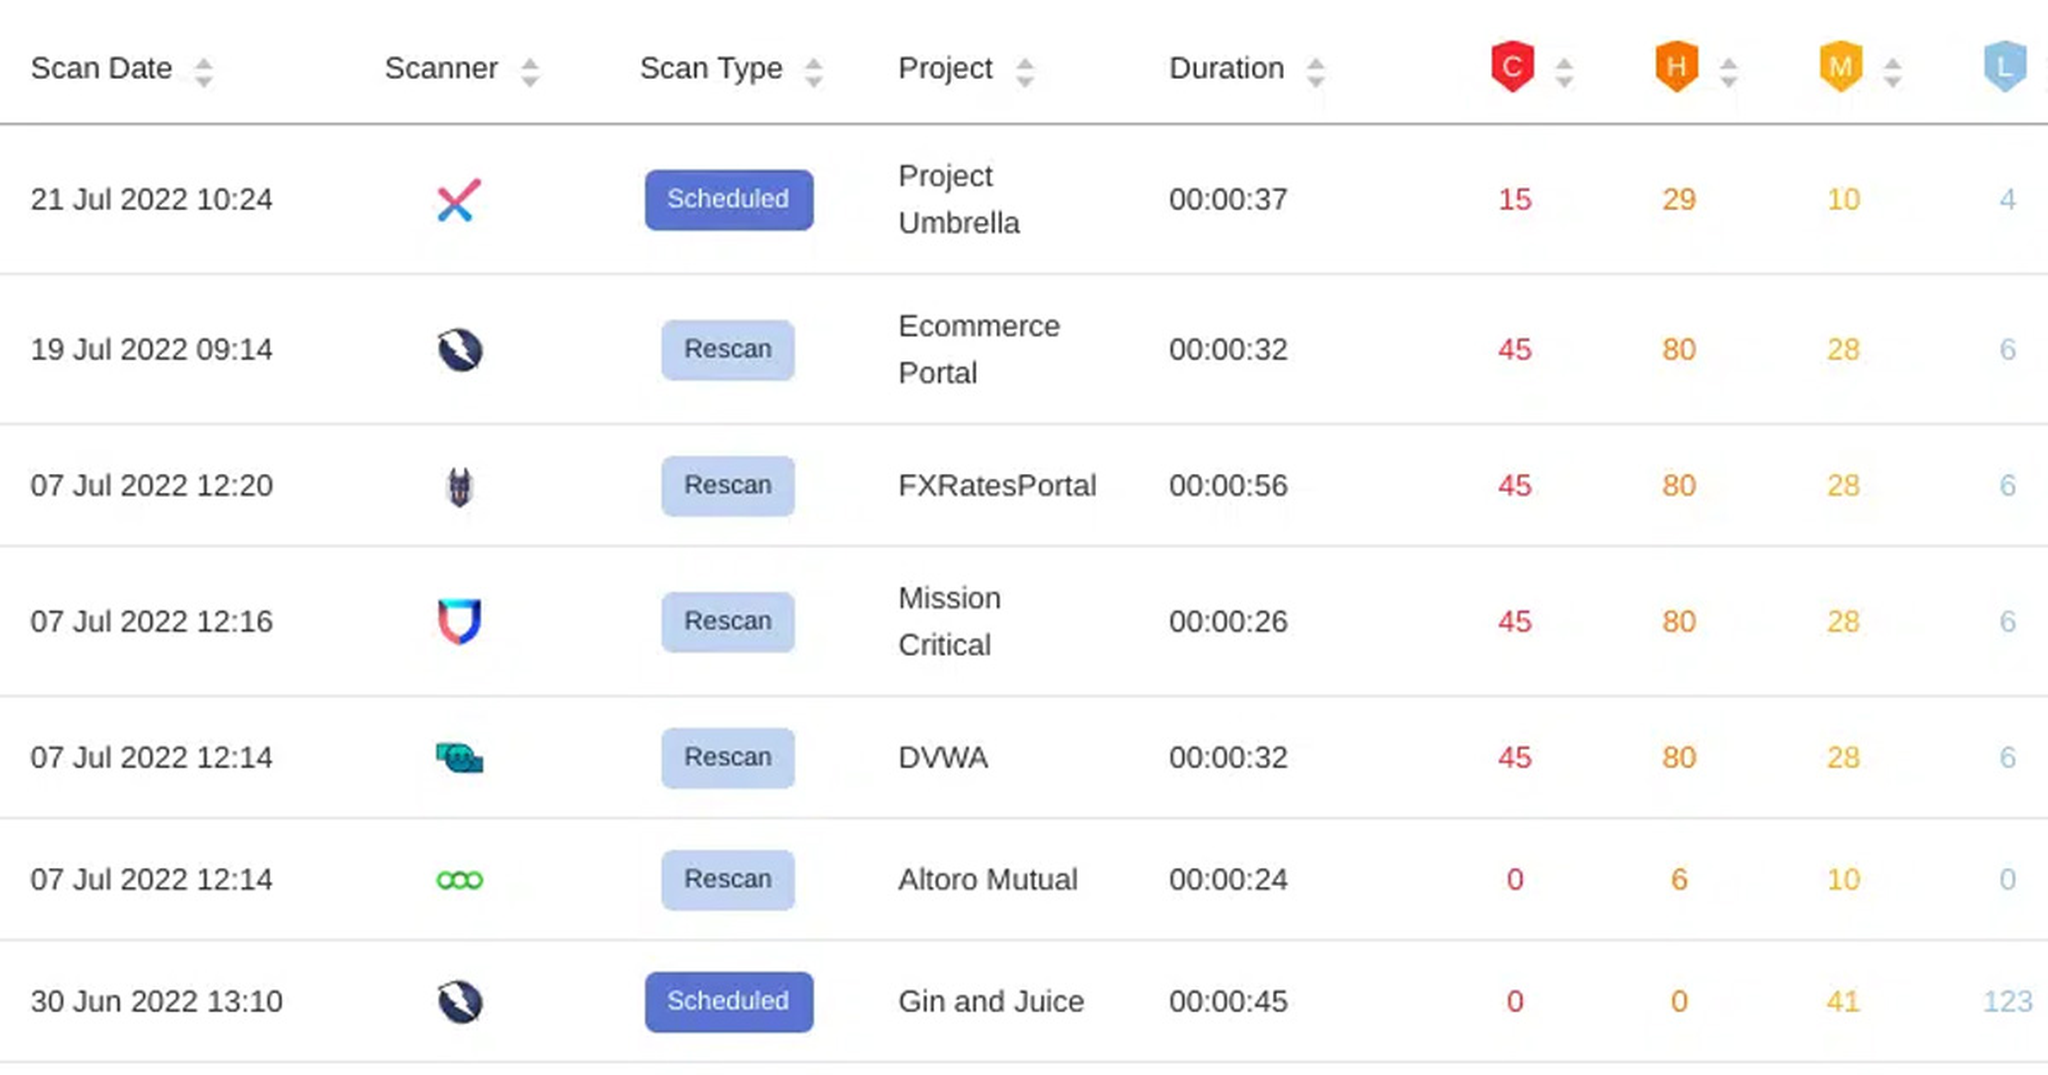
Definieren Sie Organisationshierarchien, um Schwachstellendaten über Projekte, Produkte, Geschäftsbereiche oder das gesamte Unternehmen hinweg zu verfolgen und zu aggregieren. Nutzen Sie benutzerdefinierte Labels, um Projekte zu kategorisieren und Berichte sowie Dashboards für tiefere Einblicke zu filtern.

Sichere Programmierpraktiken datengestützt verbessern

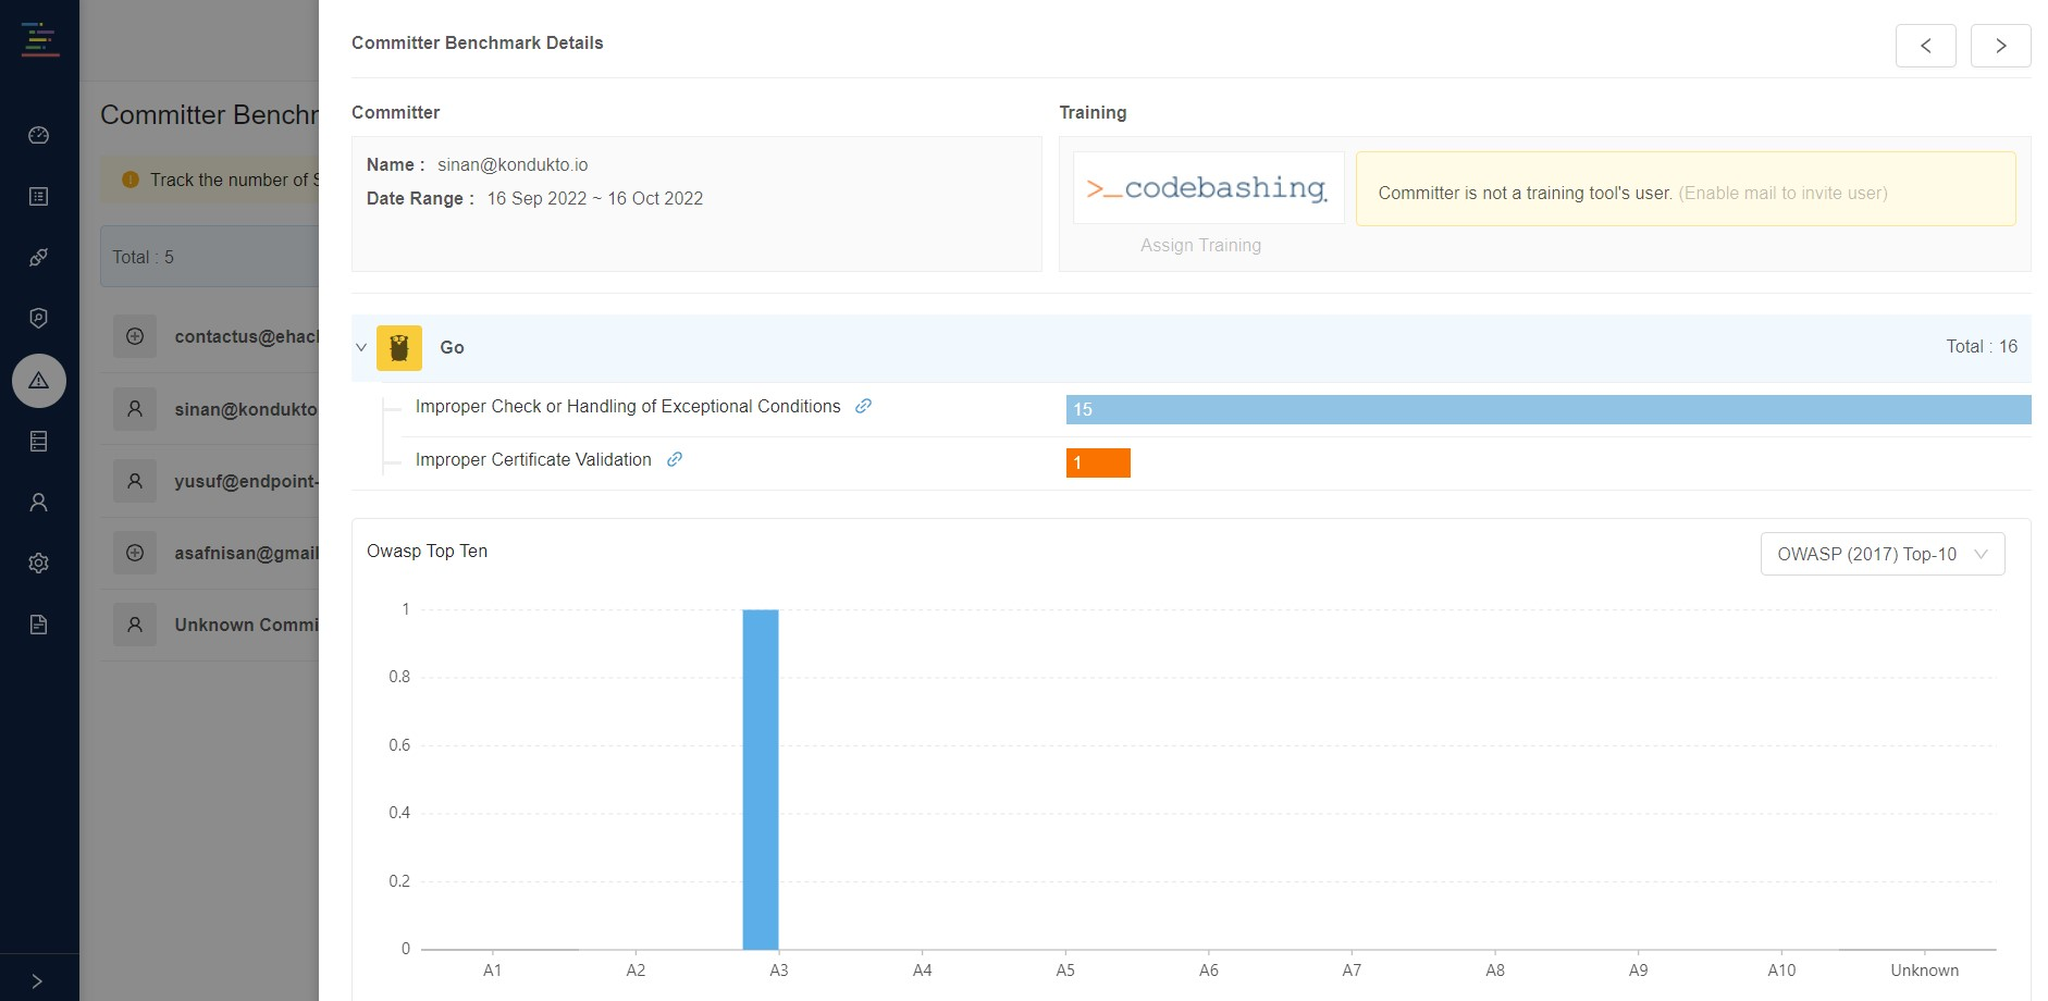
Verbessern Sie die Fähigkeiten Ihrer Entwickler im Bereich sicheres Programmieren, indem Sie die von ihnen eingeführten Schwachstellen analysieren, den Schulungsbedarf ermitteln und Plattformen wie Secure Code Warrior und SecureFlag integrieren, um personalisierte Lernprogramme bereitzustellen.

Schnellere Triage

Triage-Effizienz verbessern

Messen Sie die durchschnittliche Triage-Zeit, um die Effizienz des Sicherheitsteams zu bewerten.

Identifizieren Sie Engpässe, die die Bewertung von Schwachstellen verzögern.

Legen Sie Leistungsziele für die Triage fest und verfolgen Sie den Fortschritt im Zeitverlauf.

Automatisieren Sie wiederkehrende Triage-Schritte, um die Reaktion zu beschleunigen.

Nutzen Sie Kennzahlen, um Prozessverbesserungen zu validieren und Zykluszeiten zu verkürzen.

Schnellere Fixes

Remediation optimieren

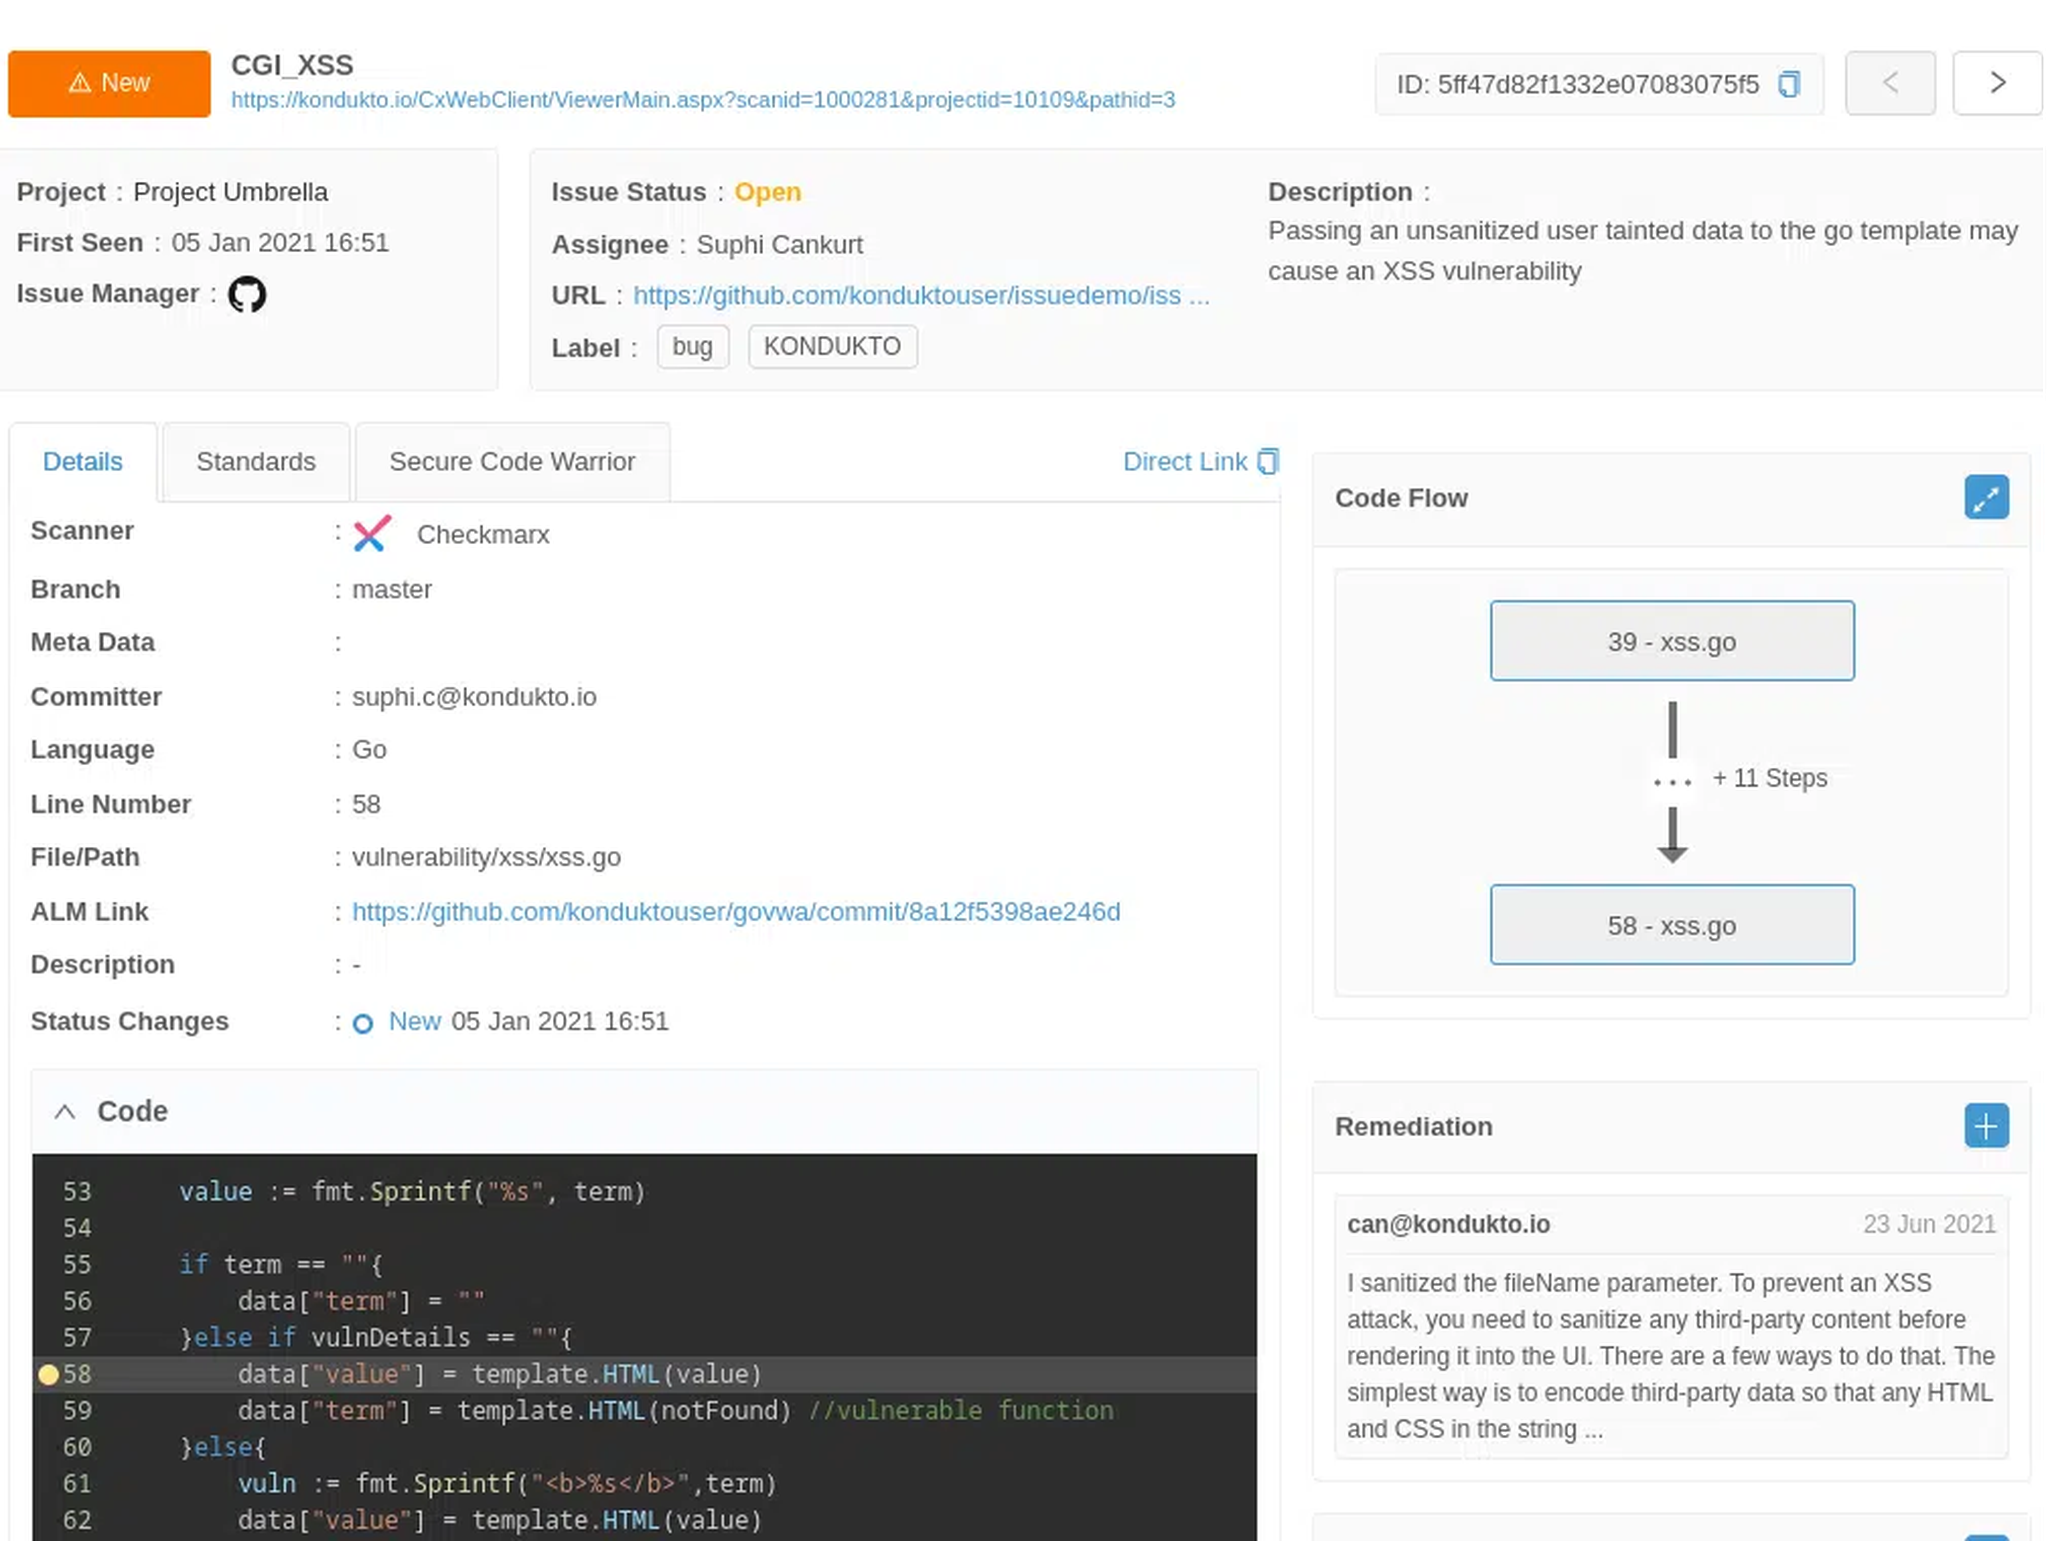
Verfolgen Sie die durchschnittliche Remediation-Zeit von der Zuweisung bis zur Behebung eines Problems.

Identifizieren Sie Blockaden in Entwickler-Workflows und beheben Sie diese systematisch.

Überwachen Sie den Fortschritt, um die Einhaltung von SLAs und kontinuierliche Verbesserungen sicherzustellen.

Geben Sie Entwicklern Kontext und Ressourcen an die Hand, um Fehler schneller zu beheben.

Stellen Sie Entwicklern automatisch KI-gestützte Remediation-Empfehlungen bereit.

Einfachere Zusammenarbeit

Reibungslose Workflows

Verknüpfen Sie Triage und Remediation mit automatisierten Workflows.

Automatisieren Sie Validierungsscans, um Fixes zu verifizieren und Regressionen zu verhindern.

Weisen Sie Probleme automatisch dem Entwickler zu, der für die Schwachstelle verantwortlich ist.

Erstellen Sie eine interne Remediation-Datenbank, um Fixes und Best Practices auszutauschen.

Beenden Sie das Hin und Her zwischen Sicherheits- und Entwicklungsteams.

Bessere Unterstützung für Entwickler

Sichere Entwicklungspraktiken

Verfolgen Sie die pro Entwickler eingeführten Schwachstellen, um die Reife bei der sicheren Programmierung zu bewerten.

Nutzen Sie entwicklerspezifische Ansichten, um Qualifikationslücken und wiederkehrende Probleme zu identifizieren.

Integrieren Sie Schulungsplattformen (Secure Code Warrior, SecureFlag) für gezielte Weiterbildung.

Weisen Sie personalisierte Schulungsprogramme auf Basis echter Schwachstellendaten zu.

Verfolgen Sie die Fortschritte der Entwickler im Zeitverlauf anhand von Schwachstellentrends.

Mehr Transparenz

Stakeholder vereinen

Aggregieren Sie KPIs über Organisations-, Geschäftsbereichs-, Produkt- oder Projektebenen hinweg.

Verwenden Sie benutzerdefinierte Labels, um Metriken nach App-Typ, Kritikalität oder Zuständigkeit zu filtern.

Stellen Sie maßgeschneiderte Dashboards für Führungskräfte, AppSec-Ingenieure und Entwickler bereit.

Verfolgen Sie langfristige Leistungstrends und belegen Sie den ROI von Sicherheitsinitiativen.

Sorgen Sie für prüfungsreife Transparenz bei Triage, Remediation und Entwicklerfortschritten.

110+ INTEGRATIONEN

Integration in die Tools, die Sie bereits verwenden

Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben durchführen. Infolgedessen sanken die jährlichen Ausgaben für Penetrationstests fast sofort um etwa 60 % und gingen im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“

– Brian Brackenborough | CISO, Channel 4

„Invicti hat Schwachstellen in Webanwendungen erkannt, die andere Lösungen übersehen haben. Es ist einfach zu bedienen und einzurichten...“

– Henk-Jan Angerman | Gründer, SECWATCH

„Ich hatte die Gelegenheit, Expertenberichte mit denen von Invicti zu vergleichen. Invicti war besser und hat mehr Sicherheitslücken gefunden.“

– Andy Gambles | Senior Analyst, OECD

„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Die Software ist sehr stabil, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“

– Harald Nandke | Principal Consultant, Unify (jetzt Mitel)

Empfohlene Ressourcen

Blog

AppSec KPIs that matter: Metrics to measure real security risk

Blog

Best tools for application security metrics: What to measure and how to track AppSec performance

Blog

How do CISOs use ASPM for security reporting?

Blog

How CISOs measure application security ROI

Blog

AppSec KPIs that matter: Metrics to measure real security risk

Blog

Best tools for application security metrics: What to measure and how to track AppSec performance

Blog

How do CISOs use ASPM for security reporting?

Blog

How CISOs measure application security ROI