
Bedrohungsanalyse für Anwendungen
Kritische Bedrohungen sicher priorisieren und eliminieren
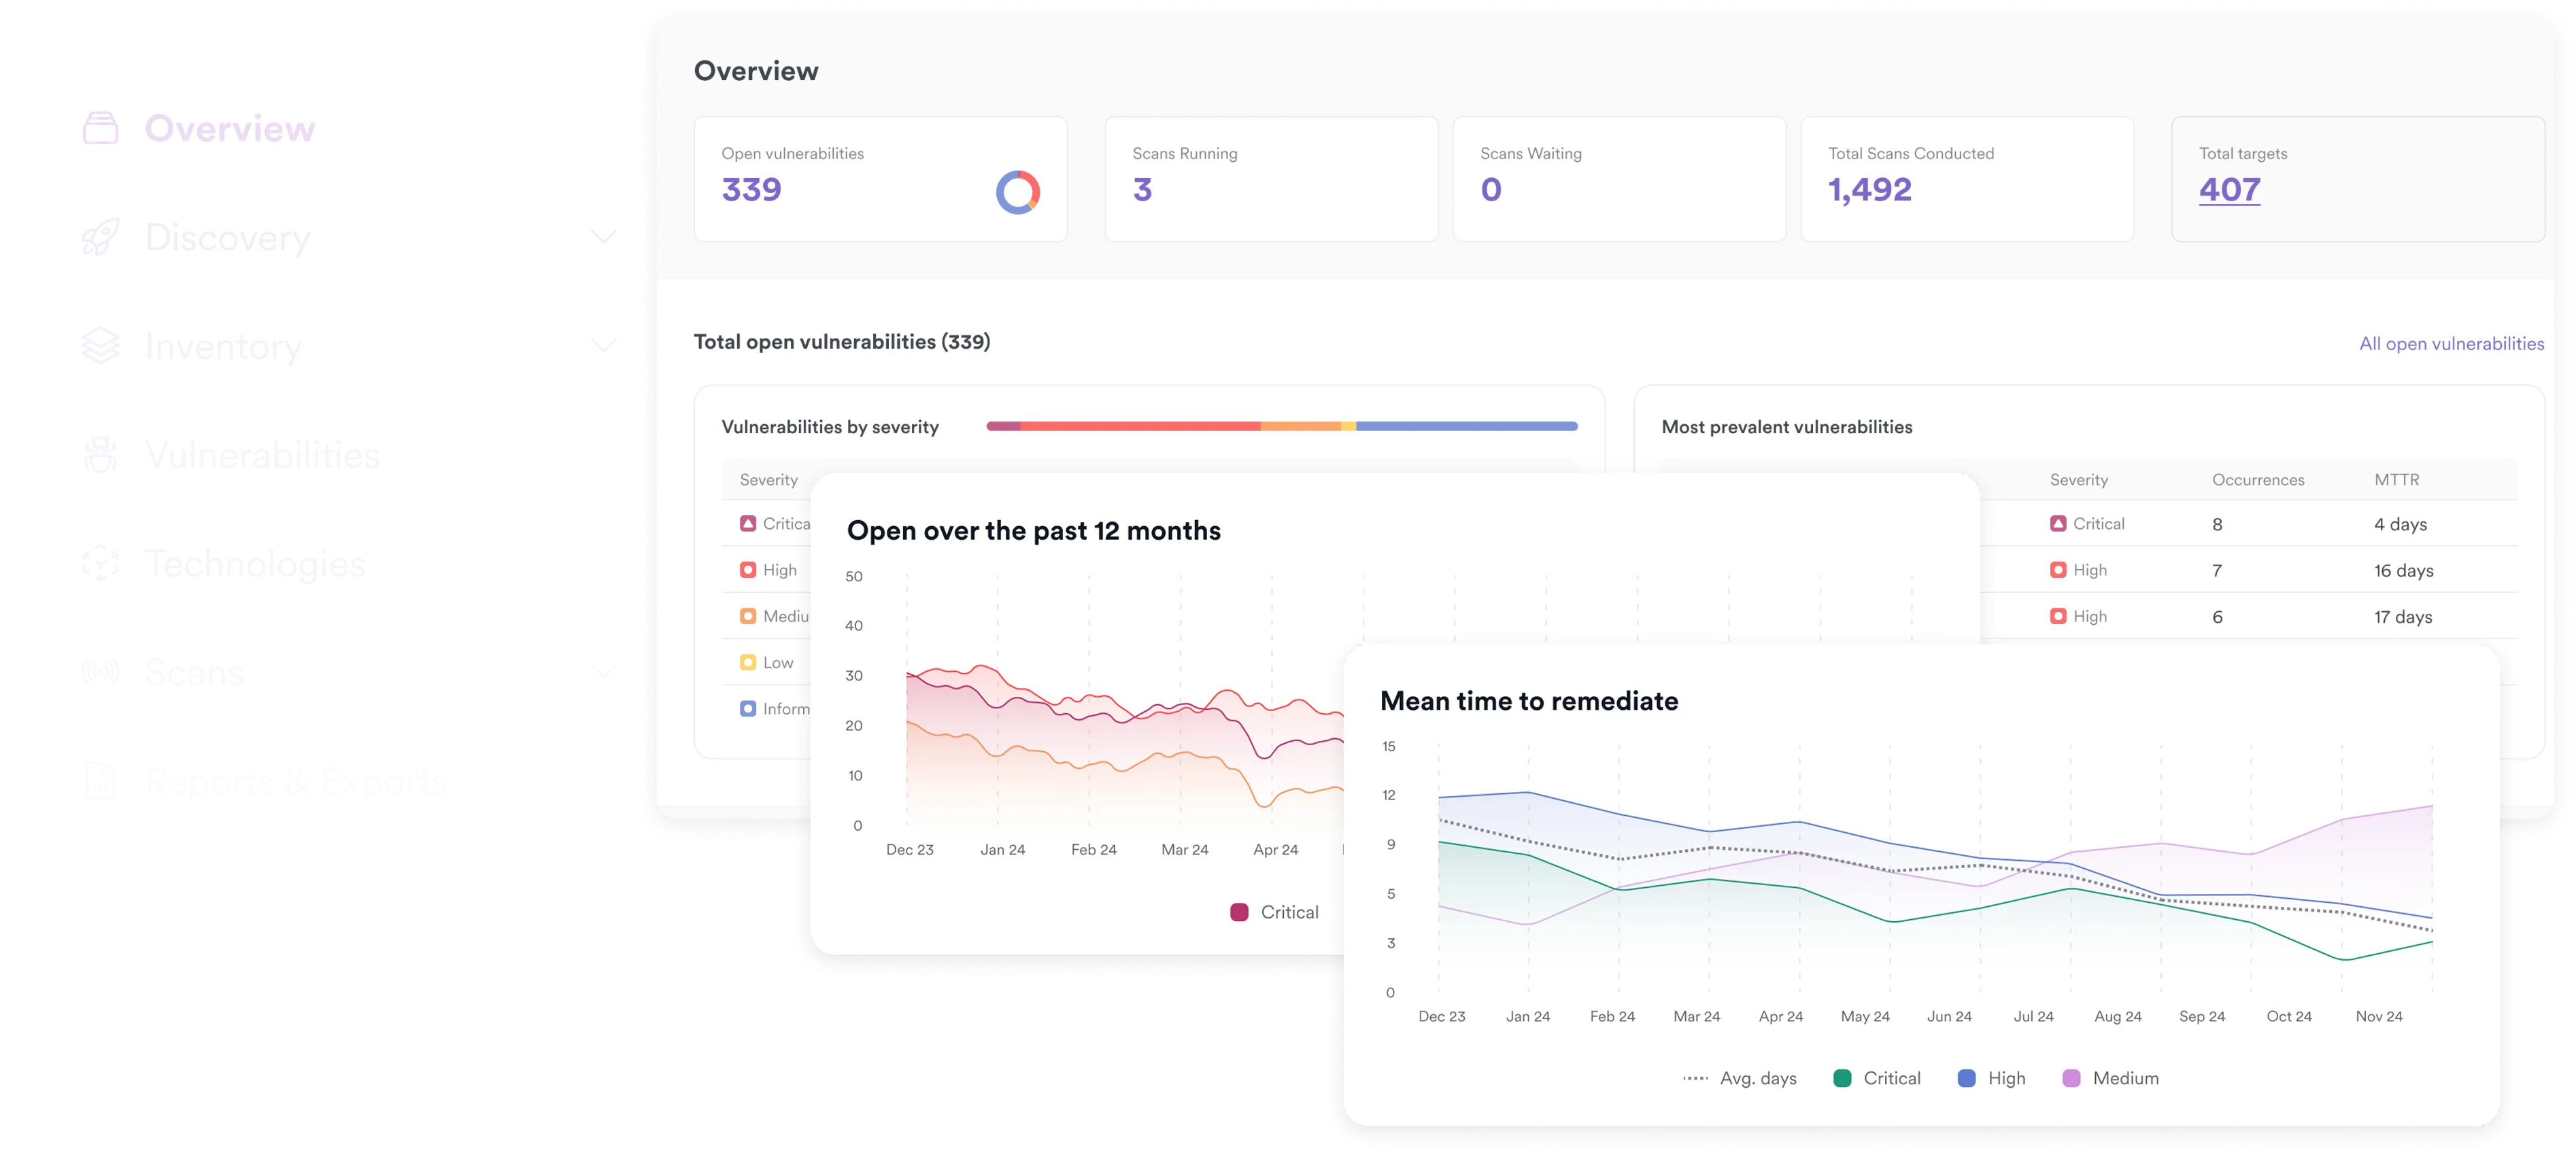
Ergebnisse deduplizieren, die Erreichbarkeit von Komponenten bewerten und Ausnutzbarkeit bestätigen. Mit Geschäftskontext und EPSS-Scoring anreichern, um Rauschen zu reduzieren und reale Risiken aufzudecken.
Über 5000 führende Unternehmen vertrauen auf Invicti





Tatsächlich ausnutzbare Schwachstellen früher erkennen. Schneller zur Remediation.
Korrelieren Sie Erreichbarkeit, Ausnutzbarkeit, geschäftliche Auswirkungen und reale Bedrohungsinformationen, um das zu priorisieren, was Sie tatsächlich gefährdet.

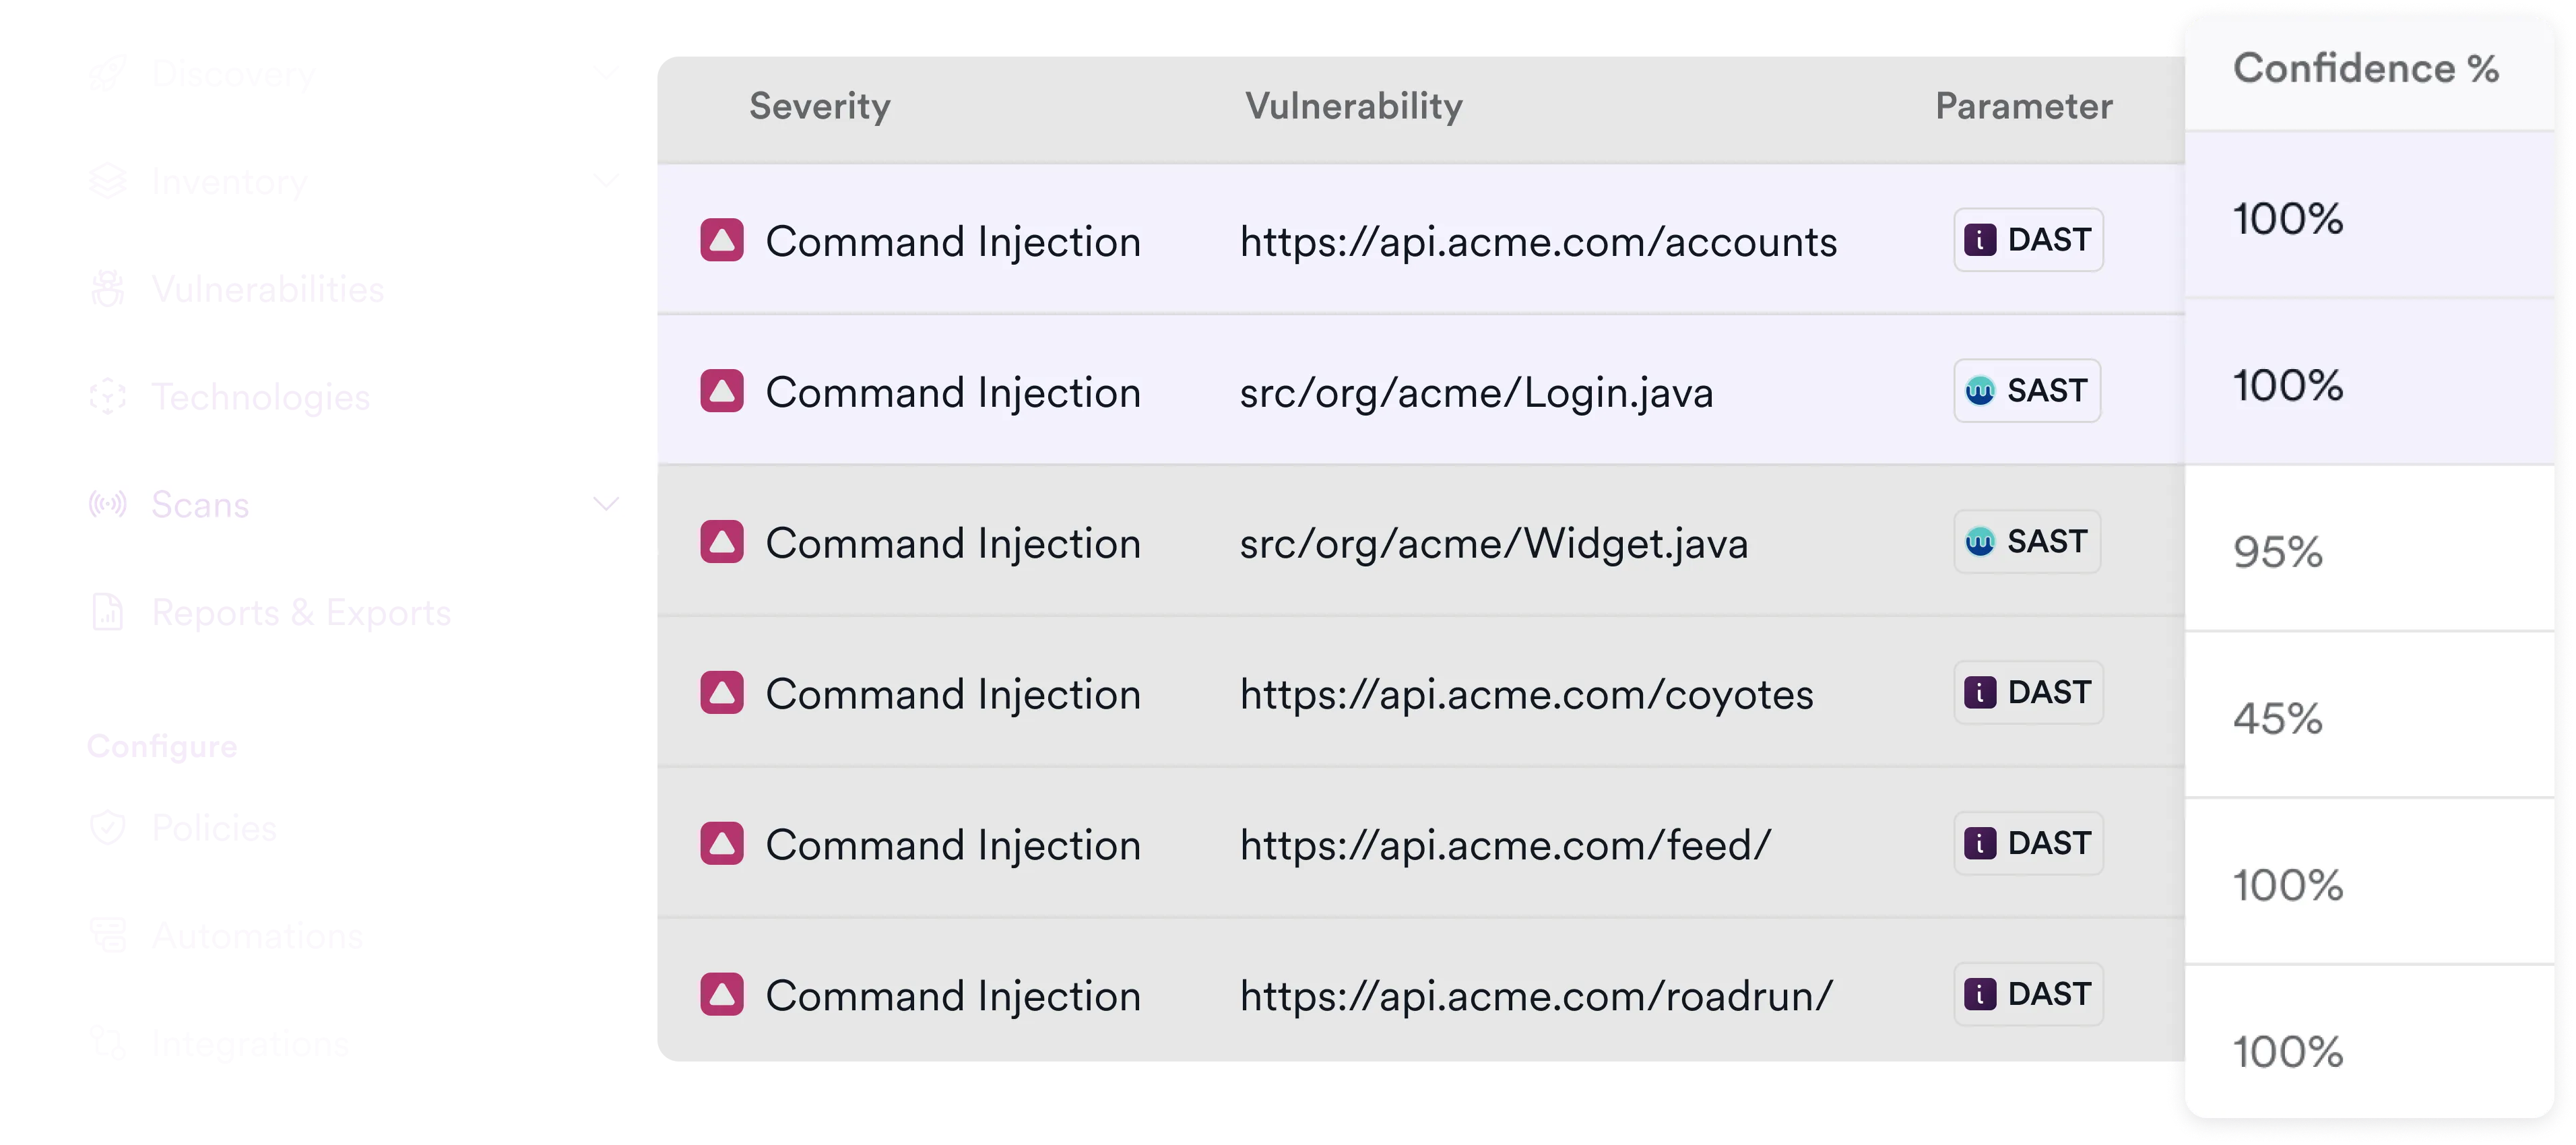
Erhalten Sie Signale ohne Rauschen
Deduplizieren Sie Ergebnisse über Scanner hinweg für eine bereinigte Liste an Schwachstellen.

Sehen Sie, was erreichbar ist
Nicht jede kritische CVE ist in Ihrer Anwendung erreichbar. Wir kennen den Unterschied.

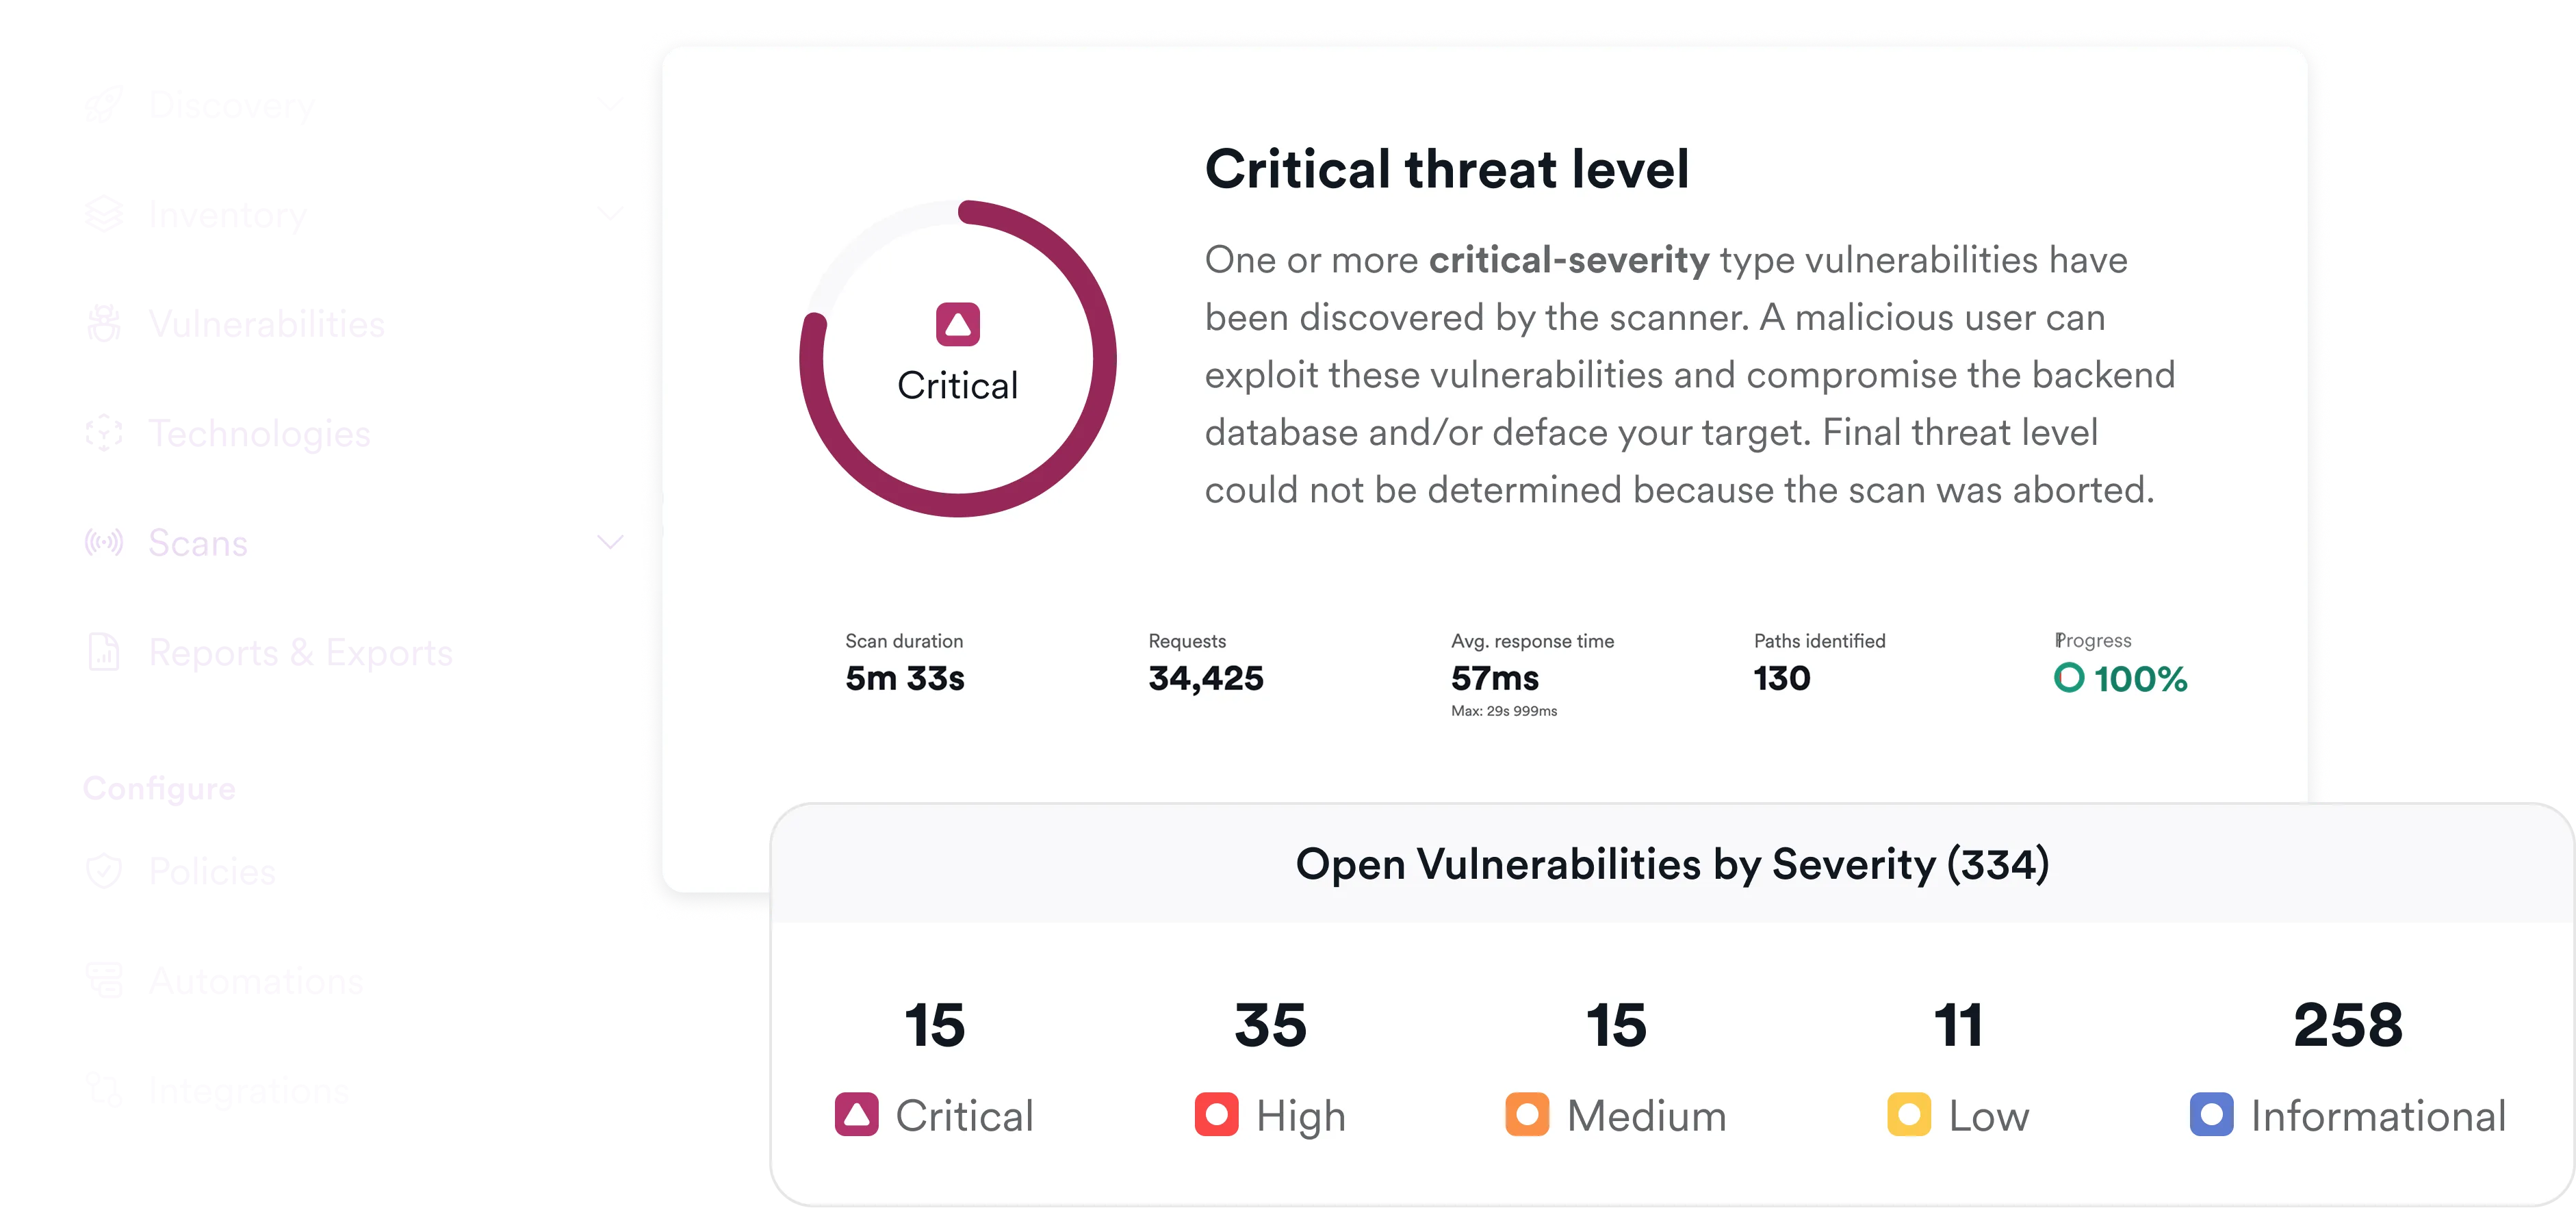
Priorisieren Sie geschäftskritische Bedrohungen
Validieren Sie die Ausnutzbarkeit mit Geschäftskontext, um Ihrem Team Zeit zu sparen.
Starten Sie ohne Rauschen
Die langjährige Erfahrung von Invicti mit branchenführendem, rauschfreiem Runtime-Scanning liefert Daten, denen Ihr Team vertrauen kann.
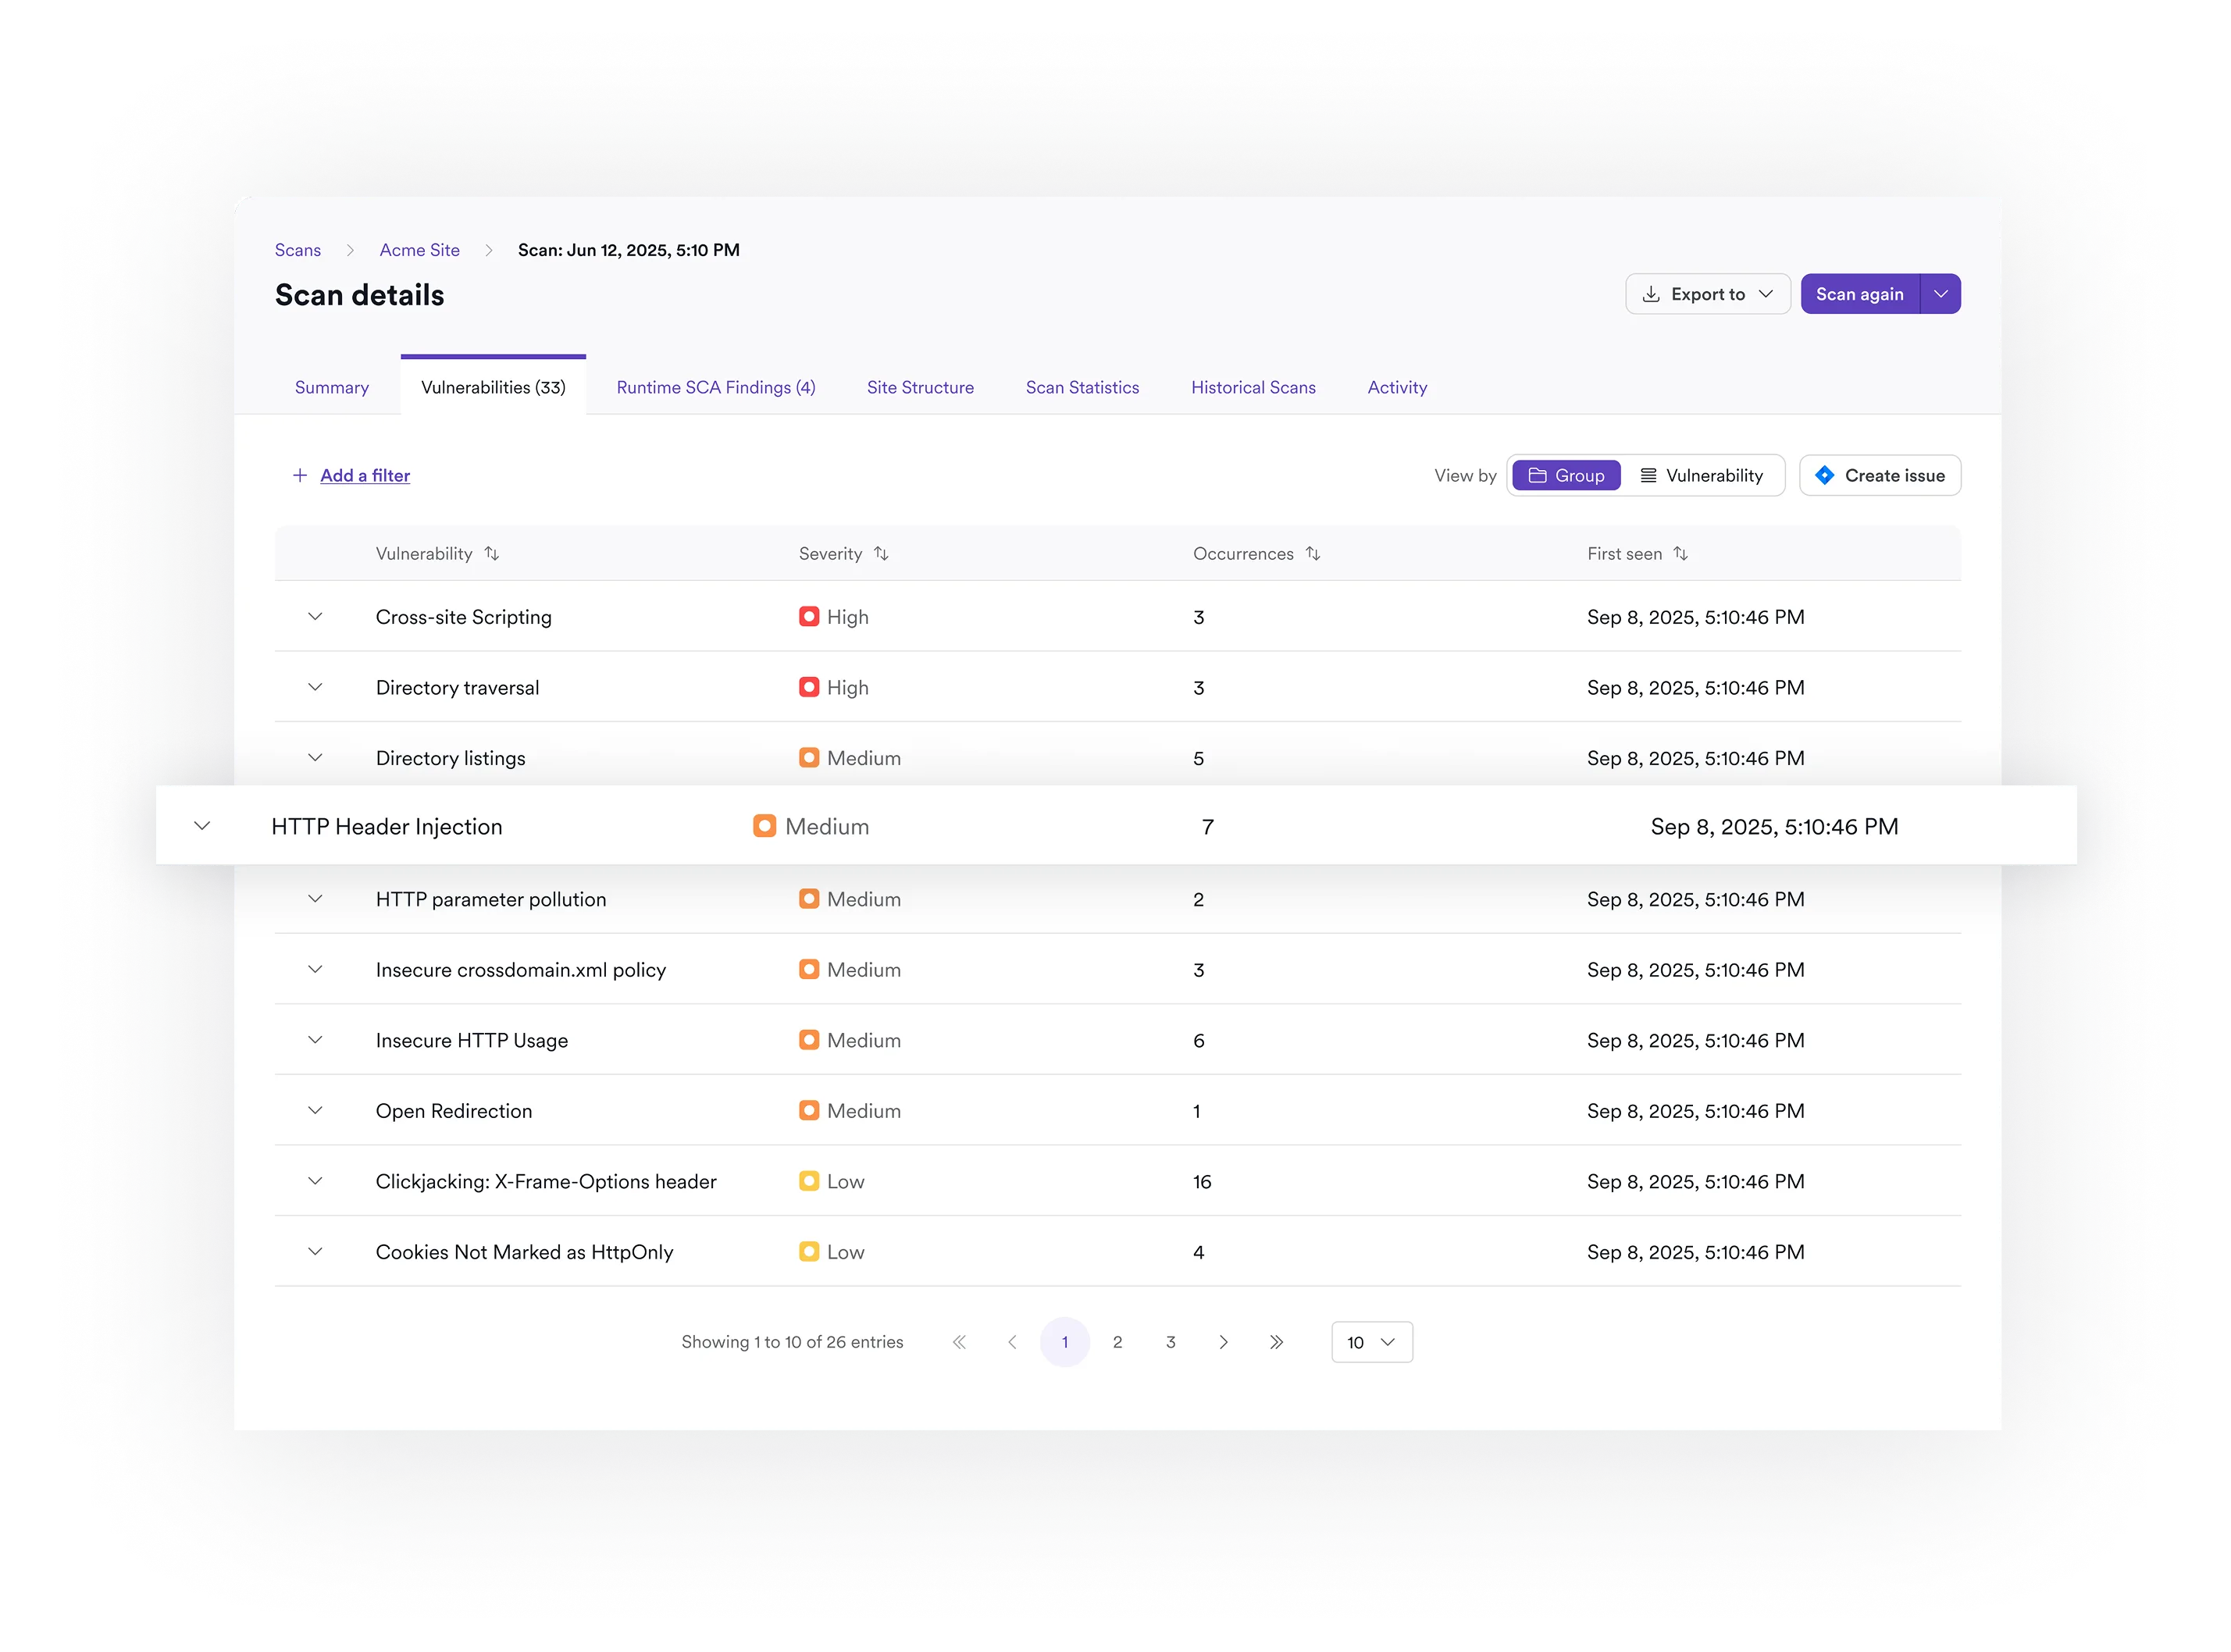
Bewerten Sie, welche anfälligen Komponenten erreichbar sind
Ihre Umgebung ist einzigartig, und nicht jede als kritisch eingestufte Schwachstelle in einer Abhängigkeit ist für die Anwendung tatsächlich erreichbar. Invicti hilft dabei, erreichbare von nicht erreichbaren Komponentenrisiken zu unterscheiden.
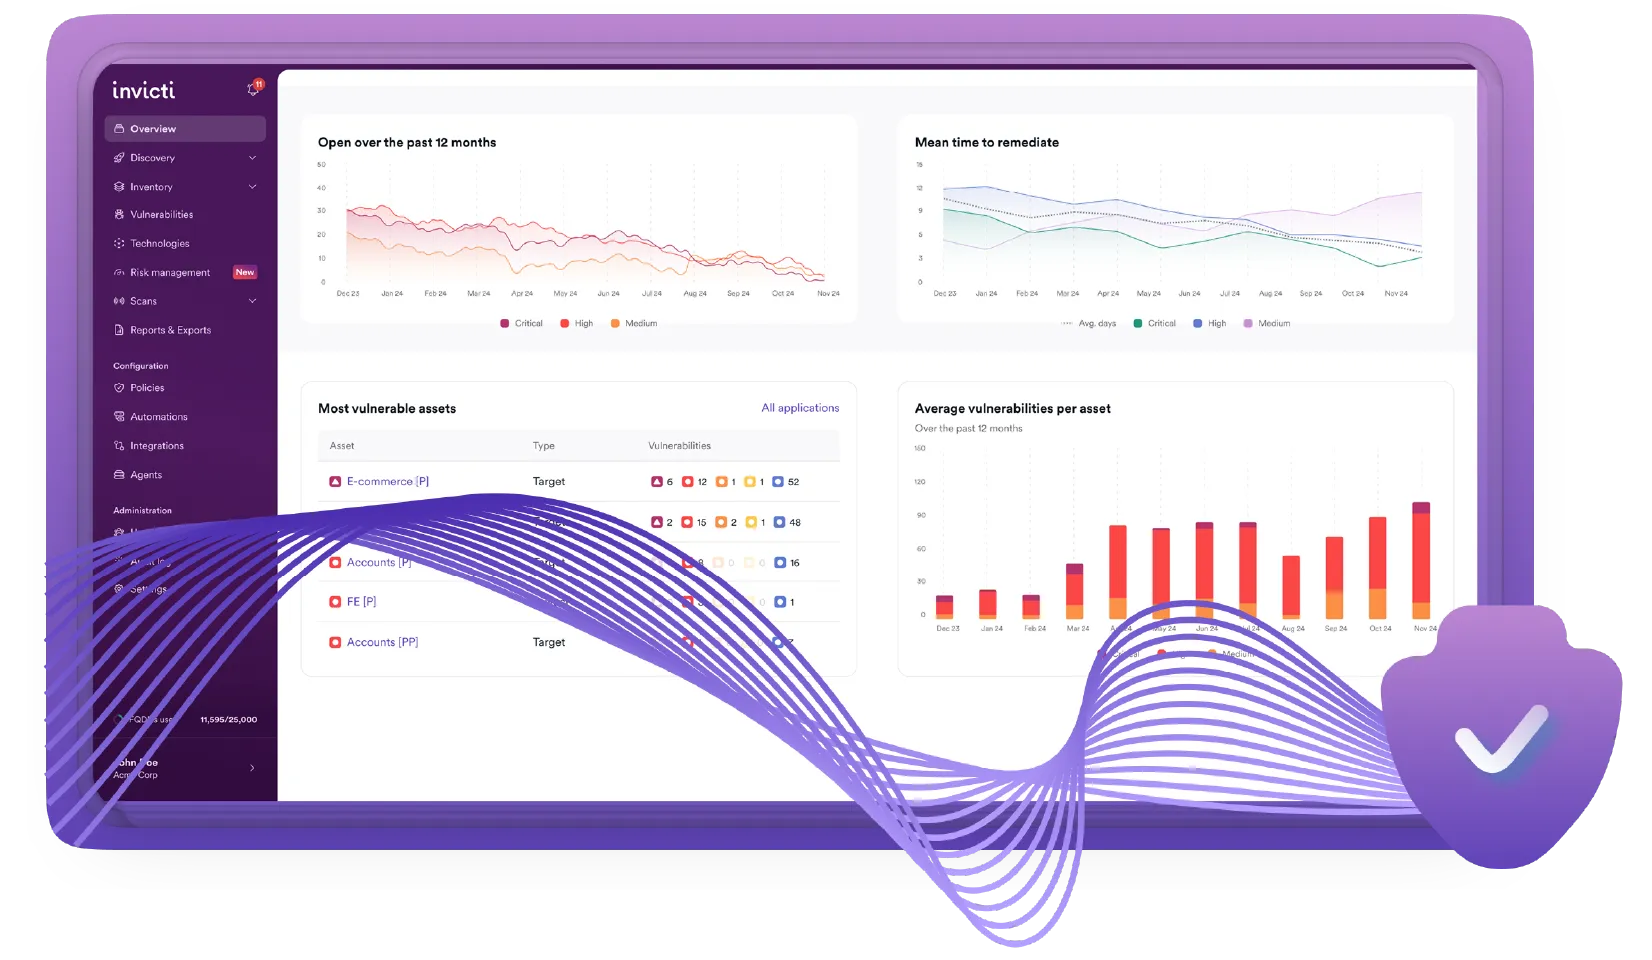
Ausnutzbarkeit belegen
Invicti nutzt Schwachstellen sicher aus, um die Kritikalität von Bedrohungen mit einer branchenweit niedrigen Rate an False Positives zu belegen.

Priorisierung realer Risiken
Stellen Sie sicher, dass sich Ihr Team nur auf die Risiken konzentriert, die geschäftliche Auswirkungen haben können.
Das sagen unsere Kunden

„Für eine größere Anzahl an Websites müssen wir nun keine externen Sicherheitsüberprüfungen mehr in Auftrag geben. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Schwachstellen nach Belieben beheben. Infolgedessen sanken die jährlichen Ausgaben für Penetrationstests fast sofort um etwa 60 % und gingen im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Kosten zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und sie ist weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
– Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zu Threat Intelligence
Was bedeutet Threat Intelligence in der AppSec?
Bei Invicti bedeutet Threat Intelligence, Schwachstellen auf Basis ihrer tatsächlichen Ausnutzbarkeit, Erreichbarkeit in Ihrer Umgebung, des Geschäftskontexts und der realen Wahrscheinlichkeit einer Ausnutzung (EPSS) zu priorisieren – und nicht nur anhand von CVE-Schweregraden oder Threat-Feeds.
Wie bestätigt Invicti die Ausnutzbarkeit?
Invicti nutzt Proof-Based-Scanning-Technologie, um Schwachstellen sicher zu testen und einen Proof of Exploit (PoE) zu generieren.
Dies bestätigt, dass:
- Die Schwachstelle ist real
- Sie kann ausgelöst werden
- Sie erzielt messbare Auswirkungen
Wie beeinflusst das EPSS die Priorisierung?
Das EPSS (Exploit Prediction Scoring System) misst die Wahrscheinlichkeit, dass eine Schwachstelle innerhalb der nächsten 30 Tage in freier Wildbahn ausgenutzt wird. Invicti kann EPSS-Signale in die Risikobewertung und Priorisierung einbeziehen und den Schweregrad entsprechend anpassen. So kann sich Ihr Team stärker auf Schwachstellen mit höherer realer Ausnutzungswahrscheinlichkeit konzentrieren.
Wie unterscheidet sich dies von traditioneller Cyber Threat Intelligence (CTI)?
Traditionelle CTI konzentriert sich auf Dark-Web-Monitoring, IoCs und externe Threat-Feeds für SOC-Teams. Die Threat Intelligence von Invicti ist anwendungsorientiert. Wir bewerten die Erreichbarkeit anfälliger Komponenten, berücksichtigen Ausnutzbarkeitssignale und reichern die Analyse mit Geschäftskontext und EPSS-Bewertungen an, um die Remediation zu priorisieren.
Was ist der Unterschied zwischen Erreichbarkeit und Ausnutzbarkeit?
Die Erreichbarkeit bestimmt, ob eine anfällige Komponente oder ein Endpunkt in Ihrer bereitgestellten Anwendung tatsächlich zugänglich ist. Die Ausnutzbarkeit bestätigt, ob diese erreichbare Schwachstelle erfolgreich missbraucht werden kann. Invicti korreliert beides, bevor das Risiko hochgestuft wird, damit theoretische Schwachstellen nicht von tatsächlichen Gefährdungen ablenken.
Wie beeinflusst der geschäftliche Kontext die Risikobewertung?
Invicti ermöglicht Unternehmen:
- Anwendungen nach geschäftlicher Kritikalität zu kennzeichnen
- Schwachstellen Verantwortlichkeiten und Teams zuzuordnen
- SLA-basierte Priorisierungsregeln anzuwenden
- Schweregrad basierend auf der Wichtigkeit des Assets anzupassen
Wie eliminiert Invicti False Positives?
False Positives werden reduziert durch:
- Proof-Based-Scanning-Technologie zur Validierung von Exploits
- Deduplizierung über Scanner hinweg
- Unterdrückungsregeln mit Ablaufsteuerung
- Unternehmensweites Schwachstellen-Gedächtnis
Empfohlene Ressourcen
Risiken bis zur Quelle zurückverfolgen
Sichern Sie Ihre Angriffsfläche über den gesamten SDLC hinweg
