
offengelegte Secrets
Secrets-Scanning vor der Produktion stoppen
Invicti findet und identifiziert offengelegte API-Schlüssel, Passwörter, Verschlüsselungsschlüssel und Token, bevor Hacker die Chance haben, sie zu nutzen.

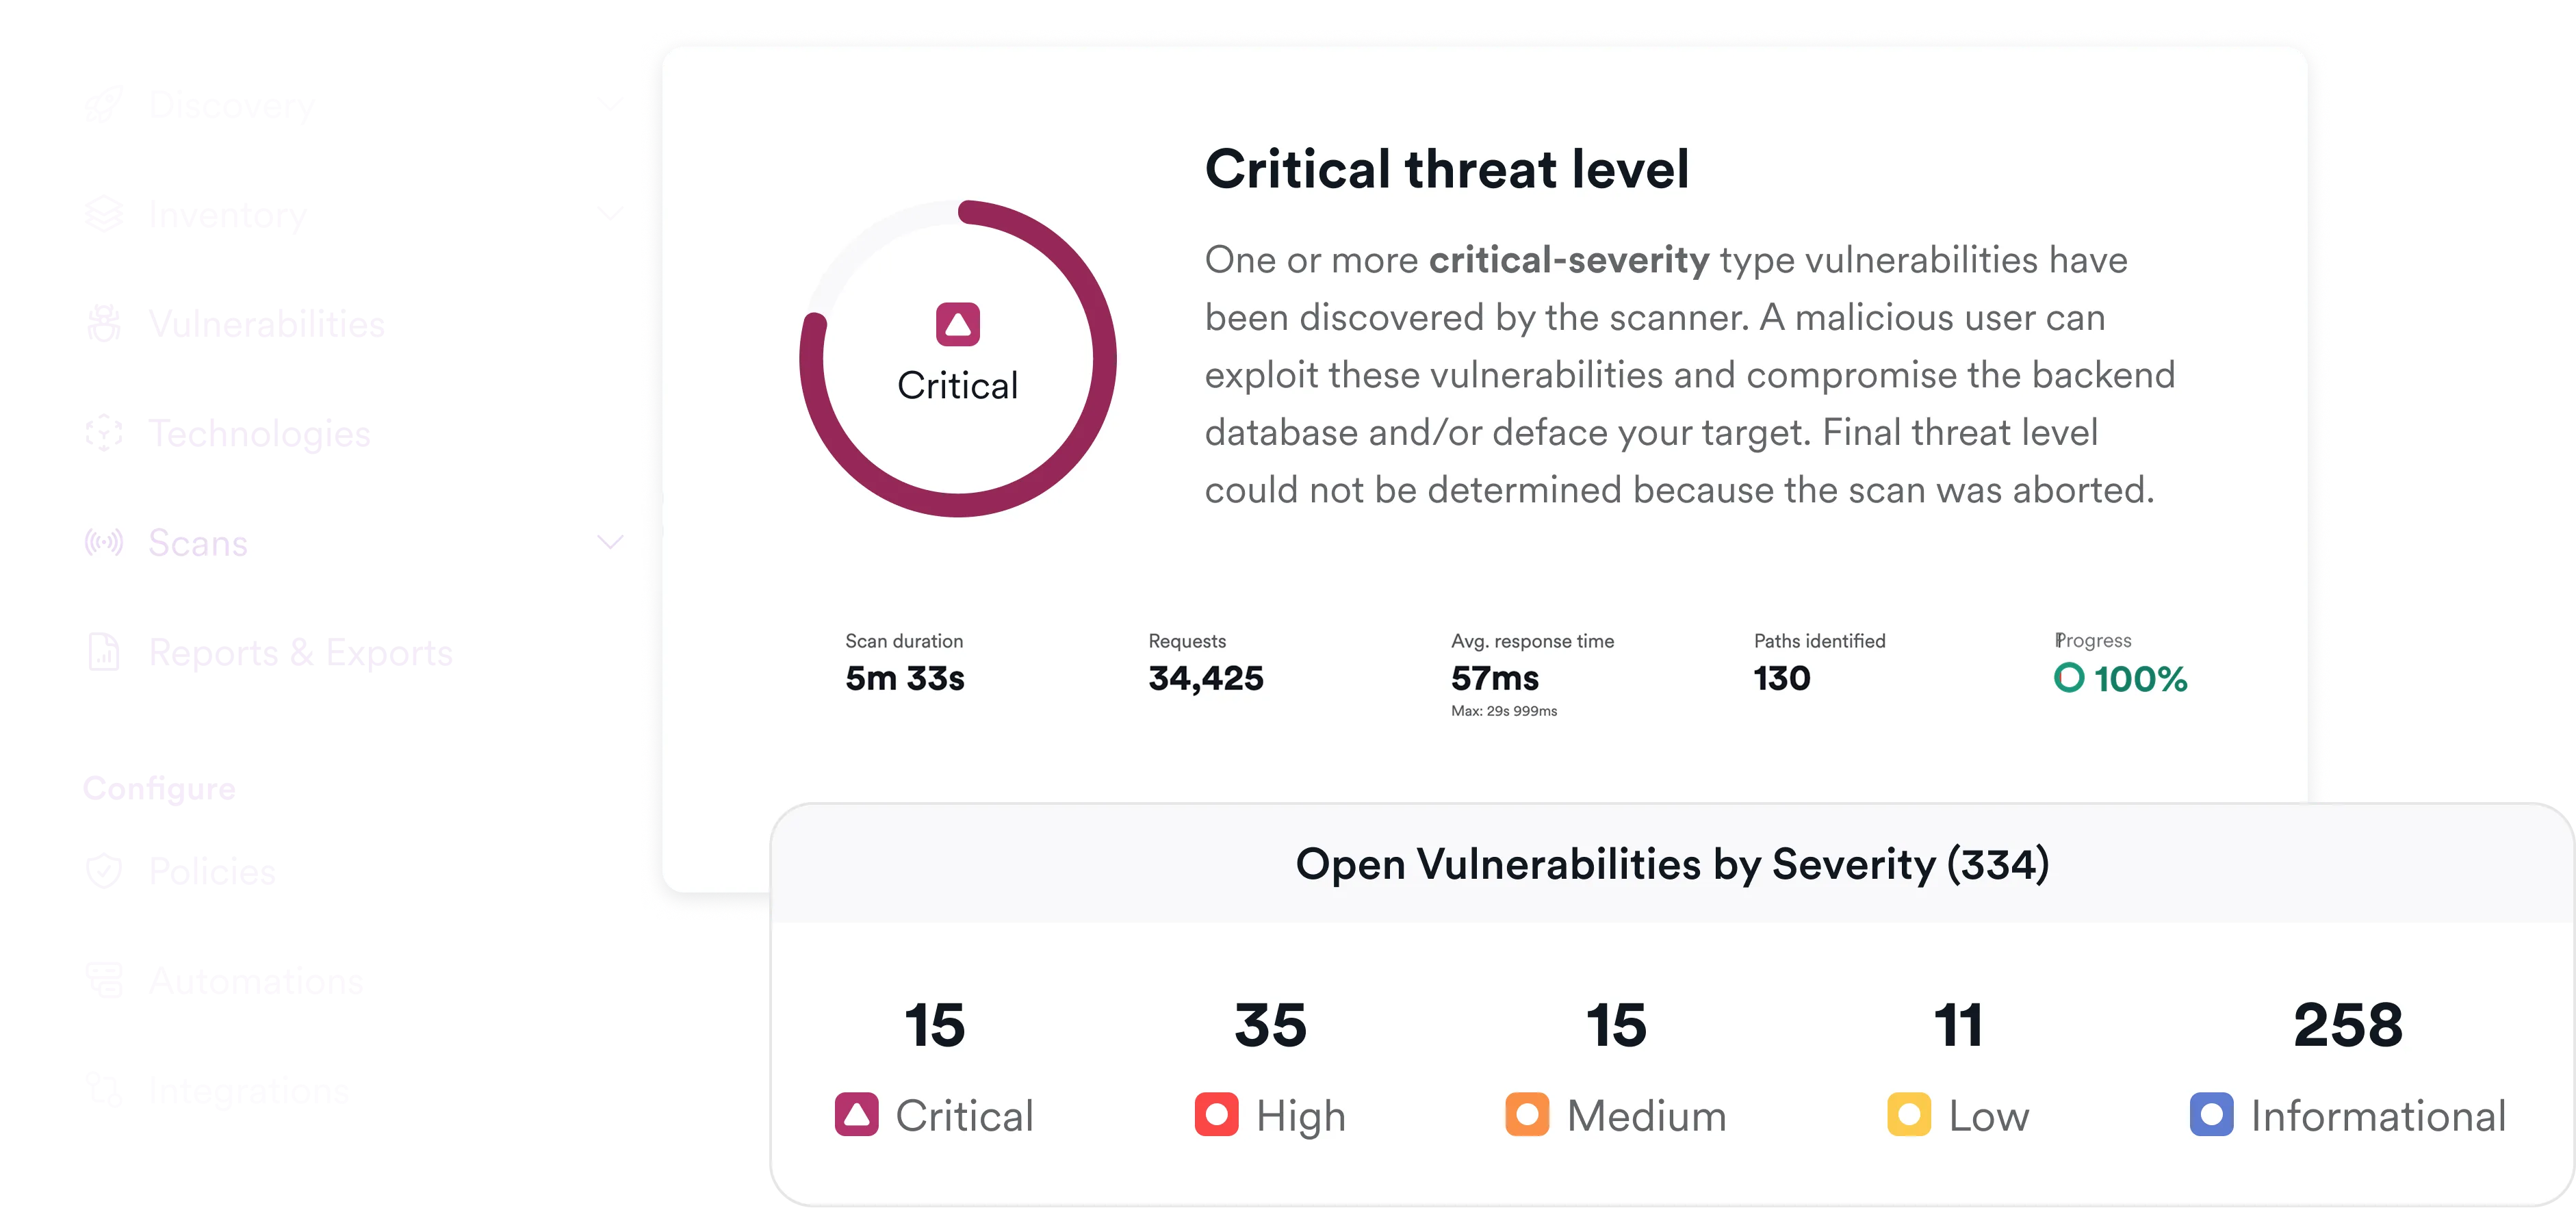
Über 5000 führende Unternehmen vertrauen auf Invicti





Secrets scannen, finden und priorisieren
Secrets wie API-Schlüssel, Token und Anmeldedaten werden häufig in Quellcode, Konfigurationsdateien und Repositories offengelegt. Invicti unterstützt Teams dabei, offengelegte Secrets frühzeitig zu erkennen und sie kontextbezogen zu verwalten, um echte Risiken zu reduzieren, ohne Entwickler zu überlasten.

Secrets frühzeitig finden
Finden und beheben Sie während der Entwicklung offengelegte Secrets.

Echte Bedrohungen priorisieren
Filtern Sie Rauschen heraus und priorisieren Sie offengelegte Secrets nach Schweregrad und Kontext.

Aussagekräftige Berichte erstellen
Messen Sie die Remediation von Secrets und verfolgen Sie klare Fortschritte für die Führungsebene.
Probleme erkennen, bevor sie teuer werden
Invicti erkennt offengelegte Secrets früh im Entwicklungszyklus und hilft Teams dabei, Probleme zu beheben, bevor Anwendungen bereitgestellt werden.
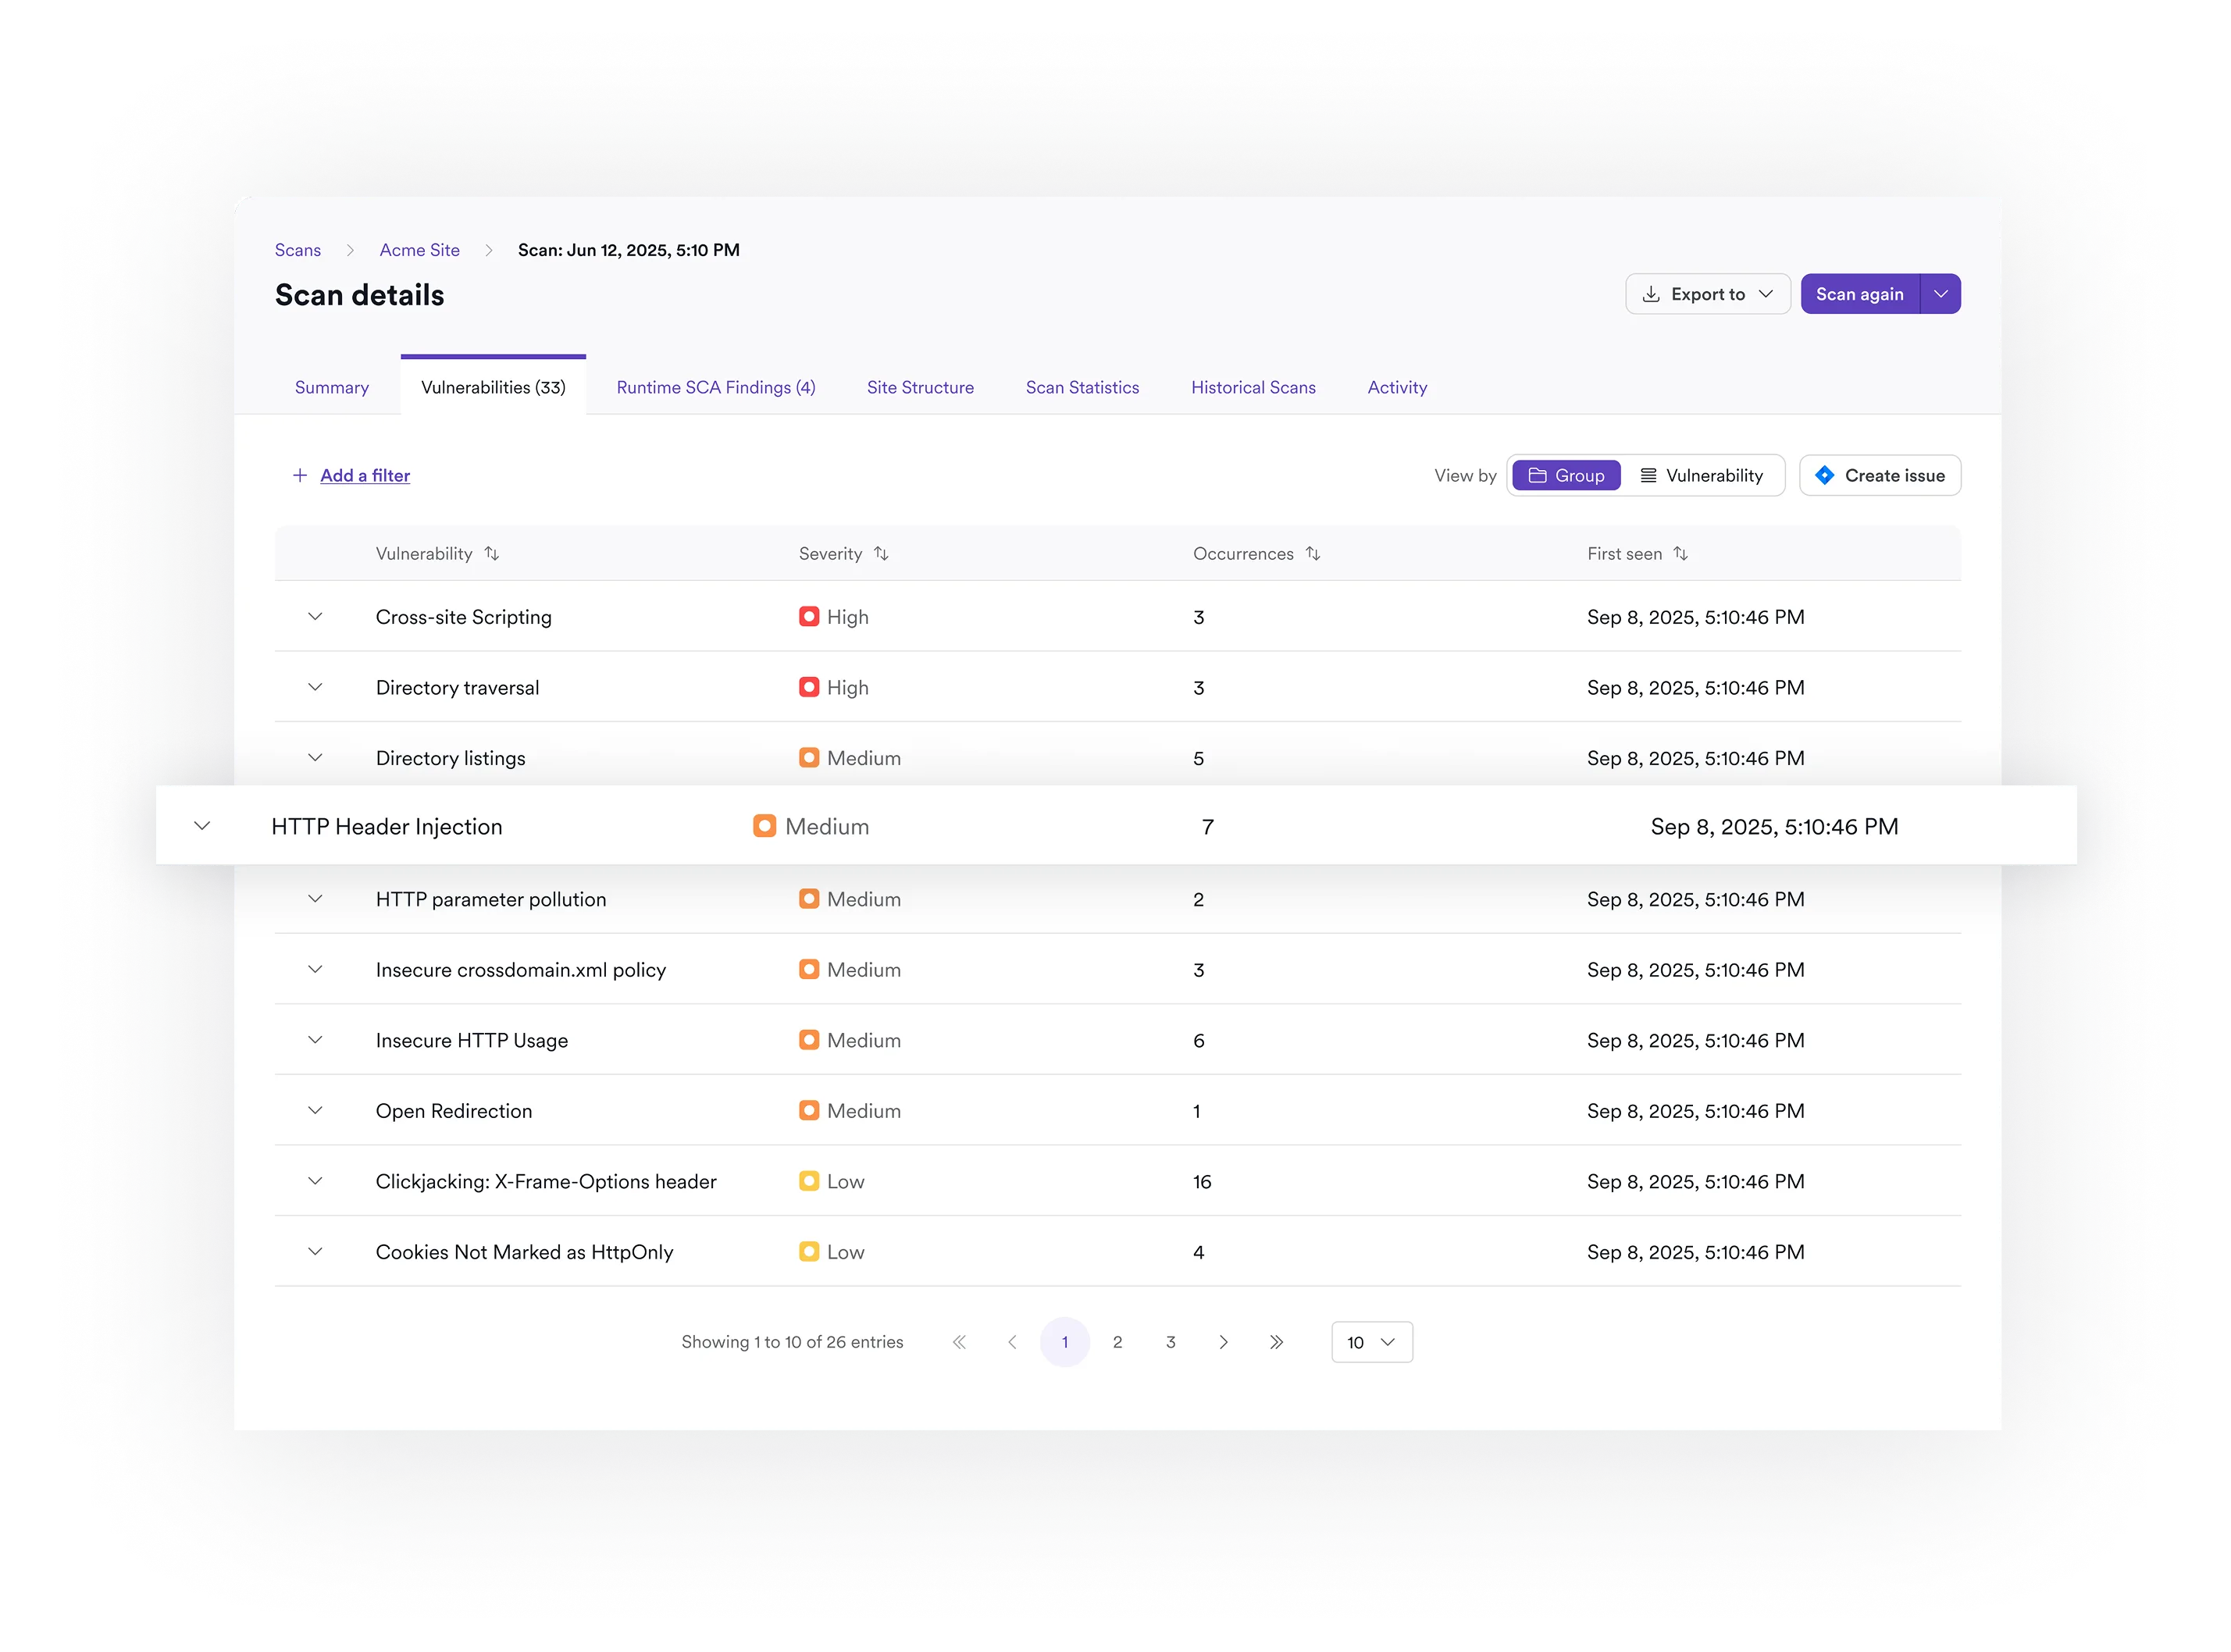
Fokus auf echtes Risiko
Konzentrieren Sie Ihr Team auf das tatsächliche Risiko, indem Sie Rauschen reduzieren und exponierte Secrets priorisieren, die ein Handeln erfordern.

Secrets mit Kontext verwalten und berichten
Weisen Sie nach, dass Secret-Risiken ordnungsgemäß triagiert werden.

Das sagen unsere Kunden

„Für die meisten Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sanken die Kosten, die wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und gingen im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und sie ist weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
- Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zu Secrets
Welche Art von Secrets erkennt Invicti?
Invicti erkennt offengelegte Anmeldedaten wie API-Schlüssel, Token, Passwörter und andere sensible Werte, die in Quellcode und Konfigurationsdateien eingebettet sind.
Verhindert Invicti, dass Secrets in die Produktion gelangen?
Invicti unterstützt Teams dabei, offengelegte Secrets frühzeitig im Entwicklungszyklus zu identifizieren, damit Probleme behoben werden können, bevor Anwendungen bereitgestellt werden. Die Prävention hängt davon ab, wie Teams auf die Ergebnisse innerhalb ihrer Entwicklungsworkflows reagieren.
Ist Secrets-Scanning standardmäßig aktiviert?
Secrets-Scanning ist in Invicti AppSec Core automatisch aktiviert; für den Start ist keine manuelle Konfiguration erforderlich.
Wie erkennt Invicti offengelegte Secrets?
Invicti identifiziert offengelegte Secrets mithilfe musterbasierter Erkennung in Kombination mit zusätzlichen Heuristiken, um wahrscheinliche Secrets von nicht sensiblen Werten zu unterscheiden.
Wie reduziert Invicti False Positives beim Secrets-Scanning?
Invicti nutzt Entropieanalyse, kontextbezogene Filterung, Ausschlussregeln und aktive Verifizierung, um Werte herauszufiltern, die zwar wie Secrets aussehen, aber kein echtes Risiko darstellen.
Wie fügt sich Secrets-Scanning in die umfassendere AppSec-Plattform von Invicti ein?
Secrets-Scanning ist Teil der Codesicherheitsfunktionen von Invicti und lässt sich in eine zentralisierte Ansicht des Anwendungsrisikos integrieren, zusammen mit Schwachstellen in Anwendungen, APIs und der Runtime.
Empfohlene Ressourcen
Risiken bis zur Quelle zurückverfolgen
Offengelegte Secrets finden und Remediation durchführen
