
Angriffsflächen-Management
Verwalten Sie Ihre gesamte Angriffsfläche
Überwachen und verwalten Sie Ihre Angriffsflächen von der Entwicklung bis zur Produktion. Identifizieren Sie riskante Konfigurationen in IaC, validieren Sie Laufzeit-Expositionen mit DAST und decken Sie verborgene APIs auf.
Über 5000 führende Unternehmen vertrauen auf Invicti





Angriffsflächen-Management für Code, Apps und APIs
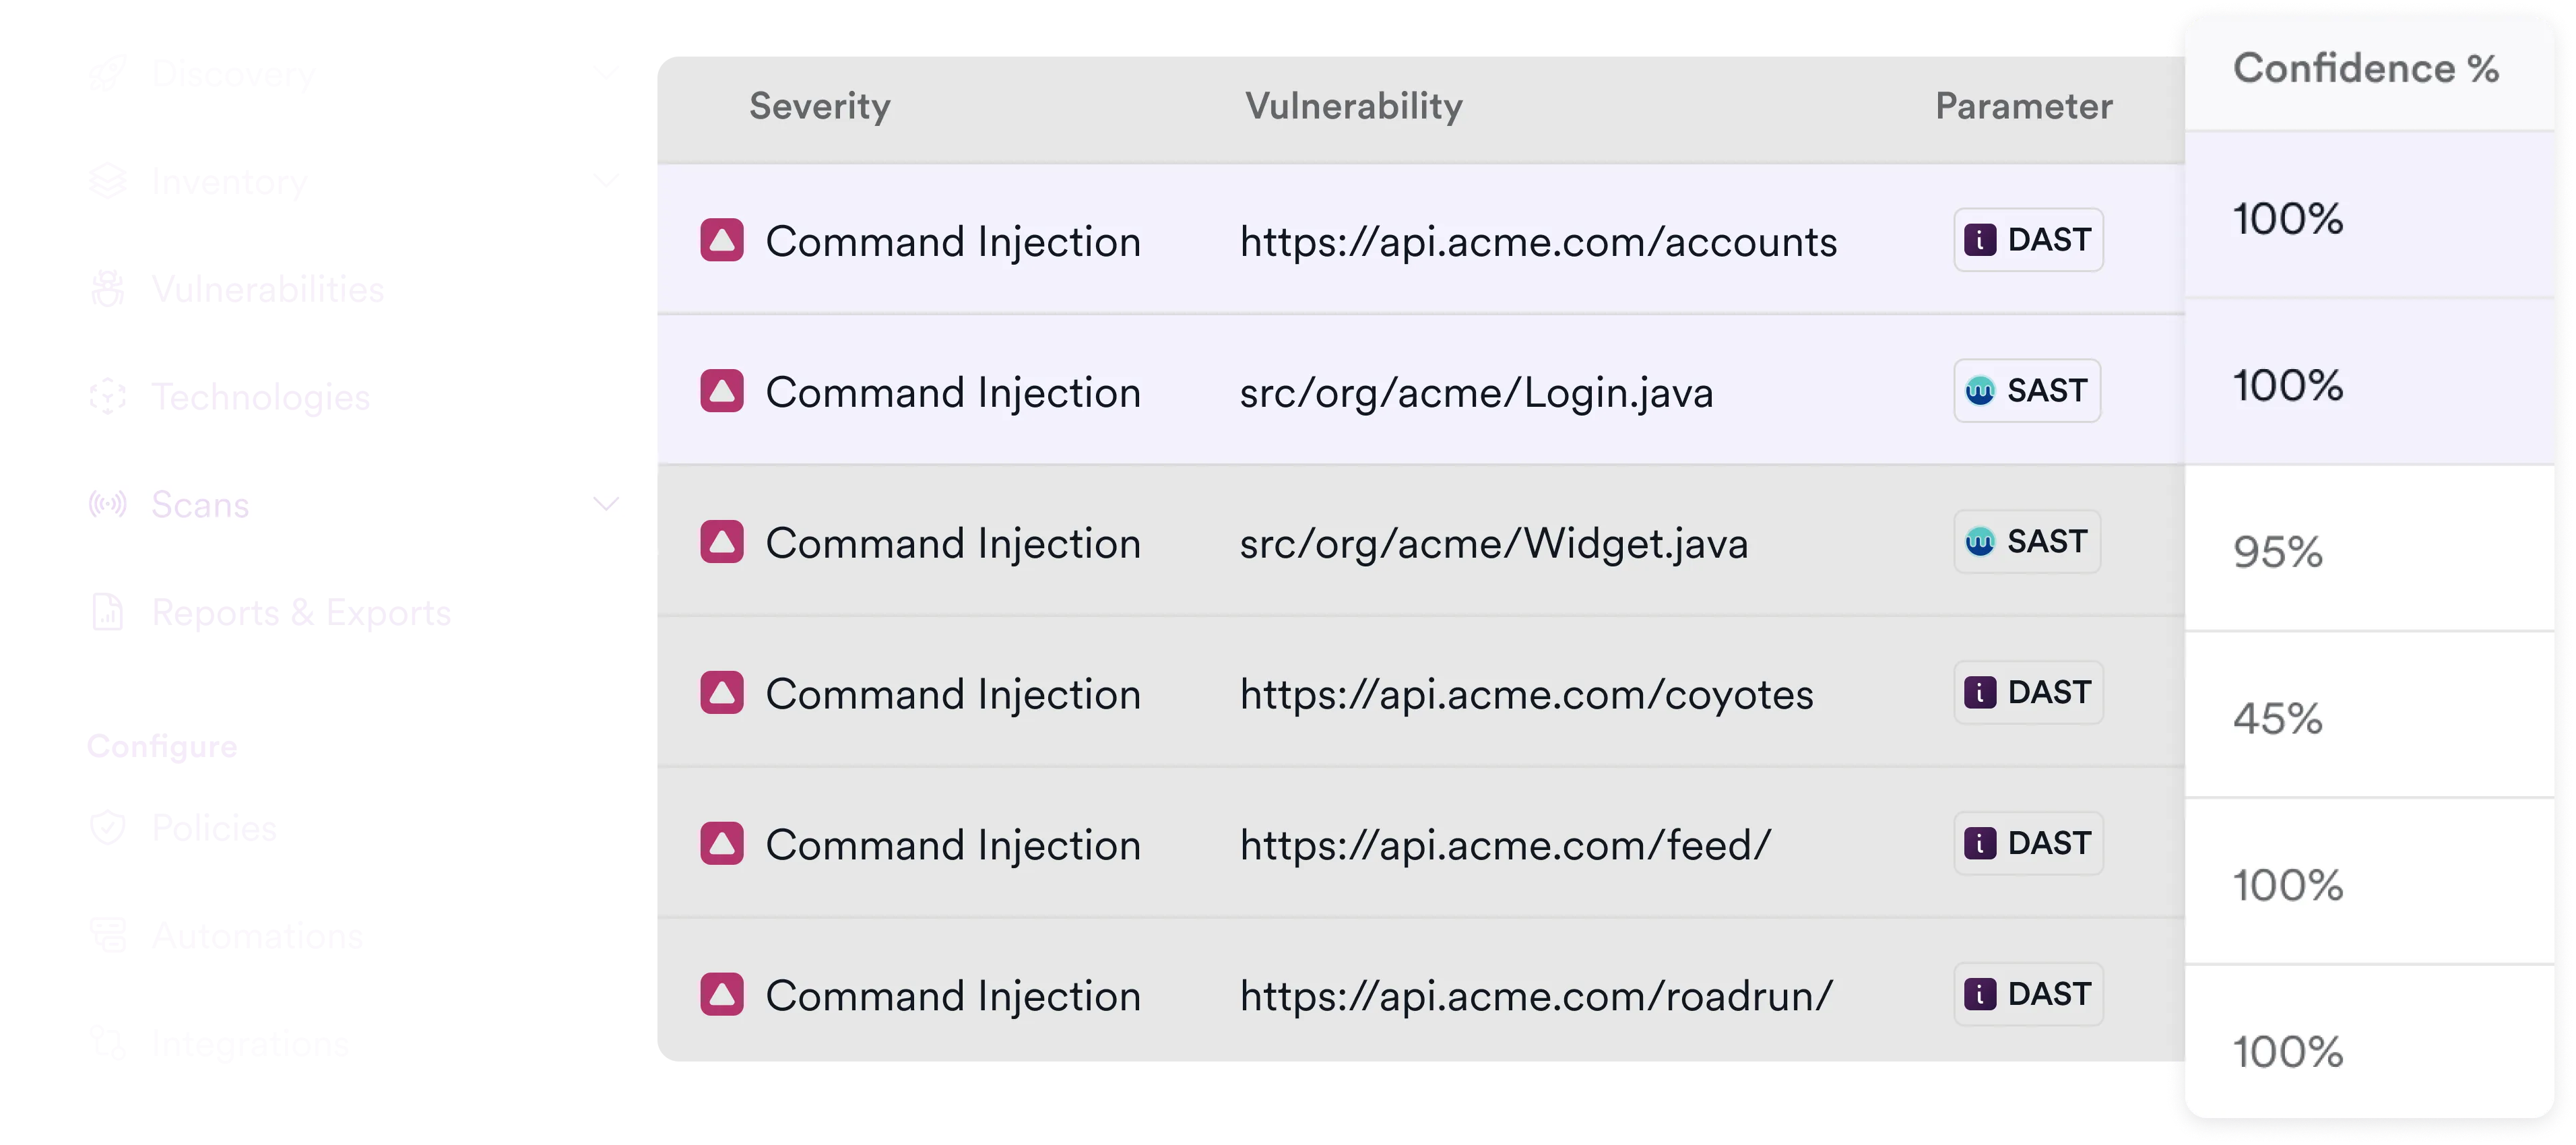
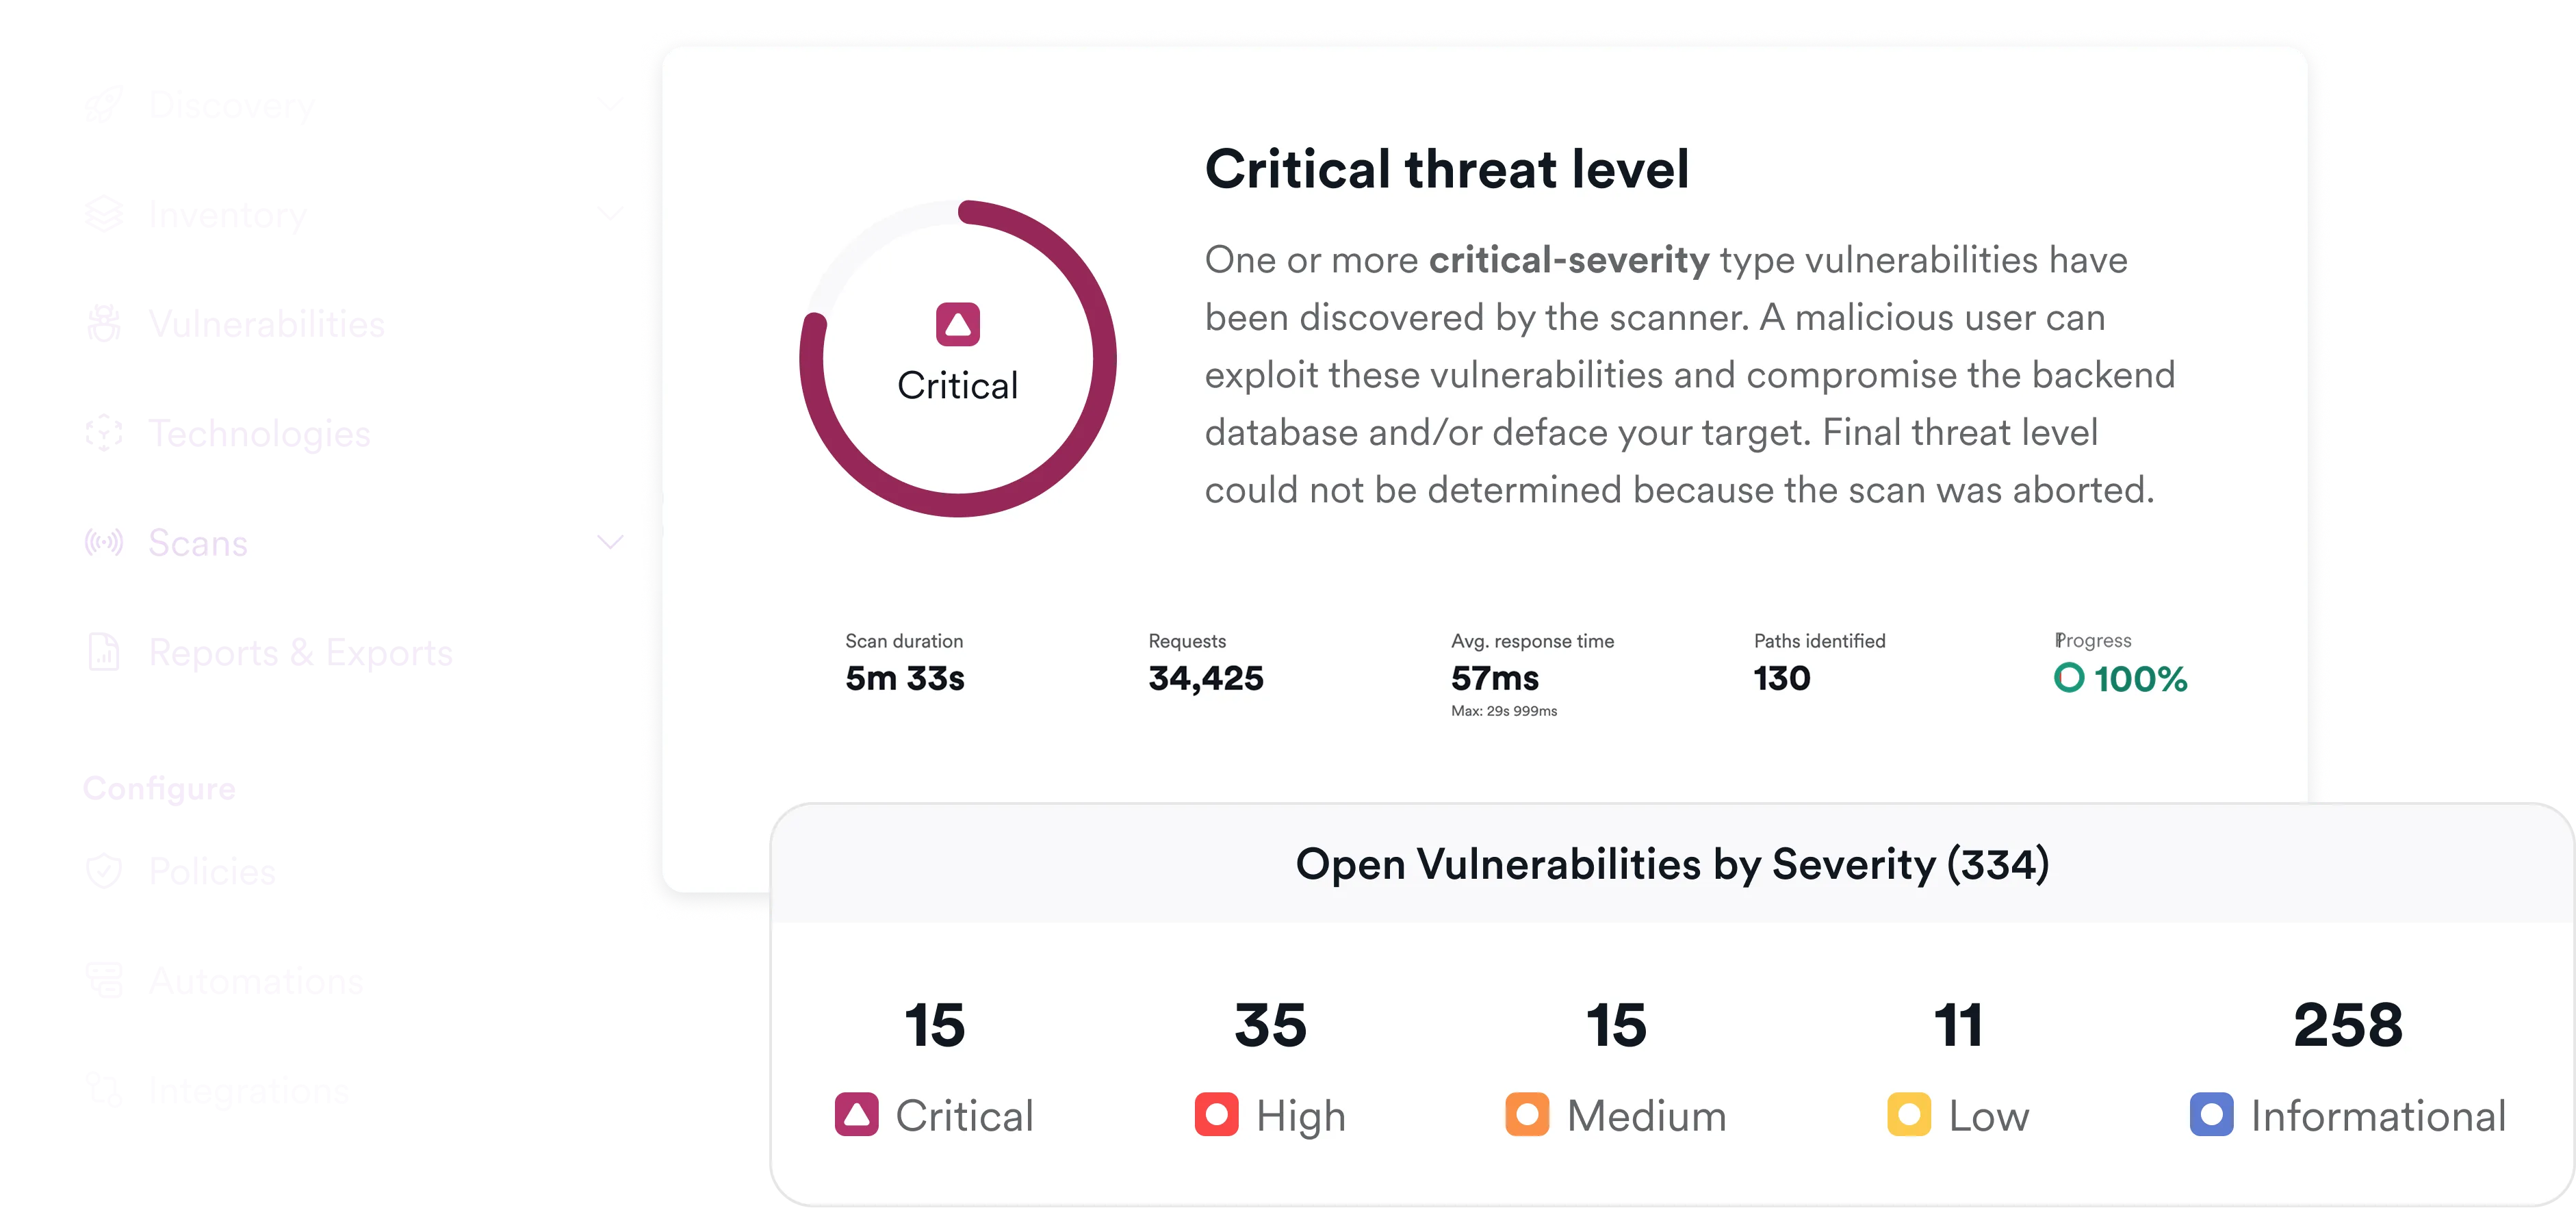
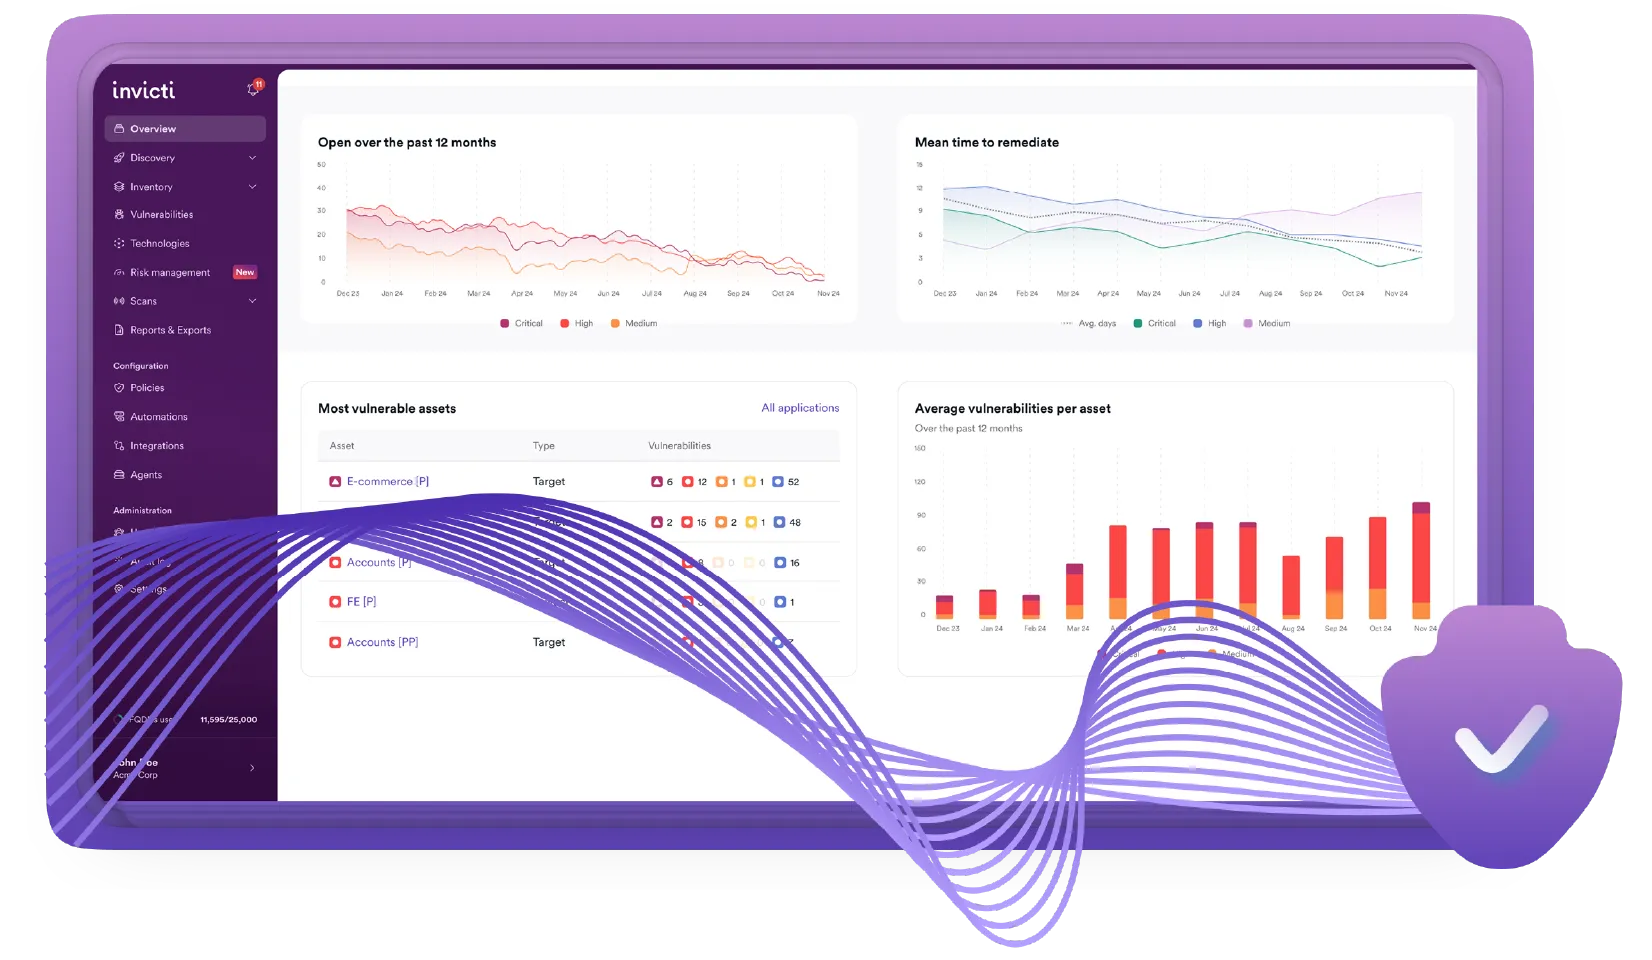
Invicti überwacht und verwaltet, wie Angriffsflächen in IaC, laufenden Anwendungen und APIs erstellt, exponiert und erweitert werden. Schwachstellen werden in einer zentralen Ansicht zusammengeführt und priorisiert. Wo Runtime-Evidenz verfügbar ist, unterstützt sie die Validierung und Priorisierung für eine schnellere Remediation.

Infrastructure as Code
Verhindern Sie, dass riskante Infrastrukturen zu einer exponierten Angriffsfläche für Anwendungen werden.

DAST
Entdecken Sie kontinuierlich ausnutzbare Pfade, Workflows und Geschäftslogiken.

API
Erfassen Sie bekannte und unbekannte APIs und decken Sie Risiken bei Autorisierung und Datenexposition auf.
IaC-Scans orchestrieren und korrelieren
Starten Sie Sicherheitsüberprüfungen für Infrastructure as Code und korrelieren Sie die Ergebnisse mit der Laufzeit-Exposition.
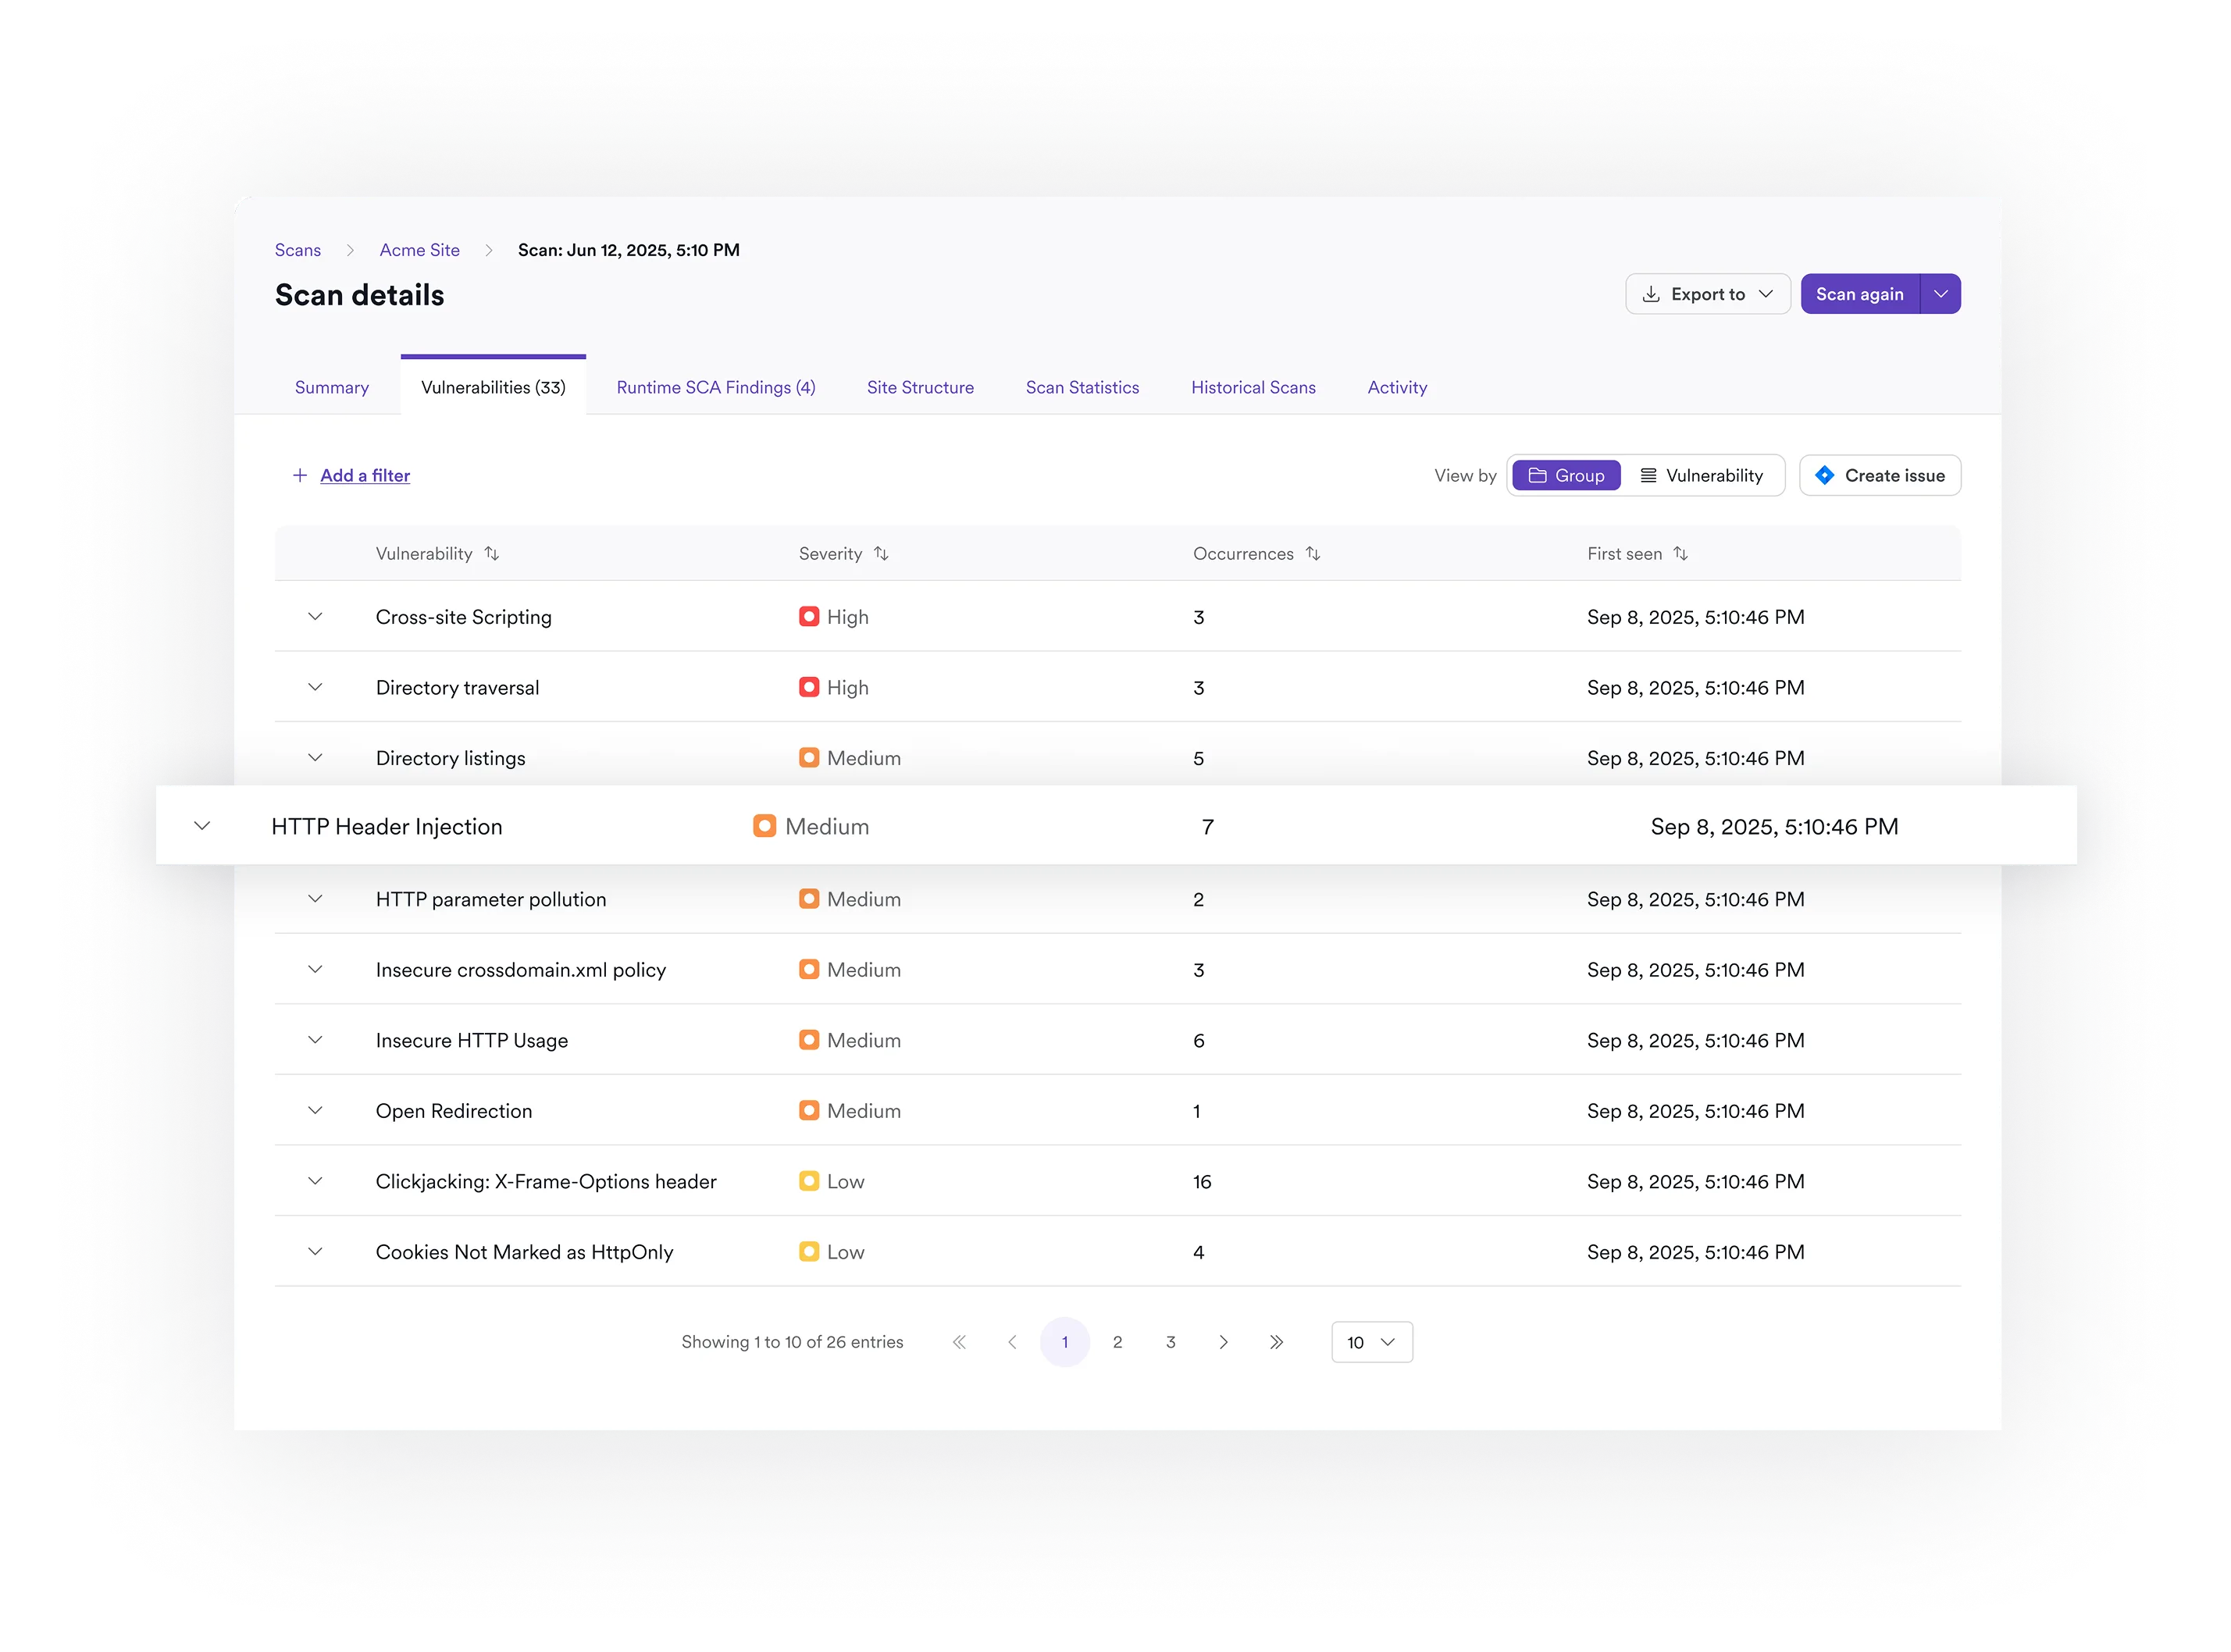
Branchenführendes DAST
Reduzieren Sie Rauschen mit Proof-Based-Scanning-Technologie, die ausnutzbare Laufzeit-Schwachstellen bestätigt.
API-Discovery und -Tests
Innovative Scan- und Testverfahren für einen umfassenden Überblick über Ihre API-Sicherheit.

Schwachstellenmanagement
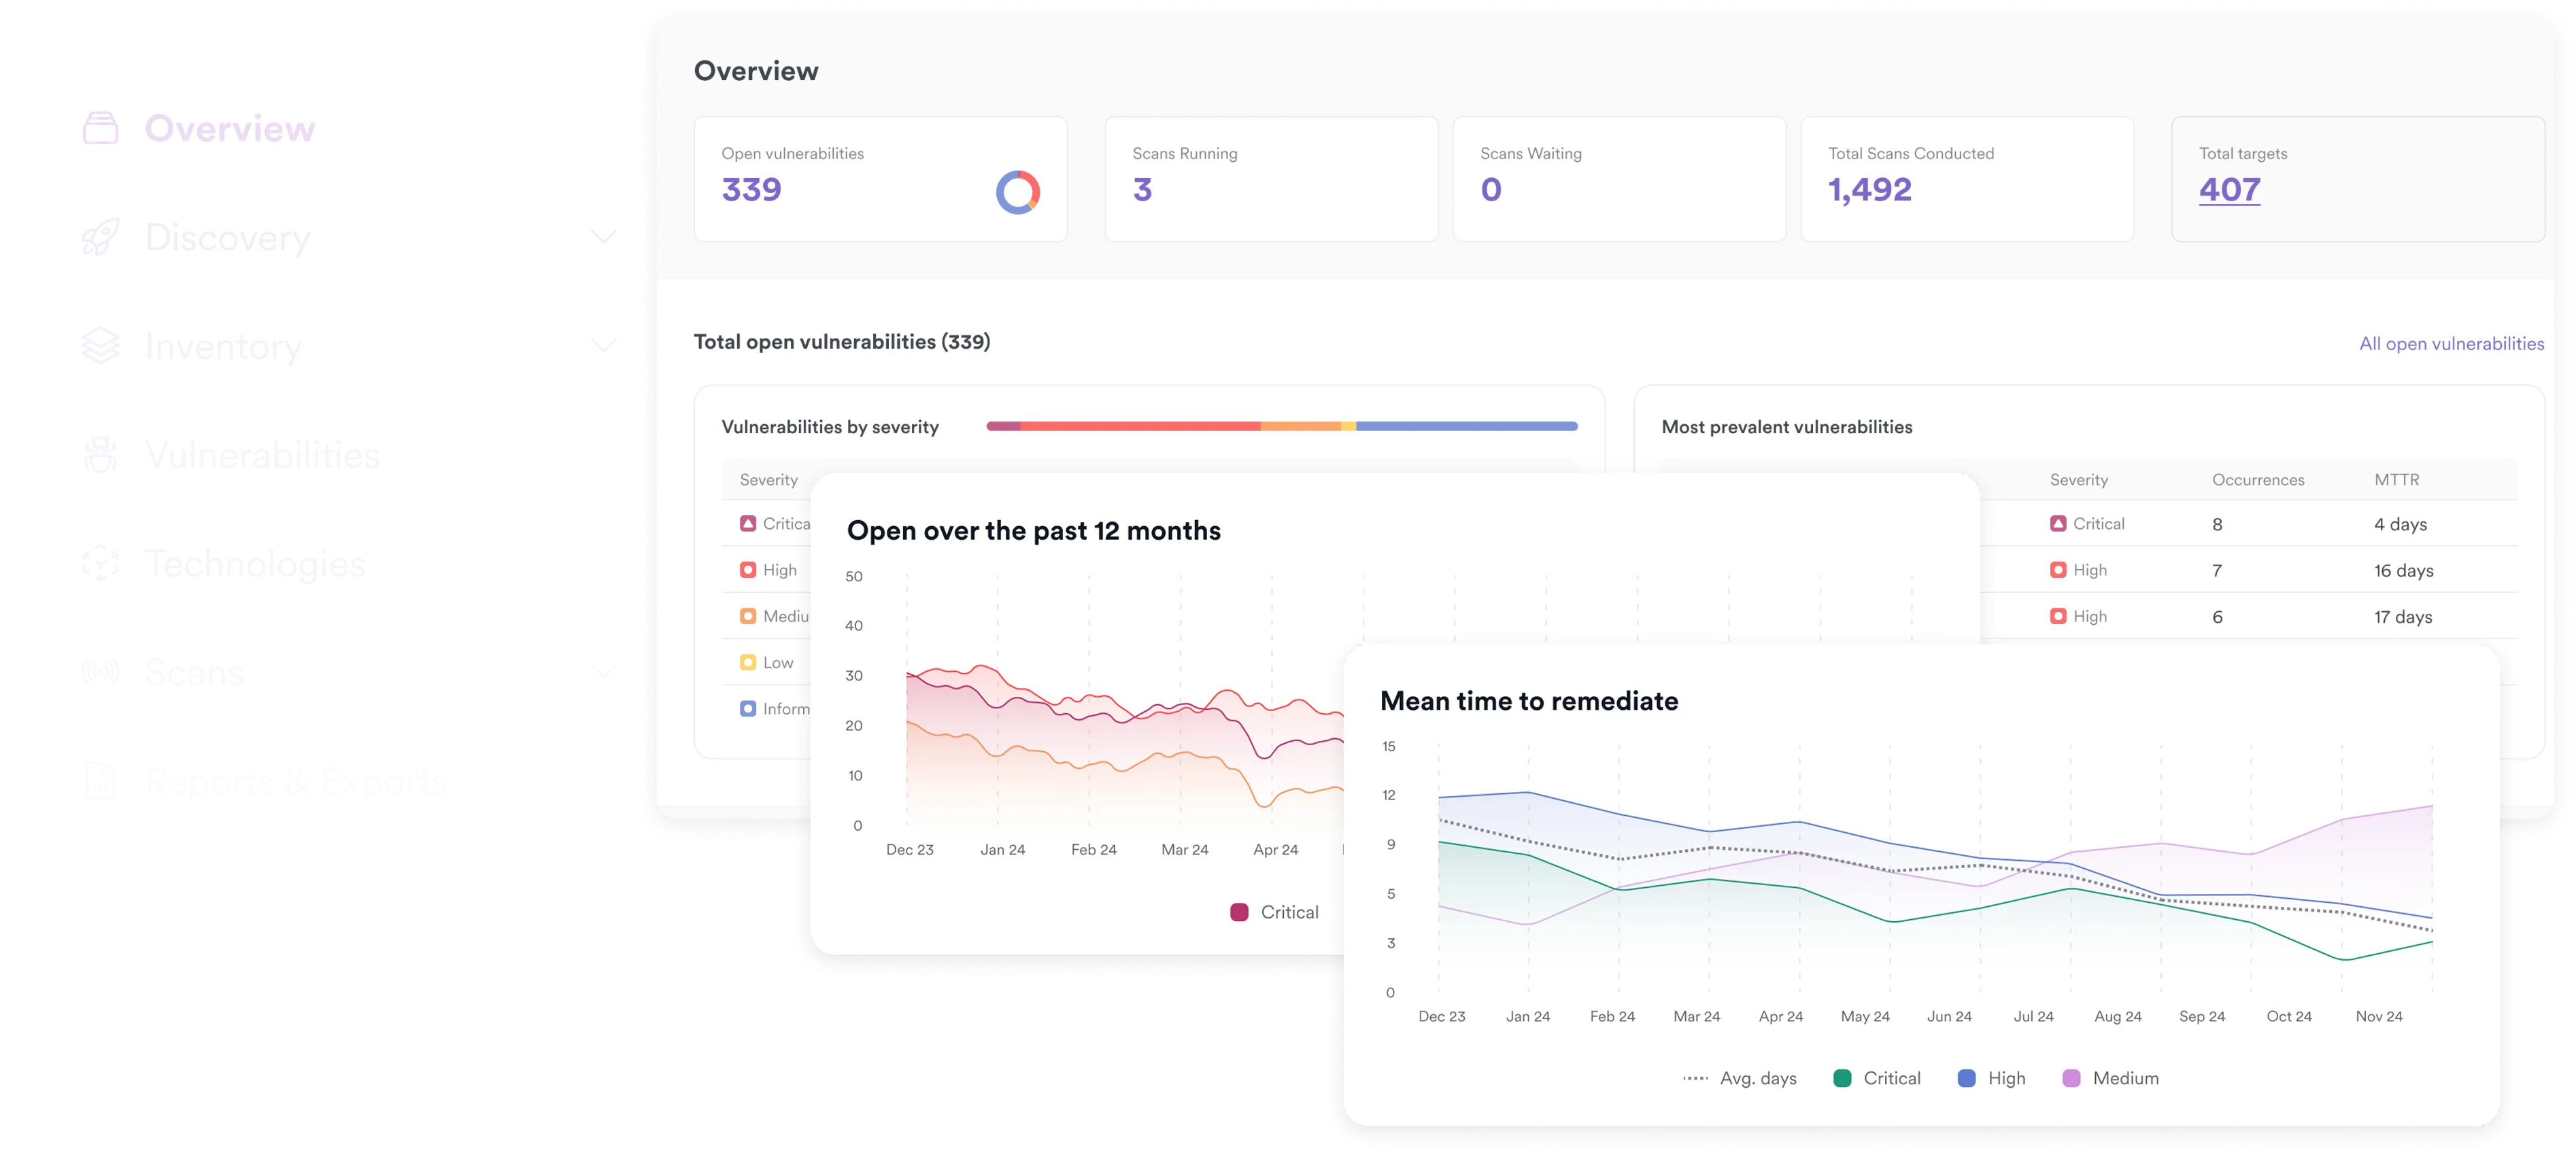
Sehen Sie alle Ihre Schwachstellen – dedupliziert und korreliert – in einer einzigen Ansicht.
Das sagen unsere Kunden

„Für die meisten Websites müssen wir nun keine externen Sicherheitsüberprüfungen mehr in Auftrag geben. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sank das Budget, das wir jährlich für Penetrationstests ausgegeben haben, fast sofort um etwa 60 % und ging im Folgejahr sogar noch weiter auf etwa 20 % unserer ursprünglichen Ausgaben zurück.“
– Brian Brackenborough | CISO, Channel 4



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Es ist eine sehr stabile Software, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
- Harald Nandke | Principal Consultant, Unify (jetzt Mitel)
Häufig gestellte Fragen zum Angriffsflächen-Management
Was bedeutet Angriffsflächen-Management bei Invicti?
Invicti verwaltet die Angriffsfläche auf Anwendungsebene – es verfolgt, wie die Angriffsfläche in IaC entsteht, in laufenden Anwendungen exponiert wird und durch APIs erweitert wird, und validiert anschließend, was Angreifer tatsächlich ausnutzen können.
Wie entdeckt Invicti unbekannte oder Shadow-APIs?
Invicti nutzt verschiedene API-Discovery-Verfahren, darunter sensorlose Erkennung und verkehrsbasierte Analysen, um undokumentierte und nicht verwaltete APIs zu identifizieren, die die Angriffsfläche ohne Sicherheitsüberprüfung vergrößern. Invicti unterstützt zustandsbehaftetes API-Scanning, wobei Authentifizierungs- und Sitzungskontexte über mehrstufige API-Workflows hinweg beibehalten werden, um Autorisierungs- und Geschäftslogikfehler aufzudecken, die Tools mit Einzelanfragen übersehen.
Wie fügt sich DAST in das Angriffsflächen-Management ein?
DAST bildet den Kern des Monitorings und Managements der Angriffsfläche bei Invicti. Es erkennt und testet erreichbare Anwendungspfade, Workflows und Geschäftslogiken in Live-Umgebungen und validiert, welche Teile der Angriffsfläche tatsächlich ausnutzbar sind.
Kann Invicti SBOMs erstellen?
Ja. Invicti unterstützt SCA (Software Composition Analysis) und die Erstellung von SBOMs, um Teams dabei zu helfen, Open-Source-Komponenten und Lieferkettenrisiken in ihren Anwendungen zu verstehen. SBOMs allein sind zwar kein Monitoring der Angriffsfläche, sie unterstützen jedoch die Reduzierung der Angriffsfläche, indem sie anfällige Abhängigkeiten identifizieren, die das ausnutzbare Risiko innerhalb von Anwendungen erhöhen.
Risiken bis zur Quelle zurückverfolgen
Sichern Sie Angriffsflächen über den gesamten SDLC hinweg
