
Warum Kunden sich für Invicti entscheiden
97 % der DevSecOps-Teams übersehen jeden Monat echte Schwachstellen. Invicti hilft, diese Sicherheitslücken zu schließen und erkannte Schwachstellen durch verifizierte Nachweise zuverlässig zu priorisieren.
Das branchenweit präziseste DAST, kombiniert mit mehrschichtiger API-Discovery und Proof-Based-Scanning-Technologie, um ausnutzbare Risiken in modernen Anwendungen und APIs aufzudecken.
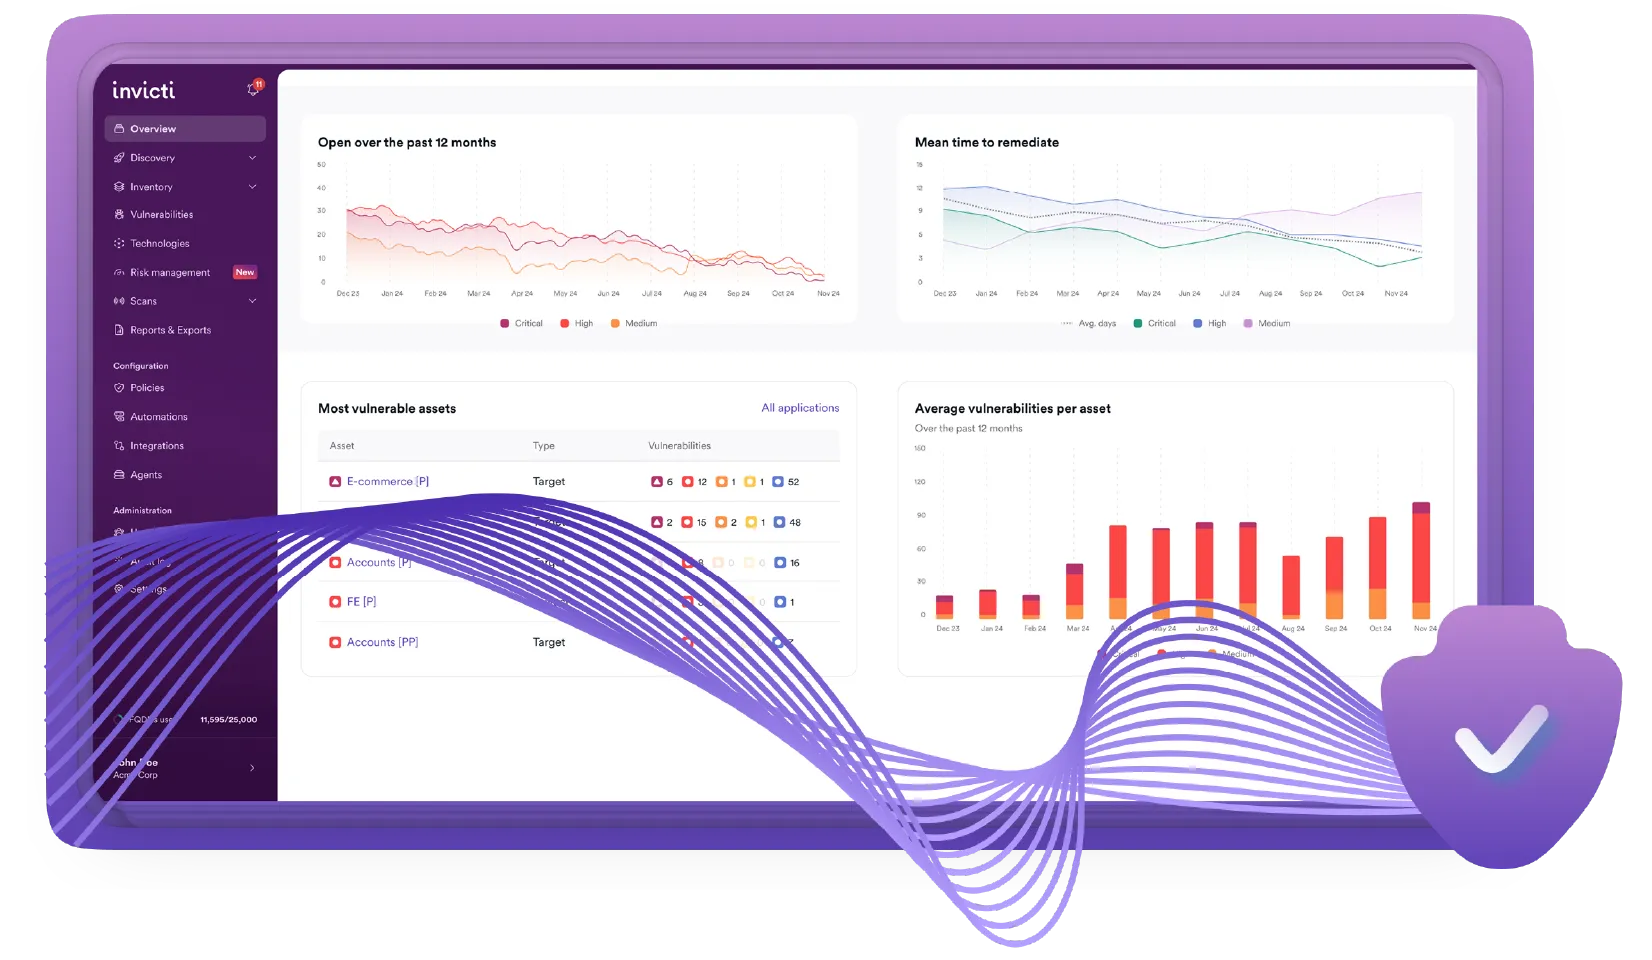





Eine Studie von Miercom hat gezeigt, dass Wettbewerber wie Stackhawk Schwachstellen mit geringem Schweregrad überbewerten und mehr kritische Schwachstellen übersehen als Invicti.

Die meisten Wettbewerber benötigen deutlich längere Laufzeiten, ohne dabei die Abdeckung kritischer Schwachstellen entsprechend zu verbessern.

Bei einer Bewertung einer anfälligen API fanden Tenable, Snyk und StackHawk keine der 4 nachgewiesenen kritischen Schwachstellen, die Invicti identifiziert hatte.
97 % der DevSecOps-Teams übersehen jeden Monat echte Schwachstellen. Invicti hilft, diese Sicherheitslücken zu schließen und erkannte Schwachstellen durch verifizierte Nachweise zuverlässig zu priorisieren.

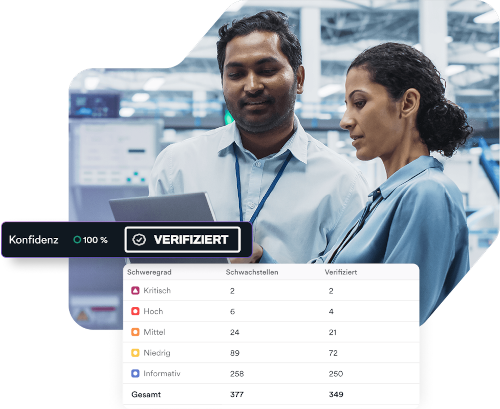
Die Proof-Based-Scanning-Technologie von Invicti bestätigt ausnutzbare Schwachstellen automatisch, indem sie diese sicher ausnutzt und einen Nachweis liefert. Wenn eine Schwachstelle bestätigt wird, kann Ihr Team dem Ergebnis vertrauen und sie schnell beheben.
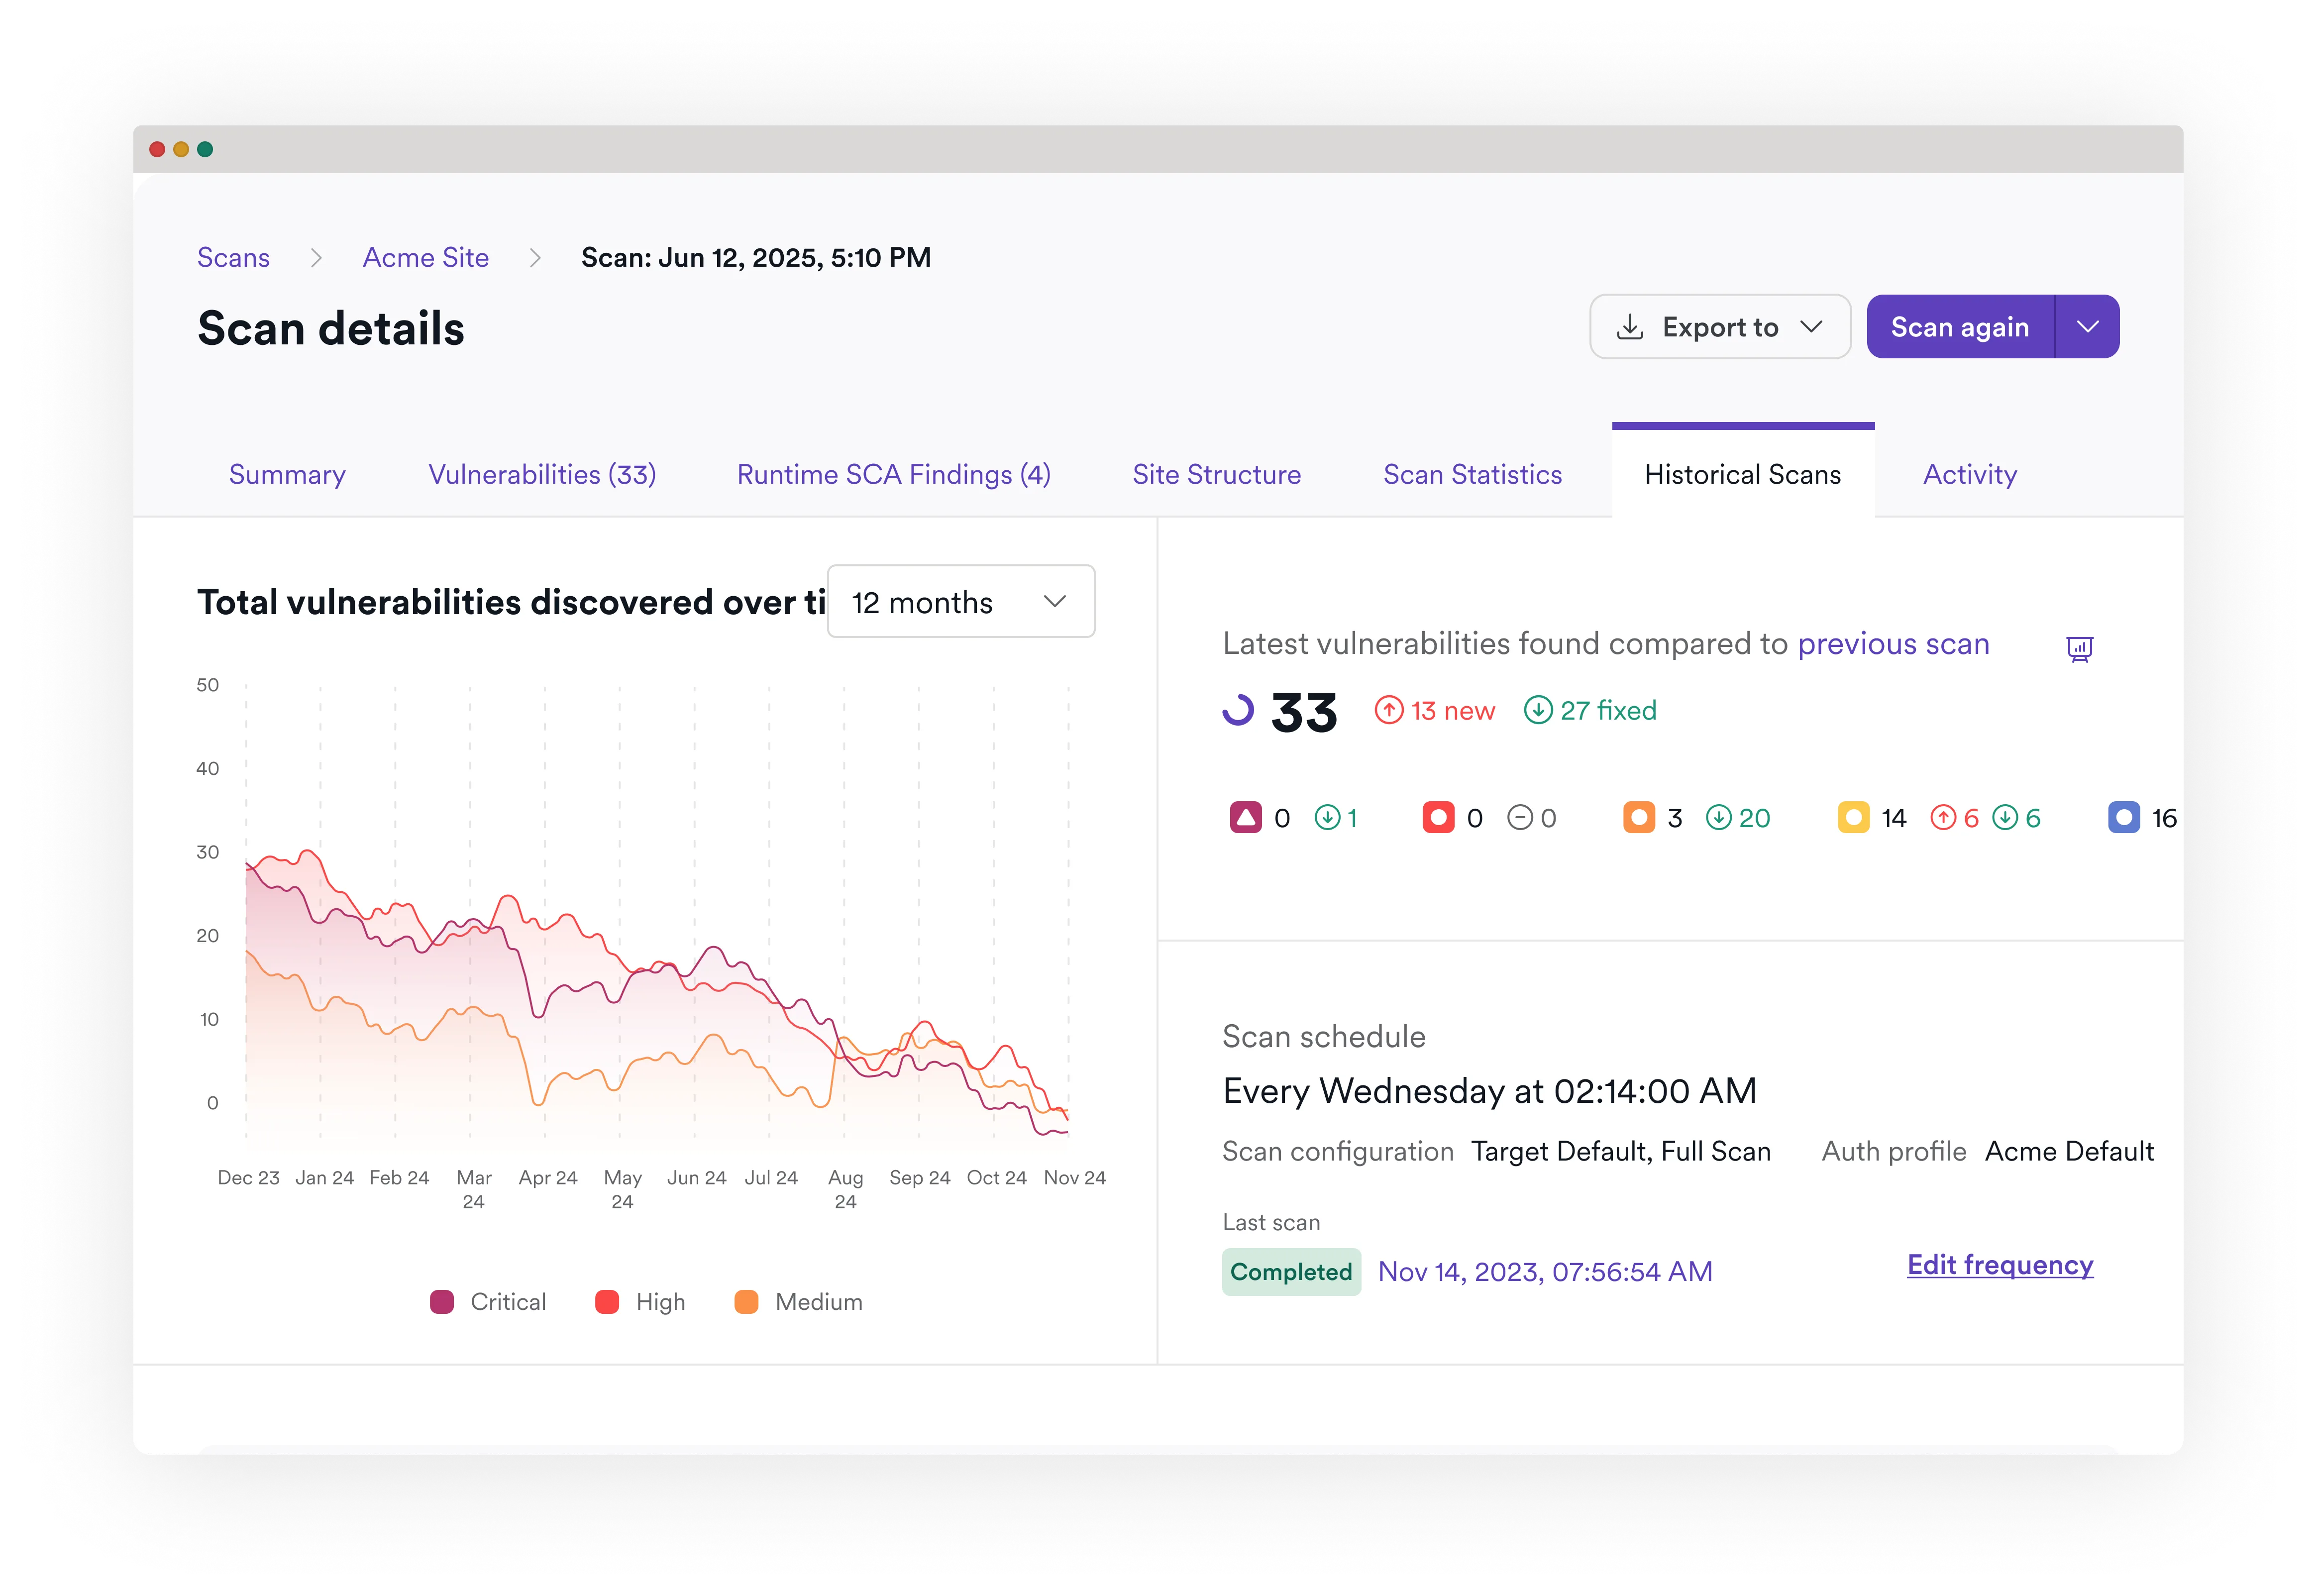
Invicti fügt sich mit nativen Integrationen für Tools wie Jenkins, GitHub und Azure direkt in Ihre CI/CD-Pipeline ein, um saubere, umsetzbare Ergebnisse direkt in die Entwickler-Workflows zu liefern.

Invicti ist für den Unternehmenseinsatz konzipiert und scannt komplexe Webanwendungen, ohne Sie auszubremsen. Es bewältigt dynamische Apps, APIs, Single-Page-Anwendungen (SPAs) und authentifizierte Workflows mühelos.
Das DAST von Invicti wurde für das KI-Zeitalter weiterentwickelt – mit DAST-SAST-Korrelation, Innovationen beim agentischen Pentesting und neuen Möglichkeiten, Vibe-Coding-Anwendungen abzusichern.

„Für die meisten Websites müssen wir für Sicherheitstests nun nicht mehr auf externe Anbieter zurückgreifen. Wir können Invicti starten, die Tests so oft durchführen, wie wir möchten, die Scan-Ergebnisse einsehen und die Remediation nach Belieben vornehmen. Infolgedessen sanken unsere jährlichen Ausgaben für Penetrationstests fast sofort um etwa 60 % und gingen im Folgejahr sogar auf etwa 20 % unserer ursprünglichen Kosten zurück.“



„Invicti ist der beste Web Application Security Scanner im Hinblick auf das Preis-Leistungs-Verhältnis. Die Software ist sehr stabil, schneller als das Tool, das wir zuvor verwendet haben, und weitgehend frei von False Positives – genau das, wonach wir gesucht haben.“
Die Proof-Based-Scanning-Technologie von Invicti bestätigt ausnutzbare Schwachstellen sicher (PoE/PoC), sodass Entwickler Tickets erhalten, denen sie vertrauen können. In unabhängigen Validierungen und unserer langfristigen Analyse von Nutzerdaten erreichen bestätigte Ergebnisse eine Genauigkeit von 99,98 %.
Ja. Invicti nutzt erweiterte Prüfungen und Nachweise, um ausnutzbare Schwachstellen priorisiert aufzuzeigen, damit Sie keine Berichte erhalten, die zwar zahlreiche Konfigurationsdetails, aber keine tatsächlichen Auswirkungen zeigen. In Kombination mit zusätzlichem IAST können Berichte sogar Stack-Traces oder die exakte Abfrage für eine schnellere Remediation enthalten.
Invicti unterstützt authentifizierte Scans und ist darauf ausgelegt, authentifizierte Abläufe einschließlich komplexer Logins zu testen. So erhalten Sie Abdeckung dort, wo sich Schwachstellen tatsächlich verbergen, und nicht nur auf Ihren öffentlichen Seiten.
Ja. Über 110 sofort einsatzbereite Integrationen sowie eine leistungsstarke API und eine Open-Source-CLI ermöglichen es Ihnen, Scans in Pipelines zu orchestrieren, nur verifizierte Probleme an Ticket-Systeme zu übertragen, Sicherheitsvorgaben durchzusetzen und Fixes automatisch erneut zu testen.
ASPM ist nur so gut wie seine Eingangsdaten. Invicti speist laufzeitvalidierte Ergebnisse in die Posture-Ebene ein, um Duplikate zu entfernen, Korrelationen herzustellen und tatsächlich ausnutzbare Risiken zu priorisieren. So beheben Teams das, was das Risiko am schnellsten reduziert – alles innerhalb einer Plattform. Erfahren Sie hier mehr über Invicti ASPM.
Wenn Invicti eine kritische Schwachstelle als verifiziert markiert (SQL-Injection, Command Injection usw.), bedeutet dies, dass Invicti sie sicher und kontrolliert ausgenutzt und den Nachweis in den Bericht aufgenommen hat, damit Teams das Ergebnis reproduzieren und die Schwachstelle beheben können. Für Cross-Site-Scripting führen wir ein Bestätigungs-Payload in einem eingebetteten Browser aus und fügen einen funktionierenden PoC bei. Lesen Sie hier mehr darüber, wie das funktioniert.
Ja. Invicti behandelt APIs als zentrale Bestandteile der Angriffsfläche, indem es Definitionen (OpenAPI/Swagger, Postman, WSDL, GraphQL-Schemas) einliest, unbekannte Endpunkte entdeckt, JSON-Antworten versteht und echte API-Risiken testet, die den OWASP API Top 10 zugeordnet sind. Erfahren Sie hier mehr über API-Sicherheit.
Die neueste Scan-Engine von Invicti ist auf Geschwindigkeit und Skalierbarkeit ausgelegt und führt in aktuellen Benchmarks Prüfungen bis zu 8-mal schneller durch als frühere (bereits branchenführende) Versionen. Nutzen Sie Scan-Profile und -Richtlinien, um sich auf das Wesentliche zu konzentrieren, planen Sie Scans passend zu Ihren Release-Zyklen und verlassen Sie sich auf Beweise, um den Aufwand nach dem Scan zu minimieren.
Absolut. Sie können die benötigten Daten über die vollständige interne API exportieren und integrierte Dashboards/Metriken nutzen, um MTTR, SLA-Einhaltung und Sicherheitsstatus-Trends über Anwendungen, Geschäftsbereiche und Umgebungen hinweg zu verfolgen – und anschließend Berichte für die Geschäftsführung erstellen.
Im Gegensatz zu vielen anderen Anbietern bietet Invicti eine flexible Lizenzierung, die sich an Ihre Art der Anwendungsentwicklung und des Betriebs anpasst und es Ihnen ermöglicht, so oft zu scannen, wie Sie es benötigen. Erfahren Sie hier mehr über die Preisgestaltung von Invicti.
