
Pourquoi les clients choisissent Invicti
97 % des équipes DevSecOps passent à côté de vulnérabilités réelles chaque mois. Invicti aide à détecter les vulnérabilités oubliées et à confirmer automatiquement de nombreux résultats.
La solution DAST la plus précise du marché, combinée à une découverte d'API multicouche et à la technologie Proof-Based Scanning pour révéler les risques exploitables dans les applications et API modernes.
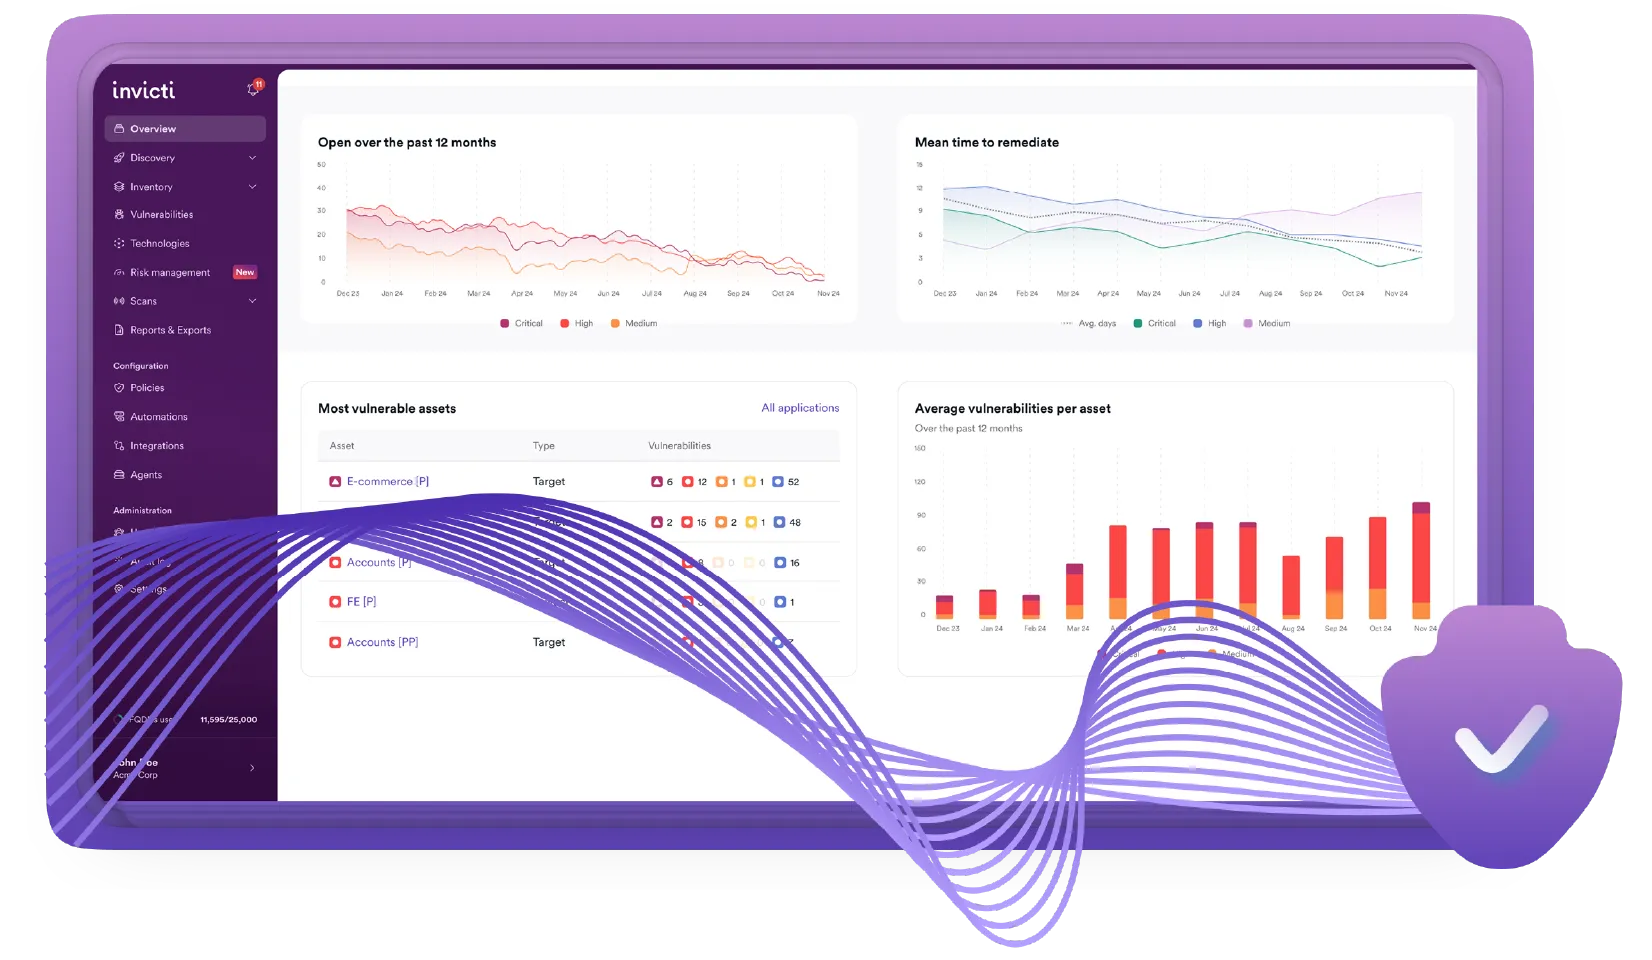





Une étude de Miercom a montré que des concurrents comme Stackhawk surestimaient les vulnérabilités de faible gravité et manquaient davantage de vulnérabilités critiques qu'Invicti.

La plupart des concurrents prennent nettement plus de temps à s’exécuter, sans amélioration correspondante de la couverture des vulnérabilités à fort impact.

Lors d'une évaluation d'API vulnérable, Tenable, Snyk et StackHawk n'ont détecté aucune des 4 vulnérabilités critiques prouvées signalées par Invicti.
97 % des équipes DevSecOps passent à côté de vulnérabilités réelles chaque mois. Invicti aide à détecter les vulnérabilités oubliées et à confirmer automatiquement de nombreux résultats.

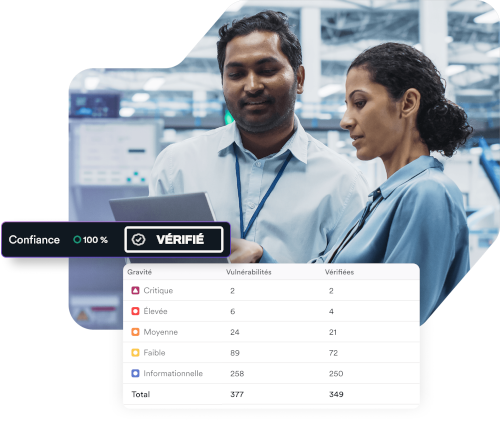
La technologie Proof-Based Scanning d’Invicti confirme automatiquement les vulnérabilités réelles en les exploitant en toute sécurité et en vous en apportant la preuve. Lorsqu’un problème est confirmé, votre équipe peut s’y fier et le corriger rapidement.:
Invicti s'intègre directement dans votre pipeline CI/CD grâce à des intégrations natives pour des outils comme Jenkins, GitHub et Azure, afin de fournir des résultats clairs et exploitables directement dans les flux de travail des développeurs.

Invicti est conçu pour l'échelle de l'entreprise et analyse des applications web complexes sans ralentir vos opérations. Il prend en charge les applications dynamiques, les API, les applications monopages (SPA) et les flux authentifiés avec facilité.
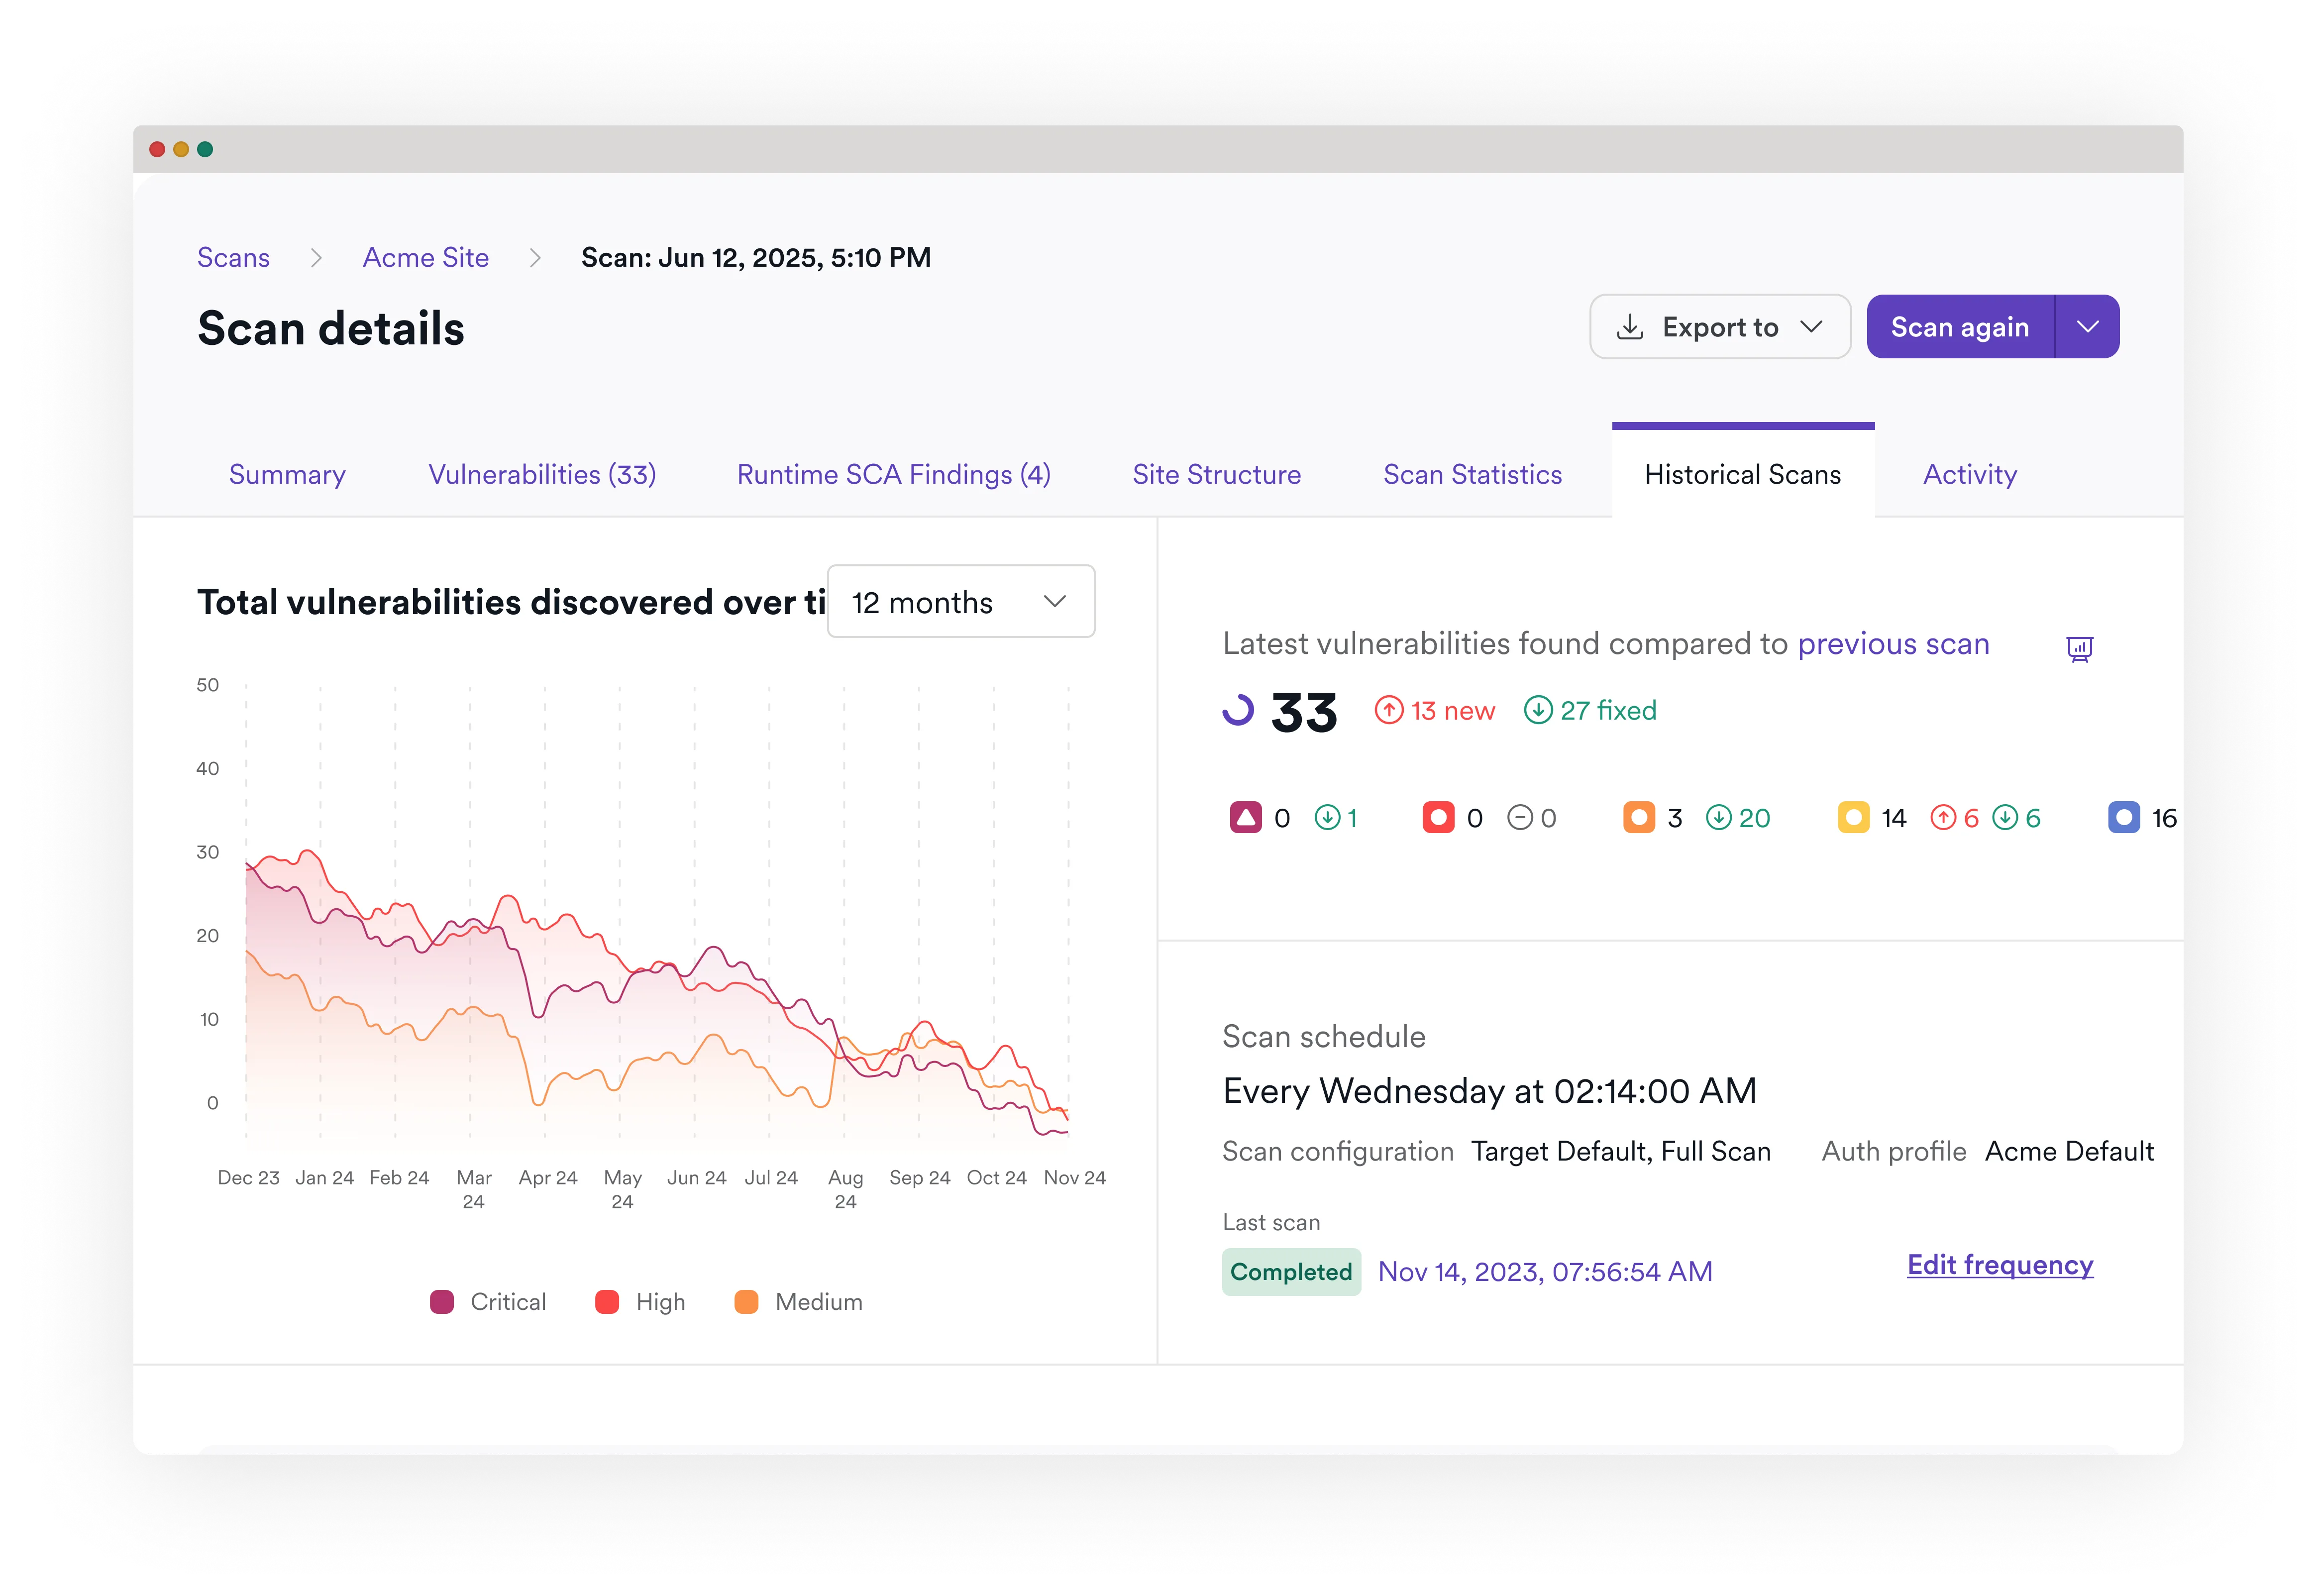
Le DAST d'Invicti a évolué pour l'ère de l'IA avec la corrélation DAST-SAST, des innovations en pentesting agentique et de nouvelles méthodes pour protéger les applications développées par vibe coding.

« Pour la plupart de nos sites web, nous n'avons plus besoin de faire appel à des ressources externes pour les tests de sécurité. Nous pouvons lancer Invicti, effectuer les tests aussi souvent que nous le souhaitons, consulter les résultats et procéder à la remédiation à notre guise. Résultat : le budget que nous consacrions chaque année au test d'intrusion a diminué d'environ 60 % presque immédiatement, pour atteindre l'année suivante environ 20 % de nos dépenses initiales. »

« Invicti a détecté des vulnérabilités web que d'autres solutions n'avaient pas trouvées. Il est facile à utiliser et à configurer... »

« J'ai eu l'occasion de comparer des rapports d'expertise avec ceux d'Invicti. Invicti était meilleur, détectant davantage de failles. »

« Invicti est le meilleur scanner de sécurité des applications web en termes de rapport qualité-prix. C'est un logiciel très stable, plus rapide que l'outil que nous utilisions précédemment et relativement exempt de faux positifs, ce qui est exactement ce que nous recherchions. »
La technologie Proof-Based Scanning d'Invicti confirme en toute sécurité les problèmes exploitables (PoE/PoC), permettant aux développeurs de recevoir des tickets fiables. Lors de validations par des tiers et de nos analyses de données utilisateurs à long terme, les résultats confirmés atteignent une précision de 99,98 %.
Oui. Invicti utilise des contrôles avancés et des preuves de confirmation pour faire remonter en priorité les problèmes exploitables, vous évitant ainsi des rapports sans impact réel. Lorsqu’il est combiné à une solution IAST, les rapports peuvent même inclure des traces de pile ou la requête exacte pour des fixes plus rapides.
Invicti prend en charge l'authentification et est conçu pour scanner les flux authentifiés (y compris les connexions complexes), afin de couvrir les zones où les vulnérabilités se cachent réellement, et pas seulement vos pages publiques.
Oui. Plus de 110 intégrations prêtes à l'emploi, ainsi qu'une API puissante et une CLI open-source, vous permettent d'orchestrer les scans dans vos pipelines, de ne transmettre que les problèmes vérifiés vers vos outils de gestion de tickets, d'appliquer des contrôles et de re-tester les fixes automatiquement.
L'ASPM n'est efficace que grâce à la qualité de ses données d'entrée. Invicti alimente la couche de posture avec des résultats validés à l'exécution et à faible bruit pour dédoublonner, corréler et prioriser ce qui est réellement exploitable, afin que les équipes corrigent ce qui réduit le risque le plus rapidement, le tout au sein d'une seule plateforme. En savoir plus sur l'ASPM d'Invicti ici.
Lorsqu'Invicti signale une vulnérabilité critique comme vérifiée (injection SQL, injection de commande, etc.), cela signifie qu'elle a été exploitée en toute sécurité de manière contrôlée et qu'une preuve est incluse dans le rapport afin que les équipes puissent la reproduire et la corriger sans débat. Pour le cross-site scripting, nous exécutons une charge utile de confirmation dans un navigateur intégré et joignons une preuve de concept fonctionnelle. En savoir plus sur le fonctionnement ici.
Oui. Invicti traite les API comme des composants de premier ordre, en ingérant des définitions (OpenAPI/Swagger, Postman, WSDL, schémas GraphQL), en découvrant des points de terminaison inconnus, en comprenant les réponses JSON et en testant les risques réels des API cartographiés selon l’OWASP API Top 10.
Le dernier moteur de scan d’Invicti est conçu pour la vitesse et l’évolutivité, effectuant des vérifications jusqu’à 8 fois plus rapidement lors de tests récents par rapport aux versions précédentes, déjà à la pointe du secteur. Utilisez des profils et des politiques de scan pour vous concentrer sur l'essentiel, planifiez les scans en fonction des cycles de livraison et fiez-vous aux preuves pour minimiser le travail post-scan.
Absolument. Vous pouvez exporter les données dont vous avez besoin depuis l'API complète et utiliser les tableaux de bord et métriques intégrés pour suivre le MTTR, le respect des SLA et les tendances de posture à travers les applications, les unités commerciales et les environnements, puis partager des rapports prêts pour la direction.
Contrairement à de nombreux autres fournisseurs, Invicti propose une licence flexible qui s'adapte à votre façon de concevoir et d'exploiter vos applications, vous permettant de scanner aussi souvent que nécessaire. En savoir plus sur la tarification d'Invicti ici.
