Pentesting shouldn't be a special occasion
With Invicti, you can pentest 10 times more often, keep cost low, and generate findings that are immediately actionable for developers.
Le seul pentesting agentique fondé sur des preuves d’exploitabilité à l’exécution. 10 fois plus rapide et 10 fois moins cher qu’un test d’intrusion manuel. Sans compromis sur la profondeur ni la précision.




With Invicti, you can pentest 10 times more often, keep cost low, and generate findings that are immediately actionable for developers.

Invicti agents prepare a plan that incorporates code and technology assessments of your unique apps.

Specialized agents run in parallel, safely using DAST for known exploits and AI logic for complex attack chains.

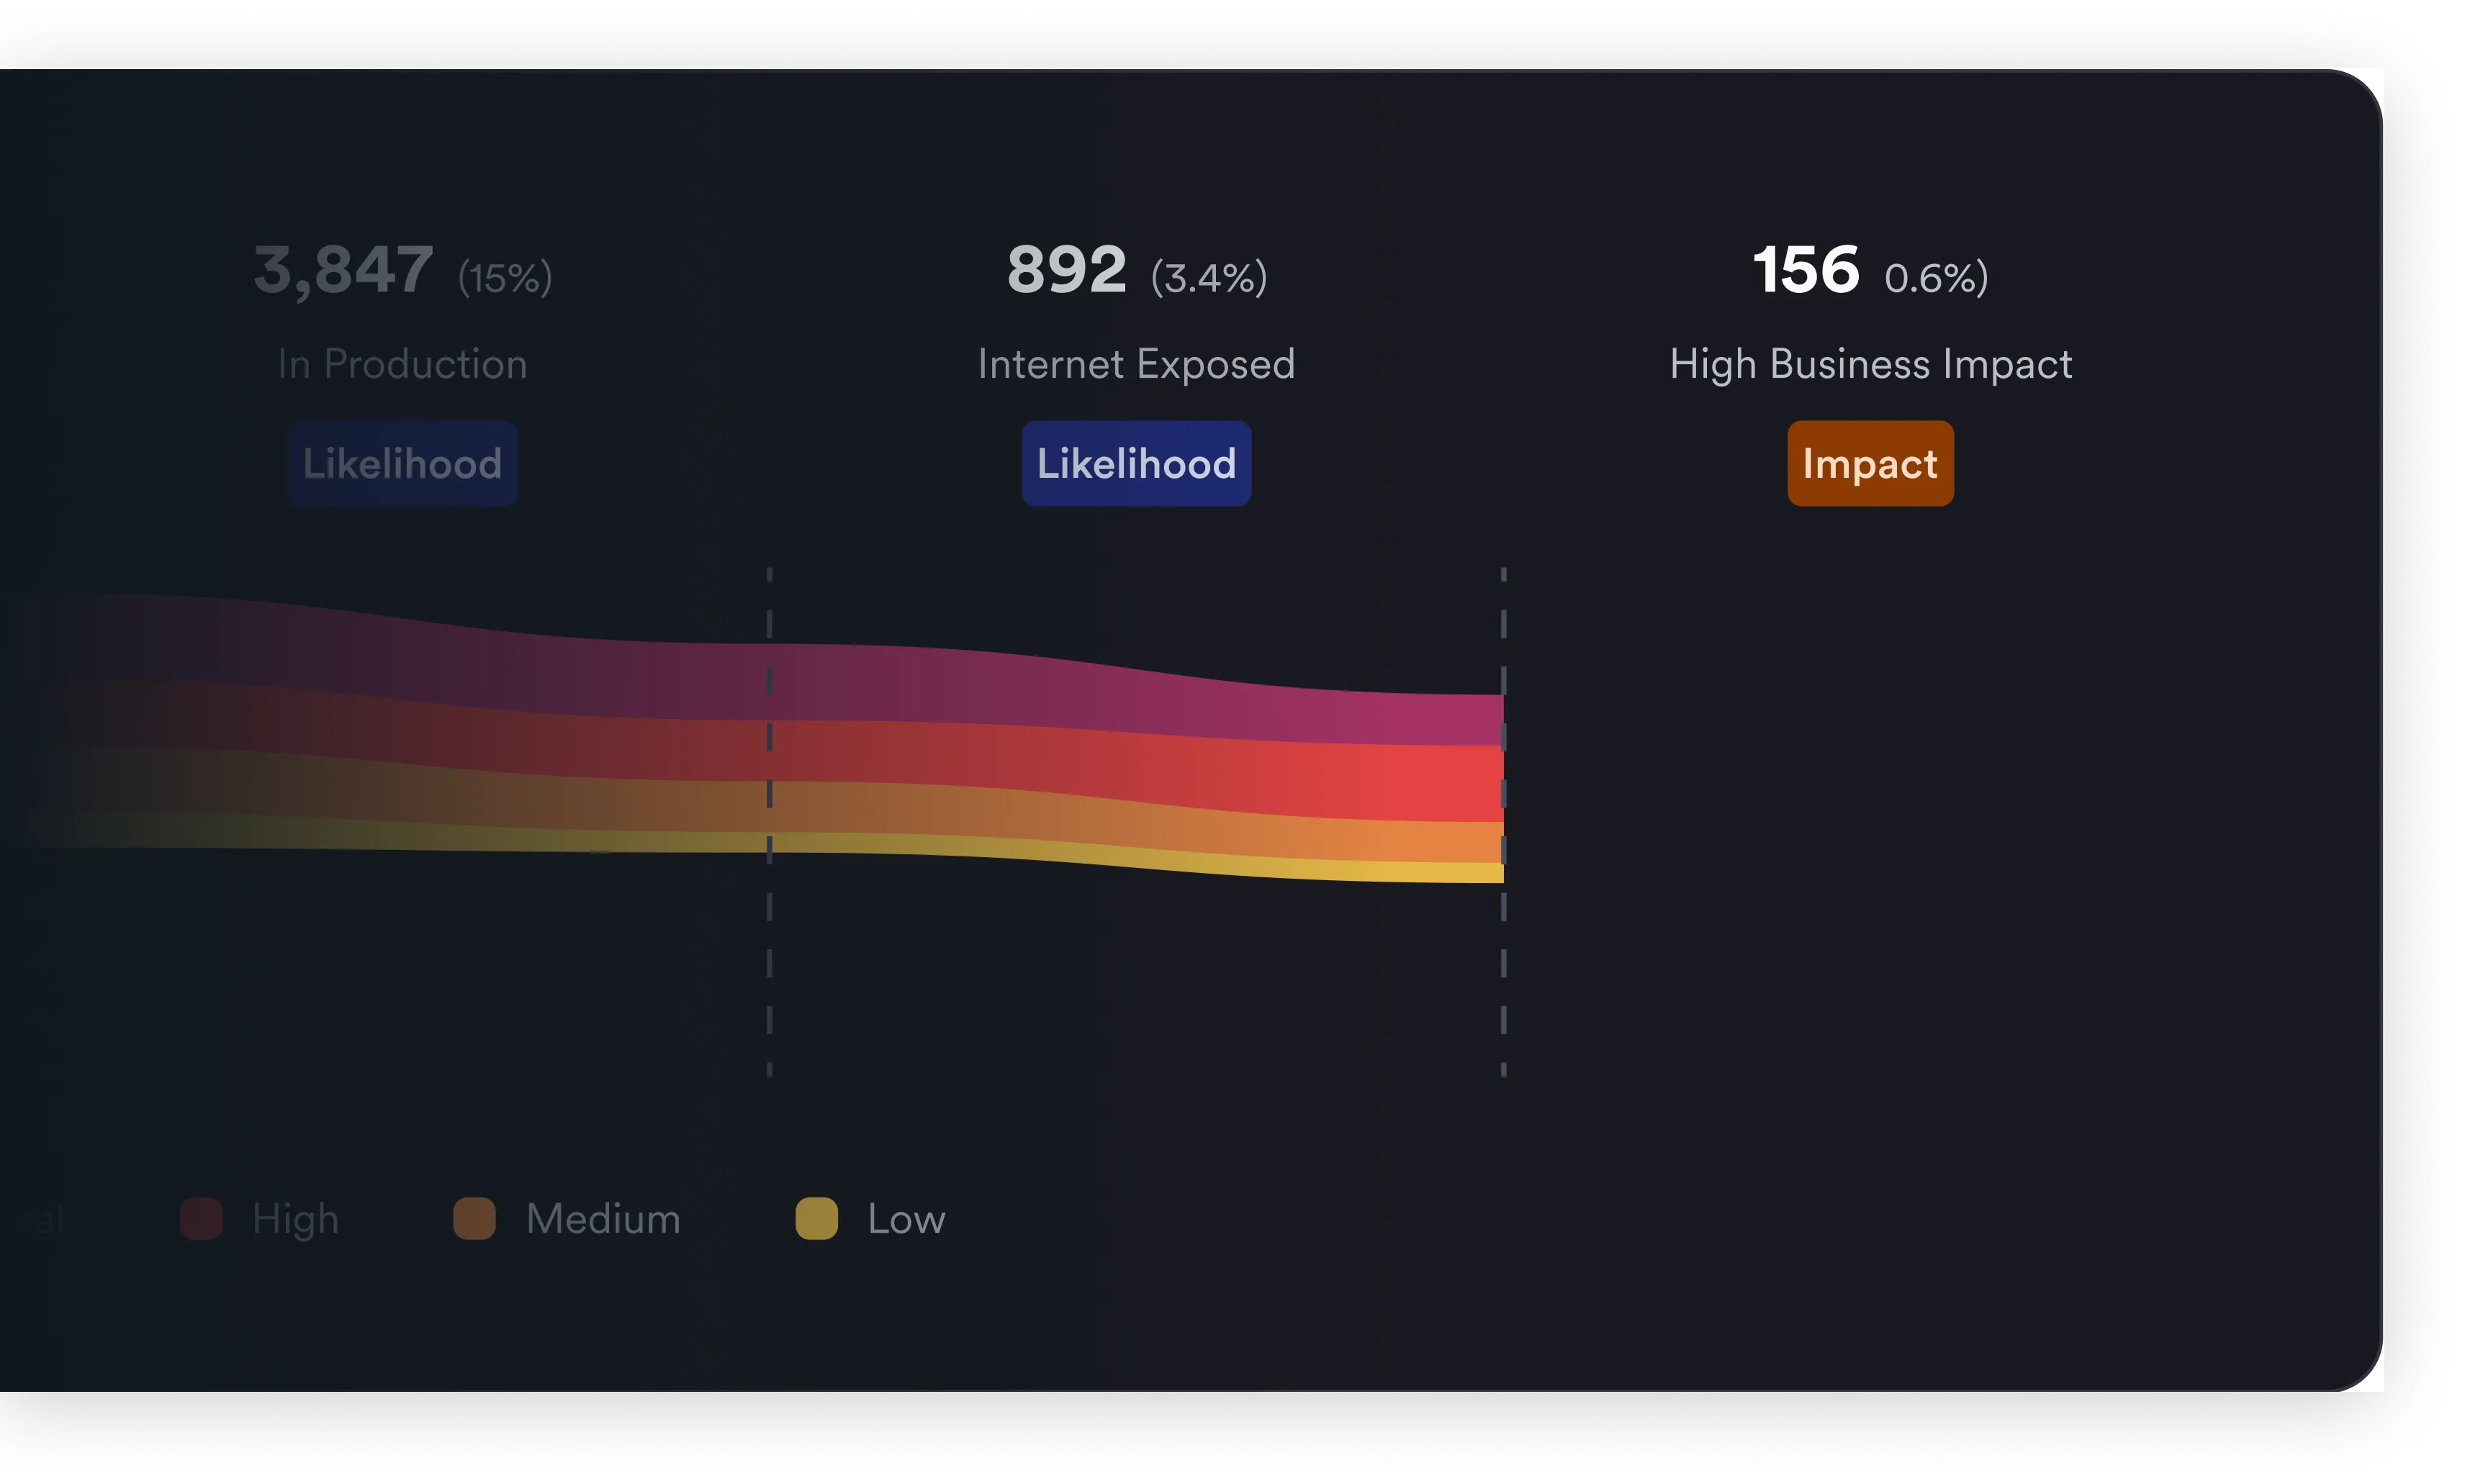
Every finding is proven exploitable with Invicti runtime intelligence, showing you only critical risks.

Pentest reports are automatically customized to your business context with blended DAST + AI findings.
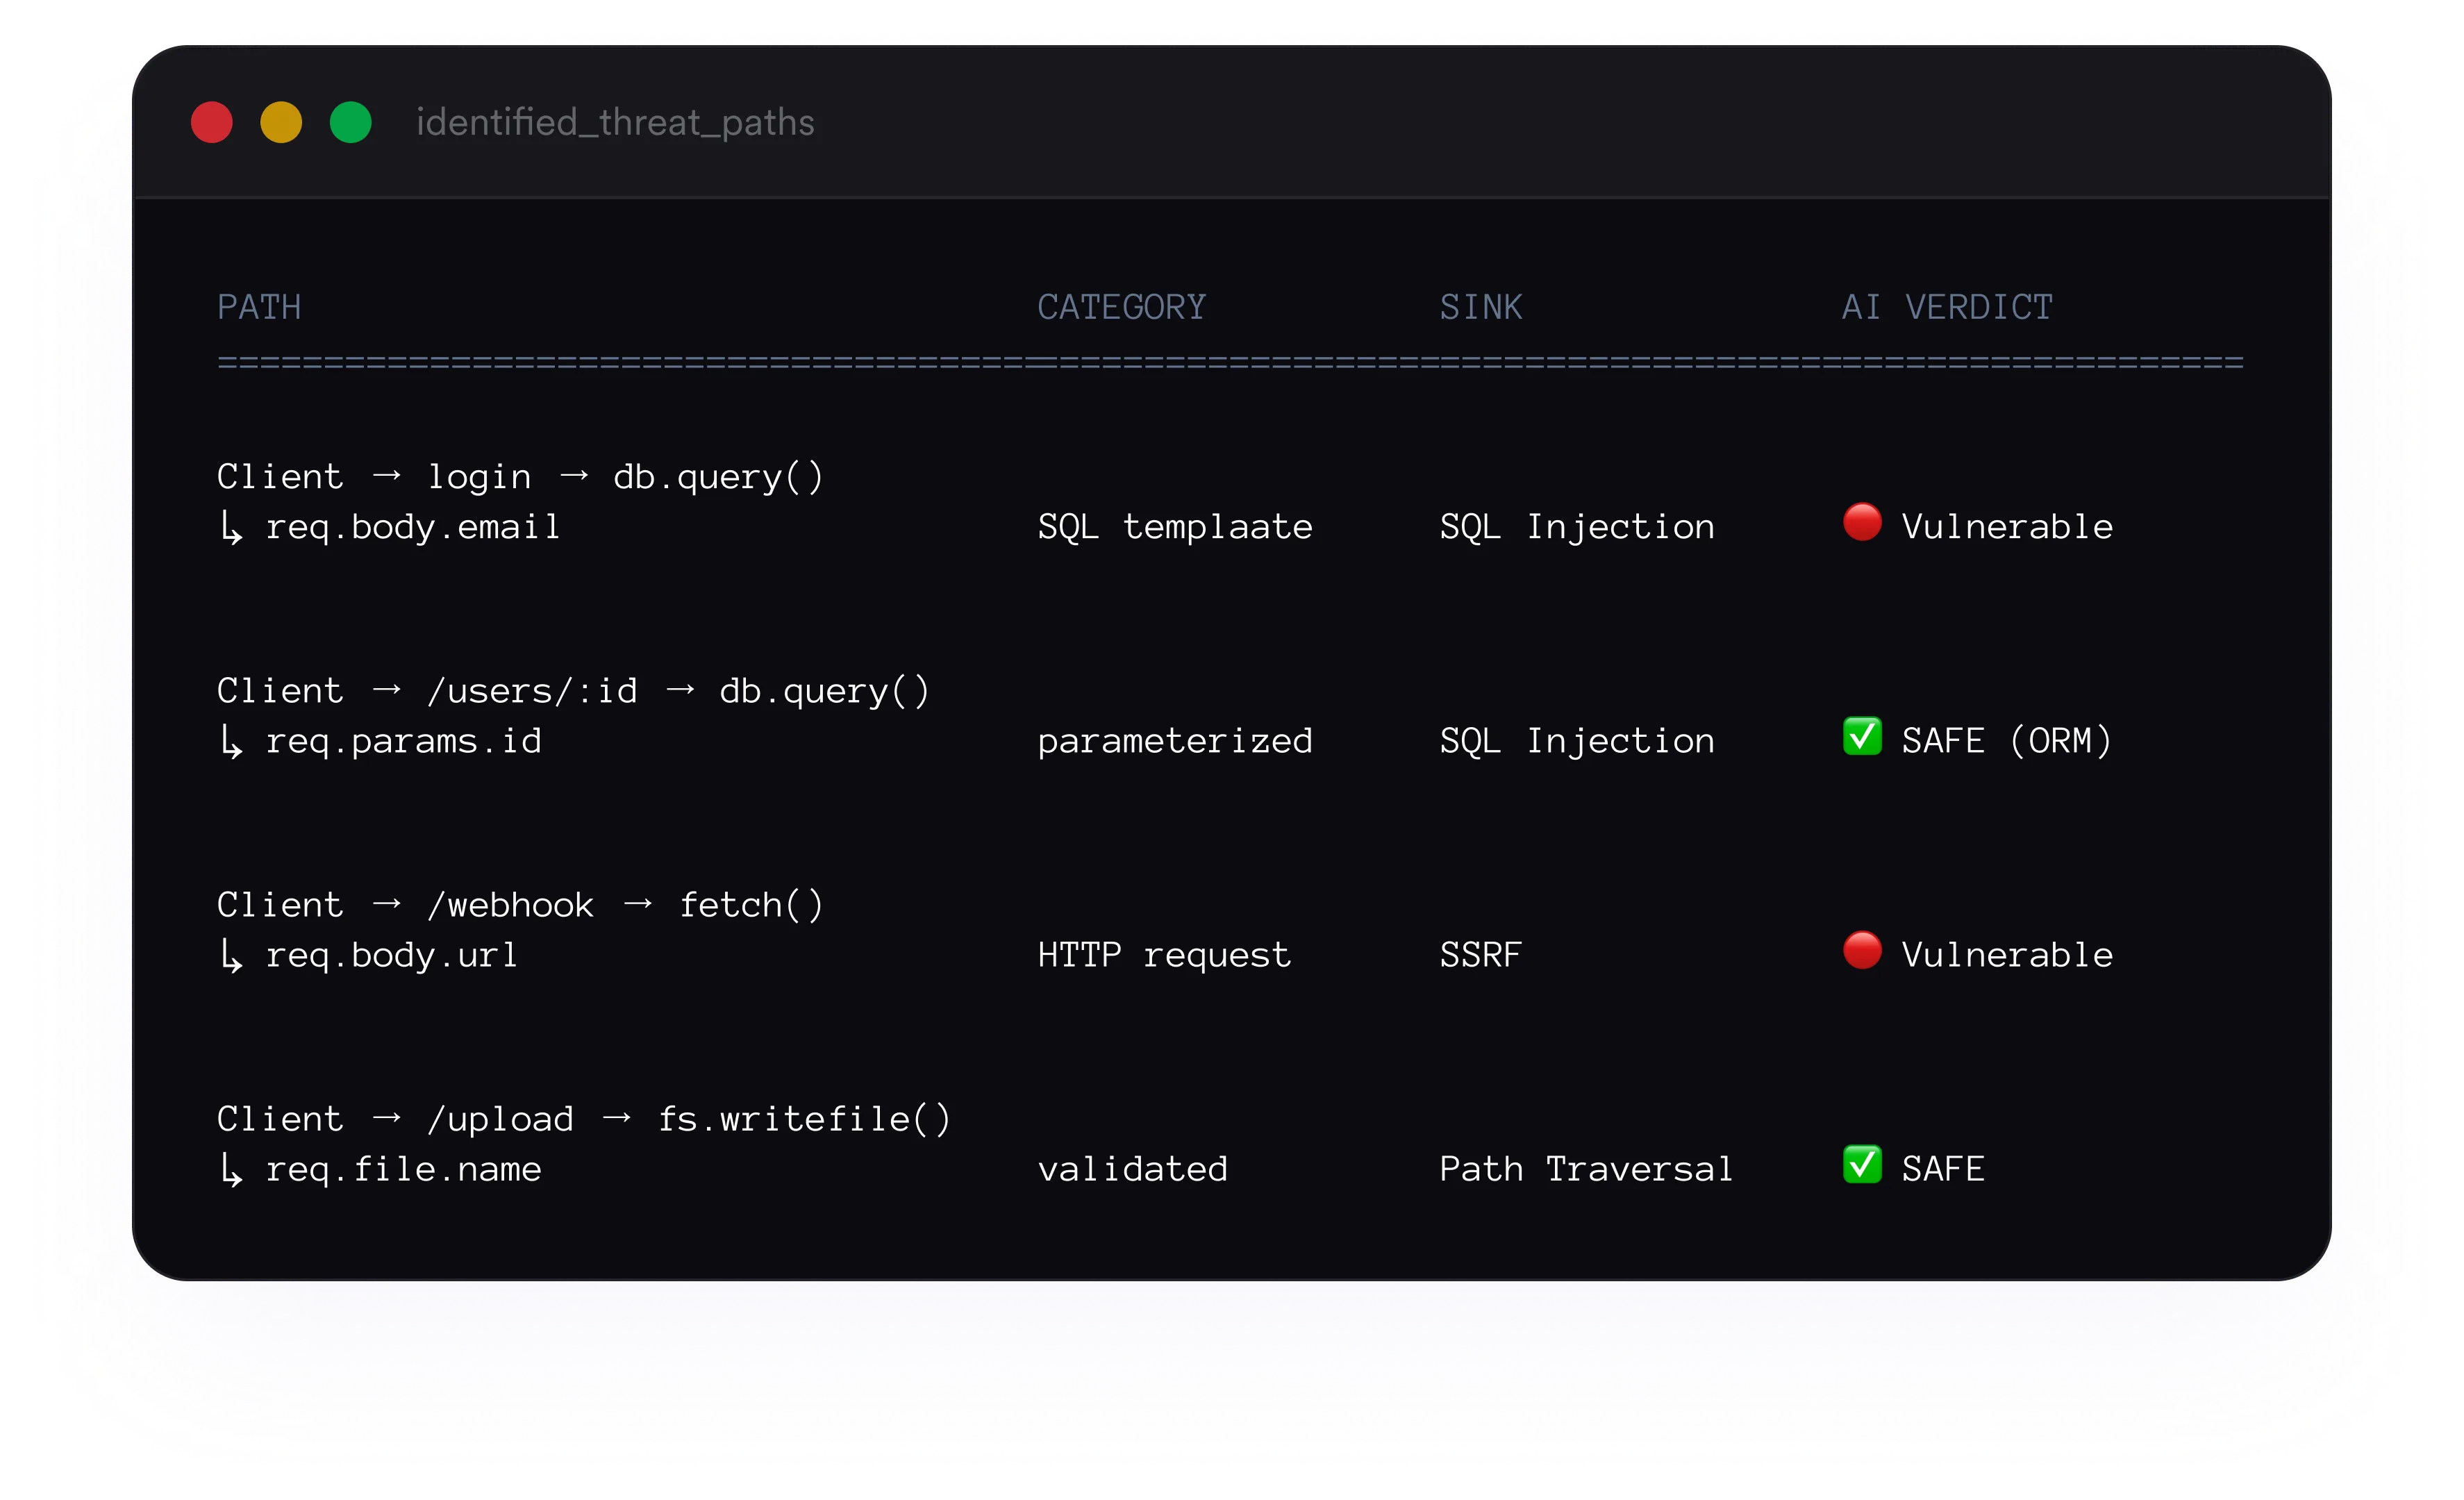
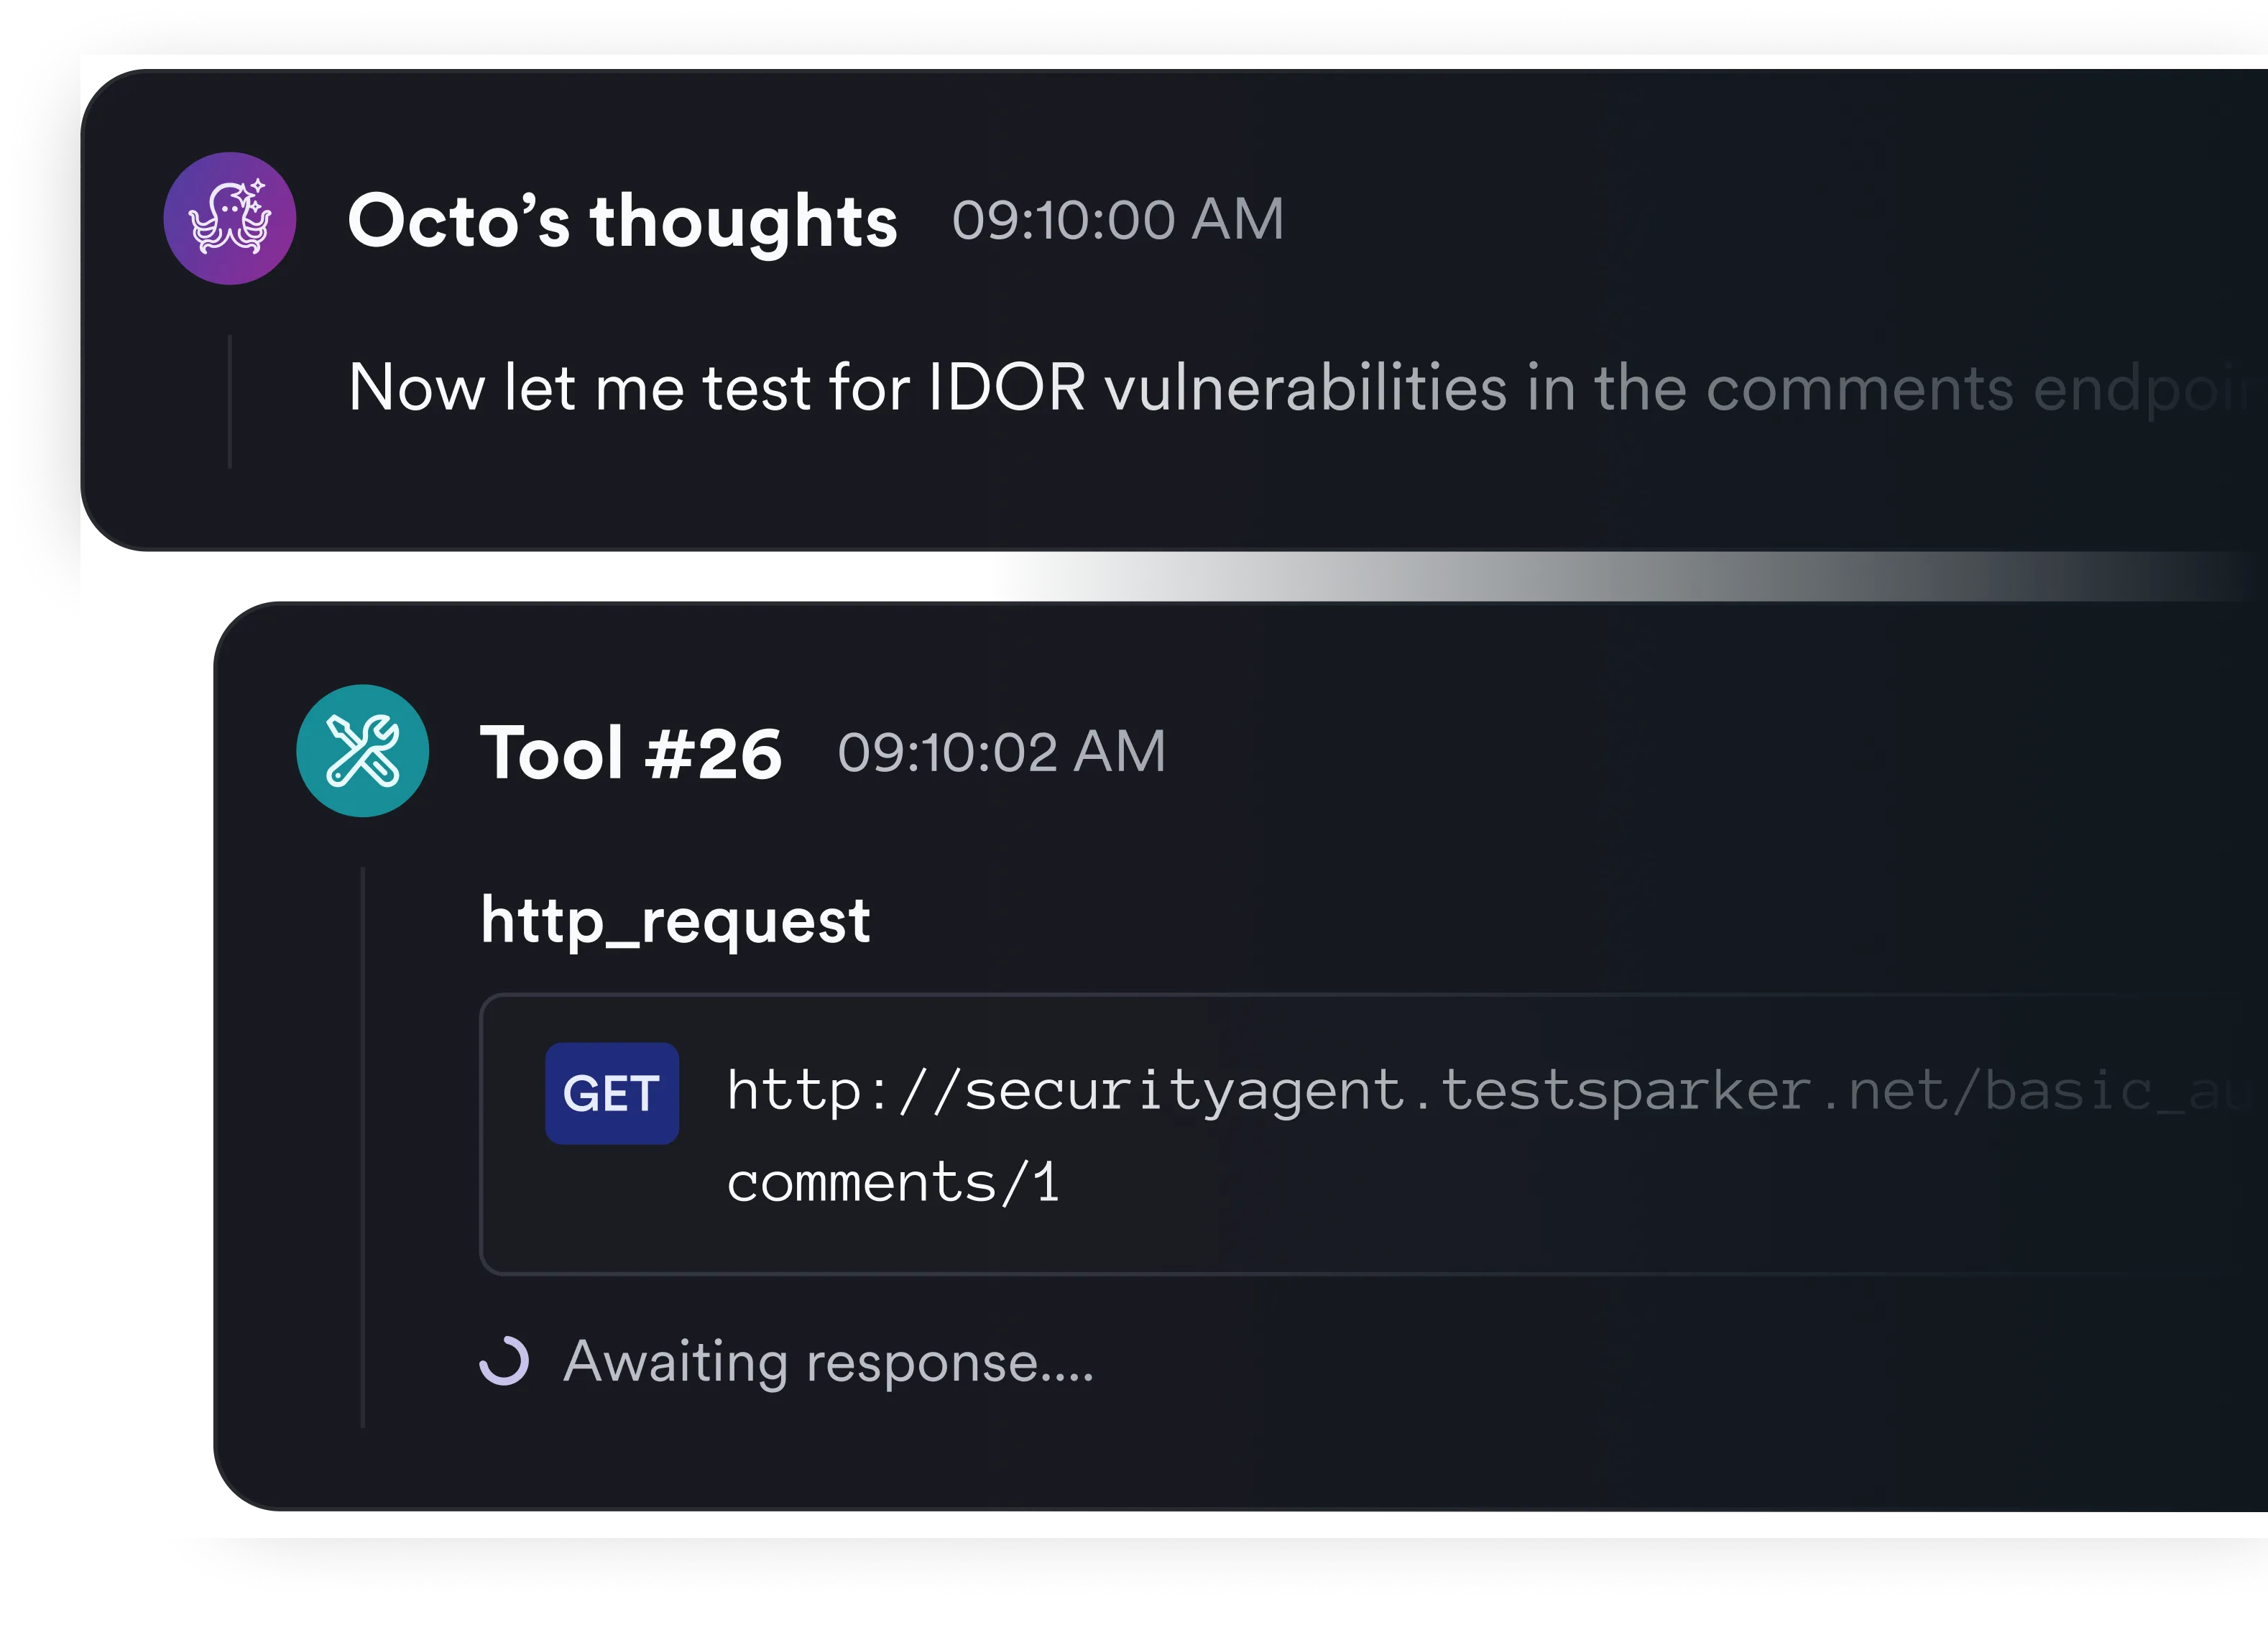

Les agents travaillent avec le DAST d'Invicti pour minimiser l'utilisation des jetons et accroître l'efficacité.

Les tests d’intrusion manuels prennent 4 à 5 semaines. Invicti offre le même niveau de profondeur en moins d’une journée.

Visualisez la preuve d’exploitation et comprenez le raisonnement des agents derrière chaque vulnérabilité.

Les résultats sont mappés sur l'OWASP Top 10 et d'autres cadres de référence courants.
“We can fire up Invicti, run the tests as often as we like, and mitigate to our hearts’ content. The budget we were spending every year on penetration testing decreased by approximately 60% almost immediately …

“As opposed to other web application scanners we used, Invicti is very easy to use and does not require a lot of configuring. An out of the…

“Start integrating Invicti into your process and you’ll be surprised at how much time it saves you and how much ‘auto magic’ it brings to your entire development pipeline …

Le pentesting agentique utilise des agents IA coordonnés pour effectuer un test d'intrusion intelligent. Au lieu d'exécuter un ensemble de règles statiques, Invicti crée un plan d'attaque sur mesure et déploie des agents spécialisés qui travaillent en parallèle, partageant le contexte et affinant les attaques comme le ferait une équipe de pentesters humains.
Le pentesting agentique est conçu pour offrir des tests plus approfondis que les scans automatisés traditionnels, tout en restant évolutif et coordonné.
Bien que le test d'intrusion manuel reste précieux pour certaines exigences de conformité, Invicti aide à découvrir des vulnérabilités avancées sans les délais de planification ni les contraintes de ressources liés à une intervention manuelle ponctuelle.
Invicti utilise un coordinateur IA centralisé qui déploie des agents ciblés, chacun spécialisé dans des catégories majeures de vulnérabilités telles que l'injection SQL, l'exécution de code à distance, le cross-site scripting et les failles d'authentification.
Ces agents travaillent en parallèle et partagent leur contexte, améliorant ainsi la profondeur et la pertinence des tests.
Le DAST traditionnel identifie efficacement les classes de vulnérabilités connues à grande échelle.
Les agents IA s'appuient sur ce moteur éprouvé et concentrent les efforts de l'IA sur la découverte de vulnérabilités à haute valeur ajoutée que les analyses traditionnelles ne détectent pas toujours facilement.
Chaque résultat potentiel généré est validé à l'aide des techniques de confirmation éprouvées d'Invicti.
Invicti donne la priorité à l'absence de bruit : les vulnérabilités signalées doivent être confirmées comme exploitables avant d'apparaître dans votre rapport final.
Oui. Les agents utilisent le code source pour générer des résultats bien supérieurs au DAST traditionnel. Le code source permet à Invicti d'affiner ses stratégies d'attaque et de générer des contrôles de sécurité plus ciblés et adaptés à votre application.