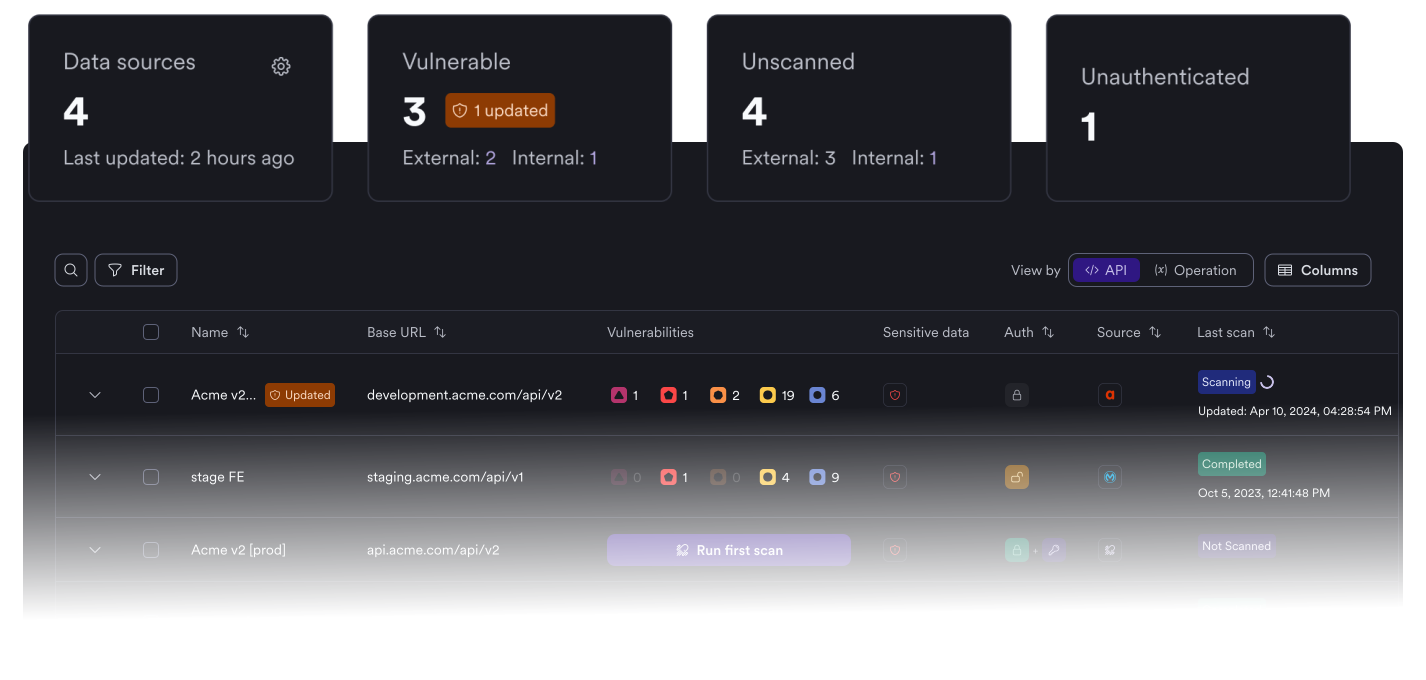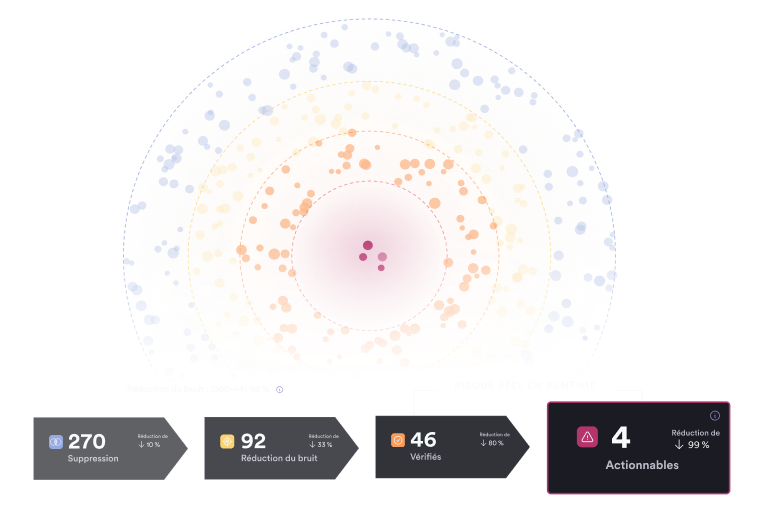
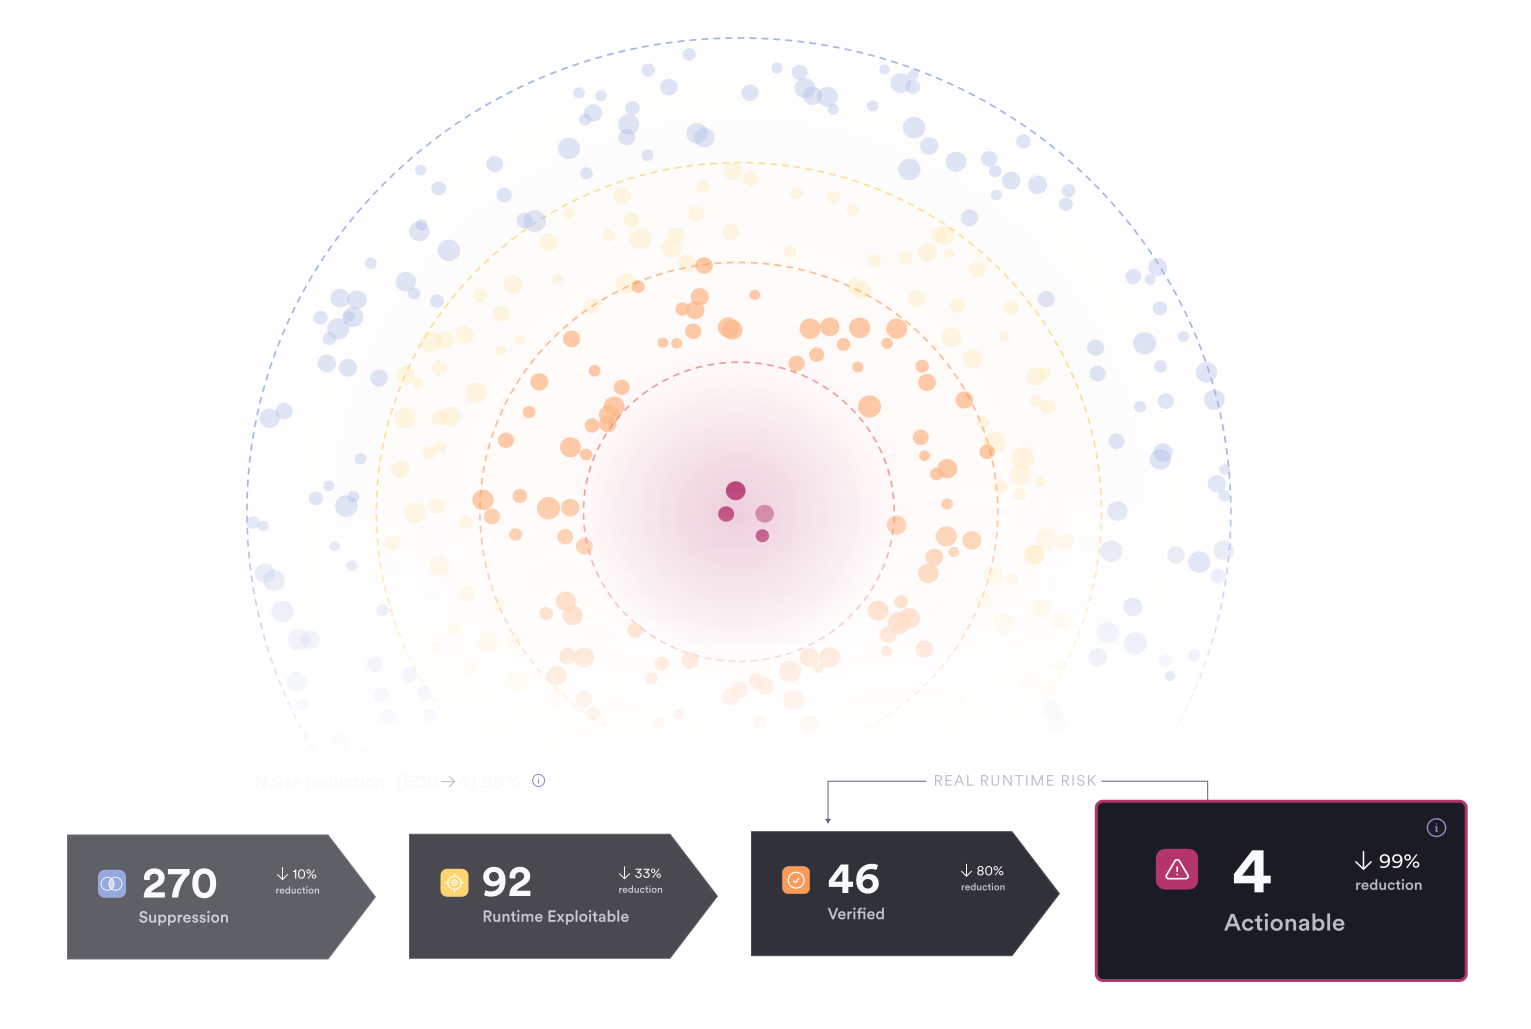
La plateforme de sécurité applicative conçue pour répondre aux exigences de rapidité et de montée en charge à l’ère de l’IA. Grâce à une expertise éprouvée dans l’analyse des risques à l’exécution, Invicti réunit six moteurs d’analyse au sein d’une plateforme unique pour identifier et prioriser les risques réels.

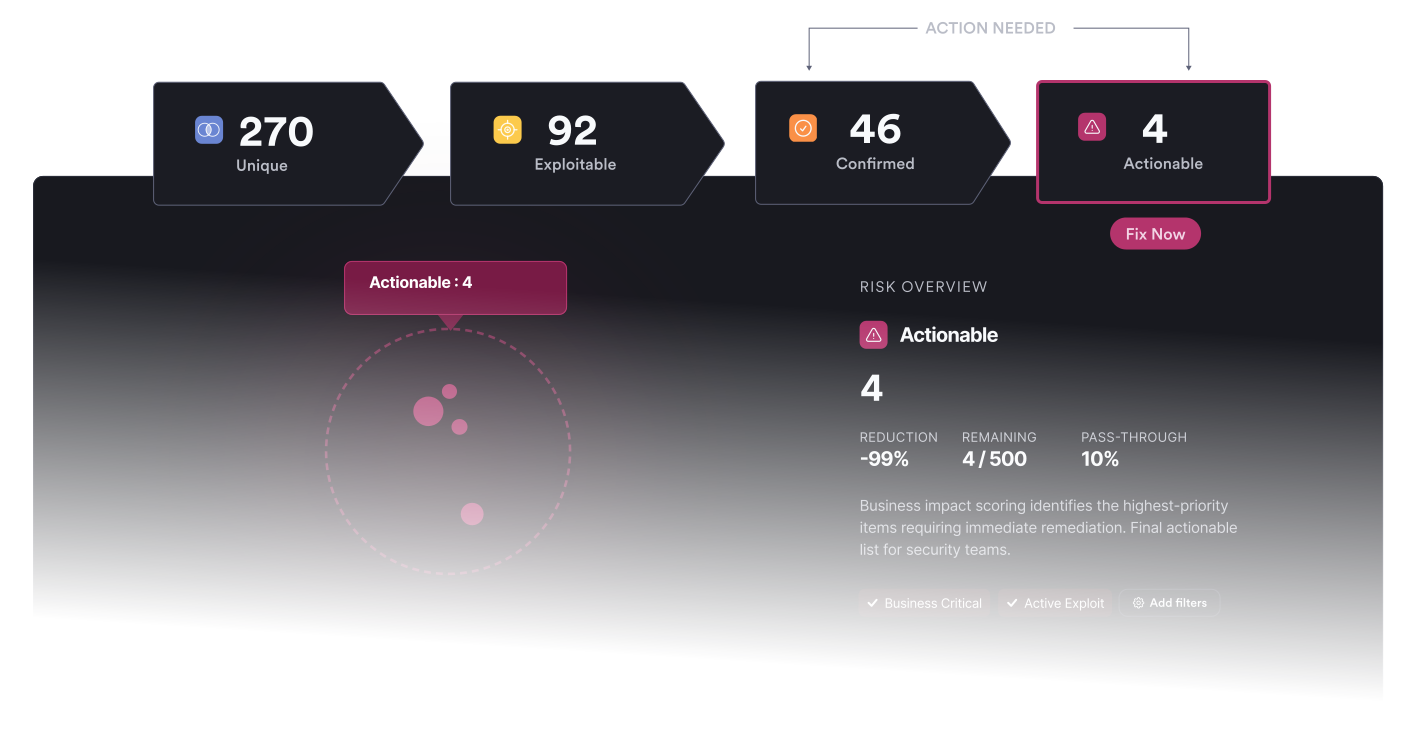
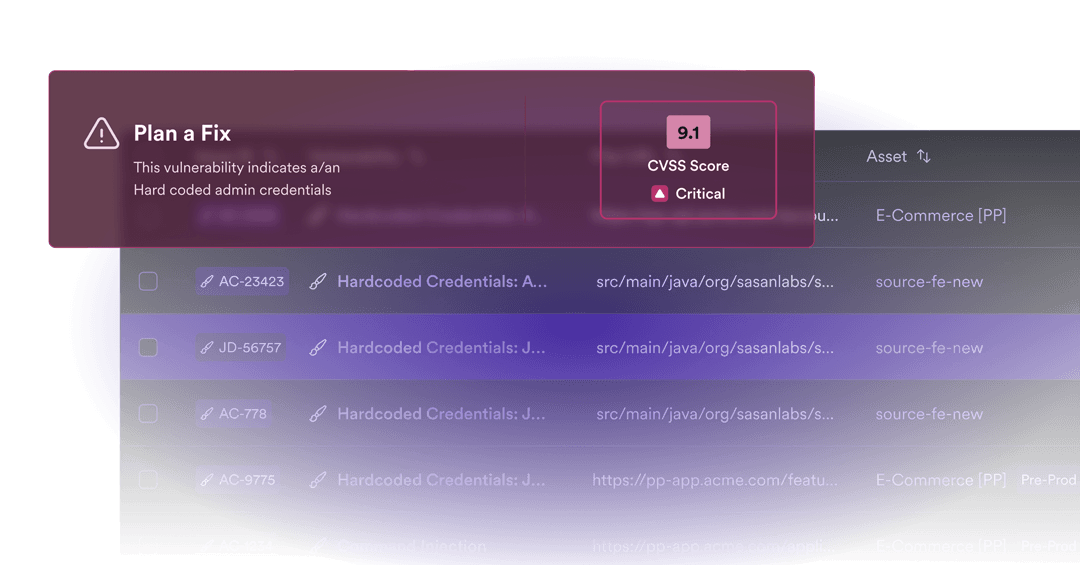
Invicti centralise les résultats de vos analyses de sécurité et les enrichit grâce à une meilleure compréhension des risques à l’exécution. En tenant compte de l’accessibilité des vulnérabilités, de leur exploitabilité et de leur impact potentiel sur votre activité, la plateforme permet à vos équipes de concentrer leurs efforts sur les risques les plus importants.
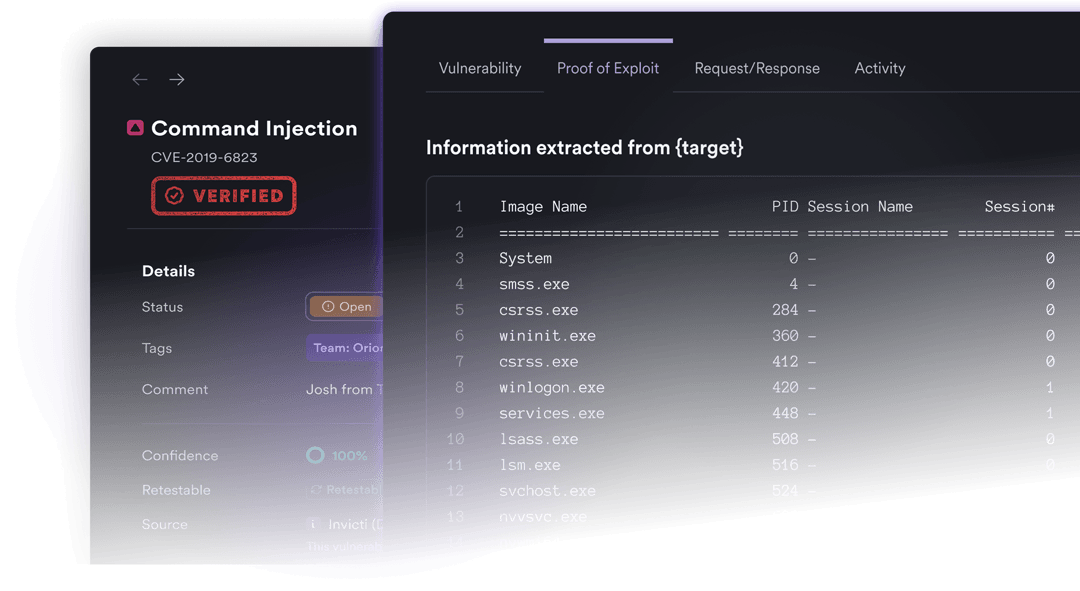
Reconnu par Miercom pour la précision de sa technologie DAST, Invicti permet d’analyser vos applications web et vos API en conditions réelles. Grâce à sa technologie Proof-Based Scanning, les vulnérabilités détectées sont automatiquement vérifiées, permettant ainsi aux équipes de développement de se concentrer sur les failles qui représentent un véritable risque pour l’entreprise.

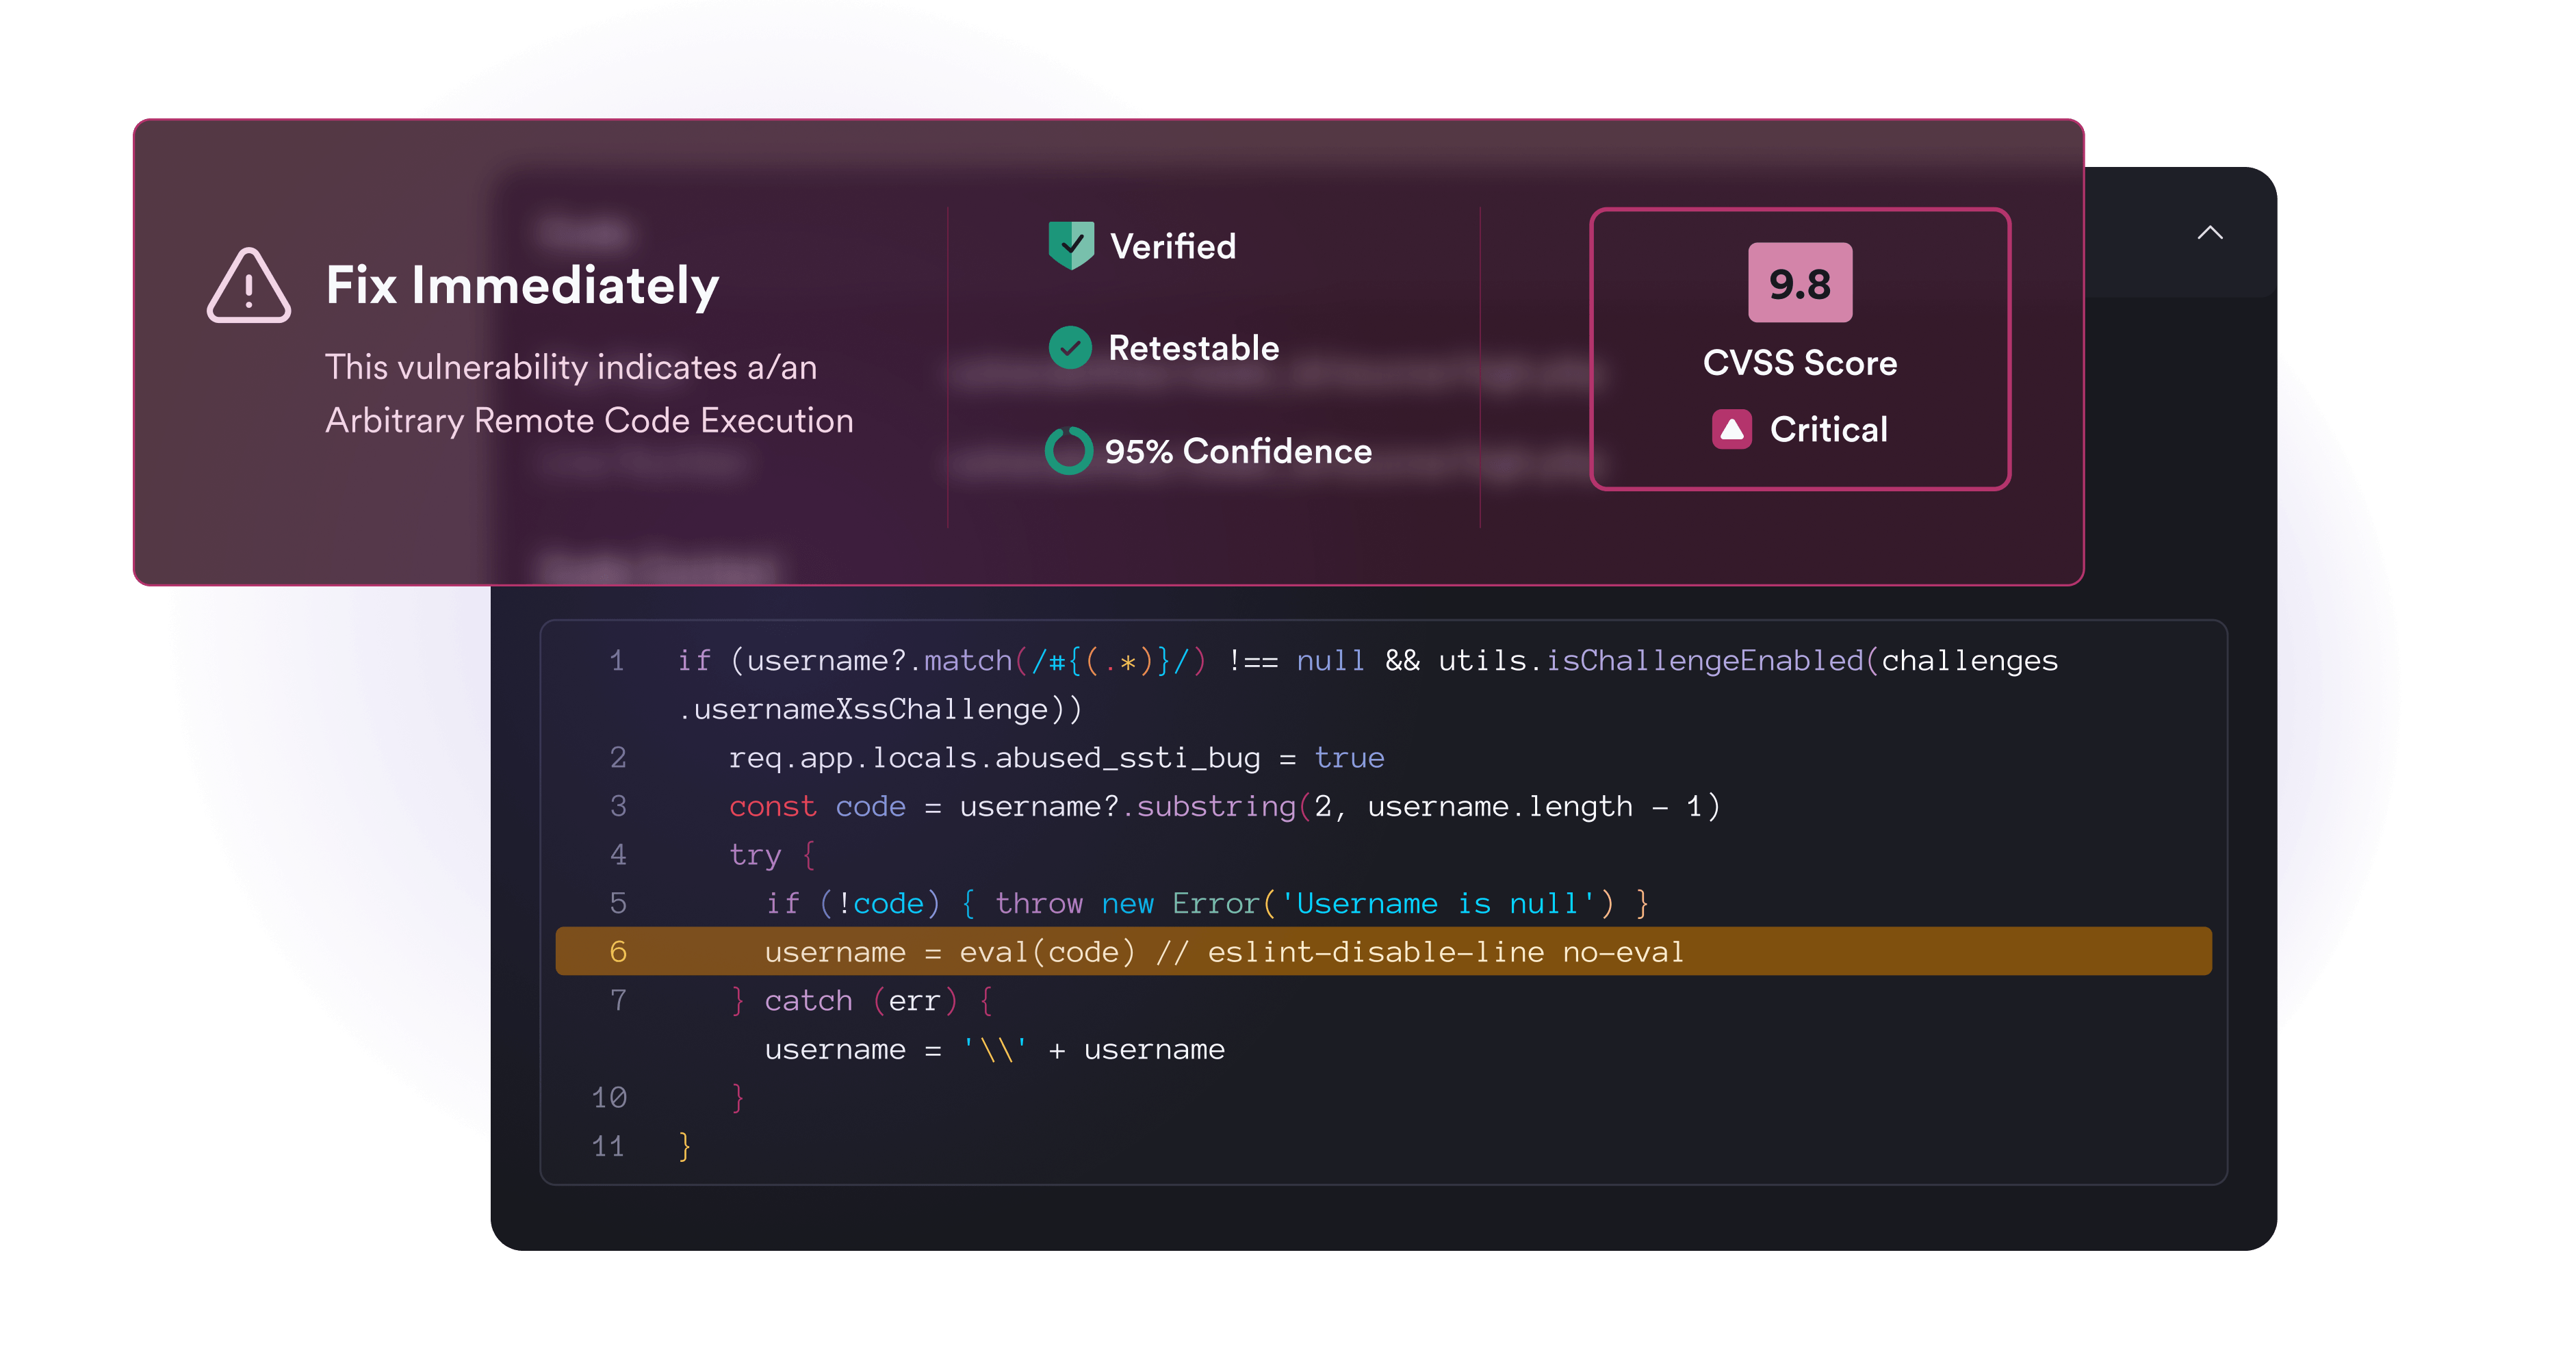
Le SAST d’Invicti ne se limite pas à identifier les vulnérabilités dans le code. Il associe les résultats de l’analyse statique aux vulnérabilités confirmées lors des tests à l’exécution, tout en identifiant les équipes responsables du code concerné. Cette approche permet de mieux évaluer les risques, de définir les priorités et d’accélérer la correction des vulnérabilités.

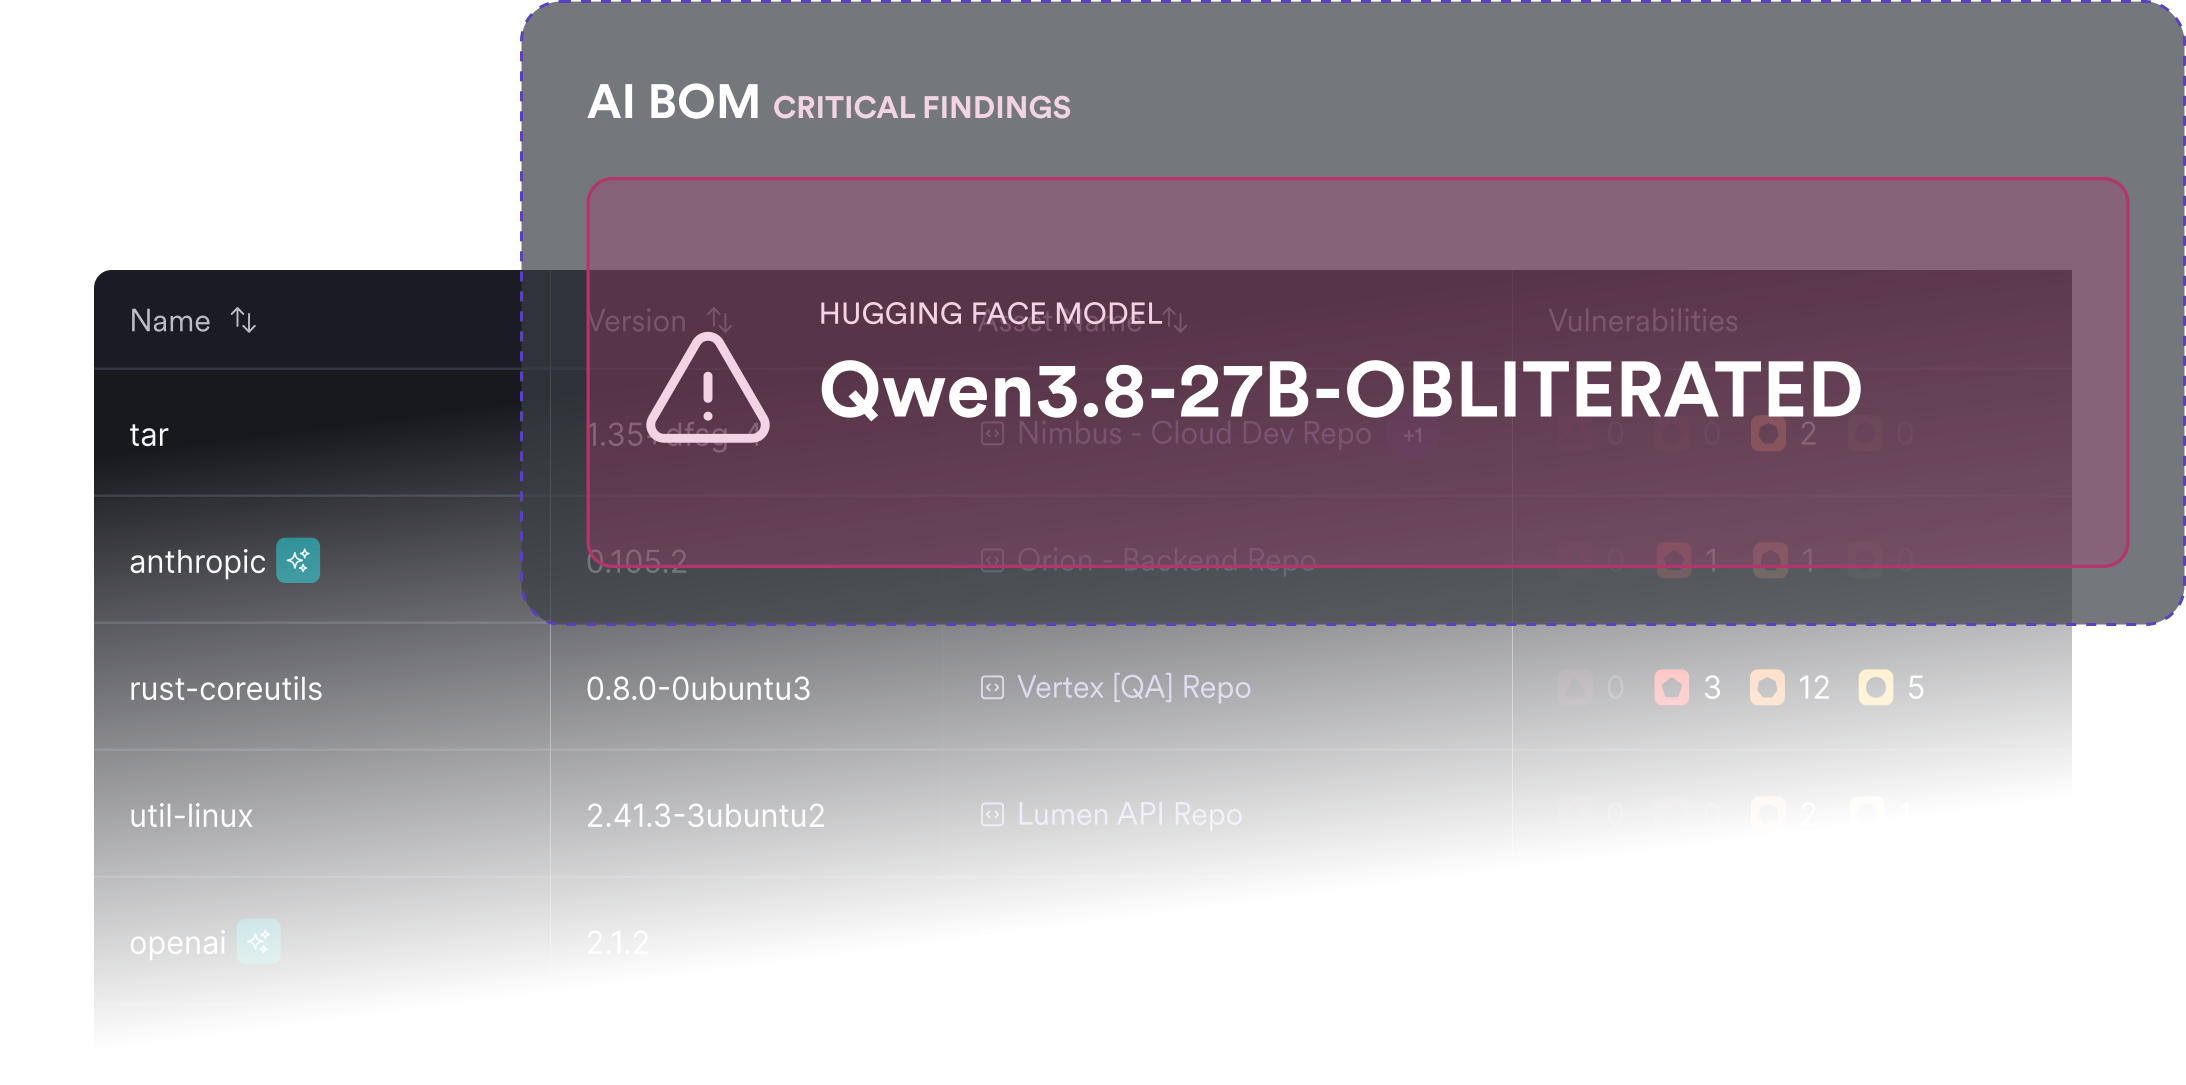
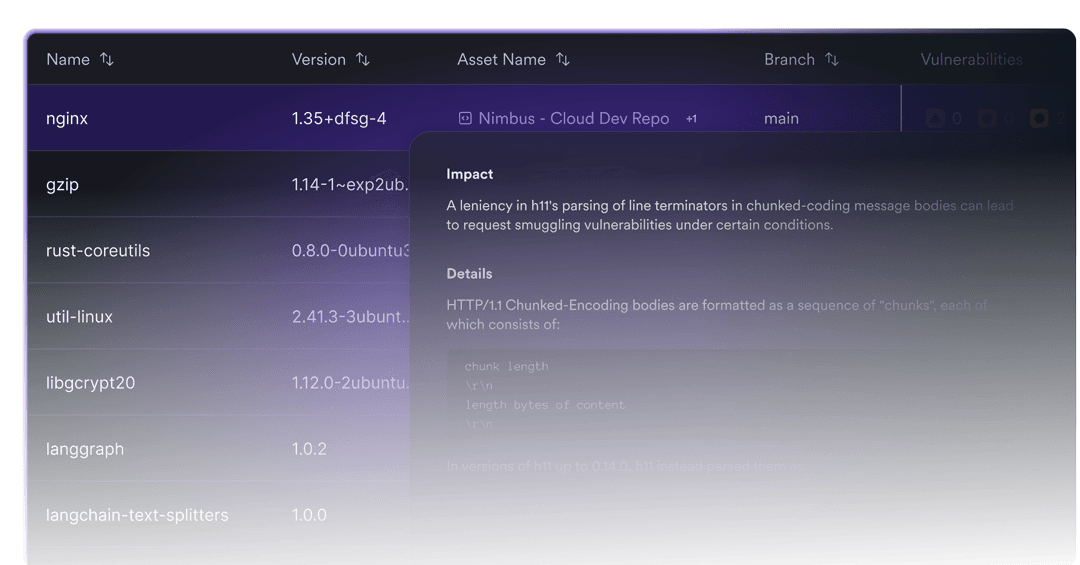
Découvrez les dépendances vulnérables, générez des SBOM, identifiez les risques liés aux conteneurs et priorisez la remédiation grâce à la runtime intelligence.

Détectez les erreurs de configuration dès les premières étapes du développement, appliquez des politiques de sécurité dans les pipelines CI/CD et suivez les risques liés à l’IaC aux côtés des vulnérabilités détectées dans le code et à l’exécution.

Invicti détecte les clés API, les mots de passe, les clés de chiffrement et les tokens exposés avant que des attaquants ne puissent les exploiter.

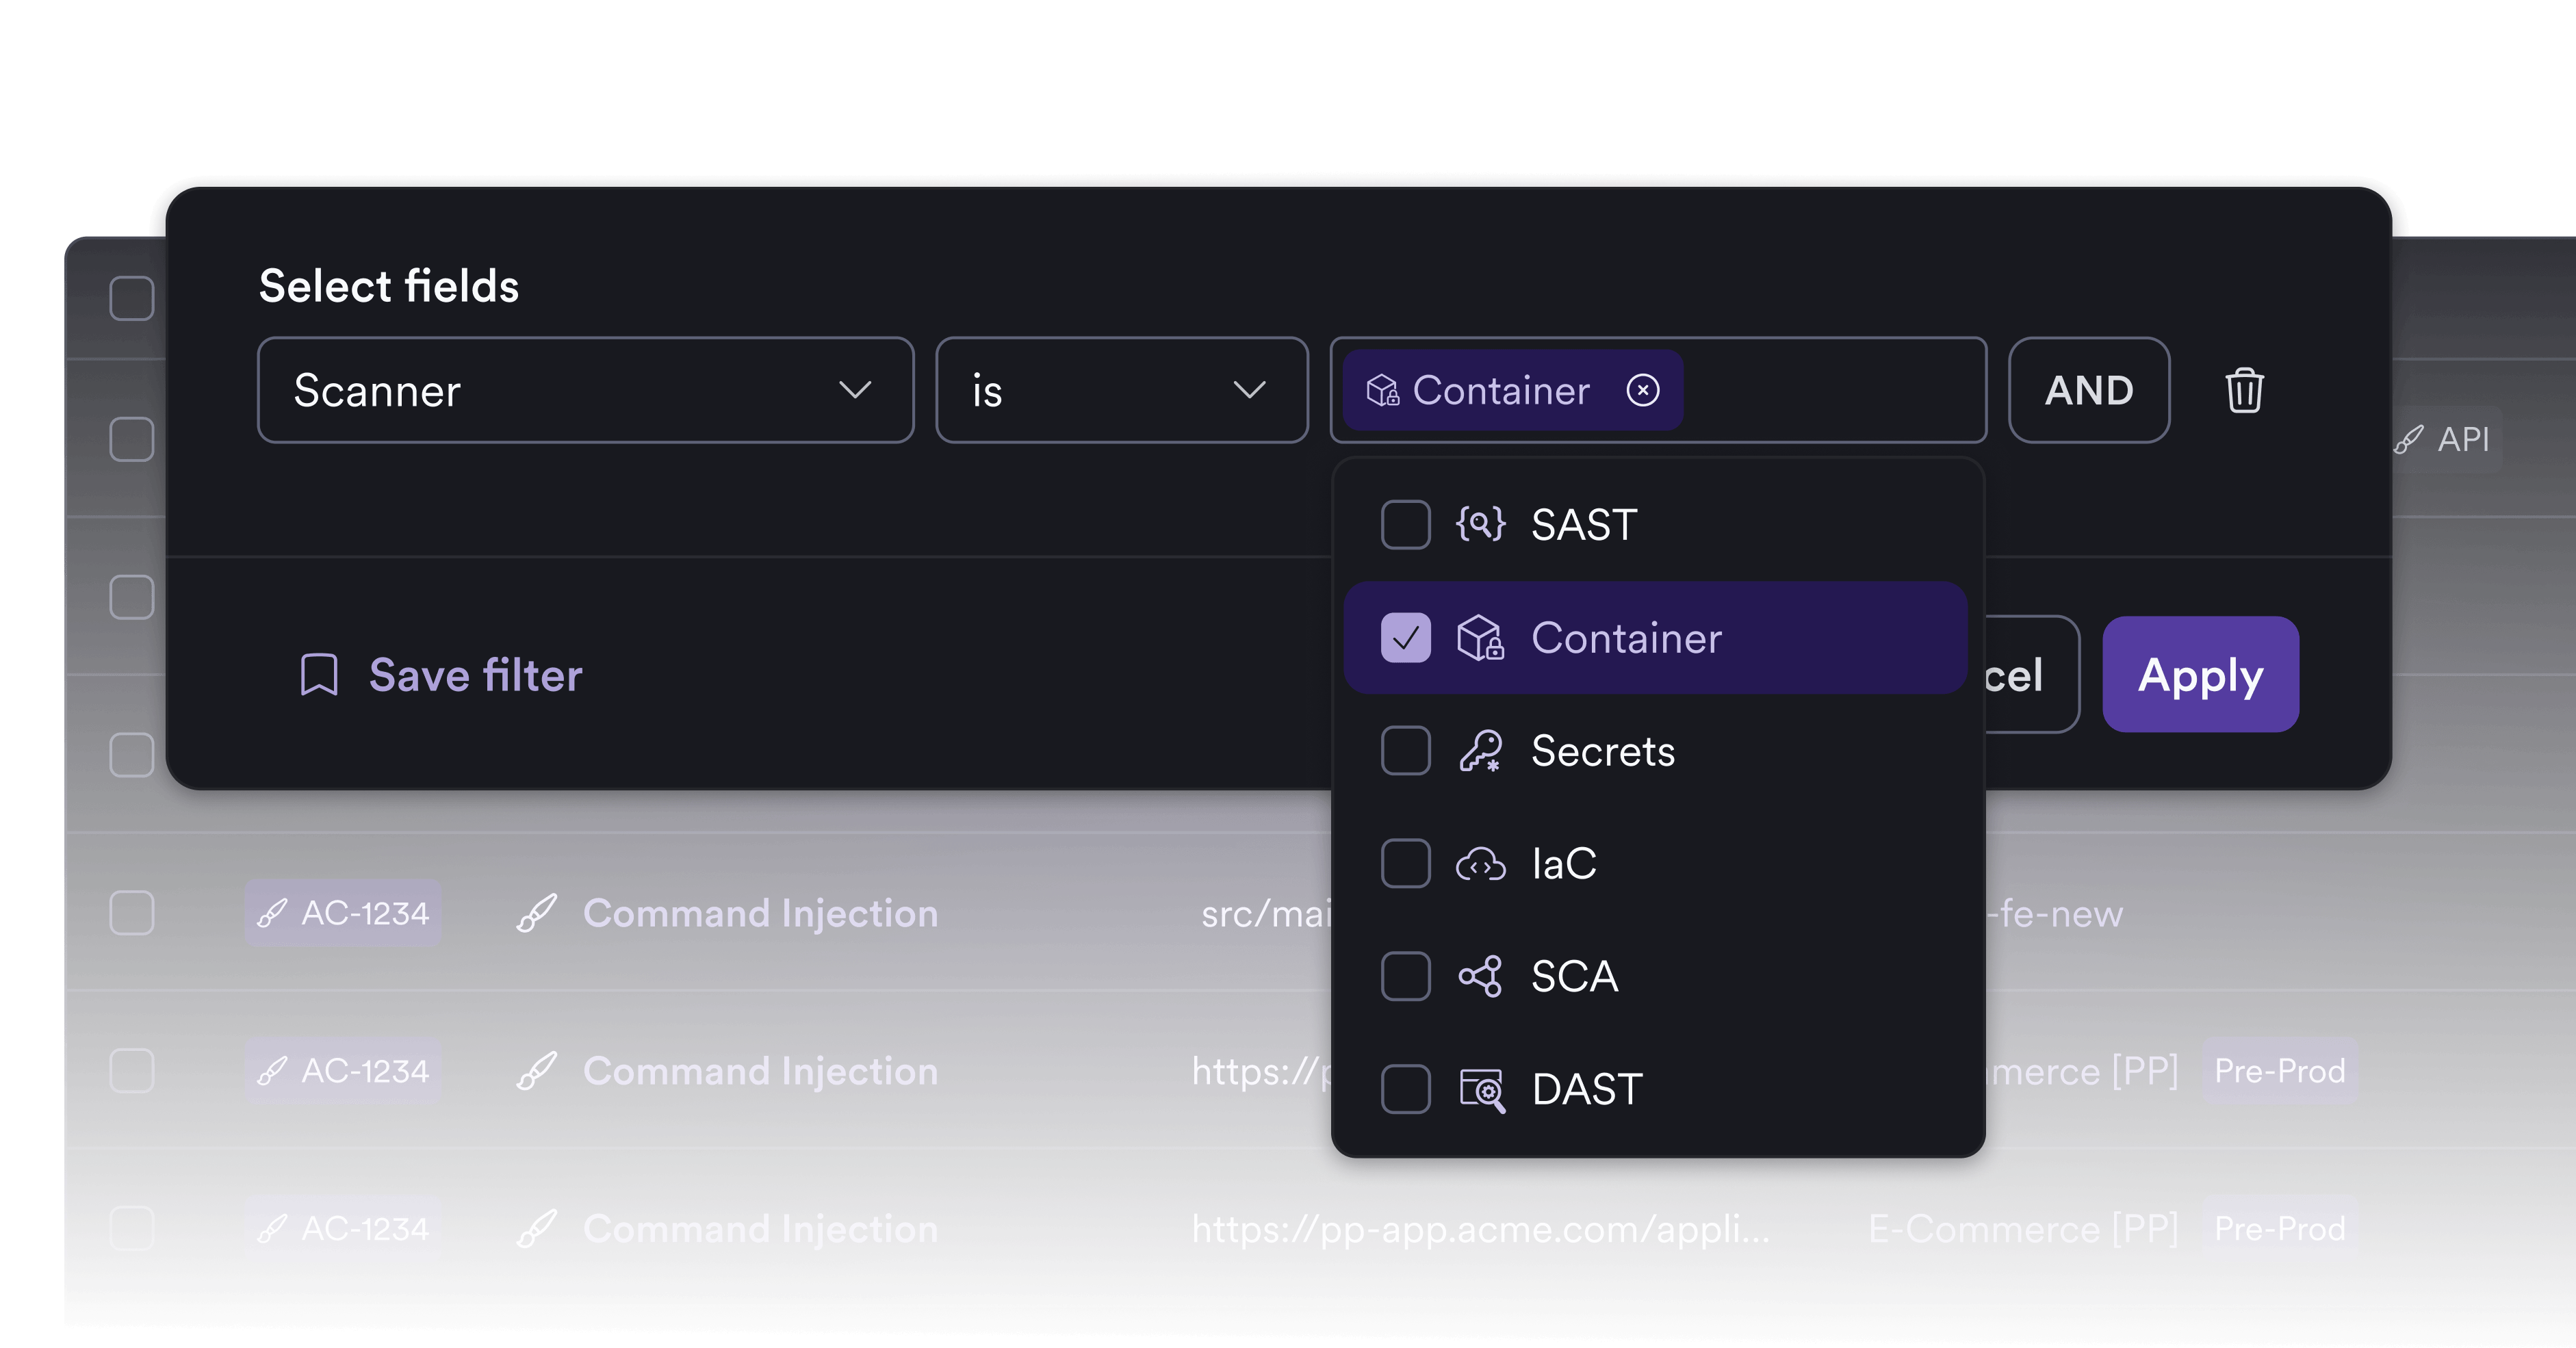
Invicti intègre l'analyse des conteneurs au SCA, au DAST et aux workflows CI/CD afin que vous puissiez suivre les vulnérabilités à travers les registres et les clusters, réduire la complexité et prioriser les risques liés aux conteneurs dans une vue unifiée.

Confirmé par Miercom comme le DAST le plus précis du secteur. Analysez les applications web et les API en cours d'exécution, validez les résultats avec la technologie Proof-Based Scanning et concentrez les développeurs sur les vulnérabilités qui présentent un risque réel pour l'entreprise.

Le SAST d’Invicti va au-delà des résultats théoriques en corrélant les résultats de l’analyse statique avec les vulnérabilités validées à l’exécution, les informations sur les responsables du code et les recommandations de remédiation.

Découvrez les dépendances vulnérables, générez des SBOM, identifiez les risques liés aux conteneurs et priorisez la remédiation grâce à la runtime intelligence.

Détectez les erreurs de configuration dès les premières étapes du développement, appliquez des politiques de sécurité dans les pipelines CI/CD et suivez les risques liés à l’IaC aux côtés des vulnérabilités détectées dans le code et à l’exécution.

Invicti détecte les clés API, les mots de passe, les clés de chiffrement et les tokens exposés avant que des attaquants ne puissent les exploiter.

Invicti intègre l'analyse des conteneurs au SCA, au DAST et aux workflows CI/CD afin que vous puissiez suivre les vulnérabilités à travers les registres et les clusters, réduire la complexité et prioriser les risques liés aux conteneurs dans une vue unifiée.

Invicti s’appuie sur des décennies d’expertise en analyse à l’exécution pour prioriser les risques AppSec à partir de preuves.


Répondez en continu aux exigences de conformité NIS2.
Déployez à grande échelle dans tous vos environnements, intégrez vos workflows CI/CD et corrigez rapidement les vulnérabilités réelles.
Innovez en toute sécurité, accélérez le développement.
Protégez les données des patients et prouvez votre conformité NIS2 grâce à des rapports intégrés.